L'IA souveraine en Europe consiste à garder le contrôle des données, de l'infrastructure, des modèles et des opérations qui soutiennent votre IA, selon des règles que vous pouvez faire appliquer. Pour une entreprise SaaS B2B de 20 à 200 personnes, il s'agit rarement de construire un modèle national. Il s'agit de savoir où se trouvent vos données clients et financières, qui peut y accéder, quels outils d'IA les lisent, et qui, dans votre entreprise, en répond.
Le terme est utilisé de façon approximative. Les gouvernements, les fournisseurs de cloud et les analystes n'entendent pas la même chose. Ce guide distingue le sens politique du sens pratique, et montre ce qu'un dirigeant de SaaS en phase de croissance peut maîtriser dès cette année.
En bref
- En Europe, l'« IA souveraine » recouvre la localisation des données, la juridiction applicable, l'infrastructure et l'exploitant du système. Un hébergement dans une région de l'UE n'en couvre qu'une partie.
- Le RGPD et le règlement européen sur l'IA sont des obligations légales. La souveraineté est un objectif de conception qui aide à les respecter, mais elle ne les remplace pas et ne garantit pas la conformité.
- Pour une entreprise SaaS, les questions utiles portent sur vos propres données, vos fournisseurs, vos autorisations et votre gouvernance de l'IA, et non sur la construction de modèles.
- Commencez par le socle de données (le CRM et la finance comme source de vérité), puis la couche d'IA, puis les agents par département. Certaines tâches n'ont pas leur place dans l'IA.
- Nommez un responsable de l'IA. Sans lui, la souveraineté reste une diapositive dans une présentation.
Sommaire
- Ce que signifie l'IA souveraine dans le contexte européen
- Pourquoi l'Europe la poursuit
- L'IA souveraine n'est ni le RGPD, ni le règlement européen sur l'IA, ni l'hébergement dans l'UE
- Les composantes d'une pile d'IA souveraine
- Ce qu'une entreprise SaaS doit réellement évaluer
- L'ordre compte : socle de données, couche d'IA, agents par département
- Là où l'IA n'a pas sa place
- Comment évaluer une promesse de « souveraineté » d'un fournisseur
- Ce que coûte un démarrage
- Commencez par un responsable de l'IA
- FAQ
- Sources
Ce que signifie l'IA souveraine dans le contexte européen
Il n'existe pas de définition juridique unique que toutes les sources partagent. Les chercheurs décrivent l'idée sous différents angles, et ces différences comptent.
Des chercheurs de Sciences Po présentent la souveraineté technologique en matière d'IA comme la capacité à mobiliser et à intégrer localement les compétences liées à l'IA. C'est une approche par les compétences et les capacités : elle demande si l'Europe dispose des personnes, des outils et du savoir-faire nécessaires pour faire fonctionner l'IA sans dépendre d'autrui.
Daniel Mügge, dans le Journal of European Public Policy, soutient que le discours européen sur la souveraineté en matière d'IA est avant tout juridictionnel et concurrentiel. Selon lui, il s'agit de la position économique dans une course mondiale et de savoir quelles règles s'appliquent, plus que de l'autonomie des individus.
Une troisième lecture provient d'une note de l'Institut universitaire européen publiée en novembre 2025. Elle avertit que les discours sur la souveraineté peuvent servir au « sovereignty washing », et affirme que les décideurs publics devraient préciser l'objectif concret derrière toute revendication de souveraineté.
Pour un acheteur en entreprise, ce dernier point est le plus concret. Lorsqu'un fournisseur parle de « souverain », demandez : souverain vis-à-vis de quoi, et pour qui ?
Pourquoi l'Europe la poursuit
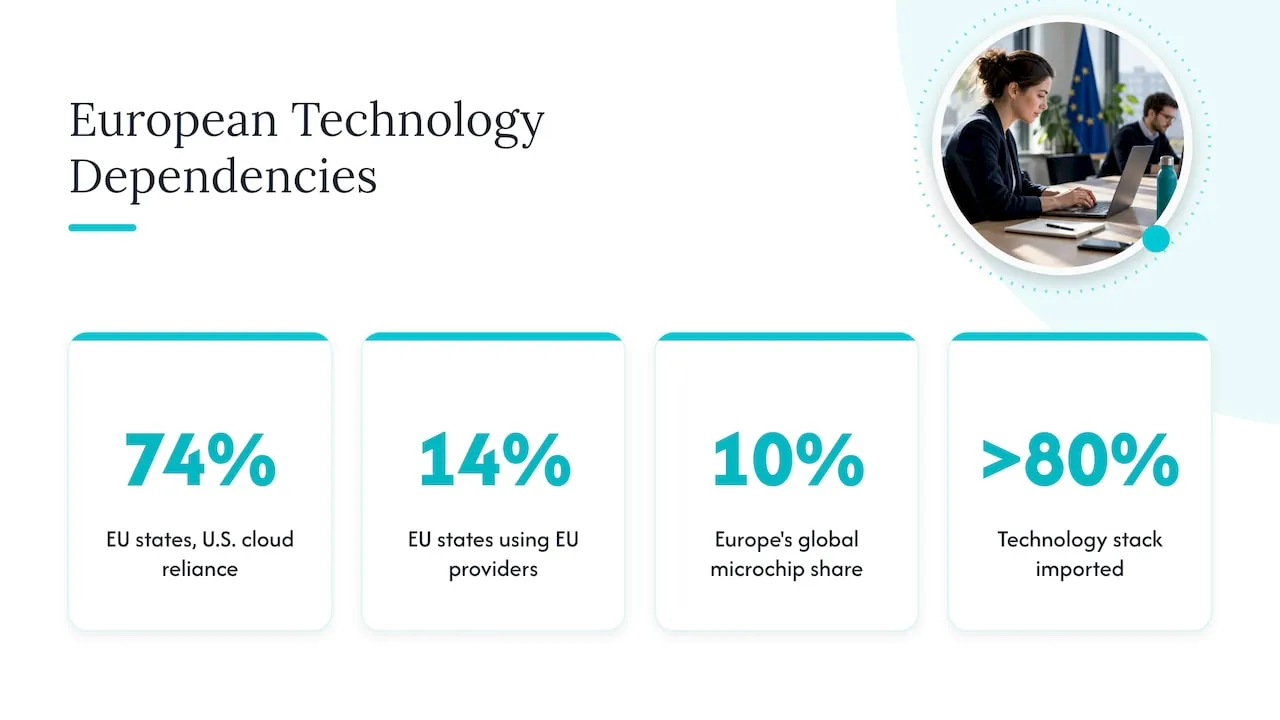
Le moteur est la dépendance. Brookings indique qu'en septembre 2025, 74 pour cent des États membres de l'UE dépendent en partie de fournisseurs de cloud américains, alors que 14 pour cent seulement utilisent des fournisseurs européens. La même analyse situe l'Europe à 10 pour cent du marché mondial des microprocesseurs, avec plus de 80 pour cent de sa pile technologique importée.
La Commission européenne répond par des politiques publiques. La loi sur le développement du cloud et de l'IA fait partie du plan d'action pour un continent de l'IA et vise à tripler la capacité des centres de données de l'UE d'ici 5 à 7 ans, tout en simplifiant les autorisations. La stratégie Apply AI y ajoute une approche d'achat européen, en particulier pour le secteur public, centrée sur l'IA open source. L'Apply AI Alliance est le principal forum réunissant fournisseurs, industrie, monde académique et secteur public.
L'essentiel de ces mesures vise les gouvernements et les fournisseurs d'infrastructure. En tant qu'acheteur de SaaS, vous les ressentirez de trois façons : davantage d'options européennes pour l'hébergement et le calcul, davantage de questions de vos propres clients grands comptes sur la destination de leurs données, et des attentes plus claires sur ce que « souverain » doit signifier.
L'IA souveraine n'est ni le RGPD, ni le règlement européen sur l'IA, ni l'hébergement dans l'UE
Ces quatre notions se confondent dans les présentations commerciales. Voici une façon simple de les distinguer. Ces informations sont générales et ne constituent pas un avis juridique.
| Notion | Ce que c'est | Ce qu'elle ne couvre pas |
|---|---|---|
| GDPR | Loi sur le traitement des données personnelles | Ne détermine ni les outils d'IA que vous choisissez ni qui est propriétaire du système |
| Règlement européen sur l’IA | Loi fondée sur les risques applicable aux systèmes d'IA | Ne traite ni votre dépendance au cloud ni l'enfermement chez un fournisseur |
| NIS2 | Directive européenne sur la cybersécurité et la gestion des risques pour les entités concernées | Ne fixe pas à elle seule de politique d'IA |
| Hébergement dans l'UE | Des serveurs physiquement situés en Europe | Ne règle pas la question de qui contrôle le fournisseur, les clés ou les opérations |
| IA souveraine | Maîtrise des données, de l’infrastructure, des modèles et des opérations | Pas un statut juridique que l’on obtient en achetant un seul produit |
L’EU AI Act est le règlement (UE) 2024/1689. Il établit des règles fondées sur les risques pour les systèmes d’IA, y compris des obligations de transparence pour les modèles d’IA à usage général (GPAI), et les obligations relatives aux modèles GPAI s’appliquent depuis le 2 août 2025. À compter du 2 août 2026, le Bureau européen de l’IA dispose de pouvoirs d’exécution sur les modèles GPAI, notamment pour demander de la documentation et infliger des amendes. Ces obligations incombent principalement aux fournisseurs de modèles. En tant qu’entreprise SaaS qui déploie de l’IA, vos obligations dépendent de l’usage que vous en faites ; lisez donc les dispositions du règlement relatives à la maîtrise de l’IA et à la transparence. Nous les abordons dans notre guide des articles 4 et 50 de l’EU AI Act pour le SaaS.
Le point essentiel : aucun outil, aucune région, aucun certificat ne garantit la conformité. La souveraineté rend la conformité plus facile à démontrer, car vous savez où se trouvent les choses et qui en est responsable.
Les composantes d'une pile d'IA souveraine
Le cadrage de la Commission elle-même est utile ici. Le Cloud and AI Development Act décrit la souveraineté à travers quatre niveaux d’assurance fondés sur la localisation des données, l’indépendance vis-à-vis des pays tiers et la transparence de la chaîne d’approvisionnement logicielle. Même si vous ne vendez jamais au secteur public, ces trois dimensions constituent une bonne liste de contrôle pour tout fournisseur.
En pratique, une architecture comporte cinq couches, et chacune peut être plus ou moins souveraine :
- Données. Où elles sont stockées, qui peut les lire, qui détient les clés de chiffrement.
- Calcul et hébergement. Quelle entité juridique exploite les serveurs, et sous le droit de quel pays.
- Modèles. Si vous appelez un modèle hébergé via une API, exécutez vous-même un modèle ouvert, ou combinez les deux.
- Intégration. Comment l’IA accède à votre CRM, à vos systèmes financiers et produit, et avec quelles permissions.
- Opérations. Qui la supervise, approuve les actions, les journalise et peut l’arrêter.
Les modèles open source aident pour la troisième couche, mais pas automatiquement. Le portail Interoperable Europe de l’UE souligne que l’IA open source peut soutenir la souveraineté technologique des administrations publiques seulement si elles conservent le contrôle du système d’IA, de ses données et de l’infrastructure sur laquelle il fonctionne. La même logique s’applique à une entreprise : un modèle ouvert sur l’infrastructure d’un tiers, avec les clés d’un tiers, n’est pas sous votre contrôle.
Ce qu'une entreprise SaaS doit réellement évaluer
Vous n’avez pas besoin d’un cluster de calcul national. Vous avez besoin de réponses honnêtes à une courte liste de questions. Passez-les en revue avec votre CTO, votre contact en charge de la protection des données et la personne qui dirige les opérations.
Maîtrise des données
- Quels systèmes contiennent les données clients, contrats et revenus, et lequel d’entre eux est la source de vérité convenue ?
- Quels outils d’IA peuvent lire ces données aujourd’hui ? Incluez ceux auxquels des collaborateurs se sont inscrits de leur propre initiative.
- Des données personnelles quittent-elles votre environnement lorsque quelqu’un les colle dans un assistant ?
- Pouvez-vous supprimer ou exporter ce que l’IA a traité ?
Fournisseurs
- Quelle entité juridique exploite chaque service d’IA, et où son siège est-il situé ?
- Le fournisseur du modèle utilise-t-il vos données saisies pour l’entraînement ? Est-ce précisé dans le contrat ?
- Que se passe-t-il si le fournisseur modifie ses conditions, ses prix ou sa disponibilité ? À quelle vitesse pourriez-vous changer ?
Permissions
- L’IA voit-elle uniquement ce que la personne qui pose la question est autorisée à voir ?
- Un agent peut-il modifier des enregistrements, déclencher des processus ou attribuer des accès ? Si oui, quelles actions nécessitent une validation humaine ?
- Chaque action est-elle journalisée de manière à pouvoir être auditée par la suite ?
Gouvernance
- Une personne désignée décide-t-elle où l’IA est utilisée et où elle ne l’est pas ?
- Les collaborateurs qui utilisent l’IA ont-ils la formation qu’attend la disposition de l’EU AI Act sur la maîtrise de l’IA ?
- Disposez-vous d’un inventaire écrit des usages de l’IA, avec une analyse des risques pour chaque usage ?
Si vous ne savez pas répondre à la moitié de ces questions aujourd’hui, c’est normal pour une entreprise où l’IA s’est développée de bas en haut. C’est aussi le signe que le problème tient à la responsabilité plutôt qu’à la technologie. Notre cadre de gouvernance de l’IA pour les entreprises SaaS B2B transforme ces questions en une structure opérationnelle.
L'ordre compte : socle de données, couche d'IA, agents par département
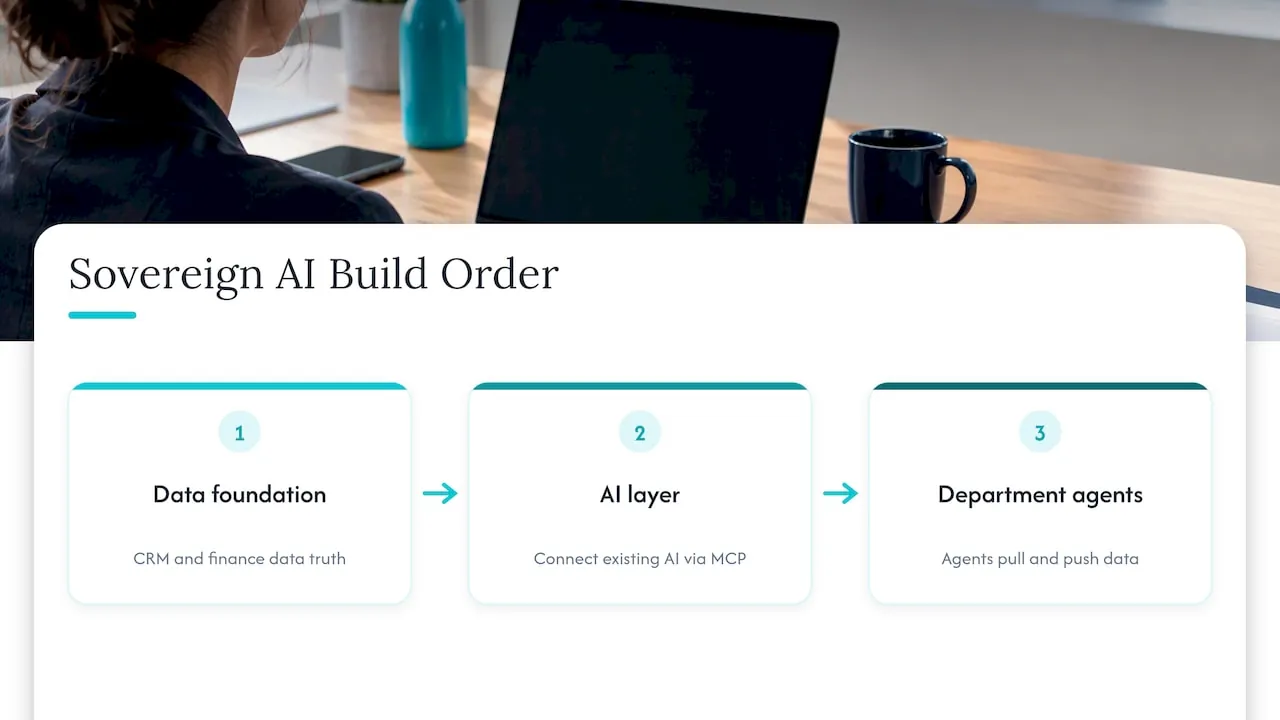
La plupart des défaillances de souveraineté dans les entreprises SaaS ne sont pas des défaillances d’infrastructure. Elles surviennent parce que l’IA est connectée à des données désordonnées et dupliquées avant que quiconque ait décidé de ce qui est vrai. Nous construisons dans un ordre précis.
1. Le socle de données. Vos données CRM et financières deviennent la source de vérité. Une couche de traitement transforme les données des systèmes environnants en une version unique et convenue. Si les ventes annoncent un chiffre et la finance un autre, un assistant IA répétera les deux avec assurance.
2. La couche IA. Les données sont connectées à l’assistant IA que votre entreprise utilise déjà, via MCP (Model Context Protocol), dans le cadre des permissions que vous définissez. Vous gardez l’assistant que vos équipes connaissent, et vous décidez de ce qu’il peut lire et faire.
3. Les agents par département. Des agents conçus sur mesure pour la Finance, les Ventes et le Customer Success, utilisés en langage courant. Ils récupèrent des données (interroger, produire des rapports, rechercher dans le CRM, la finance et le produit) et en envoient (mettre à jour des enregistrements, déclencher des processus, attribuer des accès). Des étapes de validation et une piste d’audit encadrent les actions qui comptent. Consultez nos agents IA pour la Finance, les Ventes et le CS pour voir leur fonctionnement par département, et l’Admin Portal pour l’interface de contrôle.
Nous concevons dès le départ pour le GDPR, NIS2 et l’EU AI Act, et nous réalisons la construction, le pilote et les tests sur une infrastructure européenne auto-hébergée en Allemagne. C’est un choix de conception qui soutient votre propre travail de conformité. Ce n’est pas un certificat, et c’est toujours votre conseil juridique qui détermine vos obligations.
Là où l'IA n'a pas sa place
La souveraineté, c’est aussi décider où l’IA ne doit pas fonctionner. Nous sommes explicites sur ce point avec chaque client.
- Les décisions ayant des conséquences juridiques ou personnelles majeures pour une personne (embauche, licenciement, évaluations de type crédit) sans décideur humain ni base documentée. L'EU AI Act classe certains de ces usages parmi les systèmes à haut risque ; faites donc d'abord réaliser une revue juridique appropriée.
- Les processus que personne n'a documentés. Si l'équipe ne sait pas décrire les étapes, les automatiser fige la confusion en place.
- Les données auxquelles personne ne fait confiance. Un agent placé au-dessus de deux listes clients contradictoires ne produit que des désaccords plus rapides.
- Les tâches à faible volume et à faible coût. Si une tâche prend vingt minutes par mois, le coût de construction et de supervision dépasse l'économie réalisée.
- Tout ce dont une erreur ne peut pas être corrigée et que personne ne vérifie. Les paiements, les conditions contractuelles et les droits d'accès exigent une étape d'approbation.
- Les données personnelles sensibles dans des outils que vous n'avez pas évalués. Tant qu'un outil n'a pas été examiné, tenez-les à l'écart.
La règle que nous appliquons : adopter l'IA un processus à la fois, en commençant par le plus coûteux. Commencez là où le coût est mesurable et où les données sont suffisamment propres pour être fiables.
Notre point de vue : la maîtrise l'emporte sur l'origine
La plupart des discussions sur l'IA souveraine commencent par l'emplacement des serveurs. Nous commençons par la question de la responsabilité. Dans les entreprises SaaS en phase de croissance que nous rencontrons, l'IA est déjà utilisée, dans les notes commerciales, les réponses du support et les tableurs financiers, mais personne n'en est responsable. C'est là le véritable déficit de souveraineté : personne ne peut dire ce que l'IA lit, ce qu'elle a le droit de modifier, ni qui l'a approuvé.
Après 25 ans passés à diriger des opérations, notre conclusion est que la stratégie et le système opérationnel doivent venir de la même personne, faute de quoi ils divergent. C'est pourquoi NordOps Consulting met à votre disposition un Chief AI Officer à temps partagé, qui décide où l'IA est rentable et qui la construit également. Le socle de données passe en premier, car les agents ne sont aussi fiables que les données qu'ils lisent.
Nous pensons aussi que vous devez être propriétaire de ce qui est construit. Le code source, la documentation et l'infrastructure vous sont transférés à la livraison, de sorte que votre IA ne dépende pas de notre présence continue. Pour nous, c'est à cela que ressemble la souveraineté à l'échelle d'une entreprise : un contrôle que vous pouvez réellement exercer.
Claus Nielsen
Comment évaluer une promesse de « souveraineté » d'un fournisseur
Ce terme se prêtant facilement aux abus, testez chaque affirmation à l'aide de ces questions.
- Qui est l'entité contractante et exploitante ? Un centre de données de l'UE exploité par une maison mère hors UE peut tout de même soulever des questions de juridiction. Demandez à votre conseil juridique ce que cela signifie pour vous.
- Qui détient les clés ? Un chiffrement que vous ne pouvez pas contrôler limite ce que la souveraineté signifie en pratique.
- Pouvez-vous partir ? Demandez les formats d'export des données, la portabilité des modèles et ce qui se passe à la fin du contrat.
- Qu'est-ce qui est journalisé ? Il vous faut une piste d'audit de ce que l'IA a lu et fait, sous une forme que vous pouvez examiner.
- De quelle garantie s'agit-il ? Comparez les termes du fournisseur avec les dimensions retenues par la Commission : localisation des données, indépendance vis-à-vis des pays tiers, transparence de la chaîne d'approvisionnement. Des formules vagues comme « entièrement souverain », sans preuve à l'appui, méritent l'avertissement de l'EUI sur le « sovereignty washing ».
- Est-ce adapté à votre taille ? Une entreprise SaaS de 60 personnes a rarement besoin de calcul souverain. Elle a besoin de frontières de données claires et d'un fournisseur qu'elle peut remplacer.
Ce que coûte un démarrage
Vous n'avez pas à vous engager dans un projet de construction pour y voir clair. Nos points d'entrée, tels que publiés sur notre site :
- AI Snapshot : 2500-3500 EUR, forfait unique.
- AI Readiness Assessment : à partir de €4,500, forfait unique. Il examine où l'IA est utilisée, quelles données elle touche et où se situent les plus grandes économies. Voir l'AI Readiness Assessment.
- Fractional Chief AI Officer : à partir de €1,500 par mois (Advisor), à partir de €3,250 par mois (Operating) et à partir de €5,500 par mois (Embedded).
- Réalisations : 30% de l'économie de la première année, une fois mesurée et prouvée, ou un prix fixe convenu avant le début des travaux.
Le premier échange est un appel de découverte gratuit de 30 minutes.
Commencez par un responsable de l'IA
Si votre équipe utilise l'IA et que personne ne peut dire qui en est responsable, la première étape n'est pas une nouvelle plateforme. C'est une personne désignée, une cartographie claire de vos données et un processus choisi pour le premier projet. Notre service de Fractional Chief AI Officer fournit cette personne, à partir de €1,500 par mois, avec une réalisation sur infrastructure européenne qui vous est ensuite remise.
Si vous préférez d'abord voir où vous en êtes, réservez l'appel de découverte gratuit de 30 minutes via NordOps Consulting et apportez votre liste d'outils d'IA. Nous vous dirons honnêtement si une évaluation a du sens, et où l'IA doit rester à l'écart.
FAQ
L'IA souveraine est-elle la même chose qu'héberger de l'IA dans un centre de données de l'UE ?
Non. La localisation n'est qu'une dimension. L'approche de la Commission en matière de souveraineté du cloud et de l'IA examine aussi l'indépendance vis-à-vis des pays tiers et la transparence de la chaîne d'approvisionnement logicielle. Une région européenne exploitée par un fournisseur non européen ne répond que partiellement à la première question. Demandez à votre conseil juridique comment la juridiction s'applique à votre situation.
Utiliser une IA souveraine nous rend-il conformes à l'EU AI Act ou au RGPD ?
Non. Rien ne garantit la conformité. Le RGPD et l'EU AI Act imposent des obligations sur la manière dont vous utilisez les données et l'IA, et celles-ci dépendent de vos cas d'usage réels. Une conception souveraine facilite la connaissance de l'emplacement des données, des personnes y ayant accès et de ce qui a été journalisé, ce qui soutient votre travail de conformité.
Une entreprise SaaS de 50 personnes a-t-elle besoin de ses propres modèles ou GPU ?
En général, non. La plupart des entreprises de cette taille tirent plus de valeur d'un socle de données propre, de permissions claires et d'un fournisseur qu'elles peuvent remplacer. Les modèles auto-hébergés n'ont de sens que lorsque la sensibilité des données ou le coût justifie l'effort d'exploitation.
Qui doit être responsable de l'IA souveraine au sein d'une entreprise SaaS ?
Une personne désignée, dotée d'une autorité transversale sur la Finance, les Ventes, le Customer Success et l'ingénierie. Dans les petites entreprises, il s'agit souvent d'un COO ou d'un Chief AI Officer à temps partagé. Ce rôle décide où l'IA est utilisée, où elle ne l'est pas, et ce que chaque agent peut lire et modifier.
Sources
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- Règlement sur l'IA (Commission européenne)
- Règles pour une intelligence artificielle digne de confiance dans l'UE (EUR-Lex)
- IA open source (portail Interoperable Europe)