Un cadre de gouvernance de l'IA est l'ensemble des rôles, politiques, contrôles et vérifications qui déterminent comment votre entreprise choisit, développe, utilise et surveille l'IA. Pour une entreprise SaaS de 20 à 200 personnes, il se résume à cinq éléments : un responsable nommé, un registre de chaque usage de l'IA, un niveau de risque pour chaque usage, une politique courte que les équipes peuvent suivre, et des contrôles intégrés aux systèmes eux-mêmes. Ce guide montre comment construire chacun d'eux, quels cadres externes vous pouvez reprendre, et dans quels cas l'IA ne devrait pas être utilisée du tout.
En bref
- Un cadre, c'est une gouvernance qui fonctionne, pas un PDF : un responsable unique, un inventaire des usages de l'IA, des niveaux de risque, une politique d'usage courte et un suivi.
- Vous n'avez pas à l'inventer. Le AI RMF du NIST et l'ISO/IEC 42001 vous donnent une structure, et l'EU AI Act et le RGPD y ajoutent des obligations légales.
- Classez l'IA selon les conséquences d'une défaillance, et non selon le degré de sophistication de l'outil.
- Les contrôles intégrés à votre CRM, à vos systèmes financiers et à vos systèmes d'accès tiennent mieux que des règles que chacun doit se rappeler.
- Certaines décisions doivent rester entre les mains de personnes. Nommez-les par écrit.
Sommaire
- Ce qu'est un cadre de gouvernance de l'IA
- Les composantes dont tout cadre a besoin
- Qui doit être responsable de la gouvernance de l'IA
- Étape 1 : constituer l'inventaire
- Étape 2 : classer chaque usage selon ses conséquences
- Là où l'IA n'a pas sa place
- Ce que votre politique d'usage de l'IA doit couvrir
- Europe : ce que la loi ajoute
- Étape 3 : intégrer les contrôles dans vos systèmes
- Étape 4 : surveiller et réviser
- Notre point de vue
- Comment NordOps Consulting peut vous aider
- FAQ
- Sources
Ce qu'est un cadre de gouvernance de l'IA
Une fois le jargon des éditeurs écarté, la définition est simple. L'AI Risk Management Framework du NIST décrit la gouvernance comme l'ensemble des politiques, processus, documentation, rôles et compétences qui gèrent le risque lié à l'IA sur l'ensemble du cycle de vie, en phase avec les valeurs de l'organisation et couvrant les systèmes et les données de tiers. En clair : qui décide, sur quelle base, avec quelles preuves, et qui répond lorsque quelque chose tourne mal.
Pour l'argumentaire économique plus large en faveur de la gouvernance comme discipline, les fondamentaux de la gouvernance d'entreprise montrent la même logique de responsabilité et de supervision appliquée à toute une entreprise.
Pourquoi une entreprise SaaS en croissance en a besoin
La plupart des équipes SaaS utilisent déjà l'IA. Les ventes rédigent leurs messages de prospection avec un assistant, le support colle des tickets dans un chatbot, la finance essaie un modèle sur les rapprochements, les ingénieurs utilisent des assistants de code. Personne n'a décidé cela au nom de l'entreprise, et personne n'en est responsable. C'est cette lacune que comble un cadre.
Le bénéfice concret est la rapidité, pas la paperasse. Un cadre bien tenu vous donne ce que BetterCloud appelle un système d'exploitation de base fait de rôles et de contrôles, qui rend l'adoption de l'IA plus rapide, plus sûre et auditable dans les modèles de responsabilité partagée typiques du SaaS. Vos clients grands comptes le demanderont aussi dans leurs questionnaires de sécurité, généralement avant de s'intéresser à votre modèle.
Les composantes dont tout cadre a besoin
Le Human Technology Institute de l'UTS énumère l'essentiel : des structures de responsabilité, des principes et politiques d'IA incluant des lignes rouges, une gestion des risques, et des contrôles pratiques de suivi et de reporting sur l'ensemble du cycle de vie. Le même document souligne un point à retenir : les principes seuls ne suffisent pas. Ils doivent devenir des lignes rouges précises pour l'achat, la conception et le déploiement de l'IA.
Voici ce que cela donne pour une entreprise de 20 à 200 personnes.
| Composante | À quoi cela ressemble dans une entreprise SaaS |
|---|---|
| Responsabilité | Un dirigeant responsable nommé, plus un responsable nommé pour chaque usage de l'IA |
| Principes et lignes rouges | Une liste d'une demi-page de ce que l'IA ne doit jamais faire chez vous |
| Inventaire | Un registre vivant de chaque outil et de chaque usage de l'IA |
| Niveaux de risque | Faible, moyen, élevé, chacun assorti des contrôles requis |
| Pratiques et contrôles | Listes de contrôle, étapes d'approbation, autorisations, journalisation |
| Suivi | Revues planifiées, gestion des incidents, suivi des changements chez les fournisseurs |
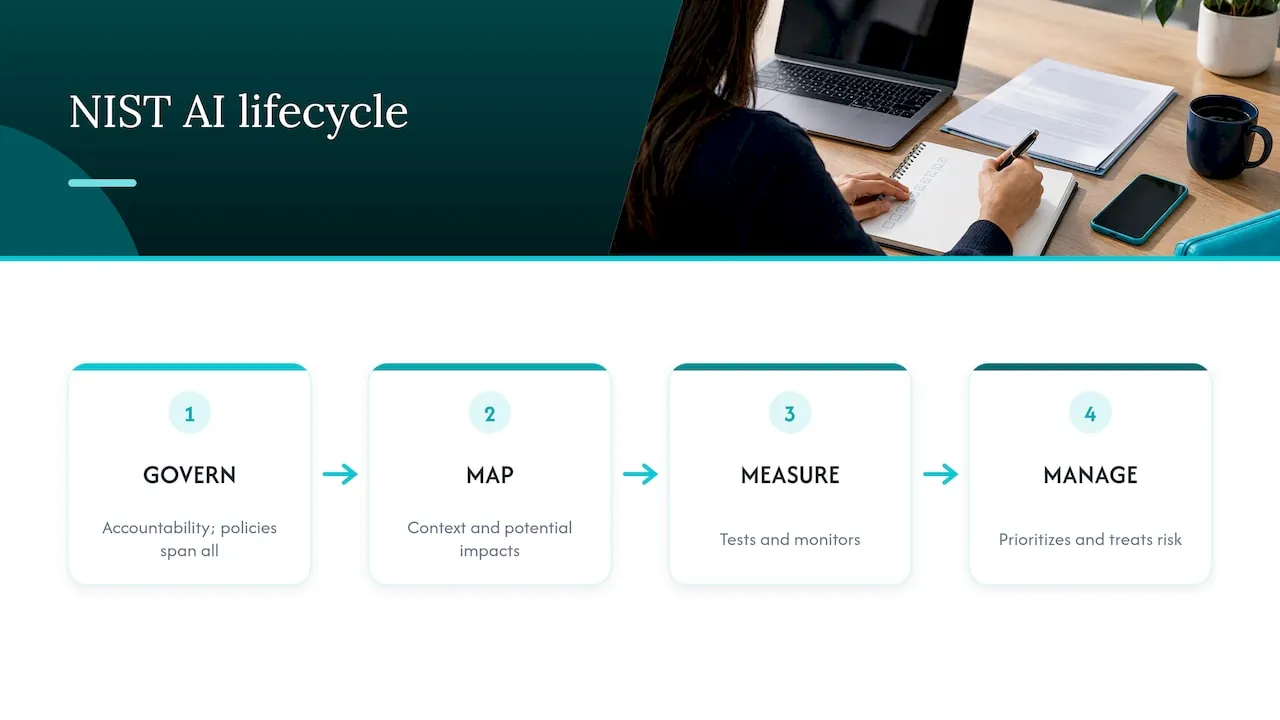
Les quatre activités du NIST
Le NIST organise le travail en quatre fonctions liées. GOVERN définit la responsabilité et les politiques, MAP établit le contexte et les impacts potentiels, MEASURE teste et surveille, et MANAGE hiérarchise et traite les risques. GOVERN traverse toutes les autres fonctions, tandis que les trois autres s'appliquent à des systèmes d'IA et à des étapes du cycle de vie précis. Pour une petite entreprise, il faut y voir une boucle : décider qui est responsable, comprendre chaque usage, vérifier son comportement, corriger ce qui ne va pas, recommencer.
ISO/IEC 42001 comme système de management
ISO/IEC 42001:2023 définit un système de management de l'IA comme un ensemble d'éléments organisationnels interdépendants qui établissent des politiques, des objectifs et les processus pour les atteindre, et exige une amélioration continue. Elle est conçue pour les organisations de toute taille qui développent, fournissent ou utilisent de l'IA. Vous n'avez pas besoin d'une certification pour vous inspirer de sa logique. Si un grand client vous interroge plus tard à ce sujet, votre cadre aura déjà une forme reconnaissable.
Qui doit être responsable de la gouvernance de l'IA
L'échec le plus courant est la responsabilité partagée, c'est-à-dire l'absence de responsabilité. Le document du HTI recommande une hiérarchie des responsabilités qui définit qui répond des décisions relatives à l'acquisition, à la gestion et à la supervision continue de l'IA. Voici une répartition réaliste pour une entreprise SaaS en phase de croissance :
- Un responsable exécutif. Une personne dotée d'une autorité transversale sur la Finance, les Ventes, le Customer Success et le Produit. À cette taille, c'est généralement le CEO ou le COO, ou un dirigeant à temps partagé.
- Un responsable de processus par usage de l'IA. Le responsable du département qui en dépend, et non l'IT par défaut.
- Un relecteur pour les données et la sécurité. La personne qui traite aujourd'hui les questions de GDPR et de sécurité.
- Un rythme de revue court. Mensuel au début, trimestriel une fois la situation stabilisée.
Ne constituez pas un grand comité. Dans une entreprise de 60 personnes, un comité de huit membres est une réunion à laquelle personne ne vient.
Étape 1 : constituer l'inventaire
On ne peut pas gouverner ce que l'on ne voit pas. La note de pratique de la CBA, dans l'esprit du Chartered Banker, suggère de commencer le recensement par les achats et contrats, les registres d'applications approuvées, les notes de version des fournisseurs, les notes de frais, les enquêtes auprès des équipes et les entretiens avec les responsables de processus. Les notes de frais sont un bon indicateur : repérez les petits abonnements mensuels à des outils d'IA qui ne sont jamais passés par les achats.
Créez ensuite un registre vivant. Pour chaque usage, consignez :
- L'objectif et le processus qu'il soutient
- La décision qu'il éclaire ou qu'il prend
- Les personnes concernées
- Le responsable
- Le fournisseur, ou si vous l'avez développé vous-même
- Les données qu'il touche
- La manière dont les résultats sont vérifiés
- Statut : proposé, approuvé, suspendu, retiré
Un tableur suffit pour commencer. N'oubliez pas que les fournisseurs ajoutent des fonctions d'IA aux outils que vous possédez déjà ; revérifiez donc après les mises à jour majeures des produits.
Étape 2 : classer chaque usage selon ses conséquences
La même note de pratique recommande de classer l'IA selon les conséquences d'une défaillance, et non la sophistication de la technologie. Les facteurs comprennent le préjudice possible pour des personnes, les décisions concernant des personnes, l'échelle et la vitesse, la détectabilité et la réversibilité, ainsi que l'usage de données personnelles ou confidentielles.
Appliqué au SaaS :
- Faible : rédiger des notes internes, résumer des documents publics, faire du brainstorming. Une réponse erronée est repérée et coûte quelques minutes.
- Moyen : résumer des appels clients, rédiger des réponses aux clients relues par une personne, prévoir le pipeline. Les erreurs sont plausibles et se propagent si elles ne sont pas contrôlées.
- Élevé : tout ce qui modifie des fiches clients, de l'argent, des accès ou des décisions d'emploi sans contrôle humain.
Pour les usages à fortes conséquences, la note exige des contrôles renforcés, notamment une analyse d'impact et une reprise en main humaine qui fonctionne réellement. Consignez par écrit pourquoi chaque usage a été classé dans son niveau, afin que le raisonnement survive aux changements de personnel.
Là où l'IA n'a pas sa place
Un cadre qui ne fait que dire oui n'est pas de la gouvernance. Nous tiendrions l'IA à l'écart de ces domaines, ou strictement encadrée :
- Les décisions finales concernant des personnes. Recrutement, licenciement, évaluations de performance et rémunération. Un modèle peut résumer ; un manager décide et sait expliquer pourquoi.
- Les modifications non relues des écritures financières. Les factures, la reconnaissance du revenu, les remboursements et les versements exigent une étape d'approbation humaine et une piste d'audit.
- L'octroi d'accès sans approbation. L'attribution d'accès à la production ou aux données clients ne doit jamais reposer sur le seul jugement d'un modèle.
- Le collage de données confidentielles dans des outils que vous n'avez pas approuvés. Les contrats clients, les données personnelles et le code source ne doivent se trouver que dans les outils listés dans votre registre.
- Tout ce dont vous ne pouvez pas expliquer ou inverser le résultat. Si une erreur est indétectable et permanente, une personne reste dans la boucle.
- Des processus défaillants. Une IA posée sur des données CRM ou financières désordonnées produit plus vite des réponses fausses mais sûres d'elles. Corrigez d'abord les données.
Ce sont vos lignes rouges. Réunissez-les sur une seule page.
Ce que votre politique d'usage de l'IA doit couvrir
Une politique d'usage est la partie du cadre que vos équipes lisent réellement. HTI décrit les pratiques et les contrôles comme les outils fonctionnels, tels que des listes de vérification ou des exigences de conception, qui transforment des politiques de haut niveau en instructions exploitables. Limitez la vôtre à deux pages et couvrez :
- Les outils approuvés et la manière d'en demander un nouveau.
- Les règles sur les données : ce qui peut ou non être saisi, par catégorie de données.
- Les lignes rouges : la liste ci-dessus, adaptée à votre entreprise.
- La relecture humaine : les résultats qui exigent la validation d'une personne avant de quitter l'entreprise ou de modifier un enregistrement.
- La transparence : les cas où les clients doivent être informés qu'une IA intervient.
- Le signalement des incidents : où signaler un mauvais résultat ou une fuite de données, et ce qui se passe ensuite.
- La responsabilité : à qui s'adresser, et qui met à jour la politique.
Une politique est la couche d'instructions. Le cadre de gouvernance, c'est la politique plus l'inventaire, les niveaux, les responsables, les contrôles et les revues qui l'entourent.
Europe : ce que la loi ajoute
Un cadre volontaire et une obligation légale sont deux choses différentes. Des cadres comme NIST et ISO/IEC 42001 sont des structures volontaires. GDPR, l'EU AI Act et NIS2 sont des textes de loi avec leur propre champ d'application. Ce qui suit est une information générale, pas un conseil juridique, et suivre un cadre ne garantit pas la conformité à ces textes. Demandez à un conseil qualifié comment ils s'appliquent à vos produits.
GDPR
Lorsque l'IA traite des données personnelles, le GDPR s'applique comme pour tout autre traitement. Le Comité européen de la protection des données indique que les analyses d'impact relatives à la protection des données sont un élément important de la responsabilité lorsque le traitement par un modèle d'IA est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes. Il note aussi que les responsables du traitement peuvent documenter les mesures prises pour limiter la collecte de données personnelles, réduire l'identifiabilité et se prémunir contre l'extraction. Votre registre et vos niveaux sont l'endroit naturel de cette documentation.
L’EU AI Act
Le règlement (UE) 2024/1689 fixe des règles fondées sur les risques couvrant les pratiques interdites, l'IA à haut risque, les obligations de transparence, les modèles d'IA à usage général, la gouvernance et l'application, avec certaines exemptions. Entre autres, les fournisseurs de systèmes à haut risque doivent gérer les risques sur l'ensemble du cycle de vie et tenir une documentation technique, et le règlement fixe aussi des obligations pour les déployeurs et des obligations de transparence pour certains systèmes. Que vous soyez fournisseur, déployeur ou les deux dépend de ce que vous développez et utilisez. Les obligations entrent en vigueur progressivement : consultez les pages officielles de la Commission pour connaître les dates d'application actuelles.
En pratique, un inventaire doté de responsables, de niveaux et de preuves est la matière première de chacune de ces obligations. Des preuves traçables sont aussi ce que les acheteurs exigent de plus en plus, comme le soutient cet article sur les preuves traçables de l'EU AI Act pour les start-ups qui vendent dans des marchés régulés. La communauté de l'Alliance européenne pour l'IA de la Commission européenne ajoute que mettre en place la gouvernance dès maintenant peut aider les entreprises à se préparer à l'AI Act et à éviter plus tard une charge de conformité.
NIS2
NIS2 est la directive européenne sur la cybersécurité. Selon votre secteur et votre taille, vous ou vos clients pouvez y être soumis, ce qui influe sur la manière dont vous gérez le risque de sécurité, les incidents et les fournisseurs. Considérez les outils d'IA comme faisant partie de cette chaîne d'approvisionnement et demandez à votre conseil si elle vous concerne.
Étape 3 : intégrer les contrôles dans vos systèmes
Une politique qui repose sur la mémoire dérive. BetterCloud note que pour les entreprises SaaS, l'automatisation maintient la gouvernance en place, car le suivi manuel des politiques entraîne des dérives au fil des mises à jour des fournisseurs et des modèles. Les recommandations de Microsoft vont dans le même sens et préconisent d'intégrer les contrôles dans la pile SaaSOps, comme la prévention des pertes de données et la gestion des accès, ainsi qu'une surveillance continue, des audits et des revues de performance.
Concrètement, cela signifie :
- Les permissions suivent les rôles. Un assistant IA ne peut lire que ce que la personne qui l'interroge est autorisée à lire.
- Des validations pour les actions. Lire des données présente peu de risque. Mettre à jour un enregistrement, déclencher un processus ou accorder un accès exige une validation au niveau approprié.
- Une piste d'audit. Chaque question, modification et validation est consignée, de sorte que vous puissiez répondre à la question de savoir qui a fait quoi, et pourquoi.
- Une version unique et convenue des données. Si le CRM et la finance ne concordent pas, l'IA en choisira une au hasard. Définissez d'abord la source de référence.
Étape 4 : surveiller et réviser
NIST est clair : la gouvernance est transversale et éclaire chacune des autres fonctions, et non un projet ponctuel. Fixez un calendrier : un point mensuel sur les nouveaux outils et les incidents, une revue trimestrielle des usages de niveau élevé, et un nouveau classement chaque fois qu'un usage change de données, de périmètre ou de fournisseur. Retirez ce que personne n'utilise.
Notre point de vue
Nous observons le même schéma dans les entreprises SaaS de 20 à 200 personnes : l'IA est déjà utilisée, et personne n'en est responsable. La gouvernance rédigée comme un document isolé reste alors à côté du travail au lieu d'en faire partie.
Nous construisons dans un ordre précis. D'abord le socle de données : les données CRM et financières comme source de référence, avec une version unique et convenue des chiffres. Ensuite la couche d'IA, qui relie ces données à l'assistant que votre équipe utilise déjà. Puis les agents par département pour la Finance, les Ventes et le Customer Success, qui travaillent dans le cadre des permissions, avec validation si nécessaire et une piste d'audit. La gouvernance n'est pas une couche ajoutée à la fin. GDPR, NIS2 et l'EU AI Act sont des exigences de conception dès le premier jour, et notre développement, notre pilote et nos tests s'exécutent sur une infrastructure européenne auto-hébergée en Allemagne.
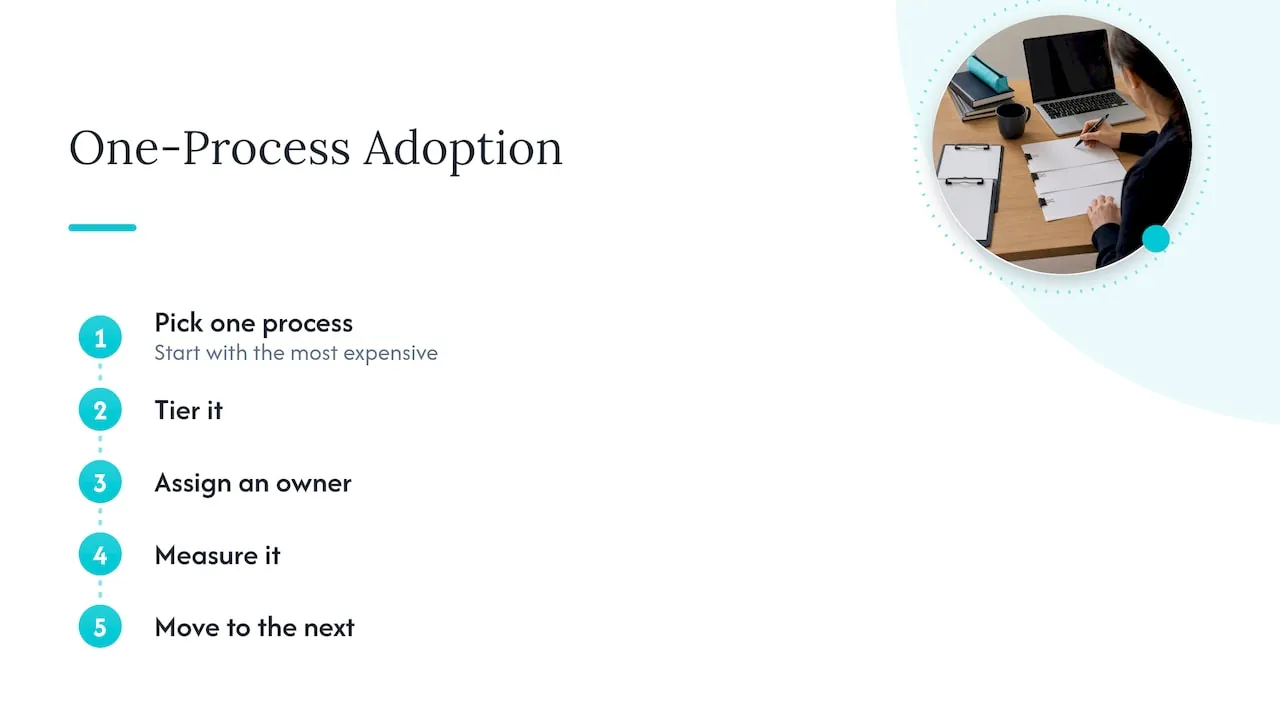
Nous pensons aussi que l'IA doit être adoptée un processus à la fois, en commençant par le plus coûteux. Vouloir encadrer quinze expériences en même temps est le meilleur moyen de transformer un cadre en document qui prend la poussière. Choisissez un processus, classez-le, attribuez-en la responsabilité, mesurez-le, puis passez au suivant.
Rien de tout cela ne remplace votre avocat. Un cadre vous aide à vous préparer et à démontrer votre travail ; il ne garantit pas la conformité.
, Claus Nielsen
Comment NordOps Consulting peut vous aider
Si votre équipe utilise l'IA et que personne n'en est responsable, notre service Fractional Chief AI Officer vous donne une personne identifiée, forte de 25 ans de direction opérationnelle, qui décide où l'IA est rentable, met en place la gouvernance et construit les agents.
Il existe plusieurs façons de commencer. L'AI Snapshot est une prestation unique, au prix de €2,500-€3,500. L'AI Readiness Assessment démarre à partir de €4,500. Le Fractional Chief AI Officer coûte à partir de €3,000 par mois au niveau Advisor, à partir de €6,500 par mois au niveau Operating et à partir de €11,000 par mois au niveau Embedded. Les développements sont facturés à 30% de l'économie de la première année une fois celle-ci mesurée et prouvée, ou à un prix fixe convenu avant le début du travail. Vous êtes propriétaire de ce qui est construit, y compris le code source, la documentation et l'infrastructure à la livraison. Commencez par un appel de découverte gratuit de 30 minutes sur le site web de NordOps Consulting.
FAQ
Quelle est la différence entre un cadre de gouvernance de l'IA et une politique d'usage de l'IA ?
La politique est le règlement court que le personnel suit : outils approuvés, règles sur les données, lignes rouges et étapes de relecture. Le cadre est l'ensemble du système qui l'entoure, y compris la responsabilité, l'inventaire, les niveaux de risque, les contrôles et la surveillance. Vous avez besoin des deux, et la politique est généralement la première chose à rédiger.
Avons-nous besoin de la certification ISO/IEC 42001 ?
Pas comme point de départ. La norme est conçue pour les organisations de toute taille qui développent, fournissent ou utilisent l'IA, et vous pouvez en reprendre la structure sans être certifié. Envisagez la certification si des clients ou des appels d'offres commencent à l'exiger.
Par quel cadre une petite entreprise SaaS doit-elle commencer ?
NIST AI RMF est un point de départ pratique, car ses quatre fonctions, GOVERN, MAP, MEASURE et MANAGE, se traduisent facilement en inventaire, niveaux et revues. BetterCloud note que la gouvernance SaaS peut s'appuyer sur NIST AI RMF et COBIT, alignés sur la stratégie informatique et métier existante. Ajoutez les exigences légales du GDPR et de l'EU AI Act lorsqu'elles s'appliquent à vous.
Qui doit être responsable de la gouvernance de l'IA dans une entreprise de 50 personnes ?
Un dirigeant responsable, généralement le CEO, le COO ou un responsable IA à temps partagé, avec un référent nommé dans chaque département pour ses propres usages de l'IA. Évitez le comité. Une responsabilité claire en matière d'achats, de gestion et de supervision compte plus que le titre.
Combien de temps faut-il pour la mettre en place ?
Une première version de l'inventaire, des niveaux de risque et d'une politique de deux pages est réaliste en quelques semaines, car il s'agit surtout de recensement et de décisions. La partie continue est le rythme de revue, qui ne s'arrête jamais par conception.
Sources
- NIST : Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute : Essential Components of AI Governance
- ISO/IEC 42001:2023 : systèmes de management de l'IA
- CBA Practice Note : Establishing an AI system inventory
- Avis 28/2024 de l'EDPB sur les aspects de protection des données liés aux modèles d'IA
- EUR-Lex : règles pour une intelligence artificielle digne de confiance dans l'UE
- Future of Life Institute : présentation du EU AI Act
- European AI Alliance : Implementing AI Governance, from Framework to Practice
- BetterCloud : gouvernance de l'IA pour le SaaS
- Microsoft : AI Governance Frameworks for software development companies