Souveräne AI in Europa bedeutet, die Kontrolle über Daten, Infrastruktur, Modelle und Betrieb hinter Ihrer AI zu behalten, und zwar unter Regeln, die Sie durchsetzen können. Für ein B2B-SaaS-Unternehmen mit 20 bis 200 Mitarbeitenden geht es dabei selten darum, ein nationales Modell zu bauen. Es geht darum zu wissen, wo Ihre Kunden- und Finanzdaten liegen, wer darauf zugreifen kann, welche AI-Tools sie lesen und wer in Ihrem Unternehmen dafür geradesteht.
Der Begriff wird unscharf verwendet. Regierungen, Cloud-Anbieter und Analysten meinen jeweils etwas anderes damit. Dieser Leitfaden trennt die politische von der praktischen Bedeutung und zeigt, was eine Führungskraft in einem wachsenden SaaS-Unternehmen noch in diesem Jahr kontrollieren kann.
Kurz gefasst
- In Europa umfasst „souveräne AI“ den Datenstandort, die Rechtsordnung, die Infrastruktur und die Frage, wer das System betreibt. Das Hosting in einer EU-Region deckt davon nur einen Teil ab.
- GDPR und EU AI Act sind gesetzliche Pflichten. Souveränität ist ein Gestaltungsziel, das Ihnen hilft, sie zu erfüllen. Sie ersetzt sie nicht und garantiert keine Compliance.
- Für ein SaaS-Unternehmen betreffen die nützlichen Fragen die eigenen Daten, die eigenen Anbieter, die eigenen Berechtigungen und die eigene AI-Governance, nicht den Bau von Modellen.
- Beginnen Sie mit dem Datenfundament (CRM und Finanzdaten als maßgebliche Quelle), dann folgen die AI-Schicht und danach die Agenten für einzelne Abteilungen. Manche Aufgaben gehören gar nicht zur AI.
- Benennen Sie eine verantwortliche Person für AI. Ohne sie bleibt Souveränität eine Folie in einer Präsentation.
Inhaltsverzeichnis
- Was souveräne AI im europäischen Kontext bedeutet
- Warum Europa sie verfolgt
- Souveräne AI ist nicht dasselbe wie GDPR, EU AI Act oder EU-Hosting
- Woraus ein souveräner AI-Stack besteht
- Was ein SaaS-Unternehmen tatsächlich prüfen sollte
- Die Reihenfolge zählt: Datenfundament, AI-Schicht, Abteilungsagenten
- Wo KI nicht hingehört
- So bewerten Sie die „Souveränitäts“-Aussage eines Anbieters
- Was der Einstieg kostet
- Beginnen Sie mit einer verantwortlichen Person für AI
- FAQ
- Quellen
Was souveräne AI im europäischen Kontext bedeutet
Es gibt keine einzelne rechtliche Definition, die alle Quellen teilen. Forschende beschreiben die Idee aus unterschiedlichen Blickwinkeln, und die Unterschiede sind relevant.
Forschende von Sciences Po beschreiben technologische AI-Souveränität als die Fähigkeit, AI-bezogene Kompetenzen vor Ort zu mobilisieren und zu integrieren. Das ist eine Sicht auf Kompetenzen und Kapazitäten: Sie fragt, ob Europa über die Menschen, Werkzeuge und das Know-how verfügt, um AI zu betreiben, ohne von anderen abhängig zu sein.
Daniel Mügge argumentiert im Journal of European Public Policy, dass der EU-Diskurs zur AI-Souveränität vor allem juristisch und wettbewerbsorientiert ist. Nach seiner Lesart geht es um die wirtschaftliche Stellung in einem globalen Wettlauf und darum, wessen Regeln gelten, weniger um die Stärkung des Einzelnen.
Eine dritte Sichtweise stammt aus einem Policy Brief des European University Institute vom November 2025. Er warnt, dass Souveränitätsnarrative für „Sovereignty Washing“ genutzt werden können, und fordert die Politik auf, das konkrete Ziel hinter jeder Souveränitätsaussage zu benennen.
Für Käufer im Unternehmen ist dieser letzte Punkt der praktische. Wenn ein Anbieter „souverän“ sagt, fragen Sie: souverän wovon, und für wen?
Warum Europa sie verfolgt
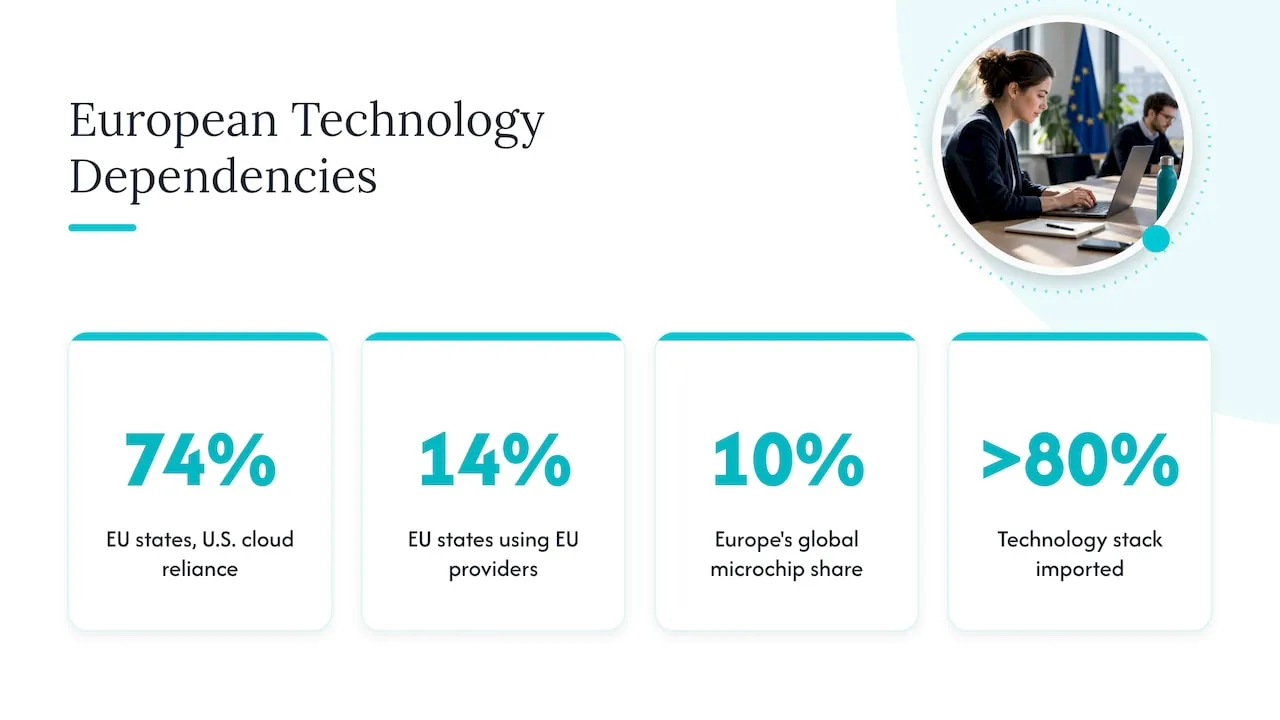
Der Treiber ist Abhängigkeit. Brookings berichtet, dass sich im September 2025 74 Prozent der EU-Mitgliedstaaten teilweise auf US-Cloud-Anbieter stützen, während nur 14 Prozent EU-Anbieter nutzen. Dieselbe Analyse beziffert Europas Anteil am globalen Mikrochipmarkt auf 10 Prozent, wobei mehr als 80 Prozent seines Technologie-Stacks importiert werden.
Die Europäische Kommission reagiert mit politischen Maßnahmen. Der Cloud and AI Development Act ist Teil des AI Continent Action Plan und zielt darauf ab, die Rechenzentrumskapazität der EU innerhalb von 5 bis 7 Jahren zu verdreifachen und zugleich Genehmigungsverfahren zu vereinfachen. Die Apply AI Strategy ergänzt dies um einen „Buy European“-Ansatz, insbesondere für den öffentlichen Sektor, mit Schwerpunkt auf Open-Source-AI. Die Apply AI Alliance dient als zentrales Forum, das Anbieter, Industrie, Wissenschaft und öffentlichen Sektor zusammenbringt.
Das meiste davon richtet sich an Regierungen und Infrastrukturanbieter. Als SaaS-Käufer spüren Sie es auf dreierlei Weise: mehr europäische Optionen für Hosting und Rechenleistung, mehr Fragen Ihrer eigenen Enterprise-Kunden dazu, wohin ihre Daten fließen, und klarere Erwartungen daran, was „souverän“ bedeuten muss.
Souveräne AI ist nicht dasselbe wie GDPR, EU AI Act oder EU-Hosting
Diese vier Begriffe werden in Vertriebspräsentationen häufig vermischt. Hier eine einfache Möglichkeit, sie auseinanderzuhalten. Dies sind allgemeine Informationen, keine Rechtsberatung.
| Begriff | Was es ist | Was nicht abgedeckt wird |
|---|---|---|
| DSGVO | Recht zur Verarbeitung personenbezogener Daten | Entscheidet nicht, welche AI-Tools Sie wählen oder wem das System gehört |
| EU AI Act | Risikobasiertes Recht für AI-Systeme | Behandelt weder Ihre Cloud-Abhängigkeit noch einen Vendor-Lock-in |
| NIS2 | EU-Richtlinie zu Cybersicherheit und Risikomanagement für erfasste Einrichtungen | Legt für sich genommen keine AI-Richtlinie fest |
| EU-Hosting | Server physisch in Europa | Klärt nicht, wer den Anbieter, die Schlüssel oder den Betrieb kontrolliert |
| Souveräne KI | Kontrolle über Daten, Infrastruktur, Modelle und Betrieb | Kein rechtlicher Status, den man durch den Kauf eines einzelnen Produkts beanspruchen kann |
Der EU AI Act ist die Verordnung (EU) 2024/1689. Er legt risikobasierte Regeln für KI-Systeme fest, darunter Transparenzpflichten für KI-Modelle mit allgemeinem Verwendungszweck (GPAI). Die Pflichten für GPAI-Modelle gelten seit dem 2. August 2025. Ab dem 2. August 2026 hat das Europäische KI-Büro Durchsetzungsbefugnisse für GPAI-Modelle, einschließlich der Anforderung von Dokumentation und der Verhängung von Bußgeldern. Diese Pflichten treffen vor allem die Modellanbieter. Als SaaS-Unternehmen, das KI einsetzt, hängen Ihre Pflichten davon ab, wie Sie sie nutzen. Lesen Sie daher die Bestimmungen des Acts zu KI-Kompetenz und Transparenz. Wir behandeln sie in unserem Leitfaden zu Artikel 4 und 50 des EU AI Act für SaaS.
Der entscheidende Punkt: Kein Tool, keine Region und kein Zertifikat garantiert Compliance. Souveränität macht Compliance leichter nachweisbar, weil Sie wissen, wo sich was befindet und wer verantwortlich ist.
Woraus ein souveräner AI-Stack besteht
Die Einordnung der Kommission selbst hilft hier. Der Cloud and AI Development Act beschreibt Souveränität anhand von vier Sicherheitsstufen, die auf Datenstandort, Unabhängigkeit von Drittstaaten und Transparenz der Software-Lieferkette beruhen. Selbst wenn Sie nie für den öffentlichen Sektor einkaufen, sind diese drei Dimensionen eine gute Checkliste für jeden Anbieter.
In der Praxis besteht ein Stack aus fünf Schichten, und jede kann mehr oder weniger souverän sein:
- Daten. Wo sie gespeichert sind, wer sie lesen kann und wer die Verschlüsselungsschlüssel besitzt.
- Rechenleistung und Hosting. Welche juristische Person die Server betreibt und nach dem Recht welches Landes.
- Modelle. Ob Sie ein gehostetes Modell über eine API aufrufen, ein offenes Modell selbst betreiben oder beides mischen.
- Integration. Wie die KI Ihr CRM, Ihre Finanz- und Produktsysteme erreicht und mit welchen Berechtigungen.
- Betrieb. Wer sie überwacht, Aktionen freigibt, protokolliert und sie abschaltet.
Open-Source-Modelle helfen bei der dritten Schicht, aber nicht automatisch. Das Portal Interoperable Europe der EU weist darauf hin, dass Open-Source-KI die technologische Souveränität öffentlicher Verwaltungen nur unterstützen kann, wenn diese die Kontrolle über das KI-System, seine Daten und die zugrunde liegende Infrastruktur behalten. Dieselbe Logik gilt für ein Unternehmen: Ein offenes Modell auf fremder Infrastruktur, mit fremden Schlüsseln, steht nicht unter Ihrer Kontrolle.
Was ein SaaS-Unternehmen tatsächlich prüfen sollte
Sie brauchen keinen nationalen Rechencluster. Sie brauchen ehrliche Antworten auf eine kurze Liste von Fragen. Gehen Sie sie gemeinsam mit Ihrem CTO, Ihrem Ansprechpartner für Datenschutz und der Person durch, die den Betrieb verantwortet.
Datenkontrolle
- Welche Systeme enthalten Kunden-, Vertrags- und Umsatzdaten, und welches davon ist die vereinbarte maßgebliche Datenquelle?
- Welche KI-Tools können diese Daten heute lesen? Berücksichtigen Sie auch jene, für die sich einzelne Mitarbeitende selbst angemeldet haben.
- Verlassen personenbezogene Daten Ihre Umgebung, wenn jemand sie in einen Assistenten einfügt?
- Können Sie löschen oder exportieren, was die KI verarbeitet hat?
Anbieter
- Welche juristische Person betreibt jeden KI-Dienst, und wo hat sie ihren Hauptsitz?
- Nutzt der Modellanbieter Ihre Eingaben für das Training? Steht das im Vertrag?
- Was passiert, wenn der Anbieter Bedingungen, Preise oder Verfügbarkeit ändert? Wie schnell könnten Sie wechseln?
Berechtigungen
- Sieht die KI nur das, was die fragende Person sehen darf?
- Kann ein Agent Datensätze ändern, Prozesse auslösen oder Zugriffe einrichten? Wenn ja, welche Aktionen benötigen eine menschliche Freigabe?
- Wird jede Aktion so protokolliert, dass Sie sie später prüfen können?
Governance
- Gibt es eine namentlich benannte Person, die entscheidet, wo KI eingesetzt wird und wo nicht?
- Haben Mitarbeitende, die KI nutzen, die Schulung, die die Bestimmung des EU AI Act zur KI-Kompetenz erwartet?
- Haben Sie ein schriftliches Verzeichnis der KI-Anwendungen, mit einer Risikobetrachtung je Anwendung?
Wenn Sie die Hälfte davon heute nicht beantworten können, ist das normal für ein Unternehmen, in dem KI von unten nach oben gewachsen ist. Es ist auch das Signal, dass das Problem eher die Zuständigkeit als die Technik ist. Unser AI-Governance-Framework für B2B-SaaS-Unternehmen macht aus diesen Fragen eine funktionierende Struktur.
Die Reihenfolge zählt: Datenfundament, AI-Schicht, Abteilungsagenten
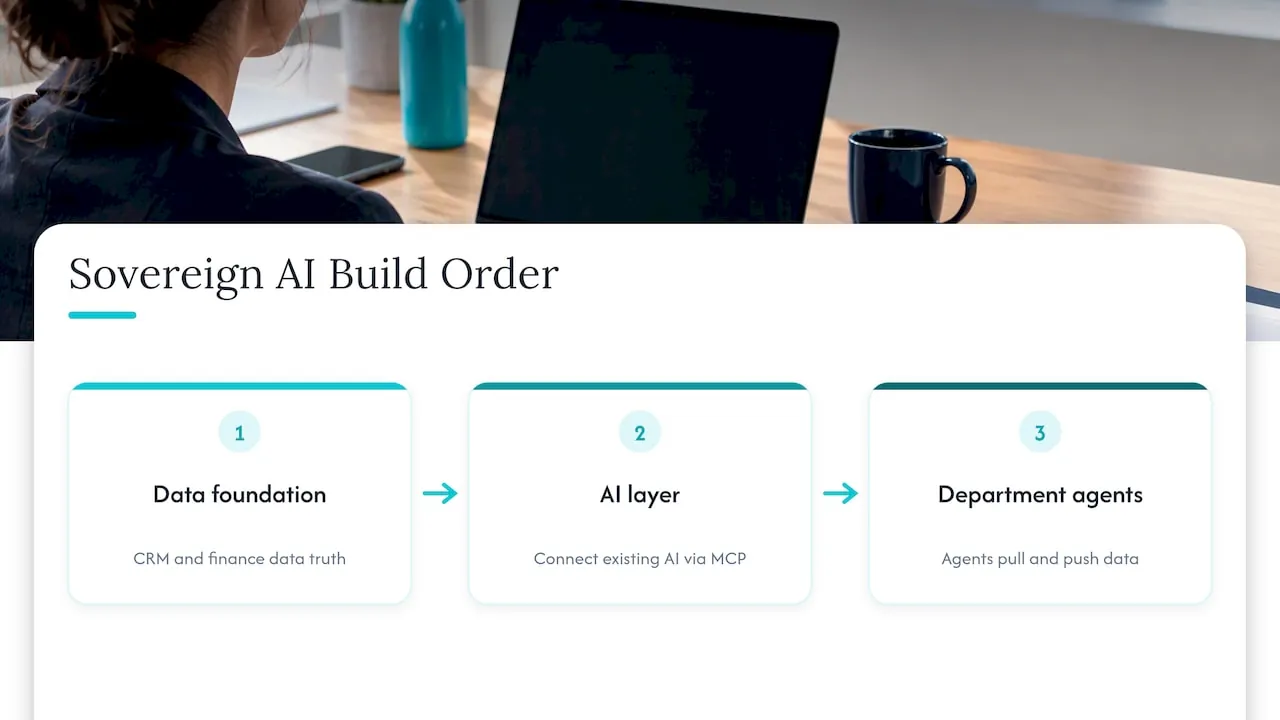
Die meisten Souveränitätsprobleme in SaaS-Unternehmen sind keine Infrastrukturprobleme. Sie entstehen, weil KI an unaufgeräumte, doppelt vorhandene Daten angeschlossen wird, bevor jemand entscheidet, was stimmt. Wir bauen in einer festen Reihenfolge.
1. Die Datenbasis. Ihre CRM- und Finanzdaten werden zur maßgeblichen Datenquelle. Eine Verarbeitungsschicht führt die Daten aus den umliegenden Systemen zu einer vereinbarten Version zusammen. Wenn der Vertrieb eine Zahl nennt und das Finanzwesen eine andere, wiederholt ein KI-Assistent beide mit großer Überzeugung.
2. Die KI-Schicht. Die Daten werden über MCP (Model Context Protocol) innerhalb der von Ihnen festgelegten Berechtigungen mit dem KI-Assistenten verbunden, den Ihr Unternehmen bereits nutzt. Sie behalten den Assistenten, den die Mitarbeitenden kennen, und Sie entscheiden, was er lesen und tun darf.
3. Abteilungsagenten. Speziell entwickelte Agenten für Finance, Sales und Customer Success, bedienbar in einfacher Sprache. Sie holen Daten (fragen, berichten, über CRM, Finanzen und Produkt hinweg nachschlagen) und schreiben Daten (Datensätze aktualisieren, Prozesse auslösen, Zugriffe einrichten). Freigabeschritte und ein Audit-Trail umgeben die Aktionen, auf die es ankommt. Wie das je Abteilung aussieht, sehen Sie unter KI-Agenten für Finance, Sales und CS, und die Steuerungsoberfläche finden Sie im Admin Portal.
Wir gestalten von Anfang an im Hinblick auf GDPR, NIS2 und den EU AI Act, und wir führen Aufbau, Pilot und Tests auf selbst gehosteter europäischer Infrastruktur in Deutschland durch. Das ist eine Designentscheidung, die Ihre eigene Compliance-Arbeit unterstützt. Es ist kein Zertifikat, und Ihre Rechtsberatung entscheidet weiterhin, welche Pflichten für Sie gelten.
Wo KI nicht hingehört
Souveränität bedeutet auch, zu entscheiden, wo KI nicht laufen sollte. Wir sind dabei mit jedem Kunden ausdrücklich.
- Entscheidungen mit rechtlichen oder erheblichen persönlichen Folgen für einen Menschen (Einstellung, Kündigung, kreditähnliche Beurteilungen) ohne menschliche Entscheidungsinstanz und ohne dokumentierte Grundlage. Der EU AI Act stuft einige dieser Anwendungen als hochriskant ein, lassen Sie daher zuerst eine fundierte rechtliche Prüfung durchführen.
- Prozesse, die niemand aufgeschrieben hat. Kann das Team die einzelnen Schritte nicht beschreiben, zementiert die Automatisierung die Unklarheit nur.
- Daten, denen niemand traut. Ein Agent auf zwei widersprüchlichen Kundenlisten erzeugt nur schneller Uneinigkeit.
- Aufgaben mit geringem Volumen und geringen Kosten. Wenn eine Aufgabe zwanzig Minuten im Monat dauert, kosten Aufbau und Kontrolle mehr, als sie einspart.
- Alles, wo ein Fehler nicht rückgängig zu machen ist und niemand ihn prüft. Zahlungen, Vertragsbedingungen und Zugriffsrechte brauchen einen Freigabeschritt.
- Sensible personenbezogene Daten in Tools, die Sie nicht geprüft haben. Solange ein Tool nicht geprüft ist, halten Sie diese Daten fern.
Unsere Regel: Führen Sie KI Prozess für Prozess ein, beginnend mit dem teuersten. Beginnen Sie dort, wo sich der Aufwand messen lässt und die Daten sauber genug sind, um ihnen zu vertrauen.
Unsere Sicht: Verantwortung zählt mehr als Herkunft
Die meisten Gespräche über souveräne KI beginnen mit dem Standort der Server. Wir beginnen mit der Frage, wer verantwortlich ist. In den wachsenden SaaS-Unternehmen, die wir kennenlernen, ist KI bereits im Einsatz, in Vertriebsnotizen, Support-Antworten und Finanztabellen, doch niemand ist dafür verantwortlich. Das ist die eigentliche Souveränitätslücke: Niemand kann sagen, was die KI liest, was sie ändern darf und wer das genehmigt hat.
Nach 25 Jahren operativer Führung lautet unser Fazit: Strategie und funktionierendes System müssen von derselben Person kommen, sonst driften sie auseinander. Deshalb stellt NordOps Consulting einen Fractional Chief AI Officer, der entscheidet, wo sich KI auszahlt, und sie auch baut. Das Datenfundament kommt zuerst, denn Agenten sind nur so vertrauenswürdig wie die Daten, die sie lesen.
Wir meinen außerdem, dass Ihnen gehören sollte, was gebaut wird. Quellcode, Dokumentation und Infrastruktur gehen bei der Übergabe auf Sie über, damit Ihre KI nicht von unserer fortgesetzten Präsenz abhängt. Für uns sieht Souveränität im Unternehmensmaßstab genau so aus: Kontrolle, die Sie tatsächlich ausüben können.
Claus Nielsen
So bewerten Sie die „Souveränitäts“-Aussage eines Anbieters
Weil der Begriff leicht missbraucht wird, prüfen Sie jede Aussage mit diesen Fragen.
- Wer ist die Vertrags- und Betreiberpartei? Ein EU-Rechenzentrum, das von einer Muttergesellschaft außerhalb der EU betrieben wird, kann dennoch Fragen zur Rechtshoheit aufwerfen. Fragen Sie Ihre Rechtsberatung, was das für Sie bedeutet.
- Wer hält die Schlüssel? Verschlüsselung, die Sie nicht kontrollieren können, schränkt ein, was Souveränität in der Praxis bedeutet.
- Können Sie wechseln? Fragen Sie nach Datenexportformaten, Modellportabilität und danach, was am Vertragsende geschieht.
- Was wird protokolliert? Sie brauchen einen Prüfpfad dessen, was die KI gelesen und getan hat, in einer Form, die Sie nachvollziehen können.
- Um welche Zusicherung geht es? Vergleichen Sie die Formulierung des Anbieters mit den Dimensionen der Kommission: Datenstandort, Unabhängigkeit von Drittstaaten, Transparenz der Lieferkette. Vage Begriffe wie „vollständig souverän“ ohne Nachweis verdienen die Warnung des EUI vor Sovereignty Washing.
- Passt es zu Ihrer Größe? Ein SaaS-Unternehmen mit 60 Mitarbeitenden braucht selten souveräne Rechenleistung. Es braucht klare Datengrenzen und einen Anbieter, den es ersetzen kann.
Was der Einstieg kostet
Sie müssen sich nicht auf ein Bauprojekt festlegen, um Klarheit zu gewinnen. Unsere Einstiegspunkte, wie auf unserer Website veröffentlicht:
- AI Snapshot: 2500-3500 EUR, einmalig.
- AI Readiness Assessment: ab €4,500, einmalig. Es prüft, wo KI eingesetzt wird, welche Daten sie berührt und wo die größten Einsparungen liegen. Siehe das AI Readiness Assessment.
- Fractional Chief AI Officer: ab €1,500 pro Monat (Advisor), ab €3,250 pro Monat (Operating) und ab €5,500 pro Monat (Embedded).
- Builds: 30% der Einsparung im ersten Jahr, sobald sie gemessen und belegt ist, oder ein vor Arbeitsbeginn vereinbarter Festpreis.
Das erste Gespräch ist ein kostenloses 30-minütiges Erstgespräch.
Beginnen Sie mit einer verantwortlichen Person für AI
Wenn Ihr Team KI nutzt und niemand sagen kann, wer dafür verantwortlich ist, ist der erste Schritt keine neue Plattform. Es ist eine benannte Person, eine klare Übersicht Ihrer Daten und ein Prozess, der für das erste Projekt ausgewählt wird. Unser Fractional Chief AI Officer-Service stellt diese Person, ab €1,500 pro Monat, mit einem Build auf europäischer Infrastruktur, der an Sie übergeben wird.
Wenn Sie lieber zuerst sehen möchten, wo Sie stehen, buchen Sie das kostenlose 30-minütige Erstgespräch über NordOps Consulting und bringen Sie Ihre Liste der KI-Tools mit. Wir sagen Ihnen ehrlich, ob ein Assessment sinnvoll ist und wo KI draußen bleiben sollte.
FAQ
Ist souveräne KI dasselbe wie KI-Hosting in einem EU-Rechenzentrum?
Nein. Der Standort ist nur eine Dimension. Der Ansatz der Kommission zur Cloud- und KI-Souveränität betrachtet auch die Unabhängigkeit von Drittstaaten und die Transparenz der Software-Lieferkette. Eine europäische Region, die von einem nichteuropäischen Anbieter betrieben wird, beantwortet die erste Frage nur teilweise. Fragen Sie Ihre Rechtsberatung, wie die Rechtshoheit in Ihrer Situation zu beurteilen ist.
Macht der Einsatz souveräner KI uns konform mit dem EU AI Act oder der GDPR?
Nein. Nichts garantiert Compliance. GDPR und EU AI Act legen Pflichten dafür fest, wie Sie Daten und KI nutzen, und diese hängen von Ihren tatsächlichen Anwendungsfällen ab. Ein souveränes Design macht es leichter zu wissen, wo Daten liegen, wer Zugriff hat und was protokolliert wurde, und unterstützt damit Ihre Compliance-Arbeit.
Braucht ein SaaS-Unternehmen mit 50 Mitarbeitenden eigene Modelle oder GPUs?
In der Regel nicht. Die meisten Unternehmen dieser Größe gewinnen mehr durch ein sauberes Datenfundament, klare Berechtigungen und einen Anbieter, den sie ersetzen können. Selbst gehostete Modelle sind nur dort sinnvoll, wo Datensensibilität oder Kosten den Betriebsaufwand rechtfertigen.
Wer sollte souveräne KI in einem SaaS-Unternehmen verantworten?
Eine benannte Person mit Entscheidungsbefugnis über Finance, Vertrieb, Customer Success und Engineering. In kleineren Unternehmen ist das oft ein COO oder ein Fractional Chief AI Officer. Die Rolle entscheidet, wo KI eingesetzt wird, wo nicht, und was jeder Agent lesen und ändern darf.
Quellen
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- KI-Verordnung (Europäische Kommission)
- Vorschriften für vertrauenswürdige künstliche Intelligenz in der EU (EUR-Lex)
- Open-Source-KI (Interoperable Europe Portal)