Ein KI-Governance-Framework ist die Gesamtheit aus Rollen, Richtlinien, Kontrollen und Prüfungen, die bestimmen, wie Ihr Unternehmen KI auswählt, entwickelt, einsetzt und überwacht. Für ein SaaS-Unternehmen mit 20 bis 200 Mitarbeitenden läuft es auf fünf Dinge hinaus: einen benannten Verantwortlichen, ein Register aller KI-Anwendungen, eine Risikostufe für jede Anwendung, eine kurze Richtlinie, die Menschen befolgen können, und Kontrollen, die in die Systeme selbst eingebaut sind. Dieser Leitfaden zeigt, wie Sie jedes davon aufbauen, an welchen externen Frameworks Sie sich orientieren können und wo KI gar nicht eingesetzt werden sollte.
Kurz gefasst
- Ein Framework ist funktionierende Governance, kein PDF: ein verantwortlicher Owner, ein Inventar der KI-Anwendungen, Risikostufen, eine kurze Nutzungsrichtlinie und Monitoring.
- Sie müssen es nicht neu erfinden. Das AI RMF des NIST und ISO/IEC 42001 geben Ihnen eine Struktur vor, und der EU AI Act sowie die DSGVO legen darüber hinaus rechtliche Pflichten fest.
- Stufen Sie KI nach den Folgen eines Fehlers ein, nicht danach, wie fortschrittlich das Tool ist.
- Kontrollen, die in Ihrem CRM, Ihren Finanz- und Zugriffssystemen verankert sind, sind belastbarer als Regeln, die man sich merken muss.
- Manche Entscheidungen sollten bei Menschen bleiben. Benennen Sie diese schriftlich.
Inhaltsverzeichnis
- Was ein KI-Governance-Framework ist
- Die Bausteine, die jedes Framework braucht
- Wer KI-Governance verantworten sollte
- Schritt 1: Das Inventar aufbauen
- Schritt 2: Jede Anwendung nach ihren Folgen einstufen
- Wo KI nicht hingehört
- Was Ihre KI-Nutzungsrichtlinie abdecken sollte
- Europa: Was das Recht ergänzt
- Schritt 3: Kontrollen in Ihre Systeme integrieren
- Schritt 4: Überwachen und überprüfen
- Unsere Sichtweise
- Wie NordOps Consulting helfen kann
- FAQ
- Quellen
Was ein KI-Governance-Framework ist
Streichen Sie die Anbietersprache weg, und die Definition ist einfach. Das AI Risk Management Framework des NIST beschreibt Governance als die Richtlinien, Prozesse, Dokumentation, Rollen und Kompetenzen, die KI-Risiken über den gesamten Lebenszyklus hinweg steuern, ausgerichtet an den Werten der Organisation und unter Einbeziehung von Systemen und Daten Dritter. Einfach gesagt: Wer entscheidet, auf welcher Grundlage, mit welchen Belegen, und wer steht ein, wenn etwas schiefgeht.
Wenn Sie den übergeordneten Business Case für Governance als Disziplin suchen: Die Grundlagen der Corporate Governance zeigen dieselbe Logik von Verantwortlichkeit und Aufsicht, angewandt auf ein ganzes Unternehmen.
Warum ein wachsendes SaaS-Unternehmen eines braucht
Die meisten SaaS-Teams nutzen bereits KI. Der Vertrieb entwirft Ansprachen mit einem Assistenten, der Support fügt Tickets in einen Chatbot ein, die Finanzabteilung probiert ein Modell für Abstimmungen aus, Entwickler nutzen Code-Assistenten. Niemand hat das als Unternehmen entschieden, und niemand verantwortet es. Diese Lücke schließt ein Framework.
Der praktische Nutzen ist Tempo, nicht Papierkram. Ein gut geführtes Framework gibt Ihnen das, was BetterCloud ein grundlegendes Betriebssystem aus Rollen und Kontrollen nennt, das die KI-Einführung in den für SaaS typischen Modellen geteilter Verantwortung schneller, sicherer und prüfbar macht. Ihre Enterprise-Kunden werden danach ebenfalls in Sicherheitsfragebögen fragen, meist bevor sie nach Ihrem Modell fragen.
Die Bausteine, die jedes Framework braucht
Das Human Technology Institute der UTS nennt die wesentlichen Elemente: Verantwortungsstrukturen, KI-Prinzipien und -Richtlinien einschließlich roter Linien, Risikomanagement sowie praktische Kontrollen für Monitoring und Berichterstattung über den gesamten Lebenszyklus. Dasselbe Papier macht einen merkenswerten Punkt: Prinzipien allein genügen nicht. Sie müssen zu konkreten roten Linien für Einkauf, Entwurf und Einsatz von KI werden.
So übersetzt sich das für ein Unternehmen mit 20 bis 200 Mitarbeitenden.
| Baustein | Wie es in einem SaaS-Unternehmen aussieht |
|---|---|
| Verantwortlichkeit | Ein benannter Verantwortlicher auf Führungsebene sowie ein benannter Verantwortlicher für jede KI-Anwendung |
| Prinzipien und rote Linien | Eine halbseitige Liste dessen, was KI hier niemals tun darf |
| Inventar | Ein lebendes Register aller KI-Tools und -Anwendungen |
| Risikostufen | Niedrig, mittel, hoch, jeweils mit erforderlichen Kontrollen |
| Praktiken und Kontrollen | Checklisten, Freigabeschritte, Berechtigungen, Protokollierung |
| Überwachung | Regelmäßige Reviews, Incident-Handling, Nachverfolgung von Anbieteränderungen |
Die vier Aktivitäten des NIST
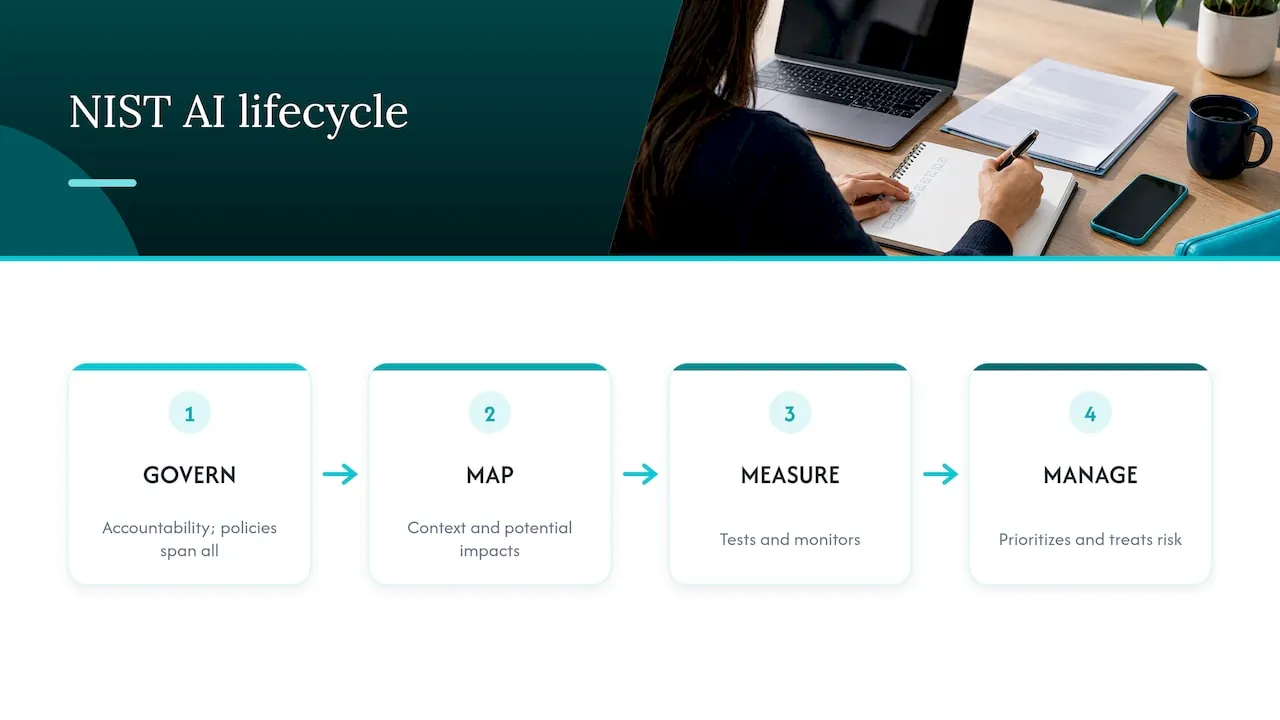
Das NIST gliedert die Arbeit in vier miteinander verbundene Funktionen. GOVERN legt Verantwortlichkeiten und Richtlinien fest, MAP schafft Kontext und erfasst mögliche Auswirkungen, MEASURE testet und überwacht, und MANAGE priorisiert und behandelt Risiken. GOVERN durchzieht alles andere, während die übrigen drei für einzelne KI-Systeme und Phasen des Lebenszyklus gelten. Für ein kleines Unternehmen lässt sich das als Kreislauf lesen: Entscheiden Sie, wer verantwortlich ist, verstehen Sie jeden Einsatz, prüfen Sie, wie er sich verhält, beheben Sie, was nicht stimmt, und wiederholen Sie das.
ISO/IEC 42001 als Managementsystem
ISO/IEC 42001:2023 definiert ein KI-Managementsystem als miteinander verbundene Elemente einer Organisation, die Richtlinien, Ziele und die Prozesse zu deren Erreichung festlegen, und verlangt fortlaufende Verbesserung. Die Norm ist für Organisationen jeder Größe gedacht, die KI entwickeln, bereitstellen oder nutzen. Sie brauchen keine Zertifizierung, um ihre Logik zu übernehmen. Wenn ein großer Kunde später danach fragt, folgt Ihr Rahmenwerk bereits einer erkennbaren Struktur.
Wer KI-Governance verantworten sollte
Der häufigste Fehler ist geteilte Verantwortung, und das bedeutet: keine Verantwortung. Das HTI-Papier empfiehlt eine Hierarchie von Zuständigkeiten, die festlegt, wer für Entscheidungen über Beschaffung, Management und laufende Aufsicht von KI verantwortlich ist. Hier eine praktikable Aufteilung für ein SaaS-Unternehmen in der Wachstumsphase:
- Ein Verantwortlicher auf Führungsebene. Jemand mit Entscheidungsbefugnis über Finance, Sales, Customer Success und Product hinweg. In dieser Größe ist das meist der CEO oder COO oder eine Fractional-Führungskraft.
- Ein Prozessverantwortlicher pro KI-Einsatz. Die Leitung der Abteilung, die davon abhängt, nicht standardmäßig die IT.
- Eine Prüfstelle für Daten und Sicherheit. Wer heute DSGVO- und Sicherheitsfragen bearbeitet.
- Ein kurzer Review-Rhythmus. Anfangs monatlich, vierteljährlich, sobald sich alles eingespielt hat.
Bilden Sie kein großes Gremium. In einem Unternehmen mit 60 Mitarbeitenden ist ein Gremium mit acht Personen ein Meeting, zu dem niemand erscheint.
Schritt 1: Das Inventar aufbauen
Was Sie nicht sehen, können Sie nicht steuern. Die Praxisnotiz der CBA im Stil des Chartered Banker empfiehlt, die Bestandsaufnahme bei Beschaffung und Verträgen, Registern freigegebener Apps, Release Notes der Anbieter, Spesenabrechnungen, Teambefragungen und Interviews mit Prozessverantwortlichen zu beginnen. Spesenabrechnungen sind ein guter Hinweis: Achten Sie auf kleine monatliche Abonnements für KI-Tools, die nie durch die Beschaffung gelaufen sind.
Legen Sie dann ein lebendiges Register an. Erfassen Sie für jeden Einsatz:
- Zweck und den Prozess, den er unterstützt
- Die Entscheidung, die er unterstützt oder trifft
- Wer betroffen ist
- Den Verantwortlichen
- Anbieter oder ob Sie die Lösung selbst gebaut haben
- Die Daten, mit denen er arbeitet
- Wie Ergebnisse geprüft werden
- Status: vorgeschlagen, freigegeben, pausiert, eingestellt
Eine Tabellenkalkulation reicht für den Anfang. Bedenken Sie, dass Anbieter KI-Funktionen in Tools einbauen, die Sie bereits besitzen. Prüfen Sie das Register daher nach größeren Produktupdates erneut.
Schritt 2: Jede Anwendung nach ihren Folgen einstufen
Dieselbe Praxisnotiz empfiehlt, KI nach den Folgen eines Versagens zu klassifizieren, nicht nach der Raffinesse der Technologie. Zu den Faktoren zählen mögliche Schäden für Einzelpersonen, Entscheidungen über Menschen, Umfang und Geschwindigkeit, Erkennbarkeit und Umkehrbarkeit sowie die Nutzung personenbezogener oder vertraulicher Daten.
Auf SaaS angewendet:
- Niedrig: interne Notizen entwerfen, öffentliche Dokumente zusammenfassen, Ideen sammeln. Eine falsche Antwort fällt auf und kostet Minuten.
- Mittel: Kundengespräche zusammenfassen, Kundenantworten entwerfen, die eine Person prüft, die Pipeline prognostizieren. Fehler sind plausibel und breiten sich ungeprüft aus.
- Hoch: alles, was Kundendaten, Geld, Zugriffe oder Personalentscheidungen ohne menschliche Prüfung ändert.
Für Einsätze mit hohen Folgen fordert die Notiz stärkere Kontrollen, darunter eine Folgenabschätzung und ein menschliches Eingreifen, das tatsächlich funktioniert. Halten Sie schriftlich fest, warum jeder Einsatz in seiner Stufe gelandet ist, damit die Begründung Personalwechsel übersteht.
Wo KI nicht hingehört
Ein Rahmenwerk, das nur Ja sagt, ist keine Governance. Wir würden KI aus diesen Bereichen heraushalten oder streng eingrenzen:
- Endgültige Entscheidungen über Menschen. Einstellung, Kündigung, Leistungsbewertung und Vergütung. Ein Modell kann zusammenfassen; eine Führungskraft entscheidet und kann begründen, warum.
- Ungeprüfte Änderungen an Finanzdaten. Rechnungen, Umsatzrealisierung, Erstattungen und Auszahlungen brauchen einen menschlichen Freigabeschritt und eine Nachvollziehbarkeit.
- Zugriffe ohne Freigabe gewähren. Die Vergabe von Zugriff auf Produktivsysteme oder Kundendaten sollte nie allein auf der Einschätzung eines Modells beruhen.
- Vertrauliche Daten in nicht freigegebene Tools einfügen. Kundenverträge, personenbezogene Daten und Quellcode gehören nur in Tools, die in Ihrem Register stehen.
- Alles, dessen Ergebnis Sie nicht erklären oder rückgängig machen können. Wenn ein Fehler nicht erkennbar und dauerhaft ist, bleibt ein Mensch eingebunden.
- Prozesse, die nicht funktionieren. KI auf unsauberen CRM- oder Finanzdaten liefert falsche Antworten, nur schneller und mit größerer Überzeugung. Bringen Sie zuerst die Daten in Ordnung.
Das sind Ihre roten Linien. Halten Sie sie auf einer Seite fest.
Was Ihre KI-Nutzungsrichtlinie abdecken sollte
Eine Nutzungsrichtlinie ist der Teil des Frameworks, den Ihre Mitarbeitenden tatsächlich lesen. HTI beschreibt Praktiken und Kontrollen als die funktionalen Werkzeuge, etwa Checklisten oder Designanforderungen, die übergeordnete Richtlinien in umsetzbare Anweisungen überführen. Halten Sie Ihre Richtlinie auf zwei Seiten und decken Sie Folgendes ab:
- Freigegebene Tools und wie ein neues Tool beantragt wird.
- Datenregeln: was nach Datenklasse eingegeben werden darf und was nicht.
- Rote Linien: die obige Liste, auf Ihr Unternehmen zugeschnitten.
- Prüfung durch Menschen: welche Ergebnisse die Freigabe einer Person brauchen, bevor sie das Unternehmen verlassen oder einen Datensatz verändern.
- Offenlegung: wann Kunden darüber informiert werden müssen, dass KI beteiligt ist.
- Meldung von Vorfällen: wo ein fehlerhaftes Ergebnis oder ein Datenleck gemeldet wird und was danach passiert.
- Verantwortung: wen man fragen kann und wer die Richtlinie aktualisiert.
Eine Richtlinie ist die Anweisungsebene. Das Framework ist die Richtlinie plus Inventar, Risikostufen, Verantwortliche, Kontrollen und Reviews drumherum.
Europa: Was das Recht ergänzt
Ein freiwilliges Framework und eine gesetzliche Pflicht sind zwei verschiedene Dinge. Frameworks wie NIST und ISO/IEC 42001 sind freiwillige Strukturen. DSGVO, EU AI Act und NIS2 sind Gesetze mit jeweils eigenem Anwendungsbereich. Das Folgende sind allgemeine Informationen und keine Rechtsberatung, und die Anwendung eines Frameworks garantiert nicht die Einhaltung dieser Vorgaben. Lassen Sie sich von qualifizierten Rechtsberatern erklären, wie sie auf Ihre Produkte anzuwenden sind.
DSGVO
Wenn KI personenbezogene Daten verarbeitet, gilt die DSGVO wie für jede andere Verarbeitung. Der Europäische Datenschutzausschuss sagt, Datenschutz-Folgenabschätzungen seien ein wichtiges Element der Rechenschaftspflicht, wenn die Verarbeitung durch KI-Modelle voraussichtlich ein hohes Risiko für die Rechte und Freiheiten von Personen mit sich bringt. Er weist außerdem darauf hin, dass Verantwortliche die Schritte dokumentieren können, mit denen sie die Erhebung personenbezogener Daten begrenzen, die Identifizierbarkeit verringern und vor Extraktion schützen. Ihr Register und Ihre Risikostufen sind der natürliche Ort für diese Dokumentation.
Die KI-Verordnung (EU AI Act)
Die Verordnung (EU) 2024/1689 legt risikobasierte Regeln für verbotene Praktiken, Hochrisiko-KI, Transparenzpflichten, KI-Modelle mit allgemeinem Verwendungszweck, Governance und Durchsetzung fest, mit einigen Ausnahmen. Unter anderem müssen Anbieter von Hochrisiko-Systemen Risiken über den gesamten Lebenszyklus steuern und technische Dokumentation führen, und die Verordnung legt auch Pflichten für Betreiber sowie Transparenzpflichten für einige Systeme fest. Ob Sie Anbieter, Betreiber oder beides sind, hängt davon ab, was Sie entwickeln und einsetzen. Die Pflichten greifen schrittweise, prüfen Sie daher die offiziellen Seiten der Kommission auf aktuelle Anwendungstermine.
Der praktische Punkt: Ein Inventar mit Verantwortlichen, Risikostufen und Nachweisen ist das Rohmaterial für jede dieser Pflichten. Nachvollziehbare Nachweise wollen auch Käufer zunehmend sehen, wie dieser Beitrag zu nachvollziehbaren Nachweisen im EU AI Act für Startups argumentiert, die in regulierte Geschäfte verkaufen. Die Community der AI Alliance der Europäischen Kommission ergänzt, dass der Aufbau von Governance jetzt Unternehmen bei der Vorbereitung helfen kann auf den AI Act und späteren Compliance-Aufwand vermeiden hilft.
NIS2
NIS2 ist die Cybersicherheitsrichtlinie der EU. Je nach Branche und Größe können Sie oder Ihre Kunden darunterfallen, was beeinflusst, wie Sie mit Sicherheitsrisiken, Vorfällen und Lieferanten umgehen. Betrachten Sie KI-Tools als Teil dieser Lieferkette und fragen Sie Ihre Rechtsberater, ob die Richtlinie für Sie gilt.
Schritt 3: Kontrollen in Ihre Systeme integrieren
Eine Richtlinie, die vom Gedächtnis abhängt, driftet. BetterCloud weist darauf hin, dass bei SaaS-Unternehmen Automatisierung die Governance aufrechterhält, weil manuelle Nachverfolgung von Richtlinien zu Drift führt, sobald Anbieter und Modelle aktualisiert werden. Die Empfehlungen von Microsoft verweisen ähnlich darauf, Kontrollen in den SaaSOps-Stack einzubetten, etwa Data Loss Prevention und Zugriffsverwaltung, dazu kontinuierliches Monitoring, Audits und Leistungsreviews.
In der Praxis heißt das:
- Berechtigungen folgen Rollen. Ein KI-Assistent kann nur lesen, was die fragende Person lesen darf.
- Freigabestufen für Aktionen. Das Lesen von Daten ist risikoarm. Das Aktualisieren eines Datensatzes, das Auslösen eines Prozesses oder das Einrichten von Zugriff braucht eine Freigabe auf der passenden Stufe.
- Ein Prüfpfad. Jede Frage, Änderung und Freigabe wird protokolliert, sodass Sie beantworten können, wer was warum getan hat.
- Eine abgestimmte Version der Daten. Wenn CRM und Finanzdaten voneinander abweichen, wählt die KI zufällig eine aus. Klären Sie zuerst die maßgebliche Datenquelle.
Schritt 4: Überwachen und überprüfen
NIST stellt klar, dass Governance eine Querschnittsfunktion ist, die jede andere Funktion prägt, und kein einmaliges Projekt. Legen Sie einen Kalender fest: monatlich ein Blick auf neue Tools und Vorfälle, vierteljährlich ein Review der Anwendungen in hohen Risikostufen und eine neue Einstufung, sobald sich bei einer Anwendung Daten, Umfang oder Anbieter ändern. Schaffen Sie ab, was niemand nutzt.
Unsere Sichtweise
Wir sehen dasselbe Muster in SaaS-Unternehmen mit 20 bis 200 Mitarbeitenden: KI ist bereits im Einsatz, und niemand ist dafür verantwortlich. Governance, die als eigenständiges Dokument verfasst wird, liegt dann neben der Arbeit statt in ihr.
Wir bauen in einer festen Reihenfolge. Zuerst das Datenfundament: CRM- und Finanzdaten als maßgebliche Quelle, mit einer abgestimmten Version der Zahlen. Dann die KI-Schicht, die diese Daten mit dem Assistenten verbindet, den Ihr Team bereits nutzt. Dann Agenten für Finance, Sales und Customer Success, die innerhalb von Berechtigungen arbeiten, mit Freigabe, wo nötig, und einem Prüfpfad. Governance ist keine Schicht, die am Ende hinzukommt. DSGVO, NIS2 und der EU AI Act sind vom ersten Tag an Designanforderungen, und unser Aufbau, Pilot und Test laufen auf selbst gehosteter europäischer Infrastruktur in Deutschland.
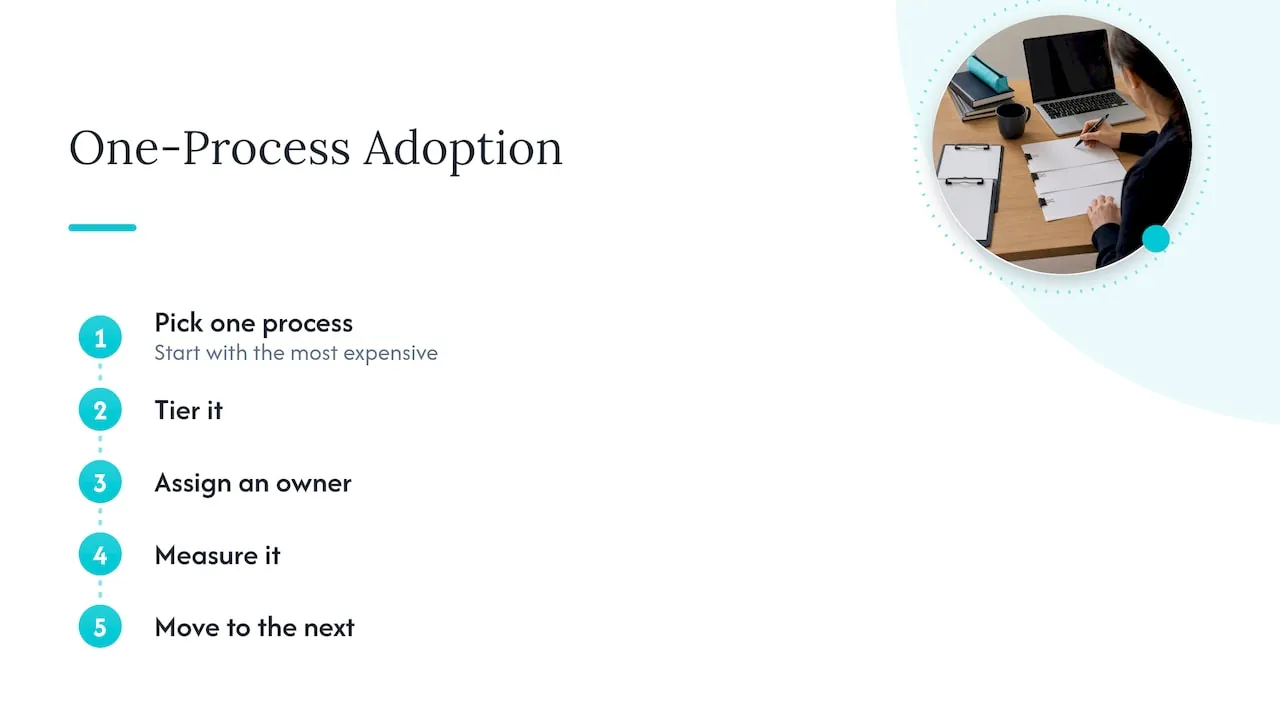
Wir meinen außerdem, dass KI Prozess für Prozess eingeführt werden sollte, beginnend mit dem teuersten. Fünfzehn Experimente gleichzeitig steuern zu wollen, ist der Weg, auf dem Frameworks zu Regalhütern werden. Wählen Sie einen Prozess, stufen Sie ihn ein, übernehmen Sie die Verantwortung, messen Sie ihn und gehen Sie dann zum nächsten über.
Nichts hiervon ersetzt Ihren Anwalt. Ein Framework hilft Ihnen, sich vorzubereiten und Ihre Arbeit nachzuweisen; es garantiert keine Compliance.
, Claus Nielsen
Wie NordOps Consulting helfen kann
Wenn Ihr Team KI nutzt und niemand dafür verantwortlich ist, gibt Ihnen unser Fractional Chief AI Officer Service eine benannte Person mit 25 Jahren operativer Führungserfahrung, die entscheidet, wo sich KI auszahlt, die Governance festlegt und die Agenten baut.
Es gibt mehrere Wege zum Einstieg. Der AI Snapshot ist eine Einmalleistung zum Preis von €2,500-€3,500. Das AI Readiness Assessment beginnt ab €4,500. Der Fractional Chief AI Officer kostet ab €3,000 pro Monat auf Advisor-Stufe, ab €6,500 pro Monat auf Operating-Stufe und ab €11,000 pro Monat auf Embedded-Stufe. Umsetzungen werden mit 30% der Einsparung im ersten Jahr berechnet, sobald diese gemessen und nachgewiesen ist, oder zu einem Festpreis, der vor Arbeitsbeginn vereinbart wird. Sie besitzen, was gebaut wird, einschließlich Quellcode, Dokumentation und Infrastruktur bei der Übergabe. Starten Sie mit einem kostenlosen 30-minütigen Erstgespräch auf der NordOps Consulting Website.
FAQ
Was ist der Unterschied zwischen einem KI-Governance-Framework und einer KI-Nutzungsrichtlinie?
Die Richtlinie ist das kurze Regelwerk, dem die Mitarbeitenden folgen: freigegebene Tools, Datenregeln, rote Linien und Prüfschritte. Das Framework ist das gesamte System darum herum, einschließlich Verantwortlichkeiten, Inventar, Risikostufen, Kontrollen und Monitoring. Sie brauchen beides, und die Richtlinie ist meist das Erste, das geschrieben wird.
Brauchen wir eine Zertifizierung nach ISO/IEC 42001?
Nicht als Ausgangspunkt. Der Standard ist für Organisationen jeder Größe konzipiert, die KI entwickeln, bereitstellen oder nutzen, und Sie können seine Struktur übernehmen, ohne sich zertifizieren zu lassen. Erwägen Sie eine Zertifizierung, wenn Kunden oder Ausschreibungen sie verlangen.
Mit welchem Framework sollte ein kleines SaaS-Unternehmen beginnen?
Das NIST AI RMF ist ein praktischer Start, weil sich seine vier Funktionen GOVERN, MAP, MEASURE und MANAGE leicht auf Inventar, Risikostufen und Reviews abbilden lassen. BetterCloud weist darauf hin, dass SaaS-Governance NIST AI RMF und COBIT nutzen kann, abgestimmt auf die bestehende IT- und Unternehmensstrategie. Ergänzen Sie rechtliche Anforderungen aus DSGVO und EU AI Act, wo sie für Sie gelten.
Wer sollte in einem Unternehmen mit 50 Mitarbeitenden die KI-Governance verantworten?
Eine verantwortliche Führungskraft, typischerweise der CEO, der COO oder eine Fractional-AI-Führungskraft, mit einem benannten Verantwortlichen in jeder Abteilung für deren eigene KI-Anwendungen. Vermeiden Sie ein Gremium. Klare Verantwortlichkeit für Beschaffung, Steuerung und Aufsicht ist wichtiger als der Titel.
Wie lange dauert die Einrichtung?
Eine erste Version des Inventars, der Risikostufen und einer zweiseitigen Richtlinie ist innerhalb weniger Wochen realistisch, da es überwiegend um Bestandsaufnahme und Entscheidungen geht. Der laufende Teil ist der Überprüfungsrhythmus, der bewusst nie endet.
Quellen
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies