AI soberana na Europa significa manter o controlo sobre os dados, a infraestrutura, os modelos e as operações que sustentam a sua AI, ao abrigo de regras que pode fazer cumprir. Para uma empresa SaaS B2B com 20 a 200 pessoas, raramente se trata de construir um modelo nacional. Trata-se de saber onde estão os dados dos seus clientes e as suas finanças, quem lhes pode aceder, que ferramentas de AI os leem e quem, na sua empresa, responde por tudo isso.
O termo é usado de forma vaga. Governos, fornecedores de cloud e analistas entendem coisas diferentes por ele. Este guia separa o significado político do prático e mostra o que um responsável de uma empresa SaaS em fase de crescimento pode controlar este ano.
Em resumo
- Na Europa, “AI soberana” abrange a localização dos dados, a jurisdição legal, a infraestrutura e quem opera o sistema. Alojar numa região da UE resolve apenas parte disso.
- O GDPR e o EU AI Act são obrigações legais. A soberania é um objetivo de conceção que ajuda a cumpri-las, mas não as substitui nem garante a conformidade.
- Para uma empresa SaaS, as perguntas úteis dizem respeito aos seus próprios dados, aos seus fornecedores, às suas permissões e à sua governação de AI, e não à construção de modelos.
- Comece pela base de dados (CRM e finanças como fonte de verdade), depois a camada de AI e, por fim, os agentes por departamento. Há trabalho que não pertence de todo à AI.
- Nomeie um responsável pela AI. Sem ele, a soberania fica reduzida a um slide numa apresentação.
Índice
- O que significa AI soberana no contexto europeu
- Porque é que a Europa a procura
- AI soberana não é o mesmo que GDPR, EU AI Act ou alojamento na UE
- O que compõe uma stack de AI soberana
- O que uma empresa SaaS deve realmente avaliar
- A ordem importa: base de dados, camada de AI, agentes por departamento
- Onde a IA não deve ser usada
- Como avaliar uma alegação de “soberano” feita por um fornecedor
- Quanto custa começar
- Comece por um responsável pela AI
- FAQ
- Fontes
O que significa AI soberana no contexto europeu
Não existe uma definição legal única partilhada por todas as fontes. Os investigadores descrevem a ideia a partir de ângulos diferentes, e as diferenças importam.
Investigadores da Sciences Po enquadram a soberania tecnológica em AI como a capacidade de mobilizar e integrar localmente competências relacionadas com AI. É uma perspetiva de competências e capacidade: pergunta se a Europa tem as pessoas, as ferramentas e o know-how para operar AI sem depender de terceiros.
Daniel Mügge, escrevendo no Journal of European Public Policy, defende que o discurso da UE sobre a soberania em AI é sobretudo jurisdicional e competitivo. Na sua leitura, trata-se da posição económica numa corrida global e de quais regras se aplicam, mais do que da capacitação individual.
Uma terceira perspetiva vem de uma nota do European University Institute publicada em novembro de 2025. Alerta que as narrativas de soberania podem ser usadas para “sovereignty washing” e afirma que os decisores políticos devem indicar o objetivo específico por trás de qualquer alegação de soberania.
Para quem compra numa empresa, este último ponto é o mais prático. Quando um fornecedor diz “soberano”, pergunte: soberano em relação a quê, e para quem?
Porque é que a Europa a procura
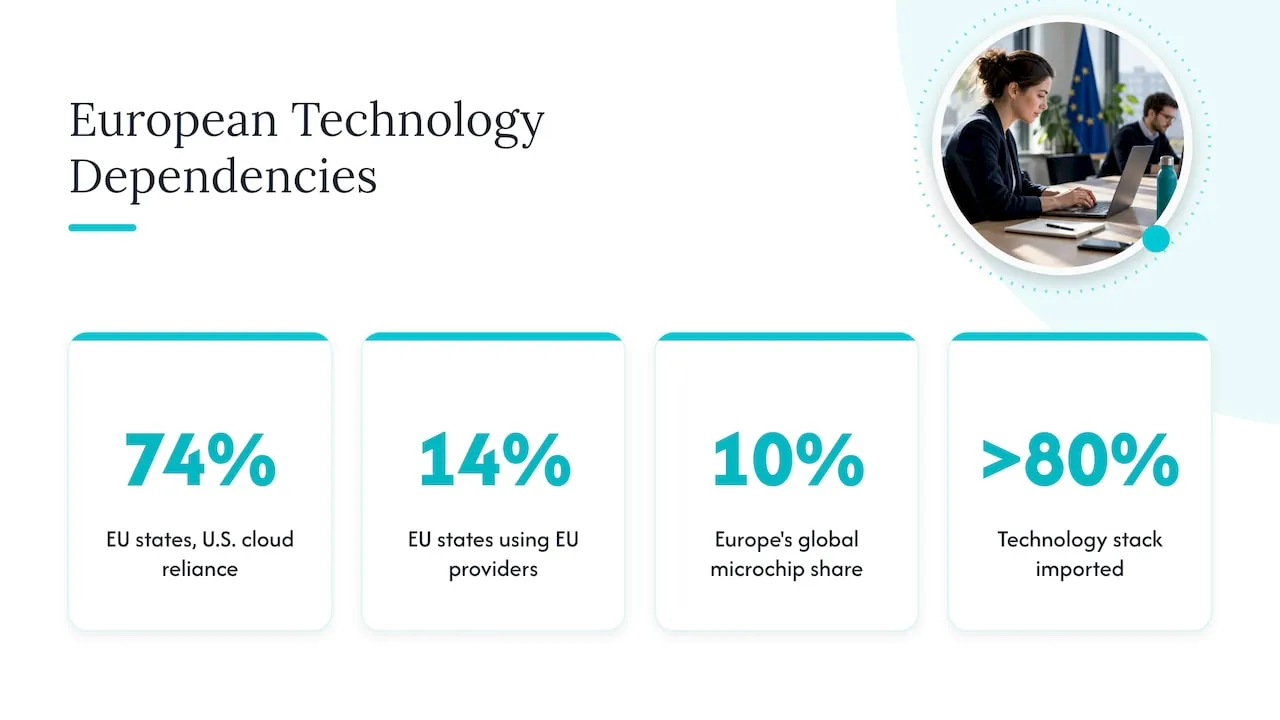
O fator determinante é a dependência. A Brookings refere que, em setembro de 2025, 74 por cento dos Estados-Membros da UE dependem parcialmente de fornecedores de cloud dos EUA, enquanto apenas 14 por cento utilizam fornecedores da UE. A mesma análise coloca a Europa em 10 por cento do mercado mundial de microchips, com mais de 80 por cento da sua stack tecnológica importada.
A Comissão Europeia está a responder com políticas públicas. O Cloud and AI Development Act faz parte do AI Continent Action Plan e visa triplicar a capacidade de centros de dados da UE no prazo de 5 a 7 anos, simplificando ao mesmo tempo o licenciamento. A Apply AI Strategy acrescenta uma abordagem de compra europeia, particularmente para o setor público, com foco em AI de código aberto. A Apply AI Alliance funciona como o principal fórum que reúne fornecedores, indústria, meio académico e setor público.
Grande parte disto visa governos e fornecedores de infraestrutura. Como comprador de SaaS, vai senti-lo de três formas: mais opções europeias de alojamento e computação, mais perguntas dos seus próprios clientes empresariais sobre o destino dos seus dados e expectativas mais claras sobre o que “soberano” tem de significar.
AI soberana não é o mesmo que GDPR, EU AI Act ou alojamento na UE
Estas quatro ideias misturam-se nas apresentações comerciais. Eis uma forma simples de as separar. Esta é informação geral, não aconselhamento jurídico.
| Conceito | O que é | O que não abrange |
|---|---|---|
| GDPR | Lei sobre o tratamento de dados pessoais | Não decide que ferramentas de AI escolhe nem quem é o proprietário do sistema |
| Regulamento da IA da UE | Lei baseada no risco para sistemas de AI | Não aborda a sua dependência da cloud nem o vendor lock-in |
| NIS2 | Diretiva da UE sobre cibersegurança e gestão de risco para entidades abrangidas | Não define, por si só, a política de AI |
| Alojamento na UE | Servidores fisicamente na Europa | Não resolve a questão de quem controla o fornecedor, as chaves ou as operações |
| IA soberana | Controlo sobre dados, infraestrutura, modelos e operações | Não é um estatuto jurídico que se possa reivindicar ao comprar um único produto |
O EU AI Act é o Regulamento (UE) 2024/1689. Estabelece regras baseadas no risco para os sistemas de IA, incluindo deveres de transparência para os modelos de IA de finalidade geral (GPAI), e as obrigações relativas aos modelos GPAI aplicam-se desde 2 de agosto de 2025. A partir de 2 de agosto de 2026, o Gabinete Europeu para a IA tem poderes de execução sobre os modelos GPAI, incluindo solicitar documentação e aplicar coimas. Esses deveres recaem sobretudo sobre os fornecedores de modelos. Enquanto empresa SaaS que utiliza IA, as suas obrigações dependem da forma como a utiliza, por isso leia as disposições do regulamento sobre literacia em matéria de IA e transparência. Abordamo-las no nosso guia sobre os artigos 4.º e 50.º do EU AI Act para SaaS.
O ponto essencial: nenhuma ferramenta, região ou certificado garante a conformidade. A soberania torna a conformidade mais fácil de demonstrar, porque sabe onde estão as coisas e quem é responsável.
O que compõe uma stack de AI soberana
O próprio enquadramento da Comissão ajuda aqui. O Cloud and AI Development Act descreve a soberania através de quatro níveis de garantia baseados na localização dos dados, na independência face a países terceiros e na transparência da cadeia de fornecimento de software. Mesmo que nunca venda ao setor público, essas três dimensões são uma boa lista de verificação para qualquer fornecedor.
Na prática, uma stack tem cinco camadas, e cada uma pode ser mais ou menos soberana:
- Dados. Onde estão armazenados, quem os pode ler, quem detém as chaves de encriptação.
- Computação e alojamento. Que entidade jurídica gere os servidores e ao abrigo da lei de que país.
- Modelos. Se recorre a um modelo alojado através de uma API, se executa um modelo aberto por si, ou se usa uma combinação.
- Integração. Como a IA chega ao seu CRM e aos seus sistemas financeiros e de produto, e com que permissões.
- Operações. Quem a monitoriza, aprova ações, as regista e a desliga.
Os modelos de código aberto ajudam na terceira camada, mas não de forma automática. O portal Interoperable Europe da UE refere que a IA de código aberto pode apoiar a soberania tecnológica das administrações públicas apenas se estas mantiverem o controlo do sistema de IA, dos seus dados e da infraestrutura em que funciona. A mesma lógica aplica-se a uma empresa: um modelo aberto na infraestrutura de terceiros, com chaves de terceiros, não está sob o seu controlo.
O que uma empresa SaaS deve realmente avaliar
Não precisa de um cluster de computação nacional. Precisa de respostas honestas a uma lista curta de perguntas. Analise-as com o seu CTO, o seu contacto de proteção de dados e quem gere as operações.
Controlo dos dados
- Que sistemas contêm dados de clientes, contratos e receitas, e qual deles é a fonte de verdade acordada?
- Que ferramentas de IA conseguem ler esses dados atualmente? Inclua as que os colaboradores subscreveram por iniciativa própria.
- Algum dado pessoal sai do seu ambiente quando alguém o cola num assistente?
- Consegue eliminar ou exportar o que a IA processou?
Fornecedores
- Que entidade jurídica gere cada serviço de IA e onde tem a sede?
- O fornecedor do modelo utiliza os seus dados de entrada para treino? Isso consta do contrato?
- O que acontece se o fornecedor alterar os termos, os preços ou a disponibilidade? Com que rapidez conseguiria mudar?
Permissões
- A IA vê apenas o que a pessoa que faz a pergunta está autorizada a ver?
- Um agente pode alterar registos, acionar processos ou atribuir acessos? Se sim, que ações exigem aprovação humana?
- Cada ação é registada de forma que possa ser auditada mais tarde?
Governação
- Existe uma pessoa identificada que decide onde a IA é utilizada e onde não é?
- Os colaboradores que utilizam IA têm a formação que a disposição do EU AI Act sobre literacia em matéria de IA exige?
- Tem um inventário escrito das utilizações de IA, com uma avaliação de risco por utilização?
Se hoje não consegue responder a metade destas perguntas, é normal numa empresa em que a IA cresceu de baixo para cima. É também o sinal de que o problema é a responsabilidade, e não a tecnologia. A nossa framework de governação de IA para empresas SaaS B2B transforma estas perguntas numa estrutura de trabalho.
A ordem importa: base de dados, camada de AI, agentes por departamento
A maioria das falhas de soberania nas empresas SaaS não são falhas de infraestrutura. Acontecem porque a IA é ligada a dados desorganizados e duplicados antes de alguém decidir o que é verdadeiro. Construímos por uma ordem fixa.
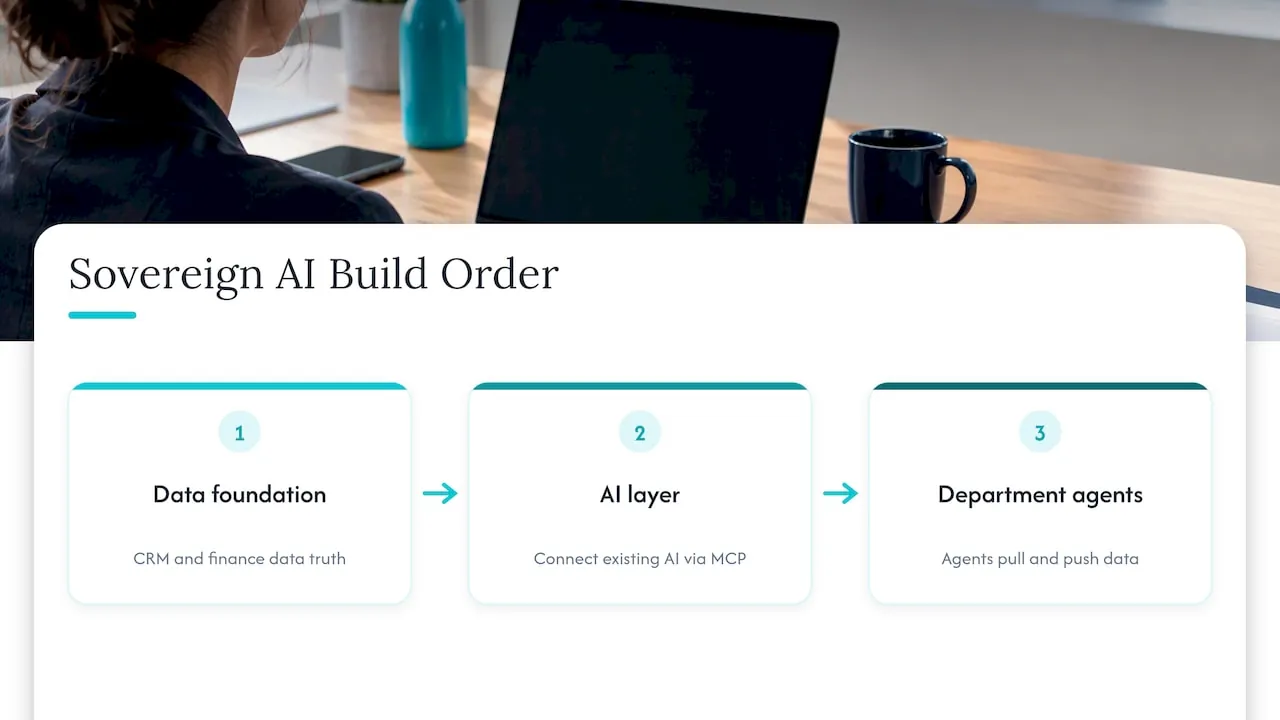
1. A base de dados. Os seus dados de CRM e financeiros tornam-se a fonte de verdade. Uma camada de processamento transforma os dados dos sistemas que os rodeiam numa única versão acordada. Se as vendas disserem um número e as finanças outro, um assistente de IA repetirá ambos com confiança.
2. A camada de IA. Os dados são ligados ao assistente de IA que a sua empresa já utiliza, através do MCP (Model Context Protocol), dentro das permissões que define. Mantém o assistente que as pessoas conhecem e decide o que ele pode ler e fazer.
3. Agentes por departamento. Agentes concebidos para fins específicos para Finanças, Vendas e Customer Success, utilizados em linguagem corrente. Obtêm dados (perguntar, reportar, consultar em CRM, finanças e produto) e enviam dados (atualizar registos, acionar processos, atribuir acessos). Etapas de aprovação e um registo de auditoria acompanham as ações que importam. Veja os nossos agentes de IA para Finanças, Vendas e CS para perceber como isto funciona por departamento, e o Admin Portal para a superfície de controlo.
Concebemos desde o início a pensar no GDPR, na NIS2 e no EU AI Act, e executamos a construção, o piloto e os testes em infraestrutura europeia autoalojada na Alemanha. É uma opção de conceção que apoia o seu próprio trabalho de conformidade. Não é um certificado, e o seu consultor jurídico continua a ser quem decide quais são as suas obrigações.
Onde a IA não deve ser usada
Soberania significa também decidir onde a IA não deve funcionar. Somos explícitos quanto a isto com todos os clientes.
- Decisões com consequências legais ou pessoais significativas para uma pessoa (contratação, despedimento, avaliações semelhantes a decisões de crédito) sem um decisor humano e sem uma base documentada. O EU AI Act trata algumas destas utilizações como de risco elevado, pelo que deve obter primeiro uma análise jurídica adequada.
- Processos que ninguém documentou. Se a equipa não consegue descrever os passos, automatizá-los apenas fixa a confusão.
- Dados em que ninguém confia. Um agente assente em duas listas de clientes contraditórias limita-se a produzir discordância mais depressa.
- Tarefas de baixo volume e baixo custo. Se uma tarefa demora vinte minutos por mês, a construção e a supervisão custam mais do que a poupança.
- Tudo aquilo em que um erro não pode ser revertido e ninguém o revê. Pagamentos, condições contratuais e direitos de acesso precisam de uma etapa de aprovação.
- Dados pessoais sensíveis em ferramentas que não avaliou. Enquanto uma ferramenta não for analisada, mantenha-os fora dela.
A regra que utilizamos: adotar a IA um processo de cada vez, começando pelo mais dispendioso. Comece onde o custo é mensurável e os dados são suficientemente limpos para merecerem confiança.
A nossa perspetiva: a propriedade conta mais do que a origem
A maioria das conversas sobre IA soberana começa pela localização dos servidores. Nós começamos por quem é responsável. Nas empresas de SaaS em fase de crescimento que conhecemos, a IA já é utilizada, em notas de vendas, respostas de suporte e folhas de cálculo financeiras, mas ninguém é responsável por ela. Essa é a verdadeira lacuna de soberania: ninguém consegue dizer o que a IA lê, o que pode alterar e quem o aprovou.
Após 25 anos a gerir operações, a nossa conclusão é que a estratégia e o sistema em funcionamento têm de vir da mesma pessoa, ou acabam por se afastar. É por isso que a NordOps Consulting disponibiliza um Fractional Chief AI Officer que decide onde a IA compensa e também a constrói. A base de dados vem primeiro, porque os agentes só são tão fiáveis quanto os dados que leem.
Também entendemos que deve ser proprietário daquilo que é construído. O código-fonte, a documentação e a infraestrutura são transferidos para si na entrega, para que a sua IA não dependa da nossa presença contínua. Para nós, é isto que a soberania significa à escala de uma empresa: controlo que pode efetivamente exercer.
Claus Nielsen
Como avaliar uma alegação de “soberano” feita por um fornecedor
Como o termo é fácil de usar de forma abusiva, teste cada afirmação com estas perguntas.
- Quem é a entidade contratante e operadora? Um centro de dados na UE gerido por uma empresa-mãe fora da UE pode continuar a levantar questões de jurisdição. Pergunte ao seu advogado o que isso significa para si.
- Quem detém as chaves? Uma encriptação que não pode controlar limita o que a soberania significa na prática.
- Pode sair? Pergunte pelos formatos de exportação de dados, pela portabilidade dos modelos e pelo que acontece no fim do contrato.
- O que é registado? Precisa de um registo de auditoria do que a IA leu e fez, numa forma que possa rever.
- De que garantia se trata? Compare a formulação do fornecedor com as dimensões da Comissão: localização dos dados, independência de países terceiros, transparência da cadeia de fornecimento. Expressões vagas como “totalmente soberano”, sem provas, merecem o aviso do EUI sobre o sovereignty washing.
- Adequa-se à sua dimensão? Uma empresa de SaaS com 60 pessoas raramente precisa de capacidade de computação soberana. Precisa de limites claros para os dados e de um fornecedor que possa substituir.
Quanto custa começar
Não tem de se comprometer com uma construção para obter clareza. Os nossos pontos de entrada, tal como publicados no nosso site:
- AI Snapshot: 2500-3500 EUR, pagamento único.
- AI Readiness Assessment: desde €4,500, pagamento único. Analisa onde a IA é utilizada, que dados toca e onde estão as maiores poupanças. Consulte o AI Readiness Assessment.
- Fractional Chief AI Officer: desde €1,500 por mês (Advisor), desde €3,250 por mês (Operating) e desde €5,500 por mês (Embedded).
- Construções: 30% da poupança do primeiro ano, depois de medida e comprovada, ou um preço fixo acordado antes de o trabalho começar.
A primeira conversa é uma chamada de descoberta gratuita de 30 minutos.
Comece por um responsável pela AI
Se a sua equipa utiliza IA e ninguém sabe dizer quem é responsável por ela, o primeiro passo não é uma nova plataforma. É uma pessoa designada, um mapa claro dos seus dados e um processo escolhido para o primeiro projeto. O nosso serviço de Fractional Chief AI Officer fornece essa pessoa, desde €1,500 por mês, com a construção feita em infraestrutura europeia e entregue a si.
Se preferir primeiro ver em que ponto se encontra, marque a chamada de descoberta gratuita de 30 minutos através da NordOps Consulting e traga a sua lista de ferramentas de IA. Diremos com honestidade se uma avaliação faz sentido e onde a IA deve ficar de fora.
FAQ
A IA soberana é o mesmo que alojar IA num centro de dados da UE?
Não. A localização é apenas uma dimensão. A abordagem da Comissão à soberania da cloud e da IA considera também a independência de países terceiros e a transparência da cadeia de fornecimento de software. Uma região europeia gerida por um fornecedor não europeu responde apenas em parte à primeira questão. Pergunte ao seu advogado como a jurisdição se aplica à sua situação.
Utilizar IA soberana torna-nos conformes com o EU AI Act ou com o GDPR?
Não. Nada garante a conformidade. O GDPR e o EU AI Act estabelecem deveres quanto à forma como utiliza dados e IA, e esses dependem dos seus casos de utilização concretos. Um desenho soberano facilita saber onde estão os dados, quem tem acesso e o que foi registado, o que apoia o seu trabalho de conformidade.
Uma empresa de SaaS com 50 pessoas precisa de modelos ou GPUs próprios?
Normalmente não. A maioria das empresas desta dimensão obtém mais valor de uma base de dados limpa, de permissões claras e de um fornecedor que possa substituir. Os modelos alojados internamente só fazem sentido quando a sensibilidade dos dados ou o custo justificam o esforço operacional.
Quem deve ser responsável pela IA soberana dentro de uma empresa de SaaS?
Uma pessoa designada, com autoridade sobre Finanças, Vendas, Customer Success e engenharia. Nas empresas mais pequenas, é frequentemente um COO ou um Fractional Chief AI Officer. A função decide onde a IA é utilizada, onde não é, e o que cada agente pode ler e alterar.
Fontes
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- Regulamento da IA (Comissão Europeia)
- Regras para uma inteligência artificial de confiança na UE (EUR-Lex)
- IA de código aberto (Portal Europa Interoperável)