Um quadro de governação de IA é o conjunto de funções, políticas, controlos e verificações que determinam como a sua empresa escolhe, desenvolve, utiliza e monitoriza a IA. Para uma empresa SaaS com 20 a 200 pessoas, resume-se a cinco coisas: um responsável identificado, um registo de todas as utilizações de IA, um nível de risco para cada utilização, uma política curta que as pessoas consigam cumprir e controlos integrados nos próprios sistemas. Este guia mostra como construir cada uma, que quadros externos pode aproveitar e onde a IA não deve ser usada de todo.
Em resumo
- Um quadro é governação em funcionamento, não um PDF: um responsável com responsabilidade clara, um inventário das utilizações de IA, níveis de risco, uma política de utilização curta e monitorização.
- Não tem de o inventar. O AI RMF do NIST e a ISO/IEC 42001 dão-lhe uma estrutura, e o Regulamento da IA da UE e o RGPD acrescentam obrigações legais.
- Classifique a IA pela consequência de uma falha, não pelo grau de sofisticação da ferramenta.
- Os controlos que vivem dentro do seu CRM, dos sistemas financeiros e dos sistemas de acesso aguentam-se melhor do que regras que as pessoas têm de se lembrar de cumprir.
- Algumas decisões devem continuar a cargo de pessoas. Identifique-as por escrito.
Índice
- O que é um quadro de governação de IA
- Os componentes de que todo o quadro precisa
- Quem deve ser responsável pela governação de IA
- Passo 1: Construir o inventário
- Passo 2: Classificar cada utilização pela consequência
- Onde a IA não deve ser usada
- O que a sua política de utilização de IA deve abranger
- Europa: o que a lei acrescenta
- Passo 3: Integrar controlos nos seus sistemas
- Passo 4: Monitorizar e rever
- A nossa perspetiva
- Como a NordOps Consulting pode ajudar
- FAQ
- Fontes
O que é um quadro de governação de IA
Retirada a linguagem dos fornecedores, a definição é simples. O AI Risk Management Framework do NIST descreve a governação como as políticas, processos, documentação, funções e competências que gerem o risco da IA ao longo de todo o ciclo de vida, alinhadas com os valores da organização e abrangendo sistemas e dados de terceiros. Em termos simples: quem decide, com que base, com que evidências e quem responde quando algo corre mal.
Se quiser perceber o argumento de negócio mais amplo a favor da governação como disciplina, os fundamentos da governação empresarial mostram a mesma lógica de responsabilização e supervisão aplicada a uma empresa inteira.
Porque precisa uma empresa SaaS em crescimento de um quadro
A maioria das equipas SaaS já utiliza IA. As vendas redigem mensagens de prospeção com um assistente, o suporte cola tickets num chatbot, as finanças testam um modelo em reconciliações, os engenheiros usam assistentes de código. Ninguém decidiu isto como empresa, e ninguém é responsável por isso. É essa a lacuna que um quadro fecha.
O ganho prático é a rapidez, não a burocracia. Um quadro bem gerido dá-lhe aquilo a que a BetterCloud chama um sistema operativo de base de funções e controlos que torna a adoção de IA mais rápida, mais segura e auditável nos modelos de responsabilidade partilhada típicos do SaaS. Os seus clientes empresariais também o vão pedir nos questionários de segurança, normalmente antes de perguntarem pelo seu modelo.
Os componentes de que todo o quadro precisa
O Human Technology Institute da UTS enumera o essencial: estruturas de responsabilização, princípios e políticas de IA incluindo linhas vermelhas, gestão de risco e controlos práticos de monitorização e reporte ao longo do ciclo de vida. O mesmo documento sublinha algo que vale a pena recordar: os princípios, por si só, não bastam. Têm de se traduzir em linhas vermelhas concretas para a compra, a conceção e a implementação de IA.
Eis como isto se traduz numa empresa com 20 a 200 pessoas.
| Componente | Como se apresenta numa empresa SaaS |
|---|---|
| Responsabilização | Um executivo responsável identificado, mais um responsável identificado por cada utilização de IA |
| Princípios e linhas vermelhas | Uma lista de meia página do que a IA nunca pode fazer aqui |
| Inventário | Um registo vivo de todas as ferramentas e utilizações de IA |
| Níveis de risco | Baixo, médio e alto, cada um com os controlos exigidos |
| Práticas e controlos | Listas de verificação, etapas de aprovação, permissões, registo de atividade |
| Monitorização | Revisões periódicas, gestão de incidentes, acompanhamento de alterações dos fornecedores |
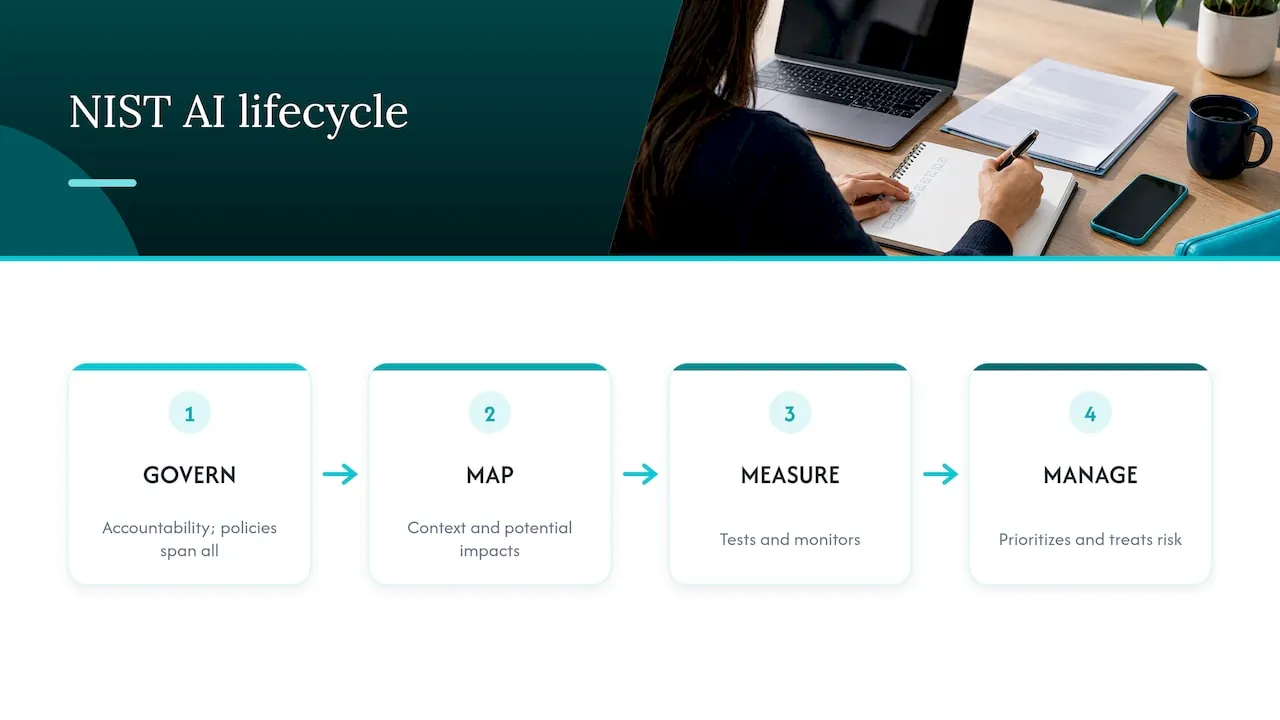
As quatro atividades do NIST
O NIST organiza o trabalho em quatro funções interligadas. GOVERN define a responsabilização e as políticas, MAP estabelece o contexto e os impactos potenciais, MEASURE testa e monitoriza, e MANAGE prioriza e trata o risco. GOVERN atravessa todas as outras, ao passo que as restantes três se aplicam a sistemas de IA específicos e a fases do ciclo de vida. Para uma pequena empresa, leia-o como um ciclo: decidir quem é responsável, compreender cada utilização, verificar como se comporta, corrigir o que está errado e repetir.
A ISO/IEC 42001 como sistema de gestão
A ISO/IEC 42001:2023 define um sistema de gestão de IA como elementos organizacionais interrelacionados que definem políticas, objetivos e os processos para os alcançar, e exige melhoria contínua. Foi concebida para organizações de qualquer dimensão que desenvolvam, forneçam ou utilizem IA. Não precisa de certificação para aproveitar a sua lógica. Se um grande cliente vier a perguntar por ela, o seu enquadramento já terá uma forma reconhecível.
Quem deve ser responsável pela governação de IA
A falha mais comum é a responsabilidade partilhada, o que significa ausência de responsabilidade. O documento do HTI recomenda uma hierarquia de responsabilidades que define quem responde pelas decisões sobre a aquisição, a gestão e a supervisão contínua da IA. Eis uma divisão viável para uma empresa SaaS em fase de crescimento:
- Um responsável executivo. Alguém com autoridade sobre Finanças, Vendas, Customer Success e Produto. Nesta dimensão, costuma ser o CEO ou o COO, ou um executivo fractional.
- Um responsável de processo por cada utilização de IA. O responsável do departamento que depende dela, e não o departamento de TI por defeito.
- Um revisor para dados e segurança. Quem trata hoje das questões de GDPR e de segurança.
- Um ritmo de revisão curto. Mensal no início, trimestral quando tudo estabilizar.
Não crie um comité alargado. Numa empresa de 60 pessoas, um comité de oito é uma reunião a que ninguém assiste.
Passo 1: Construir o inventário
Não se pode governar o que não se vê. A nota de prática ao estilo do Chartered Banker, da CBA, sugere iniciar o levantamento por aquisições e contratos, registos de aplicações aprovadas, notas de lançamento dos fornecedores, despesas, inquéritos às equipas e entrevistas aos responsáveis de processo. Os relatórios de despesas são um bom indicador: procure pequenas subscrições mensais de ferramentas de IA que nunca passaram pelo processo de aquisição.
Depois, crie um registo vivo. Para cada utilização, registe:
- A finalidade e o processo que apoia
- A decisão que informa ou toma
- Quem é afetado
- O responsável
- O fornecedor, ou se foi construído internamente
- Os dados em que toca
- Como os resultados são verificados
- Estado: proposto, aprovado, suspenso, descontinuado
Uma folha de cálculo é suficiente para começar. Lembre-se de que os fornecedores adicionam funcionalidades de IA a ferramentas que já possui, por isso volte a verificar após grandes atualizações de produto.
Passo 2: Classificar cada utilização pela consequência
A mesma nota de prática recomenda classificar a IA pelas consequências da falha, e não pela sofisticação da tecnologia. Os fatores incluem o possível dano para indivíduos, decisões sobre pessoas, escala e velocidade, possibilidade de deteção e reversibilidade, e utilização de dados pessoais ou confidenciais.
Aplicado ao SaaS:
- Baixo: redigir notas internas, resumir documentos públicos, fazer brainstorming. Uma resposta errada é detetada e custa minutos.
- Médio: resumir chamadas com clientes, redigir respostas a clientes que uma pessoa revê, prever o pipeline. Os erros são plausíveis e propagam-se se não forem verificados.
- Alto: tudo o que altere registos de clientes, dinheiro, acessos ou decisões de emprego sem verificação humana.
Para utilizações de elevada consequência, a nota exige controlos mais fortes, incluindo avaliação de impacto e uma intervenção humana que funcione realmente. Registe por escrito porque cada utilização ficou no seu nível, para que o raciocínio sobreviva a mudanças de pessoal.
Onde a IA não deve ser usada
Um enquadramento que só diz sim não é governação. Manteríamos a IA fora destas áreas, ou estritamente delimitada nelas:
- Decisões finais sobre pessoas. Contratação, despedimento, avaliações de desempenho e remuneração. Um modelo pode resumir; um gestor decide e sabe explicar porquê.
- Alterações a registos financeiros sem revisão. Faturas, reconhecimento de receita, reembolsos e pagamentos exigem uma etapa de aprovação humana e um registo de auditoria.
- Conceder acessos sem aprovação. O provisionamento de acessos a produção ou a dados de clientes nunca deve depender apenas do juízo de um modelo.
- Colar dados confidenciais em ferramentas não aprovadas. Contratos de clientes, dados pessoais e código-fonte pertencem apenas às ferramentas que constam do seu registo.
- Qualquer situação em que não consiga explicar ou reverter o resultado. Se um erro for indetetável e permanente, uma pessoa permanece no circuito.
- Processos com falhas. A IA aplicada sobre dados desorganizados de CRM ou de finanças produz respostas erradas, ditas com confiança, mais depressa. Corrija primeiro os dados.
Estas são as suas linhas vermelhas. Reúna-as numa única página.
O que a sua política de utilização de IA deve abranger
A política de utilização é a parte do quadro de governação que os seus colaboradores realmente leem. A HTI descreve as práticas e os controlos como as ferramentas funcionais, como listas de verificação ou requisitos de conceção, que transformam políticas de alto nível em instruções acionáveis. Mantenha a sua em duas páginas e inclua:
- Ferramentas aprovadas e como pedir uma nova.
- Regras de dados: o que pode e o que não pode ser introduzido, por classe de dados.
- Linhas vermelhas: a lista acima, adaptada à sua empresa.
- Revisão humana: que resultados precisam da aprovação de uma pessoa antes de saírem da empresa ou de alterarem um registo.
- Divulgação: quando os clientes devem ser informados de que a IA está envolvida.
- Comunicação de incidentes: onde reportar um resultado incorreto ou uma fuga de dados e o que acontece a seguir.
- Responsabilidade: a quem perguntar e quem atualiza a política.
Uma política é a camada de instruções. O quadro de governação é a política mais o inventário, os níveis, os responsáveis, os controlos e as revisões que a rodeiam.
Europa: o que a lei acrescenta
Um quadro voluntário e uma obrigação legal são coisas diferentes. Quadros como o NIST e a ISO/IEC 42001 são estruturas voluntárias. O GDPR, o EU AI Act e a NIS2 são leis com o seu próprio âmbito. O que se segue é informação geral, não aconselhamento jurídico, e seguir um quadro não garante a conformidade com nenhuma destas leis. Pergunte a um advogado qualificado como se aplicam aos seus produtos.
GDPR
Quando a IA trata dados pessoais, aplica-se o GDPR como em qualquer outro tratamento. O Comité Europeu para a Proteção de Dados afirma que as avaliações de impacto sobre a proteção de dados são um elemento importante da responsabilidade quando o tratamento por modelos de IA é suscetível de resultar num risco elevado para os direitos e liberdades das pessoas. Observa também que os responsáveis pelo tratamento podem documentar as medidas tomadas para limitar a recolha de dados pessoais, reduzir a identificabilidade e proteger contra a extração. O seu registo e os seus níveis são o local natural para essa documentação.
O EU AI Act
O Regulamento (UE) 2024/1689 estabelece regras baseadas no risco que abrangem práticas proibidas, IA de risco elevado, deveres de transparência, modelos de IA de finalidade geral, governação e aplicação, com algumas isenções. Entre outras coisas, os fornecedores de sistemas de risco elevado têm de gerir os riscos ao longo de todo o ciclo de vida e manter documentação técnica, e o regulamento estabelece também deveres para os responsáveis pela implantação e deveres de transparência para alguns sistemas. Ser fornecedor, responsável pela implantação ou ambos depende do que constrói e utiliza. As obrigações entram em vigor de forma faseada, por isso consulte as páginas oficiais da Comissão para conhecer as datas de aplicação atuais.
O ponto prático é que um inventário com responsáveis, níveis e evidências é a matéria-prima para qualquer um destes deveres. As evidências rastreáveis são também o que os compradores exigem cada vez mais, como defende este texto sobre evidências rastreáveis do EU AI Act para startups que vendem em negócios regulados. A comunidade AI Alliance da Comissão Europeia acrescenta que estabelecer agora a governação pode ajudar as empresas a preparar-se para o AI Act e a evitar encargos de conformidade mais tarde.
NIS2
A NIS2 é a diretiva da UE em matéria de cibersegurança. Consoante o seu setor e dimensão, a sua empresa ou os seus clientes podem estar abrangidos, o que afeta a forma como gere o risco de segurança, os incidentes e os fornecedores. Trate as ferramentas de IA como parte dessa cadeia de abastecimento e pergunte ao seu advogado se a diretiva se aplica a si.
Passo 3: Integrar controlos nos seus sistemas
Uma política que depende da memória acaba por se desviar. A BetterCloud observa que, para as empresas de SaaS, a automatização mantém a governação em vigor, porque o acompanhamento manual das políticas leva ao desvio à medida que fornecedores e modelos se atualizam. As orientações da Microsoft apontam de forma semelhante para incorporar controlos na stack SaaSOps, como a prevenção de perda de dados e a gestão de acessos, a par de monitorização contínua, auditorias e revisões de desempenho.
Na prática, isto significa:
- As permissões seguem as funções. Um assistente de IA só pode ler o que a pessoa que pergunta está autorizada a ler.
- Pontos de aprovação para ações. Ler dados tem risco baixo. Atualizar um registo, desencadear um processo ou atribuir acessos exige aprovação ao nível adequado.
- Um registo de auditoria. Cada pergunta, alteração e aprovação fica registada, para que possa responder a quem fez o quê e porquê.
- Uma versão acordada dos dados. Se o CRM e as finanças discordarem, a IA escolherá uma ao acaso. Defina primeiro a fonte de verdade.
Passo 4: Monitorizar e rever
O NIST é claro ao afirmar que a governação é transversal, informando todas as outras funções, e não um projeto pontual. Defina um calendário: uma análise mensal de novas ferramentas e incidentes, uma revisão trimestral das utilizações de nível elevado e uma reclassificação sempre que uma utilização mude de dados, âmbito ou fornecedor. Abandone o que ninguém usa.
A nossa perspetiva
Vemos o mesmo padrão em empresas de SaaS com 20 a 200 pessoas: a IA já está em uso e ninguém é responsável por ela. A governação escrita como documento isolado fica então ao lado do trabalho, em vez de estar dentro dele.
Construímos numa ordem fixa. Primeiro a base de dados: os dados de CRM e de finanças como fonte de verdade, com uma versão acordada dos números. Depois a camada de IA, que liga esses dados ao assistente que a sua equipa já utiliza. Depois os agentes por departamento, para Finanças, Vendas e Customer Success, a trabalhar dentro das permissões, com aprovação quando necessário e um registo de auditoria. A governação não é uma camada acrescentada no fim. O GDPR, a NIS2 e o EU AI Act são requisitos de conceção desde o primeiro dia, e a nossa construção, o piloto e os testes decorrem em infraestrutura europeia própria, alojada na Alemanha.
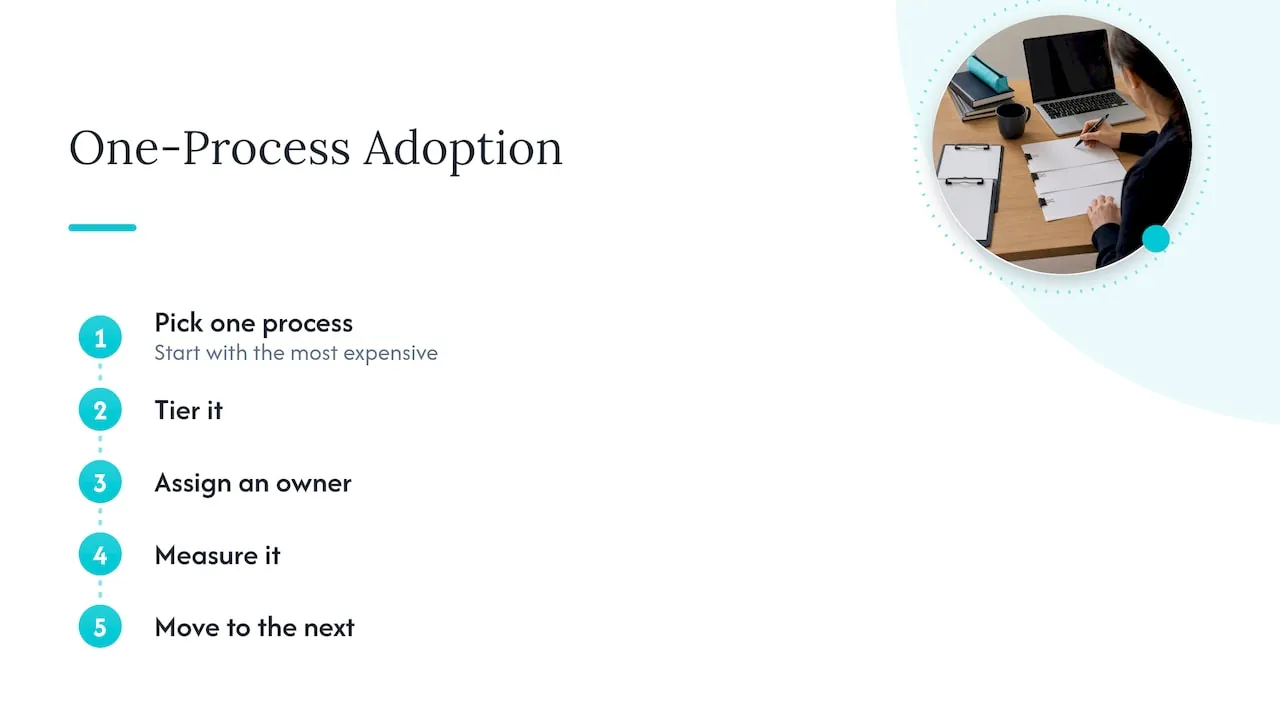
Pensamos também que a IA deve ser adotada um processo de cada vez, começando pelo mais dispendioso. Tentar governar quinze experiências ao mesmo tempo é a forma como os quadros de governação acabam esquecidos numa gaveta. Escolha um processo, classifique-o, atribua-lhe um responsável, meça-o e passe ao seguinte.
Nada aqui substitui o seu advogado. Um quadro de governação ajuda-o a preparar-se e a demonstrar o seu trabalho; não garante a conformidade.
, Claus Nielsen
Como a NordOps Consulting pode ajudar
Se a sua equipa usa IA e ninguém é responsável por ela, o nosso serviço de Fractional Chief AI Officer dá-lhe uma pessoa identificada, com 25 anos de liderança operacional, que decide onde a IA compensa, define a governação e constrói os agentes.
Há várias formas de começar. O AI Snapshot é um serviço pontual, com preço de €2,500-€3,500. O AI Readiness Assessment começa em €4,500. O Fractional Chief AI Officer custa desde €3,000 por mês no nível Advisor, desde €6,500 por mês no nível Operating e desde €11,000 por mês no nível Embedded. As construções são cobradas a 30% da poupança do primeiro ano depois de medida e comprovada, ou a um preço fixo acordado antes de o trabalho começar. O que for construído é seu, incluindo código-fonte, documentação e infraestrutura na entrega. Comece com uma chamada de descoberta gratuita de 30 minutos no site da NordOps Consulting.
FAQ
Qual é a diferença entre um quadro de governação de IA e uma política de utilização de IA?
A política é o regulamento curto que os colaboradores seguem: ferramentas aprovadas, regras de dados, linhas vermelhas e passos de revisão. O quadro de governação é todo o sistema que a rodeia, incluindo a atribuição de responsabilidades, o inventário, os níveis de risco, os controlos e a monitorização. Precisa de ambos, e a política costuma ser a primeira coisa a escrever.
Precisamos da certificação ISO/IEC 42001?
Não como ponto de partida. A norma foi concebida para organizações de qualquer dimensão que desenvolvam, forneçam ou utilizem IA, e pode aproveitar a sua estrutura sem se certificar. Considere a certificação se os clientes ou os concursos começarem a exigi-la.
Por que quadro deve começar uma pequena empresa de SaaS?
O NIST AI RMF é um bom ponto de partida prático, porque as suas quatro funções, GOVERN, MAP, MEASURE e MANAGE, se adaptam facilmente a um inventário, a níveis e a revisões. A BetterCloud observa que a governação de SaaS pode usar o NIST AI RMF e o COBIT alinhados com a estratégia de TI e de negócio existente. Acrescente os requisitos legais do GDPR e do EU AI Act onde se apliquem a si.
Quem deve ser responsável pela governação de IA numa empresa de 50 pessoas?
Um executivo, tipicamente o CEO, o COO ou um líder de IA em regime fracionado, com um responsável nomeado em cada departamento pelos seus próprios usos de IA. Evite um comité. Uma responsabilização clara na aquisição, na gestão e na supervisão importa mais do que o cargo.
Quanto tempo demora a implementar?
Uma primeira versão do inventário, dos níveis e de uma política de duas páginas é realista em poucas semanas, porque trata-se sobretudo de descoberta e de decisões. A parte contínua é o ritmo de revisão, que por definição nunca termina.
Fontes
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: sistemas de gestão de IA
- CBA Practice Note: Establishing an AI system inventory
- Parecer 28/2024 do EDPB sobre os aspetos de proteção de dados dos modelos de IA
- EUR-Lex: regras para uma inteligência artificial de confiança na UE
- Future of Life Institute: visão geral do Regulamento da UE sobre IA
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: governação de IA para SaaS
- Microsoft: quadros de governação de IA para empresas de desenvolvimento de software