Suwerenna AI w Europie oznacza utrzymanie kontroli nad danymi, infrastrukturą, modelami i operacjami stojącymi za Twoją AI, na zasadach, które można egzekwować. Dla firmy B2B SaaS zatrudniającej od 20 do 200 osób rzadko chodzi o budowę narodowego modelu. Chodzi o to, by wiedzieć, gdzie znajdują się dane klientów i dane finansowe, kto ma do nich dostęp, które narzędzia AI je odczytują i kto w firmie za to odpowiada.
Termin jest używany nieprecyzyjnie. Rządy, dostawcy chmury i analitycy rozumieją go każdy inaczej. Ten przewodnik oddziela znaczenie polityczne od praktycznego i pokazuje, co lider firmy SaaS na etapie wzrostu może kontrolować już w tym roku.
W skrócie
- W Europie „suwerenna AI” obejmuje lokalizację danych, jurysdykcję prawną, infrastrukturę oraz to, kto obsługuje system. Hosting w regionie UE dotyczy tylko części tych kwestii.
- RODO i EU AI Act to obowiązki prawne. Suwerenność jest celem projektowym, który pomaga je spełnić; nie zastępuje ich ani nie gwarantuje zgodności z przepisami.
- Dla firmy SaaS przydatne pytania dotyczą jej własnych danych, dostawców, uprawnień i zarządzania AI, a nie budowania modeli.
- Zacznij od fundamentu danych (CRM i finanse jako źródło prawdy), potem warstwa AI, na końcu agenci dla działów. Część pracy w ogóle nie nadaje się dla AI.
- Wskaż jedną osobę odpowiedzialną za AI. Bez niej suwerenność pozostaje slajdem w prezentacji.
Spis treści
- Co oznacza suwerenna AI w kontekście europejskim
- Dlaczego Europa do niej dąży
- Suwerenna AI to nie to samo co RODO, EU AI Act ani hosting w UE
- Z czego składa się stos suwerennej AI
- Co firma SaaS powinna faktycznie ocenić
- Kolejność ma znaczenie: fundament danych, warstwa AI, agenci dla działów
- Gdzie AI nie ma zastosowania
- Jak ocenić deklarację „suwerenności” ze strony dostawcy
- Ile kosztuje start
- Zacznij od właściciela AI
- FAQ
- Źródła
Co oznacza suwerenna AI w kontekście europejskim
Nie istnieje jedna definicja prawna, którą podzielałyby wszystkie źródła. Badacze opisują tę ideę z różnych perspektyw, a różnice mają znaczenie.
Badacze z Sciences Po ujmują technologiczną suwerenność w obszarze AI jako zdolność do lokalnego mobilizowania i integrowania kompetencji związanych z AI. To spojrzenie przez pryzmat umiejętności i zdolności: pyta, czy Europa ma ludzi, narzędzia i wiedzę, by korzystać z AI bez zależności od innych.
Daniel Mügge w artykule opublikowanym w Journal of European Public Policy twierdzi, że unijny dyskurs o suwerenności w obszarze AI ma przede wszystkim charakter jurysdykcyjny i konkurencyjny. W jego odczytaniu chodzi o pozycję gospodarczą w globalnym wyścigu i o to, czyje reguły obowiązują, a nie o wzmocnienie pozycji jednostek.
Trzecie spojrzenie pochodzi z opracowania European University Institute opublikowanego w listopadzie 2025 roku. Ostrzega ono, że narracje o suwerenności mogą służyć do „sovereignty washing” i wskazuje, że decydenci powinni określać konkretny cel stojący za każdą deklaracją suwerenności.
Dla kupującego w firmie ten ostatni punkt jest najbardziej praktyczny. Gdy dostawca mówi „suwerenny”, zapytaj: suwerenny wobec czego i dla kogo?
Dlaczego Europa do niej dąży
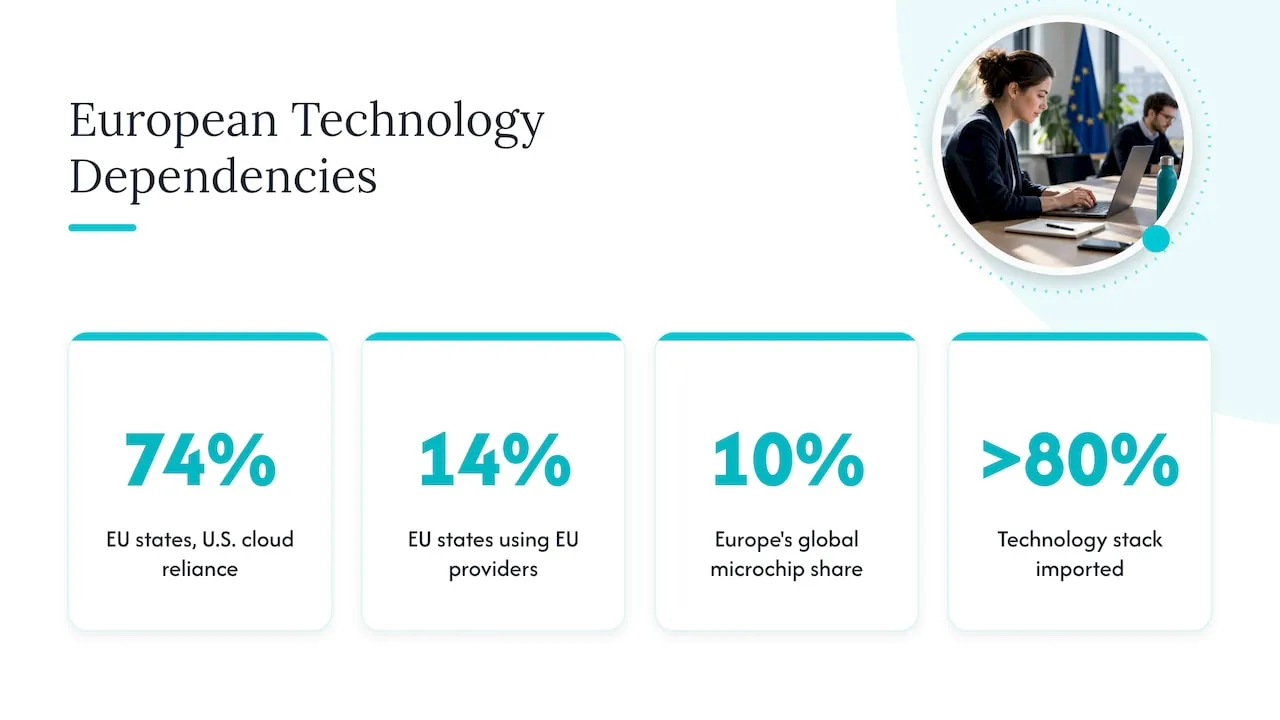
Motorem jest zależność. Brookings podaje, że według stanu na wrzesień 2025 roku 74 procent państw członkowskich UE częściowo korzysta z amerykańskich dostawców chmury, a tylko 14 procent z dostawców unijnych. Ta sama analiza szacuje udział Europy w globalnym rynku mikroprocesorów na 10 procent, przy czym ponad 80 procent jej stosu technologicznego jest importowane.
Komisja Europejska odpowiada polityką. Cloud and AI Development Act jest częścią AI Continent Action Plan i ma na celu potrojenie mocy unijnych centrów danych w ciągu 5 do 7 lat, przy jednoczesnym uproszczeniu procedur zezwoleń. Apply AI Strategy dodaje podejście „kupuj europejskie”, zwłaszcza w sektorze publicznym, z naciskiem na AI o otwartym kodzie źródłowym. Apply AI Alliance pełni rolę głównego forum łączącego dostawców, przemysł, środowisko akademickie i sektor publiczny.
Większość tych działań jest skierowana do rządów i dostawców infrastruktury. Jako kupujący SaaS odczujesz je na trzy sposoby: więcej europejskich opcji hostingu i mocy obliczeniowej, więcej pytań od własnych klientów korporacyjnych o to, dokąd trafiają ich dane, oraz jaśniejsze oczekiwania co do tego, co ma oznaczać „suwerenny”.
Suwerenna AI to nie to samo co RODO, EU AI Act ani hosting w UE
Te cztery pojęcia są w prezentacjach sprzedażowych często mylone. Oto prosty sposób, by je rozdzielić. To ogólna informacja, a nie porada prawna.
| Pojęcie | Czym jest | Czego nie obejmuje |
|---|---|---|
| RODO | Prawo dotyczące przetwarzania danych osobowych | Nie decyduje o tym, jakie narzędzia AI wybierzesz ani kto jest właścicielem systemu |
| Akt w sprawie sztucznej inteligencji (EU AI Act) | Prawo oparte na ryzyku, dotyczące systemów AI | Nie dotyczy Twojej zależności od chmury ani uzależnienia od dostawcy |
| NIS2 | Dyrektywa UE dotycząca cyberbezpieczeństwa i zarządzania ryzykiem dla podmiotów objętych jej zakresem | Sama w sobie nie ustanawia polityki dotyczącej AI |
| Hosting w UE | Serwery fizycznie w Europie | Nie rozstrzyga, kto kontroluje dostawcę, klucze ani działanie systemu |
| Suwerenna AI | Kontrola nad danymi, infrastrukturą, modelami i operacjami | Nie jest statusem prawnym, który można uzyskać, kupując jeden produkt |
EU AI Act to rozporządzenie (UE) 2024/1689. Ustanawia oparte na ryzyku przepisy dotyczące systemów AI, w tym obowiązki w zakresie przejrzystości dla modeli AI ogólnego przeznaczenia (GPAI), a obowiązki dotyczące modeli GPAI obowiązują od 2 sierpnia 2025 r. Od 2 sierpnia 2026 r. Europejski Urząd ds. AI ma uprawnienia egzekucyjne wobec modeli GPAI, w tym może żądać dokumentacji i nakładać kary. Obowiązki te spoczywają głównie na dostawcach modeli. Jako firma SaaS wdrażająca AI masz obowiązki zależne od sposobu jej wykorzystania, dlatego zapoznaj się z przepisami aktu dotyczącymi kompetencji w zakresie AI i przejrzystości. Omawiamy je w naszym przewodniku po art. 4 i 50 EU AI Act dla firm SaaS.
Najważniejsze: żadne narzędzie, region ani certyfikat nie gwarantuje zgodności z przepisami. Suwerenność ułatwia wykazanie zgodności, ponieważ wiesz, gdzie co się znajduje i kto za to odpowiada.
Z czego składa się stos suwerennej AI
Pomaga tu sposób ujęcia tematu przez samą Komisję. Cloud and AI Development Act opisuje suwerenność za pomocą czterech poziomów zapewnienia opartych na lokalizacji danych, niezależności od państw trzecich i przejrzystości łańcucha dostaw oprogramowania. Nawet jeśli nigdy nie sprzedajesz do sektora publicznego, te trzy wymiary stanowią dobrą listę kontrolną dla każdego dostawcy.
W praktyce stos technologiczny ma pięć warstw, a każda z nich może być mniej lub bardziej suwerenna:
- Dane. Gdzie są przechowywane, kto może je odczytać, kto posiada klucze szyfrujące.
- Moc obliczeniowa i hosting. Który podmiot prawny prowadzi serwery i prawo którego kraju go obowiązuje.
- Modele. Czy korzystasz z modelu hostowanego przez API, uruchamiasz otwarty model samodzielnie, czy łączysz oba podejścia.
- Integracja. W jaki sposób AI uzyskuje dostęp do Twojego CRM, systemów finansowych i produktowych oraz z jakimi uprawnieniami.
- Operacje. Kto ją monitoruje, zatwierdza działania, rejestruje je w logach i ją wyłącza.
Modele open source pomagają w trzeciej warstwie, ale nie automatycznie. Portal Interoperable Europe UE zauważa, że otwarta AI może wspierać suwerenność technologiczną administracji publicznej tylko wtedy, gdy zachowa ona kontrolę nad systemem AI, jego danymi i infrastrukturą, na której działa. Ta sama logika dotyczy firmy: otwarty model na cudzej infrastrukturze, z cudzymi kluczami, nie jest pod Twoją kontrolą.
Co firma SaaS powinna faktycznie ocenić
Nie potrzebujesz krajowego klastra obliczeniowego. Potrzebujesz uczciwych odpowiedzi na krótką listę pytań. Przejdź przez nie ze swoim CTO, osobą odpowiedzialną za ochronę danych i osobą zarządzającą operacjami.
Kontrola nad danymi
- Które systemy przechowują dane klientów, umów i przychodów i który z nich jest uzgodnionym źródłem prawdy?
- Jakie narzędzia AI mogą dziś odczytywać te dane? Uwzględnij również te, w których konta założyli sobie sami pracownicy.
- Czy jakiekolwiek dane osobowe opuszczają Twoje środowisko, gdy ktoś wklei je do asystenta?
- Czy możesz usunąć lub wyeksportować to, co przetworzyła AI?
Dostawcy
- Który podmiot prawny prowadzi każdą usługę AI i gdzie ma siedzibę?
- Czy dostawca modelu wykorzystuje Twoje dane wejściowe do trenowania? Czy jest to uregulowane w umowie?
- Co się stanie, jeśli dostawca zmieni warunki, ceny lub dostępność? Jak szybko mógłbyś zmienić dostawcę?
Uprawnienia
- Czy AI widzi wyłącznie to, co wolno widzieć osobie zadającej pytanie?
- Czy agent może zmieniać rekordy, uruchamiać procesy lub nadawać dostęp? Jeśli tak, które działania wymagają zatwierdzenia przez człowieka?
- Czy każde działanie jest rejestrowane w sposób umożliwiający późniejszy audyt?
Zarządzanie
- Czy jest jedna wskazana osoba, która decyduje, gdzie AI jest używana, a gdzie nie?
- Czy pracownicy korzystający z AI mają szkolenie, jakiego oczekuje przepis EU AI Act dotyczący kompetencji w zakresie AI?
- Czy macie pisemny wykaz zastosowań AI wraz z oceną ryzyka dla każdego z nich?
Jeśli dziś nie potraficie odpowiedzieć na połowę z tych pytań, to normalne w firmie, w której AI rozwijała się oddolnie. Jest to także sygnał, że problemem jest odpowiedzialność, a nie technologia. Nasze ramy zarządzania AI dla firm B2B SaaS przekształcają te pytania w działającą strukturę.
Kolejność ma znaczenie: fundament danych, warstwa AI, agenci dla działów
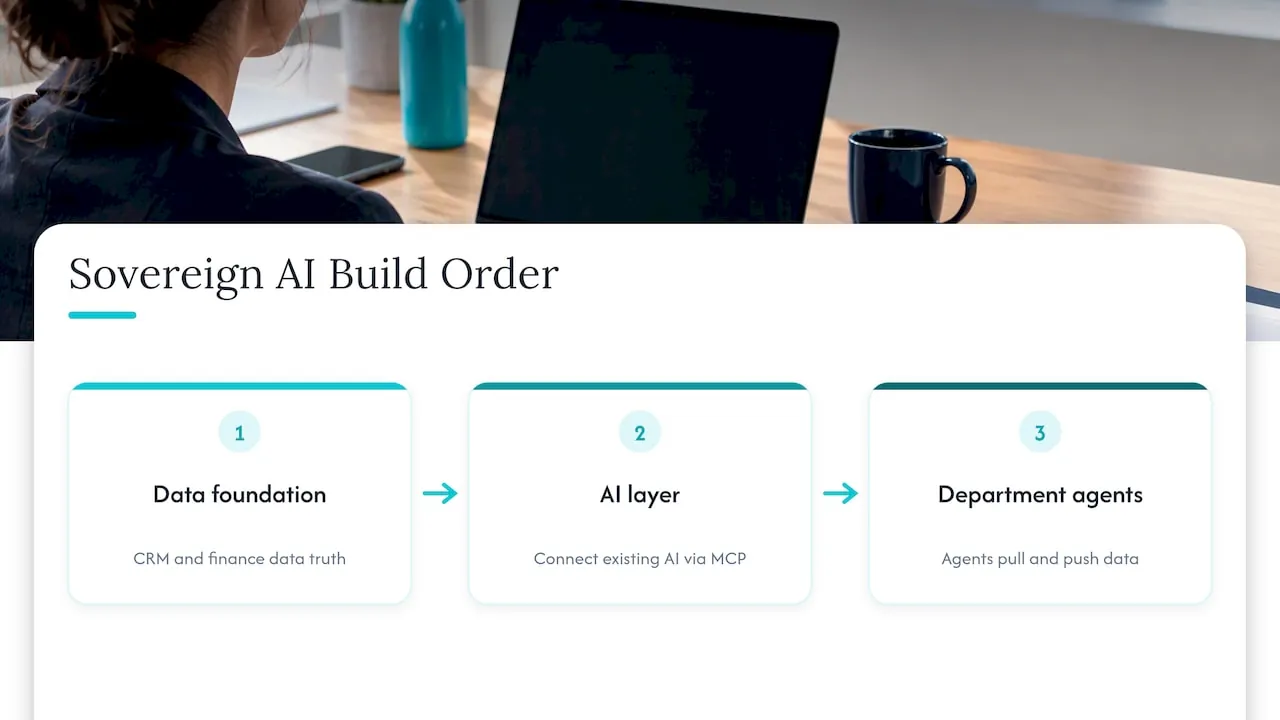
Większość porażek suwerenności w firmach SaaS nie jest porażkami infrastruktury. Wynikają z tego, że AI jest podłączana do chaotycznych, zduplikowanych danych, zanim ktokolwiek zdecyduje, co jest prawdą. Budujemy w ustalonej kolejności.
1. Fundament danych. Dane z Twojego CRM i systemów finansowych stają się źródłem prawdy. Warstwa przetwarzania zamienia dane z otaczających je systemów w jedną uzgodnioną wersję. Jeśli dział sprzedaży podaje jedną liczbę, a dział finansów inną, asystent AI powtórzy obie z pełnym przekonaniem.
2. Warstwa AI. Dane są połączone z asystentem AI, którego Twoja firma już używa, przez MCP (Model Context Protocol), w ramach ustawionych przez Ciebie uprawnień. Zachowujesz asystenta, który ludzie znają, a Ty decydujesz, co może odczytywać i robić.
3. Agenci działowi. Wyspecjalizowani agenci dla Finansów, Sprzedaży i Customer Success, obsługiwani prostym językiem. Pobierają dane (pytają, raportują, wyszukują w CRM, finansach i produkcie) oraz przekazują dane (aktualizują rekordy, uruchamiają procesy, nadają dostęp). Etapy zatwierdzania i ścieżka audytu otaczają działania, które mają znaczenie. Zobacz nasze agenty AI dla Finansów, Sprzedaży i CS, aby poznać ich działanie w podziale na działy, oraz Admin Portal, czyli panel kontrolny.
Od początku projektujemy z myślą o GDPR, NIS2 i EU AI Act, a budowę, pilotaż i testy prowadzimy na samodzielnie hostowanej europejskiej infrastrukturze w Niemczech. To decyzja projektowa, która wspiera Twoje własne działania na rzecz zgodności. Nie jest to certyfikat, a o tym, jakie są Twoje obowiązki, nadal decyduje Twój doradca prawny.
Gdzie AI nie ma zastosowania
Suwerenność oznacza także decydowanie, gdzie AI nie powinna działać. Mówimy o tym jasno z każdym klientem.
- Decyzje o skutkach prawnych lub poważnych skutkach osobistych dla człowieka (zatrudnienie, zwolnienie, oceny zbliżone do kredytowych) bez udziału człowieka podejmującego decyzję i bez udokumentowanej podstawy. EU AI Act uznaje część takich zastosowań za wysokiego ryzyka, dlatego najpierw należy przeprowadzić rzetelną analizę prawną.
- Procesy, których nikt nie spisał. Jeśli zespół nie potrafi opisać kroków, automatyzacja tylko utrwali chaos.
- Dane, którym nikt nie ufa. Agent oparty na dwóch sprzecznych listach klientów po prostu szybciej wygeneruje niezgodność.
- Zadania o małej skali i niskim koszcie. Jeśli zadanie zajmuje dwadzieścia minut miesięcznie, wdrożenie i nadzór kosztują więcej niż oszczędność.
- Wszystko, w czym błędu nie da się cofnąć, a nikt tego nie weryfikuje. Płatności, warunki umów i prawa dostępu wymagają etapu zatwierdzenia.
- Wrażliwe dane osobowe w narzędziach, których nie oceniono. Dopóki narzędzie nie zostanie zweryfikowane, należy trzymać je z dala od takich danych.
Zasada, którą stosujemy: wdrażać AI proces po procesie, zaczynając od najdroższego. Zaczynać tam, gdzie koszt jest mierzalny, a dane są wystarczająco czyste, by im ufać.
Nasze stanowisko: odpowiedzialność ważniejsza niż pochodzenie
Większość rozmów o suwerennej AI zaczyna się od tego, gdzie stoją serwery. My zaczynamy od tego, kto ponosi odpowiedzialność. W firmach SaaS na etapie wzrostu, które spotykamy, AI jest już używana w notatkach sprzedażowych, odpowiedziach dla klientów i arkuszach finansowych, ale nikt jej nie nadzoruje. To jest prawdziwa luka w suwerenności: nikt nie potrafi powiedzieć, co AI czyta, co może zmieniać i kto to zatwierdził.
Po 25 latach prowadzenia operacji doszliśmy do wniosku, że strategia i działający system muszą pochodzić od tej samej osoby, inaczej się rozjeżdżają. Dlatego NordOps Consulting zapewnia Fractional Chief AI Officer, który decyduje, gdzie AI się opłaca, i sam ją buduje. Fundament danych jest pierwszy, ponieważ agenci są tak godni zaufania, jak dane, które czytają.
Uważamy też, że to, co zostało zbudowane, powinno należeć do Państwa. Kod źródłowy, dokumentacja i infrastruktura są przekazywane Państwu przy zakończeniu projektu, więc Państwa AI nie zależy od naszej dalszej obecności. Dla nas tak wygląda suwerenność w skali firmy: kontrola, którą naprawdę można sprawować.
Claus Nielsen
Jak ocenić deklarację „suwerenności” ze strony dostawcy
Ponieważ to pojęcie łatwo nadużywać, każde twierdzenie warto sprawdzić za pomocą poniższych pytań.
- Kto jest podmiotem zawierającym umowę i prowadzącym usługę? Centrum danych w UE prowadzone przez spółkę-matkę spoza UE nadal może rodzić pytania o jurysdykcję. Warto zapytać swojego prawnika, co to oznacza w Państwa sytuacji.
- Kto trzyma klucze? Szyfrowanie, nad którym nie mają Państwo kontroli, ogranicza praktyczne znaczenie suwerenności.
- Czy można odejść? Proszę zapytać o formaty eksportu danych, przenośność modeli i o to, co dzieje się po zakończeniu umowy.
- Co jest rejestrowane? Potrzebny jest ślad audytowy tego, co AI przeczytała i zrobiła, w formie, którą można przejrzeć.
- Jakie zapewnienie dokładnie składa dostawca? Proszę porównać sformułowania dostawcy z wymiarami wskazanymi przez Komisję: lokalizacja danych, niezależność od państw trzecich, przejrzystość łańcucha dostaw. Niejasne określenia, takie jak „w pełni suwerenne”, bez dowodów zasługują na ostrzeżenie EUI przed „sovereignty washing”.
- Czy pasuje do Państwa skali? Firma SaaS z 60 pracownikami rzadko potrzebuje suwerennej mocy obliczeniowej. Potrzebuje jasnych granic danych i dostawcy, którego można wymienić.
Ile kosztuje start
Nie trzeba zobowiązywać się do wdrożenia, żeby uzyskać jasność. Nasze punkty wejścia, zgodnie z informacjami na naszej stronie:
- AI Snapshot: 2500-3500 EUR, jednorazowo.
- AI Readiness Assessment: od €4,500, jednorazowo. Obejmuje przegląd tego, gdzie używana jest AI, jakich danych dotyka i gdzie leżą największe oszczędności. Zobacz AI Readiness Assessment.
- Fractional Chief AI Officer: od €1,500 miesięcznie (Advisor), od €3,250 miesięcznie (Operating) i od €5,500 miesięcznie (Embedded).
- Wdrożenia: 30% oszczędności z pierwszego roku, po ich zmierzeniu i potwierdzeniu, albo stała cena uzgodniona przed rozpoczęciem prac.
Pierwsza rozmowa to bezpłatna 30-minutowa rozmowa wstępna.
Zacznij od właściciela AI
Jeśli Państwa zespół używa AI, a nikt nie potrafi powiedzieć, kto za nią odpowiada, pierwszym krokiem nie jest nowa platforma. Jest nim wskazana osoba, jasna mapa danych i jeden proces wybrany na pierwszy projekt. Nasza usługa Fractional Chief AI Officer zapewnia taką osobę, od €1,500 miesięcznie, a wdrożenie powstaje na europejskiej infrastrukturze i zostaje Państwu przekazane.
Jeśli wolą Państwo najpierw sprawdzić, w jakim miejscu się znajdują, proszę umówić bezpłatną 30-minutową rozmowę wstępną przez NordOps Consulting i przynieść listę używanych narzędzi AI. Powiemy uczciwie, czy ocena ma sens i gdzie AI powinna się nie pojawiać.
FAQ
Czy suwerenna AI to to samo co hostowanie AI w centrum danych w UE?
Nie. Lokalizacja to tylko jeden wymiar. Podejście Komisji do suwerenności chmury i AI uwzględnia także niezależność od państw trzecich oraz przejrzystość łańcucha dostaw oprogramowania. Europejski region prowadzony przez dostawcę spoza Europy odpowiada na pierwsze pytanie tylko częściowo. Warto zapytać swojego prawnika, jak jurysdykcja odnosi się do Państwa sytuacji.
Czy korzystanie z suwerennej AI zapewnia zgodność z EU AI Act lub GDPR?
Nie. Nic nie gwarantuje zgodności. GDPR i EU AI Act nakładają obowiązki dotyczące sposobu wykorzystania danych i AI, a te zależą od Państwa rzeczywistych zastosowań. Suwerenny projekt ułatwia ustalenie, gdzie są dane, kto ma do nich dostęp i co zostało zarejestrowane, co wspiera Państwa prace nad zgodnością.
Czy firma SaaS z 50 pracownikami potrzebuje własnych modeli lub GPU?
Zazwyczaj nie. Większość firm tej wielkości zyskuje więcej dzięki czystemu fundamentowi danych, jasnym uprawnieniom i dostawcy, którego można wymienić. Modele hostowane samodzielnie mają sens tylko tam, gdzie wrażliwość danych lub koszt uzasadniają wysiłek operacyjny.
Kto powinien odpowiadać za suwerenną AI w firmie SaaS?
Jedna wskazana osoba z uprawnieniami obejmującymi Finance, Sales, Customer Success i inżynierię. W mniejszych firmach jest to często COO lub fractional Chief AI Officer. Ta rola decyduje, gdzie AI jest używana, gdzie nie, oraz co każdy agent może czytać i zmieniać.
Źródła
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- Akt w sprawie AI (Komisja Europejska)
- Przepisy dotyczące godnej zaufania sztucznej inteligencji w UE (EUR-Lex)
- Open Source AI (Portal Interoperable Europe)