Ramy zarządzania AI to zestaw ról, polityk, mechanizmów kontroli i weryfikacji, które określają, w jaki sposób firma wybiera, buduje, wykorzystuje i monitoruje AI. W firmie SaaS zatrudniającej od 20 do 200 osób sprowadza się to do pięciu elementów: wskazanego właściciela, rejestru wszystkich zastosowań AI, poziomu ryzyka dla każdego zastosowania, krótkiej polityki, której ludzie mogą przestrzegać, oraz mechanizmów kontroli wbudowanych w same systemy. Ten przewodnik pokazuje, jak zbudować każdy z tych elementów, z jakich zewnętrznych ram warto korzystać i gdzie AI w ogóle nie powinna być stosowana.
W skrócie
- Ramy to działające zarządzanie, a nie plik PDF: jeden odpowiedzialny właściciel, inwentarz zastosowań AI, poziomy ryzyka, krótka polityka użycia i monitoring.
- Nie trzeba wymyślać ich od zera. AI RMF organizacji NIST oraz ISO/IEC 42001 dają strukturę, a EU AI Act i RODO nakładają na to dodatkowe obowiązki prawne.
- Należy klasyfikować AI według skutków błędu, a nie stopnia zaawansowania narzędzia.
- Mechanizmy kontroli wbudowane w systemy CRM, finansowe i dostępowe sprawdzają się lepiej niż zasady, o których ludzie muszą pamiętać.
- Niektóre decyzje powinny pozostać w rękach ludzi. Należy je wskazać na piśmie.
Spis treści
- Czym są ramy zarządzania AI
- Elementy, których potrzebują wszystkie ramy
- Kto powinien odpowiadać za zarządzanie AI
- Krok 1: Zbudowanie inwentarza
- Krok 2: Przypisanie każdemu zastosowaniu poziomu według skutków
- Gdzie AI nie ma zastosowania
- Co powinna obejmować polityka użycia AI
- Europa: co dodaje prawo
- Krok 3: Wbudowanie mechanizmów kontroli w systemy
- Krok 4: Monitorowanie i przeglądy
- Nasz punkt widzenia
- Jak NordOps Consulting może pomóc
- FAQ
- Źródła
Czym są ramy zarządzania AI
Bez języka marketingowego dostawców definicja jest prosta. AI Risk Management Framework organizacji NIST opisuje zarządzanie jako polityki, procesy, dokumentację, role i kompetencje, które zarządzają ryzykiem AI w całym cyklu życia, zgodne z wartościami organizacji i obejmujące systemy oraz dane podmiotów trzecich. Mówiąc wprost: kto decyduje, na jakiej podstawie, w oparciu o jakie dowody i kto odpowiada, gdy coś pójdzie nie tak.
Jeśli interesuje Państwa szersze uzasadnienie biznesowe zarządzania jako dyscypliny, podstawy ładu korporacyjnego pokazują tę samą logikę odpowiedzialności i nadzoru, zastosowaną w całej firmie.
Dlaczego rozwijająca się firma SaaS tego potrzebuje
Większość zespołów SaaS już korzysta z AI. Sprzedaż przygotowuje wiadomości z pomocą asystenta, wsparcie wkleja zgłoszenia do chatbota, dział finansów testuje model na uzgodnieniach, a inżynierowie używają asystentów kodowania. Nikt nie podjął tej decyzji na poziomie firmy i nikt za to nie odpowiada. Tę lukę zamykają ramy zarządzania.
Praktyczna korzyść to szybkość, a nie papierologia. Dobrze prowadzone ramy dają to, co BetterCloud nazywa podstawowym systemem operacyjnym ról i mechanizmów kontroli, dzięki któremu wdrażanie AI jest szybsze, bezpieczniejsze i poddaje się audytowi w modelach wspólnej odpowiedzialności typowych dla SaaS. Klienci korporacyjni również będą o to pytać w kwestionariuszach bezpieczeństwa, zwykle zanim zapytają o Państwa model.
Elementy, których potrzebują wszystkie ramy
Human Technology Institute przy UTS wymienia podstawy: struktury odpowiedzialności, zasady i polityki AI wraz z czerwonymi liniami, zarządzanie ryzykiem oraz praktyczne mechanizmy monitorowania i raportowania w całym cyklu życia. Ten sam dokument zawiera uwagę wartą zapamiętania: same zasady nie wystarczą. Muszą zamienić się w konkretne czerwone linie dotyczące zakupu, projektowania i wdrażania AI.
Oto, jak przekłada się to na firmę zatrudniającą od 20 do 200 osób.
| Element | Jak to wygląda w firmie SaaS |
|---|---|
| Odpowiedzialność | Jeden wskazany właściciel na poziomie zarządu oraz wskazany właściciel każdego zastosowania AI |
| Zasady i czerwone linie | Półstronicowa lista tego, czego AI nigdy nie może tu robić |
| Inwentarz | Aktualny rejestr każdego narzędzia i zastosowania AI |
| Poziomy ryzyka | Niski, średni, wysoki, każdy z wymaganymi kontrolami |
| Praktyki i kontrole | Listy kontrolne, etapy zatwierdzania, uprawnienia, rejestrowanie zdarzeń |
| Monitorowanie | Cykliczne przeglądy, obsługa incydentów, śledzenie zmian u dostawców |
Cztery działania według NIST
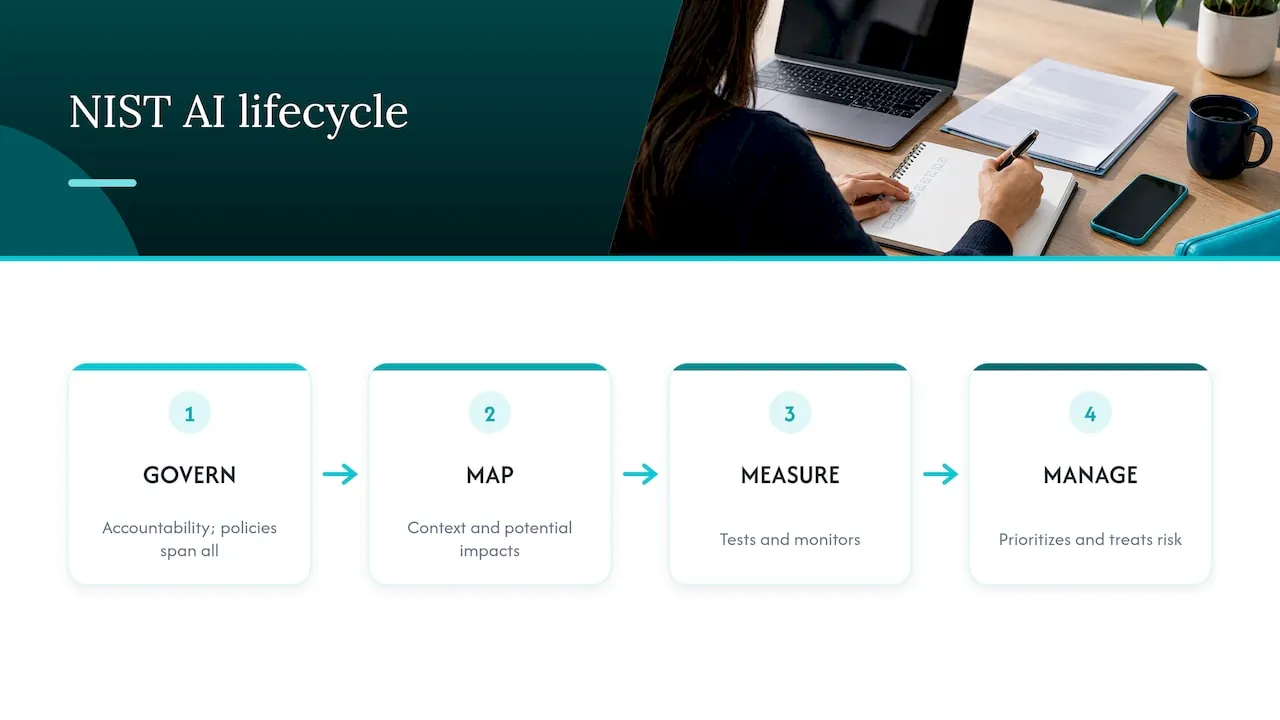
NIST porządkuje pracę w cztery powiązane funkcje. GOVERN ustala odpowiedzialność i polityki, MAP określa kontekst i potencjalne skutki, MEASURE testuje i monitoruje, a MANAGE nadaje priorytety ryzyku i je ogranicza. GOVERN przenika wszystko pozostałe, a trzy pozostałe funkcje dotyczą konkretnych systemów AI i etapów ich cyklu życia. W małej firmie warto czytać to jako pętlę: ustal, kto za co odpowiada, zrozum każde zastosowanie, sprawdź, jak się zachowuje, napraw to, co nie działa, i powtórz.
ISO/IEC 42001 jako system zarządzania
ISO/IEC 42001:2023 definiuje system zarządzania AI jako wzajemnie powiązane elementy organizacji, które ustalają polityki, cele i procesy służące ich osiągnięciu i wymaga ciągłego doskonalenia. Norma jest przeznaczona dla organizacji każdej wielkości, które rozwijają, dostarczają lub wykorzystują AI. Nie potrzebujecie certyfikacji, aby skorzystać z jej logiki. Jeśli duży klient zapyta o to później, wasze ramy będą już miały rozpoznawalny kształt.
Kto powinien odpowiadać za zarządzanie AI
Najczęstszą przyczyną porażek jest współdzielona odpowiedzialność, czyli brak odpowiedzialności. Artykuł HTI zaleca hierarchię odpowiedzialności, która określa, kto odpowiada za decyzje dotyczące zakupu AI, zarządzania nią i bieżącego nadzoru. Oto sprawdzony w praktyce podział dla rozwijającej się firmy SaaS:
- Jeden właściciel na poziomie zarządu. Osoba z uprawnieniami obejmującymi Finanse, Sprzedaż, Customer Success i Produkt. Przy tej wielkości firmy jest to zwykle CEO lub COO albo menedżer w modelu fractional.
- Właściciel procesu dla każdego zastosowania AI. Szef działu, który od niego zależy, a nie domyślnie IT.
- Osoba przeglądająca kwestie danych i bezpieczeństwa. Ten, kto dziś zajmuje się pytaniami dotyczącymi GDPR i bezpieczeństwa.
- Krótki rytm przeglądów. Na początku co miesiąc, po ustabilizowaniu się sytuacji co kwartał.
Nie twórzcie dużego komitetu. W firmie liczącej 60 osób komitet ośmioosobowy to spotkanie, na które nikt nie przychodzi.
Krok 1: Zbudowanie inwentarza
Nie da się zarządzać tym, czego się nie widzi. Nota praktyczna CBA w stylu Chartered Banker sugeruje rozpoczęcie inwentaryzacji od zakupów i umów, rejestrów zatwierdzonych aplikacji, informacji o wydaniach od dostawców, wydatków, ankiet zespołów i rozmów z właścicielami procesów. Raporty wydatków dobrze to ujawniają: szukajcie drobnych miesięcznych subskrypcji narzędzi AI, które nigdy nie przeszły przez dział zakupów.
Następnie stwórzcie na bieżąco aktualizowany rejestr. Dla każdego zastosowania zapiszcie:
- Cel i proces, który wspiera
- Decyzję, na którą wpływa lub którą podejmuje
- Kogo dotyczy
- Właściciela
- Dostawcę lub informację, że rozwiązanie zbudowaliście sami
- Dane, których dotyka
- Sposób sprawdzania wyników
- Status: proponowane, zatwierdzone, wstrzymane, wycofane
Na początek wystarczy arkusz kalkulacyjny. Pamiętajcie, że dostawcy dodają funkcje AI do narzędzi, które już macie, więc po większych aktualizacjach produktów sprawdzajcie rejestr ponownie.
Krok 2: Przypisanie każdemu zastosowaniu poziomu według skutków
Ta sama nota praktyczna zaleca klasyfikowanie AI według konsekwencji awarii, a nie stopnia zaawansowania technologii. Czynniki obejmują możliwą szkodę dla osób, decyzje dotyczące ludzi, skalę i szybkość, wykrywalność i odwracalność oraz wykorzystanie danych osobowych lub poufnych.
Zastosowane w SaaS:
- Niski: przygotowywanie wewnętrznych notatek, streszczanie publicznych dokumentów, burza mózgów. Błędna odpowiedź zostanie wychwycona i kosztuje kilka minut.
- Średni: streszczanie rozmów z klientami, przygotowywanie odpowiedzi dla klientów, które sprawdza człowiek, prognozowanie pipeline'u. Błędy są prawdopodobne i rozprzestrzeniają się, jeśli nie są sprawdzane.
- Wysoki: wszystko, co zmienia rekordy klientów, pieniądze, dostęp lub decyzje kadrowe bez kontroli człowieka.
W przypadku zastosowań o poważnych konsekwencjach nota wymaga silniejszych kontroli, w tym oceny wpływu i skutecznej możliwości ręcznego zablokowania lub zmiany decyzji przez człowieka. Zapiszcie, dlaczego każde zastosowanie trafiło do danego poziomu, aby to uzasadnienie przetrwało zmiany w zespole.
Gdzie AI nie ma zastosowania
Ramy, które tylko mówią „tak”, nie są zarządzaniem. Trzymalibyśmy AI z dala od poniższych obszarów lub ściśle je w nich ograniczali:
- Ostateczne decyzje dotyczące ludzi. Zatrudnianie, zwalnianie, oceny pracownicze i wynagrodzenia. Model może streścić; menedżer decyduje i potrafi wyjaśnić dlaczego.
- Niesprawdzone zmiany w zapisach finansowych. Faktury, rozpoznawanie przychodów, zwroty i wypłaty wymagają etapu zatwierdzenia przez człowieka i śladu audytowego.
- Przyznawanie dostępu bez zatwierdzenia. Nadawanie dostępu do środowiska produkcyjnego lub danych klientów nigdy nie powinno opierać się wyłącznie na ocenie modelu.
- Wklejanie poufnych danych do niezatwierdzonych narzędzi. Umowy z klientami, dane osobowe i kod źródłowy powinny trafiać wyłącznie do narzędzi wymienionych w waszym rejestrze.
- Wszystko, czego wyniku nie potraficie wyjaśnić ani odwrócić. Jeśli błąd jest niewykrywalny i trwały, człowiek pozostaje w pętli.
- Procesy, które nie działają. AI nałożone na niespójne dane w CRM lub w finansach szybciej generuje pewne siebie, błędne odpowiedzi. Najpierw należy uporządkować dane.
To są Państwa nieprzekraczalne granice. Proszę zmieścić je na jednej stronie.
Co powinna obejmować polityka użycia AI
Polityka korzystania z AI to ta część ram zarządzania, którą Państwa pracownicy faktycznie czytają. HTI opisuje praktyki i mechanizmy kontroli jako funkcjonalne narzędzia, takie jak listy kontrolne czy wymagania projektowe, które przekształcają polityki wysokiego poziomu w praktyczne instrukcje. Proszę ograniczyć swoją politykę do dwóch stron i uwzględnić w niej:
- Zatwierdzone narzędzia oraz sposób zgłaszania nowego.
- Zasady dotyczące danych: co wolno, a czego nie wolno wprowadzać, w podziale na klasy danych.
- Nieprzekraczalne granice: powyższa lista, dostosowana do Państwa firmy.
- Weryfikacja przez człowieka: które wyniki wymagają zatwierdzenia przez osobę, zanim opuszczą firmę lub zmienią rekord.
- Informowanie: kiedy klienci muszą zostać poinformowani, że zaangażowane jest AI.
- Zgłaszanie incydentów: gdzie zgłosić błędny wynik lub wyciek danych i co dzieje się dalej.
- Odpowiedzialność: do kogo się zwrócić i kto aktualizuje politykę.
Polityka to warstwa instrukcji. Ramy zarządzania to polityka wraz z otaczającymi ją: inwentarzem, poziomami ryzyka, właścicielami, mechanizmami kontroli i przeglądami.
Europa: co dodaje prawo
Dobrowolne ramy i obowiązek prawny to dwie różne rzeczy. Ramy takie jak NIST i ISO/IEC 42001 to struktury dobrowolne. RODO, akt w sprawie sztucznej inteligencji i NIS2 to przepisy prawa z własnym zakresem stosowania. Poniższe treści mają charakter ogólnej informacji, a nie porady prawnej, a stosowanie ram zarządzania nie gwarantuje zgodności z żadnym z tych aktów. Sposób ich zastosowania do Państwa produktów należy omówić z wykwalifikowanym prawnikiem.
RODO
Gdy AI przetwarza dane osobowe, RODO obowiązuje tak samo jak przy każdym innym przetwarzaniu. Europejska Rada Ochrony Danych wskazuje, że oceny skutków dla ochrony danych są ważnym elementem rozliczalności, gdy przetwarzanie w modelach AI może powodować wysokie ryzyko naruszenia praw i wolności osób. Zaznacza też, że administratorzy mogą dokumentować kroki podjęte w celu ograniczenia zbierania danych osobowych, zmniejszenia możliwości identyfikacji i ochrony przed wydobyciem danych. Państwa rejestr i poziomy ryzyka to naturalne miejsce na taką dokumentację.
EU AI Act
Rozporządzenie (UE) 2024/1689 ustanawia zasady oparte na ryzyku, obejmujące zakazane praktyki, systemy AI wysokiego ryzyka, obowiązki w zakresie przejrzystości, modele AI ogólnego przeznaczenia, zarządzanie i egzekwowanie, z pewnymi wyłączeniami. Między innymi dostawcy systemów wysokiego ryzyka muszą zarządzać ryzykiem w całym cyklu życia i prowadzić dokumentację techniczną, a akt określa także obowiązki podmiotów stosujących oraz obowiązki w zakresie przejrzystości dla niektórych systemów. To, czy są Państwo dostawcą, podmiotem stosującym, czy jednym i drugim, zależy od tego, co Państwo tworzą i z czego korzystają. Obowiązki wchodzą w życie etapami, dlatego aktualne daty stosowania należy sprawdzić na oficjalnych stronach Komisji.
Praktyczny wniosek: inwentarz z właścicielami, poziomami ryzyka i dowodami jest materiałem wyjściowym dla każdego z tych obowiązków. Dowody, które można prześledzić, są też tym, czego coraz częściej oczekują kupujący, co przedstawia ten tekst o identyfikowalnych dowodach w kontekście aktu w sprawie sztucznej inteligencji dla startupów sprzedających w transakcjach regulowanych. Społeczność European AI Alliance Komisji Europejskiej dodaje, że wdrożenie zarządzania już teraz może pomóc firmom się przygotować do wymogów aktu i uniknąć późniejszych obciążeń związanych ze zgodnością.
NIS2
NIS2 to unijna dyrektywa dotycząca cyberbezpieczeństwa. W zależności od sektora i wielkości firmy mogą ją Państwo lub Państwa klienci podlegać, co wpływa na sposób postępowania z ryzykiem bezpieczeństwa, incydentami i dostawcami. Narzędzia AI należy traktować jako część tego łańcucha dostaw i zapytać prawnika, czy dyrektywa Państwa obejmuje.
Krok 3: Wbudowanie mechanizmów kontroli w systemy
Polityka oparta na pamięci się rozjeżdża. BetterCloud zauważa, że w firmach SaaS automatyzacja utrzymuje zarządzanie w ryzach, ponieważ ręczne śledzenie polityk prowadzi do rozbieżności w miarę aktualizacji dostawców i modeli. Wytyczne Microsoft podobnie wskazują na osadzanie mechanizmów kontroli w stosie SaaSOps, takich jak zapobieganie utracie danych i zarządzanie dostępem, a także ciągły monitoring, audyty i przeglądy wydajności.
W praktyce oznacza to:
- Uprawnienia zależą od ról. Asystent AI może odczytać tylko to, co wolno odczytać osobie, która zadaje pytanie.
- Bramki zatwierdzania dla działań. Odczyt danych niesie niskie ryzyko. Aktualizacja rekordu, uruchomienie procesu lub nadanie dostępu wymaga zatwierdzenia na odpowiednim poziomie.
- Ścieżka audytu. Każde pytanie, zmiana i zatwierdzenie jest rejestrowane, dzięki czemu można odpowiedzieć, kto co zrobił i dlaczego.
- Jedna uzgodniona wersja danych. Jeśli CRM i finanse się różnią, AI wybierze jedną z wersji losowo. Najpierw należy ustalić źródło prawdy.
Krok 4: Monitorowanie i przeglądy
NIST wyraźnie wskazuje, że zarządzanie ma charakter przekrojowy i wpływa na każdą inną funkcję, a nie jest jednorazowym projektem. Proszę ustalić kalendarz: comiesięczny przegląd nowych narzędzi i incydentów, kwartalny przegląd zastosowań o wysokim poziomie ryzyka oraz ponowną klasyfikację za każdym razem, gdy zastosowanie zmienia dane, zakres lub dostawcę. Proszę wycofywać to, czego nikt nie używa.
Nasz punkt widzenia
Widzimy ten sam wzorzec w firmach SaaS zatrudniających od 20 do 200 osób: AI jest już używane i nikt za nie nie odpowiada. Zarządzanie spisane jako osobny dokument leży wtedy obok pracy, zamiast być jej częścią.
Budujemy w ustalonej kolejności. Najpierw fundament danych: dane z CRM i finansów jako źródło prawdy, z jedną uzgodnioną wersją liczb. Następnie warstwa AI, łącząca te dane z asystentem, z którego Państwa zespół już korzysta. Potem agenci działowi dla Finansów, Sprzedaży i Customer Success, działający w ramach uprawnień, z zatwierdzaniem tam, gdzie jest potrzebne, i ze ścieżką audytu. Zarządzanie nie jest warstwą dodawaną na końcu. RODO, NIS2 i akt w sprawie sztucznej inteligencji są wymaganiami projektowymi od pierwszego dnia, a nasze budowanie, pilotaż i testy odbywają się na własnej, europejskiej infrastrukturze w Niemczech.
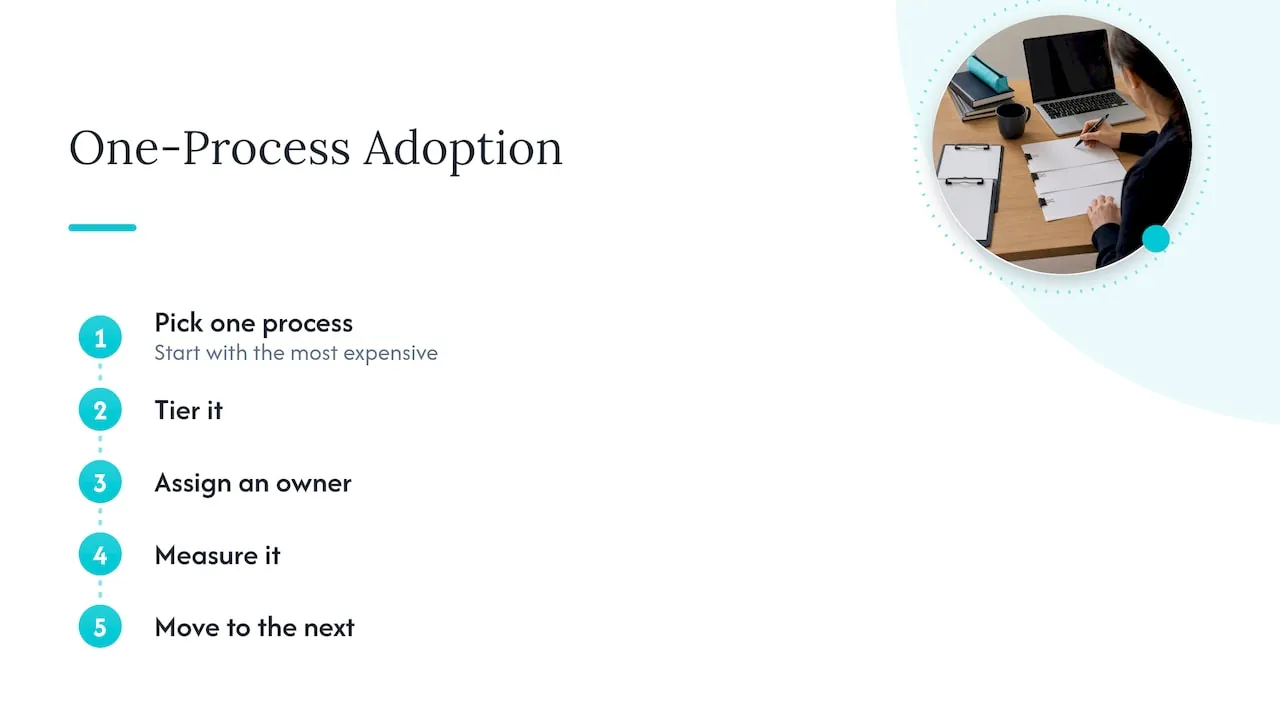
Uważamy też, że AI należy wdrażać proces po procesie, zaczynając od najdroższego. Próba objęcia zarządzaniem piętnastu eksperymentów naraz sprawia, że ramy stają się martwym dokumentem. Proszę wybrać jeden proces, przypisać mu poziom ryzyka, wyznaczyć właściciela, zmierzyć go, a dopiero potem przejść do kolejnego.
Nic z tego nie zastępuje Państwa prawnika. Ramy zarządzania pomagają się przygotować i udokumentować własne działania, ale nie gwarantują zgodności.
, Claus Nielsen
Jak NordOps Consulting może pomóc
Jeśli Państwa zespół korzysta z AI, a nikt za nie nie odpowiada, nasza usługa Fractional Chief AI Officer zapewnia jedną wskazaną z nazwiska osobę z 25-letnim doświadczeniem w przywództwie operacyjnym, która decyduje, gdzie AI się opłaca, ustala zasady zarządzania i buduje agentów.
Jest kilka dróg wejścia. AI Snapshot to usługa jednorazowa w cenie €2,500-€3,500. AI Readiness Assessment kosztuje od €4,500. Fractional Chief AI Officer kosztuje od €3,000 miesięcznie na poziomie Advisor, od €6,500 miesięcznie na poziomie Operating i od €11,000 miesięcznie na poziomie Embedded. Wdrożenia wyceniamy na 30% oszczędności w pierwszym roku, po ich zmierzeniu i potwierdzeniu, lub według ceny stałej uzgodnionej przed rozpoczęciem prac. To, co zostanie zbudowane, należy do Państwa, w tym kod źródłowy, dokumentacja i infrastruktura w momencie przekazania. Proszę zacząć od bezpłatnej, 30-minutowej rozmowy rozpoznawczej na stronie NordOps Consulting.
FAQ
Czym różni się ramowy system zarządzania AI od polityki korzystania z AI?
Polityka to krótki zbiór zasad, których przestrzegają pracownicy: zatwierdzone narzędzia, zasady dotyczące danych, nieprzekraczalne granice i etapy weryfikacji. Ramy zarządzania to cały system wokół niej, w tym odpowiedzialność, inwentarz, poziomy ryzyka, mechanizmy kontroli i monitoring. Potrzebne są oba elementy, a politykę zwykle pisze się jako pierwszą.
Czy potrzebujemy certyfikacji ISO/IEC 42001?
Nie na początek. Standard jest przeznaczony dla organizacji dowolnej wielkości, które rozwijają, dostarczają lub wykorzystują AI, a z jego struktury można korzystać bez certyfikacji. Certyfikację warto rozważyć, jeśli zaczną jej wymagać klienci lub przetargi.
Od jakich ram powinna zacząć mała firma SaaS?
NIST AI RMF to praktyczny punkt wyjścia, ponieważ jego cztery funkcje, GOVERN, MAP, MEASURE i MANAGE, łatwo przełożyć na inwentarz, poziomy ryzyka i przeglądy. BetterCloud zauważa, że zarządzanie w SaaS może wykorzystywać NIST AI RMF i COBIT w zgodzie z istniejącą strategią IT i biznesową. Do tego należy dodać wymogi prawne wynikające z RODO i aktu w sprawie sztucznej inteligencji, tam gdzie Państwa dotyczą.
Kto powinien odpowiadać za zarządzanie AI w firmie liczącej 50 osób?
Jedna osoba z kadry zarządzającej, zwykle CEO, COO lub fractional lider AI, oraz wskazany właściciel w każdym dziale odpowiedzialny za jego własne zastosowania AI. Unikajcie komitetu. Jasna odpowiedzialność za zakupy, zarządzanie i nadzór liczy się bardziej niż tytuł.
Ile czasu zajmuje wdrożenie?
Pierwsza wersja inwentarza, poziomów ryzyka i dwustronicowej polityki jest realna w ciągu kilku tygodni, ponieważ to głównie rozpoznanie i podejmowanie decyzji. Stałym elementem jest rytm przeglądów, który z założenia nigdy się nie kończy.
Źródła
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies