Role-based access control (RBAC) is een manier om te bepalen wie wat mag doen in een systeem, door rechten aan rollen te koppelen en mensen vervolgens aan die rollen toe te wijzen. Niemand krijgt rechten afzonderlijk. Een verkoper, een financial controller en een supportlead krijgen elk de toegang die hun functie vraagt, en niet meer. Deze gids legt uit hoe RBAC werkt, hoe u rollen ontwerpt die beheersbaar blijven, wanneer attribute-based access control (ABAC) beter past en wat er verandert wanneer AI-agents gegevens van uw bedrijf gaan lezen en schrijven.
Kort samengevat
- RBAC kent rechten toe aan rollen, niet aan individuen. Gebruikers krijgen alleen toegang via de rollen die zij hebben.
- Ontwerp rollen vanuit bedrijfsfuncties en workflows, niet vanuit de menu’s van elke afzonderlijke applicatie.
- De meeste mislukkingen komen voort uit een wildgroei aan rollen en verouderde toegang. Wijs daarom rolhouders aan, controleer toegang volgens een vast schema en verwijder oude toegang wanneer mensen van functie wisselen.
- RBAC is de basis. ABAC voegt daar context aan toe, zoals bedrag, locatie of tijdstip.
- AI-agents moeten dezelfde rollen en rechten erven als de mensen die ze gebruiken, met goedkeuringsstappen en een audittrail.
Inhoudsopgave
- Wat role-based access control is
- Hoe RBAC werkt: de drie regels en vier componenten
- Hoe u rollen ontwerpt die beheersbaar blijven
- RBAC best practices voor de lange termijn
- RBAC versus ABAC: welke heeft u nodig?
- Interne tools en RBAC
- RBAC wanneer AI-agents in beeld komen
- Perspectief
- Waar NordOps Consulting past
- FAQ
- Bronnen
Wat role-based access control is
RBAC is een model om toegang tot systemen, applicaties en data te autoriseren op basis van de vooraf gedefinieerde rol van een gebruiker. IBM beschrijft het als een beheerder die elke gebruiker één of meer rollen toewijst, waarbij elke rol staat voor een set rechten of privileges.
Het bepalende kenmerk is dat alle toegang via rollen loopt. Volgens de FAQ van het NIST Computer Security Resource Center is een rol in wezen een verzameling rechten, en ontvangen gebruikers rechten alleen via de rollen die zij toegewezen krijgen of via een rolhiërarchie erven. Dat onderscheidt RBAC van gewone groepen, waarbij rechten aan zowel gebruikers als groepen gekoppeld kunnen zijn. NIST merkt op dat dit een achterdeur creëert waardoor de relaties tussen gebruikers en rechten moeilijk te beheersen zijn.
Een concreet voorbeeld voor een SaaS-bedrijf:
| Rol | Typische toegang in CRM | Typische toegang in financieel systeem | Typische toegang in productbeheer |
|---|---|---|---|
| Account Executive | Eigen accounts en deals, lezen en schrijven | Geen | Geen |
| Sales Manager | Teamaccounts, forecastweergaven | Factuurstatus, alleen lezen | Geen |
| Finance Controller | Accountgegevens, alleen lezen | Volledige facturatie en rapportage | Geen |
| Customer Success Manager | Toegewezen accounts, verlengingsvelden | Factuurstatus, alleen lezen | Beperkte tenantinstellingen |
| Support Engineer | Accountcontacten, alleen lezen | Geen | Tenantdiagnostiek |
| Beheerder | Configuratie | Configuratie | Volledig |
Wanneer een nieuwe account executive in dienst komt, wijst u één rol toe. U hoeft niet een dozijn afzonderlijke rechtenkeuzes opnieuw aan te maken.
Hoe RBAC werkt: de drie regels en vier componenten
Het NIST-model berust op drie regels, zoals uiteengezet in de NIST-publicatie Role Engineering: Methods and Standards:
- Roltoewijzing. Een gebruiker kan alleen een recht gebruiken als de gebruiker een rol heeft toegewezen gekregen.
- Rolautorisatie. De actieve rol van de gebruiker moet voor die gebruiker geautoriseerd zijn.
- Rechtautorisatie. Een gebruiker kan alleen een recht gebruiken als dat recht is geautoriseerd voor de actieve rol van de gebruiker.
Dezelfde publicatie vermeldt dat NIST in 2000 een uniform RBAC-model voorstelde en dat het in 2004 werd goedgekeurd als de Amerikaanse nationale standaard INCITS 359-2004.
Die standaard heeft vier componenten, volgens het document ANSI INCITS 359-2004:
- Core RBAC: de minimale set van elementen en relaties: gebruikers, rollen, rechten en sessies.
- Hiërarchische RBAC: rollen kunnen van andere rollen erven, zodat een managerrol alles kan omvatten wat een teamlidrol heeft.
- Statische functiescheiding: voorkomt dat conflicterende rollen aan dezelfde persoon worden toegewezen.
- Dynamische functiescheiding: staat toe dat iemand conflicterende rollen heeft, maar voorkomt dat die tegelijk worden geactiveerd.
Functiescheiding is het belangrijkst in finance. Degene die een leveranciersbetaling aanmaakt, mag niet degene zijn die die goedkeurt. Statische functiescheiding dwingt dat af op het moment van toewijzing, wat de eenvoudigste en best controleerbare aanpak is.
Hoe u rollen ontwerpt die beheersbaar blijven
In het ontwerp slagen of mislukken de meeste RBAC-projecten. Een rollenset die weerspiegelt hoe het bedrijf werkt, is eenvoudig uit te leggen en te beoordelen. Een rollenset die de aanvinkvakjes van elke tool weerspiegelt, wordt een doolhof.
Begin bij bedrijfsfuncties
Volgens de implementatierichtlijnen van IBM beginnen de meest robuuste ontwerpen bij bedrijfsfuncties en workflows, niet bij applicatiemenu's. Vraag dus niet welke vakjes u in de CRM moet aanvinken, maar wat een verkoper eigenlijk doet. Druk die activiteiten vervolgens uit als roldefinities die op meerdere systemen kunnen worden afgebeeld.
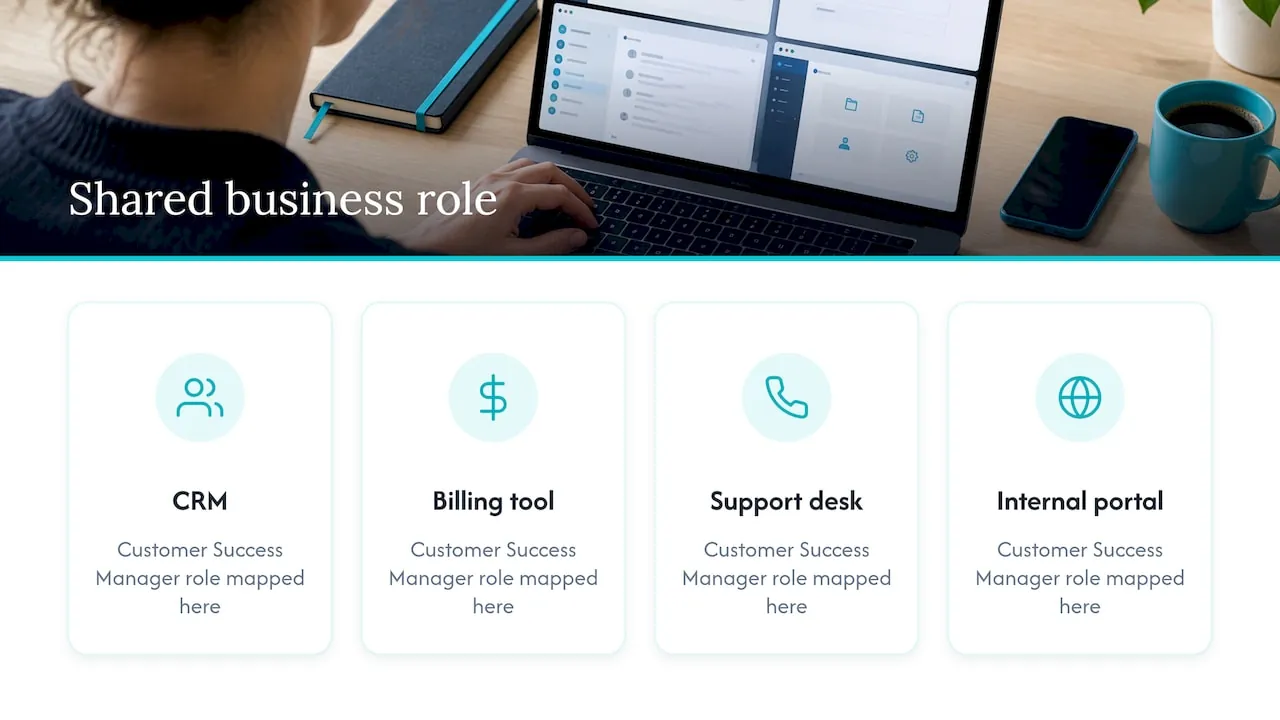
Dat laatste punt is praktisch. Een rol "Customer Success Manager" moet in uw CRM, facturatietool, supportdesk en elk intern portaal hetzelfde betekenen. U definieert hem één keer als bedrijfsrol en koppelt hem daarna aan elk systeem.
Kies een aanpak voor role engineering
De NIST-publicatie over role engineering beschrijft drie aanpakken:
- Top-down: vakexperts benoemen de rollen en koppelen rechten vanuit een schone lei. De moeilijkheid die NIST noemt, is dat die experts voor de benodigde tijd bij elkaar moeten worden gebracht.
- Bottom-up: rechten worden op basis van bestaande toegangsgegevens samengevoegd tot rollen.
- Hybride: beide samen.
Ook de identiteitsdocumentatie van Oracle beveelt de hybride aanpak aan voor role mining. Voor een bedrijf met 20 tot 200 mensen is hybride meestal haalbaar. Besteed een paar uur met het hoofd van elke functie aan het opstellen van conceptrollen, exporteer daarna de huidige rechten uit uw CRM- en financiële systeem en kijk waar de werkelijkheid afwijkt. De combinatie voorkomt rollen die te theoretisch zijn en rollen die rond een paar uitschieters zijn gebouwd.
Een praktische volgorde
- Breng systemen en data in kaart. Maak een lijst van de systemen met klant-, omzet- en productdata en markeer welke gegevens gevoelig zijn.
- Stel rollen per functie op. Begin met brede categorieën. IBM merkt op dat organisaties vaak beginnen met het onderscheiden van beheerders, specialisten of expertgebruikers, en eindgebruikers.
- Exporteer de feitelijke rechten. Haal per persoon de huidige toegang uit elk systeem en groepeer vergelijkbare patronen.
- Stem af. Heeft iemand veel meer toegang dan de conceptrol voorschrijft, bepaal dan of de rol niet klopt of dat de persoon toegang heeft opgebouwd die hij of zij zou moeten kwijtraken.
- Benoem een eigenaar voor elke rol. Eén persoon is verantwoordelijk voor wat de rol bevat.
- Toepassen en dan beoordelen. Zet mensen op rollen, verwijder directe rechten en plan de eerste beoordeling in.
RBAC best practices voor de lange termijn
Volgens de richtlijnen van IBM hangt de gezondheid van RBAC op lange termijn af van governance: periodieke toegangsbeoordelingen gericht op uitzonderingen en uitschieters, joiner-mover-leaver-processen die rollen automatisch wijzigen op basis van HR-gebeurtenissen, en tijdelijke, goedgekeurde uitzonderingen voor ongebruikelijke toegang.
Pas least privilege toe via het ontwerp
Een gids met best practices voor enterprise-RBAC van Avatier noemt vier mechanismen die least privilege opleveren:
- Dimensioneer bij het ontwerp: rollen bevatten alleen wat hun functie nodig heeft.
- Vervang bij een overstap: wanneer iemand van functie verandert, verwijdert u de toegang van de oude rol op het moment dat u de nieuwe toekent.
- Beperk het gevoelige in tijd: vervang permanente toegang met hoge rechten door just-in-time-verhoging.
- Hercertificeer om afwijking te signaleren: beoordeel periodiek om te veel rechten op te sporen.
De tweede wordt het vaakst gemist. Mensen die van team wisselen, verzamelen toegang. Na twee of drie overstappen kan een customer success manager rechten voor de verkooppipeline en facturatie hebben die niemand bedoeld heeft.
Voorkom een wildgroei aan rollen
Dezelfde bron noemt role explosion de belangrijkste faalvorm: voor elke uitzondering een nieuwe, op maat gemaakte rol. Voorkomen is goedkoper dan opruimen. Geef elke rol een eigenaar, combineer liever bestaande rollen dan nieuwe te creëren, en hercertificeer volgens een vast schema. Een bruikbare toets: als een voorgestelde rol maar één houder zou hebben, is het waarschijnlijk een uitzondering en geen rol. Behandel het dan als een goedgekeurde uitzondering met een beperkte looptijd.
Houd het onderhoud beperkt
Okta wijst erop dat RBAC geen intensief onderhoud vereist: rechten volgen rollen, dus een nieuwe functie wordt een nieuwe rol die op veel mensen wordt toegepast, met weinig beheerinspanning. Dat geldt alleen als de set rollen klein en overzichtelijk blijft. Daarom zijn eigenaarschap en periodieke controle belangrijk.
Een korte checklist
- Elke rol heeft een benoemde eigenaar en een beschrijving in heldere taal.
- Er worden geen rechten rechtstreeks aan individuen toegekend.
- Conflicterende taken (bijvoorbeeld betalingen aanmaken en goedkeuren) zijn gescheiden.
- Wijzigingen in rollen worden getriggerd door indiensttreding, interne verplaatsingen en vertrek.
- Toegang met hoge privileges is tijdelijk en goedgekeurd.
- Iemand beoordeelt uitzonderingen en uitschieters volgens een vast schema.
RBAC versus ABAC: welke heeft u nodig?
ABAC bepaalt toegang door attributen van de gebruiker, de resource, de actie en soms de omgeving te toetsen aan beleid. NIST SP 800-162 definieert het zo en merkt op dat ACL's en RBAC, wat de gebruikte attributen betreft, in zekere zin speciale gevallen van ABAC zijn.
In gewone taal: RBAC vraagt “wat is uw functie?” ABAC vraagt “wat is uw functie, waar komt u aan, hoeveel staat er op het spel en vanaf welke plek?”
De vergelijking van Okta stelt dat RBAC geschikt is voor kleine, eenvoudig gestructureerde werkgroepen en omgevingen met duidelijk omschreven functies. ABAC past bij geografisch verspreide of tijdgebonden werkgroepen, en bij situaties waarin de toegangsbehoefte per document verschilt in plaats van per rol.
| Vraag | RBAC | ABAC |
|---|---|---|
| Grondslag voor de beslissing | Rol | Attributen van gebruiker, resource, actie en context |
| Het makkelijkst uit te leggen aan een auditor | Ja | Vergt meer inspanning |
| Regelt “alleen deals tot een bepaald bedrag” | Onhandig, leidt vaak tot extra rollen | Vanzelfsprekend |
| Regelt “alleen accounts in uw regio” | Vraagt een rol per regio | Vanzelfsprekend |
| Inrichtingsinspanning | Lager | Hoger |
De meeste groeiende SaaS-bedrijven kiezen niet voor één van beide. Het identiteitsteam van Okta merkt op dat veel organisaties een hybride aanpak gebruiken: RBAC voor brede toegangsniveaus en ABAC voor fijnmazige controles. Avatier benadrukt hetzelfde vanuit de andere kant: RBAC is de basis, en contextgevoelige beslissingen over bijvoorbeeld tijd, locatie, bedrag of apparaat horen bij ABAC als laag daarbovenop. De praktische regel is om met RBAC te beginnen en alleen attribuutregels toe te voegen waar het aantal rollen anders zou vermenigvuldigen, zoals bij regionale limieten of limieten op dealgrootte.
Interne tools en RBAC
Interne tools zijn de plekken waar toegangsbeheer ongemerkt faalt. Een spreadsheetexport uit het CRM, een beheerpaneel dat door één engineer is gebouwd, een financieel dashboard dat via een link wordt gedeeld: het zijn stuk voor stuk plekken waar rollen worden omzeild. Drie gewoonten helpen:
- Eén bron van identiteit. Inloggen en rollen komen van uw identity provider, niet uit aparte gebruikerslijsten in elke tool.
- Rollen één keer gedefinieerd, overal toegepast. De bedrijfsrol is de eenheid, en de lokale rechten van elke tool worden daarvan afgeleid.
- Logs die u kunt lezen. Elke lees- en schrijfactie op gevoelige gegevens laat een registratie achter met wie, wat en wanneer.
Als u interne portalen bouwt of koopt, vraag dan hoe rollen worden gedefinieerd, wie ze kan wijzigen en of wijzigingen worden gelogd. Dit zijn de vragen die een securityreviewer of een klantenvragenlijst zal stellen.
RBAC wanneer AI-agents in beeld komen
AI verandert de toegangsvraag op één specifieke manier: een assistent of agent kan in één verzoek over veel systemen heen reiken. Als die is gekoppeld via een breed service-account, kan hij gegevens teruggeven die de vragensteller nooit mocht zien.
De oplossing is geen nieuw beveiligingsmodel. Het is het toepassen van het model dat u al heeft:
- De agent handelt als de gebruiker. Hij krijgt de rechten van de rol van die persoon, nooit meer.
- Lezen en schrijven zijn gescheiden. Gegevens ophalen (vragen stellen, rapporteren, opzoeken) is het ene recht. Gegevens wegschrijven (records bijwerken, processen starten, toegang verlenen) is een ander, meestal beperkter recht.
- Goedkeuring waar het ertoe doet. Acties die geld, contracten of toegang wijzigen wachten tot een mens ze bevestigt.
- Alles wordt gelogd. Een audittrail legt vast welke persoon, via welke agent, wat heeft gedaan.
Er is ook een plek waar AI niet thuishoort: beslissen wie toegang krijgt. Het verlenen, wijzigen en goedkeuren van rollen moet bij benoemde personen blijven die uw beleid volgen. Een agent kan een reviewlijst voorbereiden of uitschieters signaleren, maar een mens is eigenaar van de beslissing.
De regelgeving wijst dezelfde kant op. GDPR, NIS2 en de EU AI Act raken allemaal aan hoe data en systemen worden beheerst, en goed ontworpen toegangsbeheer is een veelvoorkomend bouwblok wanneer bedrijven hiermee aan de slag gaan. RBAC maakt een bedrijf niet op zichzelf compliant, en dit artikel is geen juridisch advies. Vraag uw juridisch adviseur wat voor u geldt.
Meer over hoe governance en AI samenkomen leest u in ons AI governance framework voor B2B SaaS-bedrijven.
Perspectief
We zien hetzelfde patroon bij SaaS-bedrijven met 20 tot 200 medewerkers. Rollen zijn nooit ontworpen. Toegang groeide mee met elke nieuwe tool, en toen kwam AI, dat dwars door al die systemen heen begon te lezen.
Daarom bouwen wij in een vaste volgorde. Eerst het datafundament: uw CRM- en financiële data als afgesproken bron van waarheid, met rollen die in elk systeem hetzelfde betekenen. Dan de AI-laag, die die data koppelt aan de assistent die uw team al gebruikt. Daarna afdelingsagents voor Finance, Sales en Customer Success. Elke laag erft de toegangsregels van de laag eronder.
Wij vinden dat een agent nooit meer vertrouwen mag krijgen dan de persoon die hem gebruikt. Hij werkt binnen de rechten van die persoon, vraagt om goedkeuring wanneer een actie ertoe doet en laat een audittrail achter. Roldesign is geen bijzaak van een AI-project. Het is het eerste onderdeel ervan.
Claus Nielsen
Waar NordOps Consulting past
Als uw team al AI gebruikt, maar niemand verantwoordelijk is voor hoe die uw data raakt, is het ontwerp van toegang een goede plek om te beginnen. NordOps Consulting werkt als Fractional Chief AI Officer voor B2B SaaS-bedrijven in Europa: één benoemd persoon die bepaalt waar AI loont, het datafundament inricht en agents bouwt die uw mensen in gewone taal gebruiken, binnen hun rechten en met een audittrail.
De AI Readiness Assessment is een duidelijk afgebakend startpunt, vanaf €4,500. Voor doorlopend eigenaarschap start de Fractional CAIO-retainer vanaf €1,500 per maand. U kunt ook beginnen met een gratis kennismakingsgesprek van 30 minuten via onze site. Wilt u zien hoe het werk gefaseerd verloopt, lees dan hoe het werkt, of bekijk het Admin Portal, waar gebruikersrollen en toegang samen met de agents worden beheerd.
FAQ
Wat is het verschil tussen een rol en een permissie?
Een permissie is één toegestane actie op een resource, zoals het lezen van een factuur of het bewerken van een deal. Een rol is een benoemde verzameling permissies die past bij een functie. Gebruikers krijgen rollen toegewezen en de rollen dragen de permissies.
Is RBAC genoeg, of heb ik ABAC nodig?
Voor de meeste teams is RBAC het juiste startpunt, omdat het eenvoudig uit te leggen en te auditen is. Voeg ABAC-regels pas toe wanneer context ertoe doet, bijvoorbeeld om toegang te beperken op regio, dealgrootte of tijd. Veel organisaties gebruiken beide: RBAC voor brede niveaus en ABAC voor fijne details.
Hoeveel rollen moet een bedrijf hebben?
Er is geen standaardaantal. Koppel rollen aan echte functies, geef elke rol een eigenaar en behandel eenmalige behoeften als tijdelijke uitzonderingen. Als een rol maar één houder zou hebben, is dat een teken dat het een uitzondering is en geen rol.
Hoe vaak moeten rollen en toegang worden beoordeeld?
Stel een vast schema in en beoordeel daarnaast telkens wanneer iemand van functie verandert of vertrekt. De richtlijnen van IBM adviseren periodieke toegangsreviews gericht op uitzonderingen en uitschieters, en geautomatiseerde wijzigingen die door HR-gebeurtenissen worden getriggerd. Kies een ritme dat uw team kan volhouden, want een gemiste review is erger dan een lichtere.
Hoe moeten AI-agents worden behandeld in een RBAC-model?
Behandel ze als handelend namens een persoon, met de rol van die persoon en niet meer. Scheid lees- en schrijfrechten, vereis goedkeuring voor gevoelige acties en houd een log bij van elke actie. Beslissingen over wie toegang krijgt moeten bij mensen blijven.
Bronnen
- NIST CSRC: Role Based Access Control FAQs
- NIST: Role Engineering: Methods and Standards
- ANSI INCITS 359-2004 standard
- IBM: What Is Role-Based Access Control
- IBM: RBAC Implementation Guide
- Oracle: Role Engineering and Management
- Avatier: Enterprise RBAC Implementation Best Practices
- Okta: What Is Role-Based Access Control
- Okta: RBAC vs. ABAC
- NIST SP 800-162: Guide to ABAC