Een AI-governanceframework is het geheel van rollen, beleid, controls en toetsen dat bepaalt hoe uw bedrijf AI kiest, bouwt, gebruikt en bewaakt. Voor een SaaS-bedrijf met 20 tot 200 medewerkers komt het neer op vijf dingen: een benoemde eigenaar, een register van elk AI-gebruik, een risiconiveau per toepassing, een kort beleid dat mensen kunnen volgen en controls die in de systemen zelf zijn ingebouwd. Deze gids laat zien hoe u elk onderdeel opbouwt, welke externe frameworks u kunt lenen en waar AI helemaal niet thuishoort.
Kort samengevat
- Een framework is werkende governance, geen pdf: één verantwoordelijke eigenaar, een inventaris van AI-toepassingen, risiconiveaus, een kort gebruiksbeleid en monitoring.
- U hoeft het niet zelf uit te vinden. Het AI RMF van NIST en ISO/IEC 42001 bieden een structuur, en de EU AI Act en de AVG leggen daar wettelijke verplichtingen bovenop.
- Deel AI in op basis van de gevolgen van falen, niet op basis van hoe geavanceerd de tool is.
- Controls die in uw CRM-, finance- en toegangssystemen zitten, houden beter stand dan regels die mensen moeten onthouden.
- Sommige beslissingen blijven bij mensen. Leg ze schriftelijk vast.
Inhoudsopgave
- Wat een AI-governanceframework is
- De onderdelen die elk framework nodig heeft
- Wie eigenaar moet zijn van AI-governance
- Stap 1: Bouw de inventaris op
- Stap 2: Deel elke toepassing in naar gevolgen
- Waar AI niet thuishoort
- Wat uw AI-gebruiksbeleid moet bevatten
- Europa: wat de wet toevoegt
- Stap 3: Bouw controls in uw systemen in
- Stap 4: Monitor en evalueer
- Onze visie
- Hoe NordOps Consulting kan helpen
- FAQ
- Bronnen
Wat een AI-governanceframework is
Haal de taal van leveranciers weg en de definitie is eenvoudig. Het AI Risk Management Framework van NIST beschrijft governance als het geheel van beleid, processen, documentatie, rollen en competenties waarmee AI-risico's over de hele levenscyclus worden beheerd, in lijn met de waarden van de organisatie en inclusief systemen en data van derden. In gewone taal: wie beslist, op welke grondslag, met welk bewijs, en wie staat er verantwoordelijk voor als er iets misgaat.
Wilt u de bredere zakelijke onderbouwing van governance als vakgebied, dan laten de basisprincipes van corporate governance dezelfde logica van verantwoording en toezicht zien, toegepast op een heel bedrijf.
Waarom een groeiend SaaS-bedrijf er een nodig heeft
De meeste SaaS-teams gebruiken al AI. Sales schrijft outreach met een assistent, support plakt tickets in een chatbot, finance probeert een model uit op reconciliaties, engineers gebruiken code-assistenten. Niemand heeft dit als bedrijf besloten en niemand is er eigenaar van. Die leemte dicht een framework.
De praktische winst is snelheid, niet papierwerk. Een goed functionerend framework geeft u wat BetterCloud een fundamenteel besturingssysteem van rollen en controls noemt, waarmee de invoering van AI sneller, veiliger en controleerbaar wordt in de situaties van gedeelde verantwoordelijkheid die typisch zijn voor SaaS. Uw enterprise-klanten zullen er ook om vragen in securityvragenlijsten, meestal voordat ze naar uw model vragen.
De onderdelen die elk framework nodig heeft
Het Human Technology Institute van UTS noemt de essentiële onderdelen: verantwoordingsstructuren, AI-principes en -beleid inclusief rode lijnen, risicobeheer en praktische controls voor monitoring en rapportage over de hele levenscyclus. Hetzelfde rapport benadrukt een punt dat het onthouden waard is: principes alleen zijn niet genoeg. Ze moeten worden vertaald naar concrete rode lijnen voor het inkopen, ontwerpen en inzetten van AI.
Zo vertaalt dat zich naar een bedrijf met 20 tot 200 medewerkers.
| Onderdeel | Hoe het eruitziet in een SaaS-bedrijf |
|---|---|
| Verantwoordelijkheid | Eén benoemde eigenaar uit de directie, plus een benoemde eigenaar per AI-toepassing |
| Principes en rode lijnen | Een lijst van een halve pagina met wat AI hier nooit mag doen |
| Inventaris | Een actief bijgehouden register van elke AI-tool en elke toepassing |
| Risiconiveaus | Laag, middel, hoog, elk met verplichte beheersmaatregelen |
| Werkwijzen en beheersmaatregelen | Checklists, goedkeuringsstappen, toegangsrechten, logging |
| Monitoring | Periodieke evaluaties, incidentafhandeling, opvolging van wijzigingen bij leveranciers |
De vier activiteiten van NIST
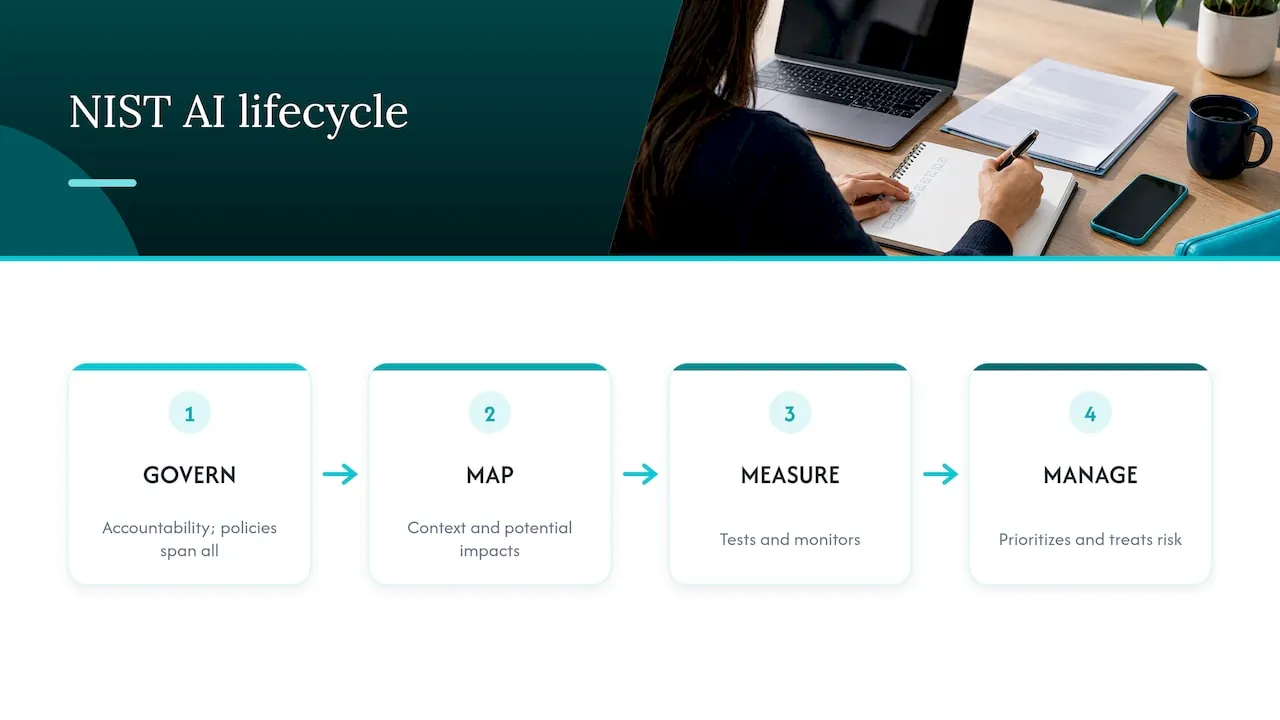
NIST verdeelt het werk over vier samenhangende functies. GOVERN legt verantwoordelijkheden en beleid vast, MAP brengt context en mogelijke gevolgen in kaart, MEASURE test en monitort, en MANAGE stelt prioriteiten en pakt risico's aan. GOVERN loopt door alles heen, terwijl de andere drie betrekking hebben op specifieke AI-systemen en fasen van de levenscyclus. Lees het in een klein bedrijf als een cyclus: bepaal wie verantwoordelijk is, begrijp elk gebruik, controleer hoe het zich gedraagt, herstel wat niet klopt en herhaal.
ISO/IEC 42001 als managementsysteem
ISO/IEC 42001:2023 definieert een AI-managementsysteem als onderling samenhangende organisatorische elementen die beleid, doelstellingen en de processen om die te bereiken vastleggen, en vereist voortdurende verbetering. De norm is bedoeld voor organisaties van elke omvang die AI ontwikkelen, aanbieden of gebruiken. U hebt geen certificering nodig om de logica ervan te lenen. Als een grote klant er later naar vraagt, heeft uw raamwerk al een herkenbare vorm.
Wie eigenaar moet zijn van AI-governance
De meest voorkomende fout is gedeeld eigenaarschap, en dat betekent geen eigenaarschap. Het HTI-document adviseert een hiërarchie van verantwoordelijkheden die bepaalt wie verantwoordelijk is voor beslissingen over de inkoop, het beheer en het doorlopende toezicht op AI. Dit is een werkbare verdeling voor een SaaS-bedrijf in de groeifase:
- Eén eindverantwoordelijke op directieniveau. Iemand met gezag over Finance, Sales, Customer Success en Product. Bij deze omvang is dat meestal de CEO of COO, of een fractionele executive.
- Een procesverantwoordelijke per AI-toepassing. Het hoofd van de afdeling die ervan afhankelijk is, niet standaard IT.
- Een beoordelaar voor data en beveiliging. Wie nu al de vragen over GDPR en beveiliging afhandelt.
- Een kort evaluatieritme. In het begin maandelijks, per kwartaal zodra alles stabiel is.
Richt geen grote commissie op. In een bedrijf van 60 mensen is een commissie van acht een vergadering waar niemand naartoe gaat.
Stap 1: Bouw de inventaris op
U kunt niet sturen op wat u niet ziet. De praktijkhandleiding in de stijl van Chartered Banker van de CBA stelt voor om de inventarisatie te starten bij inkoop en contracten, registers van goedgekeurde apps, release notes van leveranciers, declaraties, teamenquêtes en interviews met procesverantwoordelijken. Declaraties verraden veel: zoek naar kleine maandelijkse abonnementen op AI-tools die nooit via inkoop zijn gelopen.
Maak vervolgens een actueel register. Leg voor elke toepassing vast:
- Doel en het proces dat het ondersteunt
- De beslissing die het onderbouwt of neemt
- Wie erdoor wordt geraakt
- De eigenaar
- Leverancier, of dat u het zelf hebt gebouwd
- De data waarmee het werkt
- Hoe de resultaten worden gecontroleerd
- Status: voorgesteld, goedgekeurd, gepauzeerd, buiten gebruik
Een spreadsheet is prima om mee te beginnen. Bedenk dat leveranciers AI-functies toevoegen aan tools die u al hebt, dus controleer opnieuw na grote productupdates.
Stap 2: Deel elke toepassing in naar gevolgen
Dezelfde praktijkhandleiding adviseert AI te classificeren op basis van de gevolgen van falen, niet de verfijning van de technologie. Factoren zijn onder meer mogelijke schade voor individuen, beslissingen over mensen, schaal en snelheid, opspoorbaarheid en omkeerbaarheid, en het gebruik van persoonlijke of vertrouwelijke data.
Toegepast op SaaS:
- Laag: interne notities opstellen, openbare documenten samenvatten, brainstormen. Een fout antwoord wordt opgemerkt en kost minuten.
- Middel: klantgesprekken samenvatten, antwoorden aan klanten opstellen die een persoon controleert, de pipeline voorspellen. Fouten zijn aannemelijk en verspreiden zich als ze niet worden gecontroleerd.
- Hoog: alles wat klantgegevens, geld, toegang of arbeidsbeslissingen wijzigt zonder menselijke controle.
Voor toepassingen met zware gevolgen pleit de handleiding voor strengere beheersmaatregelen, waaronder een effectbeoordeling en een menselijke overrule die echt werkt. Leg vast waarom elke toepassing in haar niveau is ingedeeld, zodat de redenering bewaard blijft als medewerkers wisselen.
Waar AI niet thuishoort
Een raamwerk dat alleen ja zegt is geen governance. Wij zouden AI buiten deze gebieden houden, of strak afbakenen:
- Definitieve beslissingen over mensen. Aannemen, ontslaan, beoordelingen en salaris. Een model kan samenvatten; een manager beslist en kan uitleggen waarom.
- Ongecontroleerde wijzigingen in financiële administratie. Facturen, omzeterkenning, terugbetalingen en uitbetalingen vragen om een menselijke goedkeuringsstap en een auditspoor.
- Toegang verlenen zonder goedkeuring. Het toekennen van toegang tot productie of klantdata mag nooit alleen op het oordeel van een model berusten.
- Vertrouwelijke data plakken in tools die u niet hebt goedgekeurd. Klantcontracten, persoonsgegevens en broncode horen alleen thuis in tools die in uw register staan.
- Alles waarvan u de uitkomst niet kunt uitleggen of terugdraaien. Als een fout onopspoorbaar en blijvend is, blijft een mens betrokken.
- Processen die niet kloppen. AI bovenop rommelige CRM- of financiële data levert sneller overtuigende, verkeerde antwoorden op. Pak eerst de data aan.
Dit zijn uw rode lijnen. Zet ze op één pagina.
Wat uw AI-gebruiksbeleid moet bevatten
Een gebruiksbeleid is het onderdeel van het framework dat uw medewerkers daadwerkelijk lezen. HTI beschrijft praktijken en controles als de functionele instrumenten, zoals checklists of ontwerpeisen, die beleid op hoofdlijnen omzetten in uitvoerbare instructies. Houd het uwe beperkt tot twee pagina's en behandel:
- Goedgekeurde tools en hoe u een nieuwe tool aanvraagt.
- Dataregels: wat wel en niet mag worden ingevoerd, per dataklasse.
- Rode lijnen: de lijst hierboven, afgestemd op uw organisatie.
- Menselijke controle: welke resultaten door een persoon moeten worden goedgekeurd voordat ze het bedrijf verlaten of een record wijzigen.
- Transparantie: wanneer klanten moeten worden geïnformeerd dat er AI aan te pas komt.
- Incidentmelding: waar u een slecht resultaat of datalek meldt en wat er daarna gebeurt.
- Eigenaarschap: wie u kunt aanspreken en wie het beleid bijwerkt.
Een beleid is de instructielaag. Het framework is het beleid plus de inventaris, niveaus, eigenaren, controles en evaluaties eromheen.
Europa: wat de wet toevoegt
Een vrijwillig framework en een wettelijke plicht zijn verschillende dingen. Frameworks zoals NIST en ISO/IEC 42001 zijn vrijwillige structuren. GDPR, de EU AI Act en NIS2 zijn wetten met een eigen toepassingsgebied. Wat volgt is algemene informatie, geen juridisch advies, en het volgen van een framework garandeert geen naleving van een van deze wetten. Vraag een gekwalificeerde jurist hoe ze op uw producten van toepassing zijn.
GDPR
Wanneer AI persoonsgegevens verwerkt, is GDPR van toepassing zoals bij elke andere verwerking. Het Europees Comité voor gegevensbescherming stelt dat gegevensbeschermingseffectbeoordelingen een belangrijk onderdeel van verantwoording zijn wanneer de verwerking door AI-modellen waarschijnlijk een hoog risico voor de rechten en vrijheden van personen oplevert. Het merkt ook op dat verwerkingsverantwoordelijken de genomen stappen kunnen documenteren om het verzamelen van persoonsgegevens te beperken, identificeerbaarheid te verminderen en extractie te voorkomen. Uw register en niveaus zijn de natuurlijke plek voor die documentatie.
De EU AI Act
Verordening (EU) 2024/1689 stelt risicogebaseerde regels vast voor verboden praktijken, AI met een hoog risico, transparantieplichten, AI-modellen voor algemeen gebruik, governance en handhaving, met enkele uitzonderingen. Aanbieders van systemen met een hoog risico moeten onder meer risico's over de hele levenscyclus beheren en technische documentatie bijhouden, en de verordening stelt ook plichten voor gebruiksverantwoordelijken en transparantieplichten voor sommige systemen. Of u aanbieder, gebruiksverantwoordelijke of beide bent, hangt af van wat u bouwt en gebruikt. De verplichtingen gaan gefaseerd in, dus raadpleeg de officiële pagina's van de Commissie voor de actuele toepassingsdata.
Het praktische punt is dat een inventaris met eigenaren, niveaus en bewijs de grondstof is voor al deze plichten. Bewijs dat u kunt herleiden is ook wat kopers steeds vaker willen, zoals dit artikel over traceerbaar bewijs onder de EU AI Act betoogt voor startups die aan gereguleerde partijen verkopen. De AI Alliance-community van de Europese Commissie voegt daaraan toe dat het nu inrichten van governance bedrijven kan helpen zich voor te bereiden op de AI Act en later nalevingslast te vermijden.
NIS2
NIS2 is de cyberbeveiligingsrichtlijn van de EU. Afhankelijk van uw sector en omvang kunt u of kunnen uw klanten eronder vallen, wat invloed heeft op hoe u omgaat met beveiligingsrisico's, incidenten en leveranciers. Beschouw AI-tools als onderdeel van die toeleveringsketen en vraag uw jurist of de richtlijn voor u geldt.
Stap 3: Bouw controls in uw systemen in
Een beleid dat op het geheugen leunt, raakt uit koers. BetterCloud merkt op dat voor SaaS-bedrijven geldt dat automatisering governance op zijn plaats houdt, omdat handmatig bijhouden van beleid tot afwijking leidt wanneer leveranciers en modellen worden bijgewerkt. De richtlijnen van Microsoft wijzen op dezelfde manier op het inbouwen van controles in de SaaSOps-stack, zoals preventie van gegevensverlies en toegangsbeheer, plus continue monitoring, audits en prestatiebeoordelingen.
In de praktijk betekent dat:
- Rechten volgen rollen. Een AI-assistent kan alleen lezen wat de vragensteller zelf mag lezen.
- Goedkeuringsmomenten voor acties. Data lezen is een laag risico. Een record bijwerken, een proces starten of toegang verlenen vraagt goedkeuring op het juiste niveau.
- Een audittrail. Elke vraag, wijziging en goedkeuring wordt vastgelegd, zodat u kunt aantonen wie wat deed en waarom.
- Eén afgesproken versie van de data. Als CRM en financiën het oneens zijn, kiest de AI er willekeurig een. Bepaal eerst de bron van waarheid.
Stap 4: Monitor en evalueer
NIST is duidelijk dat governance overkoepelend is en elke andere functie informeert, en geen eenmalig project. Stel een kalender op: maandelijks een blik op nieuwe tools en incidenten, ieder kwartaal een evaluatie van toepassingen met een hoog niveau, en een nieuwe indeling wanneer een toepassing van data, reikwijdte of leverancier verandert. Schaf af wat niemand gebruikt.
Onze visie
Wij zien hetzelfde patroon bij SaaS-bedrijven met 20 tot 200 medewerkers: AI wordt al gebruikt en niemand is er eigenaar van. Governance die als los document is opgesteld, staat dan naast het werk in plaats van erin.
Wij bouwen in een vaste volgorde. Eerst het datafundament: CRM- en financiële data als bron van waarheid, met één afgesproken versie van de cijfers. Dan de AI-laag, die die data verbindt met de assistent die uw team al gebruikt. Daarna afdelingsagents voor Finance, Sales en Customer Success, die binnen rechten werken, met goedkeuring waar nodig en een audittrail. Governance is geen laag die aan het eind wordt toegevoegd. GDPR, NIS2 en de EU AI Act zijn vanaf dag één ontwerpeisen, en onze bouw, pilot en tests draaien op zelf gehoste Europese infrastructuur in Duitsland.
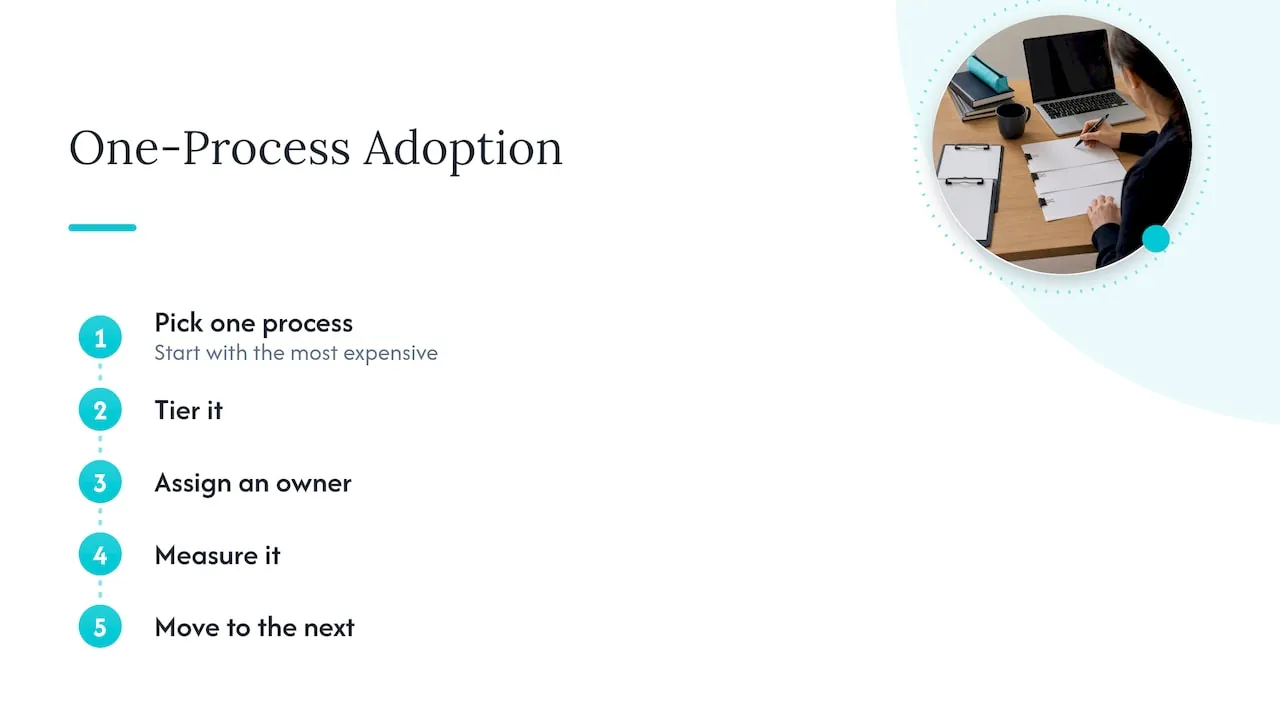
Wij vinden ook dat AI proces voor proces moet worden ingevoerd, te beginnen met het duurste. Vijftien experimenten tegelijk willen besturen is hoe frameworks ongebruikt in de kast belanden. Kies één proces, deel het in, maak iemand eigenaar, meet het en ga dan door naar het volgende.
Niets hierin vervangt uw jurist. Een framework helpt u zich voor te bereiden en uw werk aan te tonen; het garandeert geen naleving.
, Claus Nielsen
Hoe NordOps Consulting kan helpen
Als uw team AI gebruikt en niemand er eigenaar van is, geeft onze Fractional Chief AI Officer-dienst u één benoemde persoon met 25 jaar operationeel leiderschap die bepaalt waar AI rendeert, de governance inricht en de agents bouwt.
Er zijn een paar manieren om te beginnen. De AI Snapshot is eenmalig en kost €2,500-€3,500. De AI Readiness Assessment start vanaf €4,500. De Fractional Chief AI Officer kost vanaf €3,000 per maand op Advisor-niveau, vanaf €6,500 per maand op Operating-niveau en vanaf €11,000 per maand op Embedded-niveau. Bouwtrajecten worden geprijsd op 30% van de besparing in het eerste jaar zodra die is gemeten en bewezen, of tegen een vaste prijs die vóór de start van het werk is overeengekomen. U bent eigenaar van wat er wordt gebouwd, inclusief broncode, documentatie en infrastructuur bij de overdracht. Begin met een gratis kennismakingsgesprek van 30 minuten via de website van NordOps Consulting.
FAQ
Wat is het verschil tussen een AI-governanceframework en een AI-gebruiksbeleid?
Het beleid is het korte regelboek dat medewerkers volgen: goedgekeurde tools, dataregels, rode lijnen en controlestappen. Het framework is het hele systeem eromheen, inclusief eigenaarschap, de inventaris, risiconiveaus, controles en monitoring. U hebt beide nodig, en het beleid is meestal het eerste wat u opstelt.
Hebben wij een ISO/IEC 42001-certificering nodig?
Niet als startpunt. De norm is bedoeld voor organisaties van elke omvang die AI ontwikkelen, aanbieden of gebruiken, en u kunt de structuur ervan lenen zonder u te certificeren. Overweeg certificering als klanten of aanbestedingen erom gaan vragen.
Met welk framework moet een klein SaaS-bedrijf beginnen?
NIST AI RMF is een praktische start, omdat de vier functies, GOVERN, MAP, MEASURE en MANAGE, eenvoudig aansluiten op een inventaris, niveaus en evaluaties. BetterCloud merkt op dat SaaS-governance NIST AI RMF en COBIT kan gebruiken, afgestemd op de bestaande IT- en bedrijfsstrategie. Voeg wettelijke vereisten uit GDPR en de EU AI Act toe waar die op u van toepassing zijn.
Wie moet in een bedrijf van 50 mensen eigenaar zijn van AI-governance?
Eén verantwoordelijke op directieniveau, meestal de CEO, de COO of een fractionele AI-leider, met in elke afdeling een benoemde eigenaar voor de eigen AI-toepassingen. Vermijd een commissie. Duidelijke verantwoordelijkheid voor inkoop, beheer en toezicht is belangrijker dan de functietitel.
Hoe lang duurt het om dit op te zetten?
Een eerste versie van de inventarisatie, de risicoklassen en een beleid van twee pagina's is binnen enkele weken haalbaar, omdat het vooral om verkenning en besluitvorming gaat. Het doorlopende deel is het reviewritme, dat per definitie nooit ophoudt.
Bronnen
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies