Le contrôle d’accès basé sur les rôles (RBAC) est une manière de décider qui peut faire quoi dans un système, en rattachant les permissions à des rôles, puis en affectant les personnes à ces rôles. Personne ne reçoit de permissions une par une. Un commercial, un contrôleur financier et un responsable du support obtiennent chacun l’accès dont leur métier a besoin, et rien de plus. Ce guide explique comment fonctionne le RBAC, comment concevoir des rôles qui restent gérables, dans quels cas le contrôle d’accès basé sur les attributs (ABAC) convient mieux, et ce qui change lorsque des agents IA commencent à lire et à écrire les données de votre entreprise.
En bref
- Le RBAC accorde les permissions à des rôles, pas à des individus. Les utilisateurs n’ont accès qu’à travers les rôles qu’ils détiennent.
- Concevez les rôles à partir des fonctions métier et des processus, pas à partir des menus de chaque application.
- La plupart des échecs viennent de l’explosion du nombre de rôles et des accès obsolètes : désignez des responsables de rôle, revoyez les accès à intervalles réguliers et supprimez les anciens accès lorsque les personnes changent de poste.
- Le RBAC est la base. L’ABAC y ajoute du contexte, comme le montant, le lieu ou l’heure.
- Les agents IA doivent hériter des mêmes rôles et permissions que les personnes qui les utilisent, avec des étapes d’approbation et une piste d’audit.
Sommaire
- Ce qu’est le contrôle d’accès basé sur les rôles
- Comment fonctionne le RBAC : les trois règles et les quatre composants
- Comment concevoir des rôles qui restent gérables
- Les bonnes pratiques RBAC sur le long terme
- RBAC vs ABAC : lequel vous faut-il ?
- Outils internes et RBAC
- Le RBAC lorsque les agents IA entrent en jeu
- Perspective
- Où NordOps Consulting intervient
- FAQ
- Sources
Ce qu’est le contrôle d’accès basé sur les rôles
Le RBAC est un modèle d’autorisation d’accès aux systèmes, aux applications et aux données, fondé sur le rôle prédéfini d’un utilisateur. IBM le décrit comme un administrateur qui attribue à chaque utilisateur un ou plusieurs rôles, chaque rôle représentant un ensemble de permissions ou de privilèges.
La caractéristique essentielle est que tout accès passe par les rôles. Selon la FAQ du NIST Computer Security Resource Center, un rôle est essentiellement un ensemble de permissions, et les utilisateurs ne reçoivent des permissions que par les rôles qui leur sont attribués ou dont ils héritent via une hiérarchie de rôles. C’est ce qui distingue le RBAC des groupes ordinaires, où les permissions peuvent être liées à la fois aux utilisateurs et aux groupes. Le NIST note que cela crée une faille qui rend les relations entre utilisateurs et permissions difficiles à contrôler.
Un exemple concret pour une entreprise SaaS :
| Rôle | Accès type dans le CRM | Accès type dans le système financier | Accès type dans l’administration produit |
|---|---|---|---|
| Account Executive | Ses propres comptes et opportunités, en lecture et en écriture | Aucun | Aucun |
| Sales Manager | Comptes de l’équipe, vues de prévision | Statut des factures en lecture seule | Aucun |
| Contrôleur financier | Données de compte en lecture seule | Facturation et reporting complets | Aucun |
| Customer Success Manager | Comptes attribués, champs de renouvellement | Statut des factures en lecture seule | Paramètres de tenant limités |
| Ingénieur support | Contacts des comptes en lecture seule | Aucun | Diagnostics du tenant |
| Administrateur | Configuration | Configuration | Complet |
Lorsqu’un nouveau responsable de compte (account executive) rejoint l’entreprise, vous lui attribuez un seul rôle. Vous ne recréez pas une douzaine de choix de permissions individuels.
Comment fonctionne le RBAC : les trois règles et les quatre composants
Le modèle du NIST repose sur trois règles, exposées dans la publication du NIST Role Engineering: Methods and Standards :
- Attribution des rôles. Un utilisateur ne peut utiliser une permission que si un rôle lui a été attribué.
- Autorisation des rôles. Le rôle actif de l’utilisateur doit être autorisé pour cet utilisateur.
- Autorisation des permissions. Un utilisateur ne peut utiliser une permission que si elle est autorisée pour son rôle actif.
Cette même publication indique que le NIST a proposé un modèle RBAC unifié en 2000, et qu’il a été approuvé en 2004 comme norme nationale américaine INCITS 359-2004.
Cette norme comporte quatre composantes, selon le document ANSI INCITS 359-2004 :
- RBAC de base : l’ensemble minimal d’éléments et de relations : utilisateurs, rôles, permissions et sessions.
- RBAC hiérarchique : les rôles peuvent hériter d’autres rôles, de sorte qu’un rôle de manager peut inclure tout ce que comprend un rôle de membre d’équipe.
- Séparation statique des tâches : empêche que des rôles incompatibles soient attribués à la même personne.
- Séparation dynamique des tâches : permet à une personne de détenir des rôles incompatibles, mais l’empêche de les activer en même temps.
La séparation des tâches compte avant tout en finance. La personne qui crée un paiement fournisseur ne doit pas être celle qui l’approuve. La séparation statique des tâches l’impose au moment de l’attribution, ce qui est la façon la plus simple et la plus facile à auditer de procéder.
Comment concevoir des rôles qui restent gérables
La conception est le moment où la plupart des projets RBAC réussissent ou échouent. Un ensemble de rôles qui reflète le fonctionnement de l’entreprise est facile à expliquer et à passer en revue. Un ensemble de rôles qui reflète les cases à cocher de chaque outil devient un labyrinthe.
Partir des fonctions de l’entreprise
Selon les recommandations de mise en œuvre d’IBM, les conceptions les plus robustes partent des fonctions et des processus métier, et non des menus des applications. Au lieu de se demander quelles cases cocher dans le CRM, demandez-vous ce que fait réellement un commercial, puis exprimez ces activités sous forme de définitions de rôles pouvant être appliquées à plusieurs systèmes.
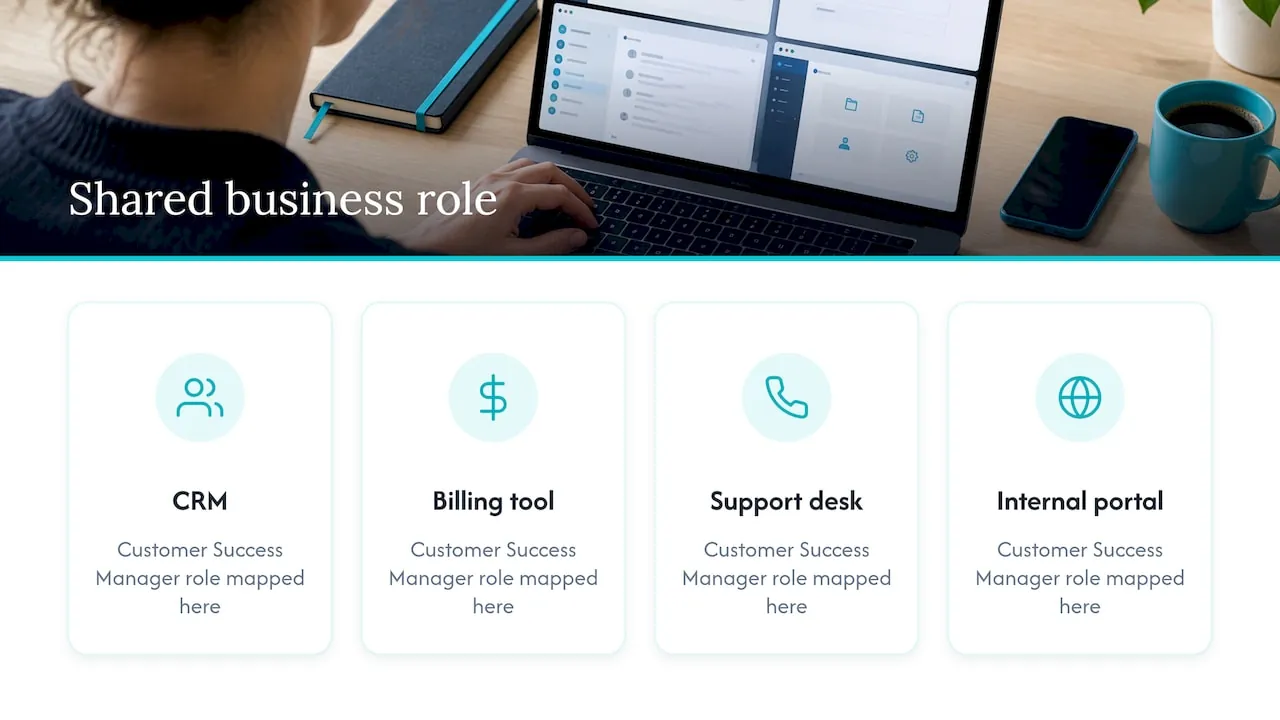
Ce dernier point est très concret. Un rôle « Customer Success Manager » doit signifier la même chose dans votre CRM, votre outil de facturation, votre outil de support et tout portail interne. Vous le définissez une seule fois comme rôle métier, puis vous l’associez à chaque système.
Choisir une approche d’ingénierie des rôles
La publication du NIST sur l’ingénierie des rôles décrit trois approches :
- Descendante : des experts du domaine nomment les rôles et leur associent des permissions en partant de zéro. La difficulté que souligne le NIST est de réunir ces experts pendant le temps nécessaire.
- Ascendante : les permissions sont regroupées en rôles à partir des données d’accès existantes.
- Hybride : les deux ensemble.
La documentation d’Oracle sur l’identité recommande également l’approche hybride pour l’exploration de rôles (role mining). Pour une entreprise de 20 à 200 personnes, l’approche hybride est généralement réaliste. Consacrez quelques heures avec le responsable de chaque fonction pour esquisser les rôles, puis exportez les permissions actuelles de votre CRM et de votre système financier et repérez où la réalité diffère. Combiner les deux évite des rôles trop théoriques et évite de construire des rôles autour de quelques cas atypiques.
Une séquence pratique
- Inventorier les systèmes et les données. Listez les systèmes qui contiennent les données clients, de chiffre d’affaires et produit, et indiquez quels enregistrements sont sensibles.
- Esquisser les rôles par fonction. Commencez par de grandes catégories. IBM note que les organisations commencent souvent par séparer les administrateurs, les spécialistes ou utilisateurs experts, et les utilisateurs finaux.
- Exporter les permissions réelles. Extrayez les accès actuels de chaque personne dans chaque système et regroupez les profils similaires.
- Réconcilier. Lorsqu’une personne dispose de bien plus d’accès que son rôle esquissé, déterminez si le rôle est erroné ou si la personne a accumulé des accès qu’elle doit perdre.
- Nommer un responsable pour chaque rôle. Une personne est responsable du contenu du rôle.
- Appliquer, puis revoir. Placez les personnes sur les rôles, supprimez les permissions directes et planifiez la première revue.
Les bonnes pratiques RBAC sur le long terme
Selon IBM, la santé à long terme du RBAC dépend de la gouvernance : des revues d’accès périodiques centrées sur les exceptions et les cas atypiques, des processus arrivée-mobilité-départ qui modifient automatiquement les rôles à partir des événements RH, et des exceptions approuvées et limitées dans le temps pour les accès inhabituels.
Appliquer le moindre privilège par la conception
Un guide de bonnes pratiques RBAC en entreprise d’Avatier énumère quatre mécanismes qui produisent le moindre privilège :
- Dimensionner juste dès la conception : les rôles ne portent que ce dont leur fonction a besoin.
- Substituer lors d’une mobilité : lorsqu’une personne change de poste, retirez les accès de l’ancien rôle au moment où vous accordez ceux du nouveau.
- Limiter dans le temps les accès sensibles : remplacez les accès permanents à privilèges élevés par une élévation de droits à la demande (just-in-time).
- Recertifier pour détecter la dérive : effectuez des revues périodiques pour repérer les privilèges excessifs.
Le deuxième mécanisme est le plus souvent oublié. Les personnes qui changent d’équipe accumulent des accès. Après deux ou trois mobilités, un customer success manager peut détenir des droits sur le pipeline commercial et la facturation que personne n’avait prévus.
Éviter l’explosion des rôles
La même source qualifie l’explosion des rôles de mode d’échec dominant : un nouveau rôle sur mesure pour chaque cas particulier. Il est moins coûteux de prévenir que de nettoyer. Attribuez à chaque rôle un responsable, privilégiez la combinaison de rôles existants plutôt que la création de nouveaux, et recertifiez à intervalles réguliers. Un test utile : si un rôle proposé n’aurait qu’un seul titulaire, il s’agit probablement d’une exception, pas d’un rôle. Traitez-le comme une exception approuvée et limitée dans le temps.
Limiter la maintenance
Okta souligne que le RBAC ne nécessite pas une maintenance intensive : les permissions suivent les rôles, de sorte qu’une nouvelle fonction devient un nouveau rôle appliqué à de nombreuses personnes, avec peu d’effort pour les administrateurs. Cela n’est vrai que si l’ensemble des rôles reste réduit et propre, d’où l’importance de la responsabilité et de la revue.
Une courte liste de contrôle
- Chaque rôle a un responsable désigné et une description en langage clair.
- Aucune permission n’est attribuée directement à des individus.
- Les fonctions incompatibles (créer et approuver des paiements, par exemple) sont séparées.
- Les changements de rôle sont déclenchés par les embauches, les mobilités et les départs.
- Les accès à privilèges élevés sont temporaires et approuvés.
- Quelqu’un examine les exceptions et les cas atypiques selon un calendrier défini.
RBAC vs ABAC : lequel vous faut-il ?
L’ABAC décide de l’accès en évaluant, au regard d’une politique, les attributs de l’utilisateur, de la ressource, de l’action et parfois de l’environnement. NIST SP 800-162 le définit ainsi, et note que les ACL et le RBAC sont à certains égards des cas particuliers de l’ABAC en ce qui concerne les attributs utilisés.
En termes simples : le RBAC demande « quel est votre poste ? » L’ABAC demande « quel est votre poste, à quoi accédez-vous, quel est l’enjeu et d’où ? »
La comparaison d’Okta indique que le RBAC convient aux petits groupes de travail à la structure simple et aux environnements où les fonctions sont clairement définies. L’ABAC convient aux groupes de travail géographiquement dispersés ou définis dans le temps, ainsi qu’aux cas où les besoins d’accès varient selon le document plutôt que selon le rôle.
| Question | RBAC | ABAC |
|---|---|---|
| Base de la décision | Rôle | Attributs de l’utilisateur, de la ressource, de l’action et du contexte |
| Le plus facile à expliquer à un auditeur | Oui | Demande plus d’effort |
| Gère « uniquement les affaires sous un montant donné » | Peu pratique, tend à multiplier les rôles | Naturel |
| Gère « uniquement les comptes de votre région » | Nécessite un rôle par région | Naturel |
| Effort de mise en place | Plus faible | Plus élevé |
La plupart des entreprises SaaS en croissance n’en choisissent pas un seul. L’équipe identité d’Okta note que de nombreuses organisations adoptent un modèle hybride : le RBAC pour les niveaux d’accès généraux et l’ABAC pour les contrôles fins. Avatier fait la même remarque sous un autre angle : le RBAC est la base, et les décisions sensibles au contexte, comme l’heure, le lieu, le montant ou l’appareil, relèvent de l’ABAC superposé. La règle pratique consiste à commencer par le RBAC, puis à ajouter des règles d’attributs uniquement là où le nombre de rôles se multiplierait autrement, par exemple pour les limites régionales ou de taille de deal.
Outils internes et RBAC
C’est dans les outils internes que le contrôle d’accès échoue discrètement. Un export de tableur depuis le CRM, un panneau d’administration conçu par un seul ingénieur, un tableau de bord financier partagé par lien : autant d’endroits où les rôles sont contournés. Trois habitudes aident :
- Une seule source d’identité. La connexion et les rôles proviennent de votre fournisseur d’identité, et non de listes d’utilisateurs distinctes dans chaque outil.
- Des rôles définis une fois, appliqués partout. Le rôle métier est l’unité de référence, et les permissions locales de chaque outil en sont dérivées.
- Des journaux lisibles. Chaque lecture et chaque écriture d’enregistrements sensibles laisse une trace indiquant qui, quoi et quand.
Si vous développez ou achetez des portails internes, demandez comment les rôles sont définis, qui peut les modifier et si les changements sont journalisés. Ce sont les questions que posera un auditeur de sécurité ou un questionnaire client.
Le RBAC lorsque les agents IA entrent en jeu
L’IA modifie la question de l’accès d’une manière précise : un assistant ou un agent peut atteindre de nombreux systèmes en une seule requête. S’il est connecté avec un compte de service aux droits étendus, il peut renvoyer des données que la personne qui pose la question n’avait pas le droit de voir.
La solution n’est pas un nouveau modèle de sécurité. Elle consiste à appliquer celui dont vous disposez :
- L’agent agit au nom de l’utilisateur. Il reçoit les permissions du rôle de la personne, jamais davantage.
- La lecture et l’écriture sont séparées. Extraire des données (interroger, produire des rapports, consulter) est une permission. Pousser des données (mettre à jour des enregistrements, déclencher des processus, attribuer des accès) en est une autre, généralement plus restreinte.
- Une validation là où cela compte. Les actions qui touchent à l’argent, aux contrats ou aux accès attendent la confirmation d’un humain.
- Tout est journalisé. Une piste d’audit enregistre quelle personne, via quel agent, a fait quoi.
Il existe aussi un domaine où l’IA n’a pas sa place : décider qui obtient un accès. Attribuer, modifier et approuver des rôles doit rester l’affaire de personnes identifiées, qui appliquent votre politique. Un agent peut préparer une liste de revue ou signaler les anomalies, mais c’est une personne qui porte la décision.
La réglementation va dans le même sens. Le RGPD, NIS2 et l’EU AI Act touchent tous à la manière dont les données et les systèmes sont contrôlés, et un contrôle d’accès bien conçu est un élément de base courant lorsque les entreprises travaillent sur ces sujets. Le RBAC ne rend pas à lui seul une entreprise conforme, et cet article ne constitue pas un avis juridique. Demandez à votre conseil juridique ce qui s’applique à vous.
Pour en savoir plus sur l’articulation entre gouvernance et IA, consultez notre cadre de gouvernance de l’IA pour les entreprises SaaS B2B.
Perspective
Nous observons le même schéma dans les entreprises SaaS de 20 à 200 personnes. Les rôles n’ont jamais été conçus. Les accès se sont accumulés à chaque nouvel outil, puis l’IA est arrivée et s’est mise à tout lire.
C’est pourquoi nous construisons dans un ordre précis. D’abord le socle de données : vos données CRM et financières comme source de vérité convenue, avec des rôles qui ont le même sens dans chaque système. Ensuite la couche IA, qui relie ces données à l’assistant que votre équipe utilise déjà. Puis les agents par département pour la Finance, les Ventes et le Customer Success. Chaque couche hérite des règles d’accès de celle qui se trouve en dessous.
Selon nous, un agent ne devrait jamais bénéficier de plus de confiance que la personne qui l’utilise. Il agit dans le cadre des permissions de cette personne, demande une approbation lorsqu’une action compte et laisse une piste d’audit. La conception des rôles n’est pas une tâche annexe d’un projet d’IA. C’en est la première pièce.
Claus Nielsen
Où NordOps Consulting intervient
Si votre équipe utilise déjà l’IA mais que personne n’est responsable de la façon dont elle touche vos données, la conception des accès est un bon point de départ. NordOps Consulting intervient comme Chief AI Officer à temps partagé pour les entreprises SaaS B2B en Europe : une personne identifiée qui décide où l’IA est rentable, met en place le socle de données et construit des agents que vos équipes utilisent en langage courant, dans le cadre de leurs permissions et avec une piste d’audit.
L’AI Readiness Assessment est un point de départ défini, à partir de €4,500. Pour un accompagnement continu, le contrat Fractional CAIO démarre à partir de €1,500 par mois. Vous pouvez aussi commencer par un appel de découverte gratuit de 30 minutes via notre site. Pour voir comment le travail est organisé par étapes, lisez comment ça marche, ou découvrez le portail d’administration, où les rôles et les accès des utilisateurs sont gérés avec les agents.
FAQ
Quelle est la différence entre un rôle et une permission ?
Une permission est une action unique autorisée sur une ressource, comme lire une facture ou modifier une opportunité. Un rôle est un ensemble nommé de permissions qui correspond à une fonction. Les utilisateurs se voient attribuer des rôles, et ce sont les rôles qui portent les permissions.
Le RBAC suffit-il, ou ai-je besoin de l’ABAC ?
Pour la plupart des équipes, le RBAC est le bon point de départ, car il est simple à expliquer et à auditer. N’ajoutez des règles ABAC que lorsque le contexte compte, par exemple pour limiter l’accès selon la région, la taille d’une opportunité ou l’horaire. De nombreuses organisations utilisent les deux : le RBAC pour les grands niveaux et l’ABAC pour le détail fin.
Combien de rôles une entreprise doit-elle avoir ?
Il n’existe pas de nombre standard. Reliez les rôles à de vraies fonctions, attribuez-en un responsable à chacun et traitez les besoins ponctuels comme des exceptions limitées dans le temps. Si un rôle n’avait qu’un seul titulaire, c’est le signe d’une exception et non d’un rôle.
À quelle fréquence faut-il revoir les rôles et les accès ?
Définissez un calendrier régulier et ajoutez une revue chaque fois que quelqu’un change de poste ou quitte l’entreprise. Les recommandations d’IBM préconisent des revues d’accès périodiques centrées sur les exceptions et les anomalies, ainsi que des modifications automatisées déclenchées par des événements RH. Choisissez un rythme que votre équipe peut tenir, car une revue manquée est pire qu’une revue plus légère.
Comment traiter les agents IA dans un modèle RBAC ?
Considérez-les comme agissant au nom d’une personne, avec le rôle de cette personne et pas davantage. Séparez les permissions de lecture et d’écriture, exigez une approbation pour les actions sensibles et conservez un journal de chaque action. Les décisions sur qui obtient un accès doivent rester du ressort de personnes.
Sources
- NIST CSRC : Role Based Access Control FAQs
- NIST : Role Engineering: Methods and Standards
- Norme ANSI INCITS 359-2004
- IBM : What Is Role-Based Access Control
- IBM : RBAC Implementation Guide
- Oracle : Role Engineering and Management
- Avatier : Enterprise RBAC Implementation Best Practices
- Okta : What Is Role-Based Access Control
- Okta : RBAC vs. ABAC
- NIST SP 800-162 : Guide to ABAC