IA soberana en Europa significa mantener el control sobre los datos, la infraestructura, los modelos y las operaciones que sustentan su IA, bajo normas que usted pueda hacer cumplir. Para una empresa de SaaS B2B de entre 20 y 200 personas, rara vez se trata de construir un modelo nacional. Se trata de saber dónde están los datos de sus clientes y de finanzas, quién puede acceder a ellos, qué herramientas de IA los leen y quién responde de todo ello dentro de su empresa.
El término se usa con ligereza. Los gobiernos, los proveedores de nube y los analistas entienden cosas distintas con él. Esta guía separa el significado político del práctico y muestra qué puede controlar este año un directivo de una empresa de SaaS en fase de crecimiento.
Resumen
- En Europa, la “IA soberana” abarca la ubicación de los datos, la jurisdicción legal, la infraestructura y quién opera el sistema. Alojar en una región de la UE solo resuelve una parte.
- El RGPD y el Reglamento de IA de la UE son obligaciones legales. La soberanía es un objetivo de diseño que ayuda a cumplirlas; no las sustituye ni garantiza el cumplimiento.
- Para una empresa de SaaS, las preguntas útiles se refieren a sus propios datos, sus proveedores, sus permisos y su gobernanza de la IA, no a construir modelos.
- Empiece por la base de datos (el CRM y las finanzas como fuente de verdad), después la capa de IA y, por último, los agentes por departamento. Hay trabajo que no corresponde a la IA en absoluto.
- Nombre a un responsable de la IA. Sin él, la soberanía se queda en una diapositiva de una presentación.
Índice
- Qué significa IA soberana en el contexto europeo
- Por qué Europa la persigue
- La IA soberana no es lo mismo que el RGPD, el Reglamento de IA de la UE o el alojamiento en la UE
- De qué se compone una pila de IA soberana
- Qué debería evaluar realmente una empresa de SaaS
- El orden importa: base de datos, capa de IA, agentes por departamento
- Dónde no tiene cabida la IA
- Cómo evaluar la afirmación “soberano” de un proveedor
- Cuánto cuesta empezar
- Empiece por un responsable de la IA
- FAQ
- Fuentes
Qué significa IA soberana en el contexto europeo
No existe una definición legal única que compartan todas las fuentes. Los investigadores describen la idea desde ángulos distintos, y las diferencias importan.
Los investigadores de Sciences Po plantean la soberanía tecnológica en IA como la capacidad de movilizar e integrar localmente las competencias relacionadas con la IA. Es una visión centrada en las capacidades y el talento: se pregunta si Europa tiene las personas, las herramientas y el conocimiento para operar IA sin depender de otros.
Daniel Mügge, en el Journal of European Public Policy, sostiene que el discurso de la UE sobre la soberanía en IA es principalmente jurisdiccional y competitivo. Según su lectura, trata de la posición económica en una carrera global y de qué normas se aplican, más que del empoderamiento individual.
Una tercera visión procede de un informe del Instituto Universitario Europeo publicado en noviembre de 2025. Advierte de que los discursos sobre soberanía pueden usarse para el “sovereignty washing” y afirma que los responsables políticos deberían indicar el objetivo concreto que hay detrás de cualquier afirmación de soberanía.
Para quien compra en una empresa, este último punto es el práctico. Cuando un proveedor dice “soberano”, pregunte: ¿soberano frente a qué y para quién?
Por qué Europa la persigue
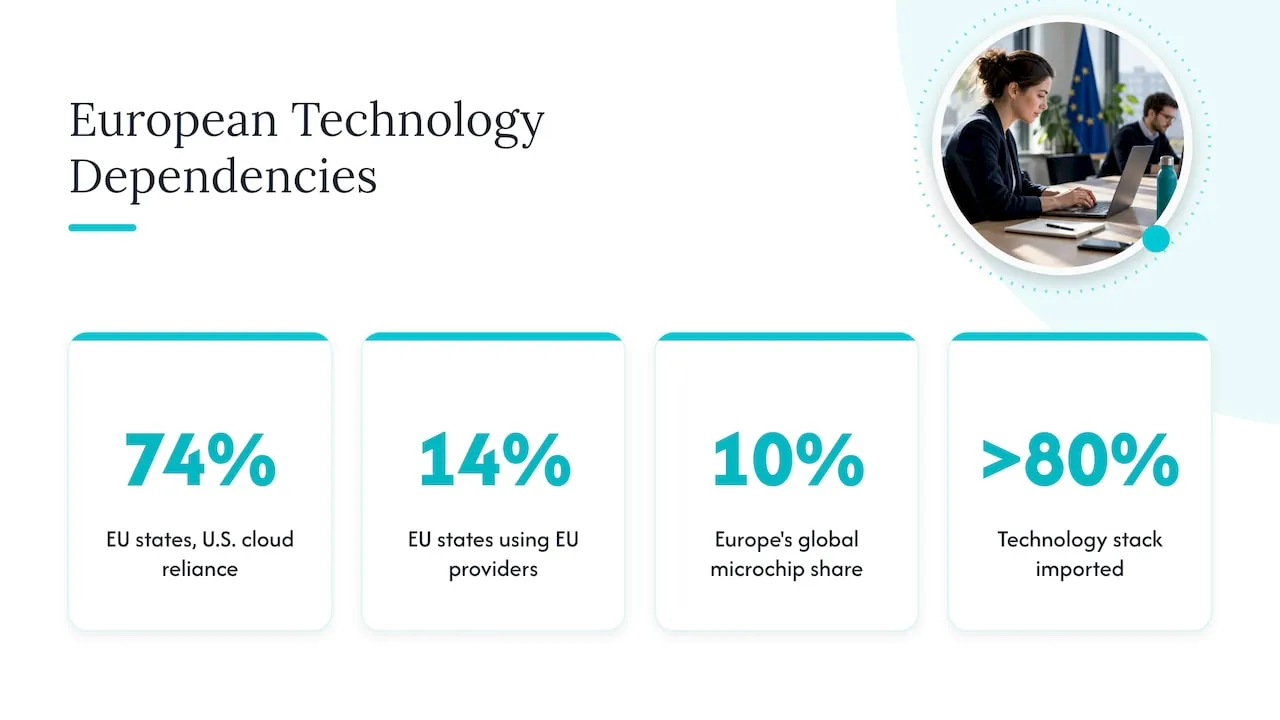
El motor es la dependencia. Brookings informa de que, a septiembre de 2025, el 74 por ciento de los Estados miembros de la UE depende en parte de proveedores de nube estadounidenses, mientras que solo el 14 por ciento utiliza proveedores de la UE. El mismo análisis sitúa a Europa en el 10 por ciento del mercado mundial de microchips, con más del 80 por ciento de su pila tecnológica importada.
La Comisión Europea responde con políticas públicas. La Ley de Desarrollo de la Nube y la IA (Cloud and AI Development Act) forma parte del Plan de Acción del Continente de IA (AI Continent Action Plan) y tiene por objetivo triplicar la capacidad de los centros de datos de la UE en un plazo de 5 a 7 años, simplificando al mismo tiempo los permisos. La Estrategia Apply AI añade un enfoque de compra europea, en particular para el sector público, con atención a la IA de código abierto. La Alianza Apply AI actúa como foro principal que reúne a proveedores, industria, mundo académico y sector público.
Gran parte de esto se dirige a gobiernos y proveedores de infraestructura. Como comprador de SaaS, lo notará de tres maneras: más opciones europeas de alojamiento y computación, más preguntas de sus propios clientes empresariales sobre adónde van sus datos y expectativas más claras sobre lo que “soberano” tiene que significar.
La IA soberana no es lo mismo que el RGPD, el Reglamento de IA de la UE o el alojamiento en la UE
Estas cuatro ideas se mezclan en las presentaciones comerciales. Esta es una forma sencilla de separarlas. Es información general, no asesoramiento jurídico.
| Concepto | Qué es | Qué no cubre |
|---|---|---|
| GDPR | Ley sobre el tratamiento de datos personales | No decide qué herramientas de IA elige ni quién es propietario del sistema |
| Reglamento de IA de la UE | Ley basada en el riesgo sobre los sistemas de IA | No aborda su dependencia de la nube ni el bloqueo con el proveedor (vendor lock-in) |
| NIS2 | Directiva de la UE sobre ciberseguridad y gestión de riesgos para las entidades incluidas en su ámbito de aplicación | No establece por sí sola una política de IA |
| Alojamiento en la UE | Servidores físicamente en Europa | No resuelve quién controla al proveedor, las claves ni las operaciones |
| IA soberana | Control sobre los datos, la infraestructura, los modelos y las operaciones | No es un estatus jurídico que se pueda reclamar comprando un solo producto |
El Reglamento de IA de la UE es el Reglamento (UE) 2024/1689. Establece normas basadas en el riesgo para los sistemas de IA, incluidos deberes de transparencia para los modelos de IA de uso general (GPAI), y las obligaciones sobre los modelos GPAI se aplican desde el 2 de agosto de 2025. A partir del 2 de agosto de 2026, la Oficina Europea de IA tiene competencias sancionadoras sobre los modelos GPAI, entre ellas solicitar documentación e imponer multas. Esos deberes recaen principalmente en los proveedores de modelos. Como empresa SaaS que despliega IA, sus obligaciones dependen de cómo la utilice, así que lea las disposiciones del Reglamento sobre alfabetización en IA y transparencia. Las tratamos en nuestra guía sobre los artículos 4 y 50 del Reglamento de IA de la UE para SaaS.
La clave: ninguna herramienta, región o certificado garantiza el cumplimiento. La soberanía facilita demostrar el cumplimiento porque usted sabe dónde está cada cosa y quién es responsable.
De qué se compone una pila de IA soberana
El propio enfoque de la Comisión ayuda aquí. La Ley de Desarrollo de la Nube y la IA describe la soberanía mediante cuatro niveles de garantía basados en la ubicación de los datos, la independencia de terceros países y la transparencia de la cadena de suministro de software. Aunque nunca compre para el sector público, esas tres dimensiones son una buena lista de verificación para cualquier proveedor.
En la práctica, una pila tecnológica tiene cinco capas, y cada una puede ser más o menos soberana:
- Datos. Dónde se almacenan, quién puede leerlos, quién posee las claves de cifrado.
- Computación y alojamiento. Qué entidad jurídica gestiona los servidores y bajo la ley de qué país.
- Modelos. Si utiliza un modelo alojado mediante una API, ejecuta usted mismo un modelo abierto o combina ambas opciones.
- Integración. Cómo accede la IA a su CRM, a sus sistemas financieros y de producto, y con qué permisos.
- Operaciones. Quién la supervisa, aprueba las acciones, las registra y la desactiva.
Los modelos de código abierto ayudan con la tercera capa, pero no de forma automática. El portal Interoperable Europe de la UE señala que la IA de código abierto puede apoyar la soberanía tecnológica de las administraciones públicas solo si mantienen el control del sistema de IA, de sus datos y de la infraestructura en la que se ejecuta. La misma lógica se aplica a una empresa: un modelo abierto en la infraestructura de otro, con las claves de otro, no está bajo su control.
Qué debería evaluar realmente una empresa de SaaS
No necesita un clúster de computación nacional. Necesita respuestas honestas a una breve lista de preguntas. Repáselas con su CTO, con su contacto de protección de datos y con quien dirija las operaciones.
Control de los datos
- ¿Qué sistemas contienen datos de clientes, de contratos y de ingresos, y cuál de ellos es la fuente de verdad acordada?
- ¿Qué herramientas de IA pueden leer hoy esos datos? Incluya las que algunos empleados contrataron por su cuenta.
- ¿Sale algún dato personal de su entorno cuando alguien lo pega en un asistente?
- ¿Puede eliminar o exportar lo que la IA ha procesado?
Proveedores
- ¿Qué entidad jurídica gestiona cada servicio de IA y dónde tiene su sede?
- ¿Utiliza el proveedor del modelo sus datos de entrada para el entrenamiento? ¿Consta en el contrato?
- ¿Qué ocurre si el proveedor cambia las condiciones, los precios o la disponibilidad? ¿Con qué rapidez podría cambiar de proveedor?
Permisos
- ¿Ve la IA solo lo que la persona que pregunta tiene permitido ver?
- ¿Puede un agente modificar registros, activar procesos o conceder accesos? En ese caso, ¿qué acciones requieren aprobación humana?
- ¿Se registra cada acción de forma que pueda auditarse más adelante?
Gobernanza
- ¿Hay una persona designada que decida dónde se usa la IA y dónde no?
- ¿Cuenta el personal que usa IA con la formación que exige la disposición sobre alfabetización en IA del Reglamento de IA de la UE?
- ¿Dispone de un inventario por escrito de los usos de IA, con una valoración del riesgo de cada uso?
Si hoy no puede responder a la mitad de estas preguntas, es normal en una empresa donde la IA ha crecido de abajo arriba. También es la señal de que el problema es de responsabilidad y no de tecnología. Nuestro marco de gobernanza de IA para empresas SaaS B2B convierte estas preguntas en una estructura de trabajo.
El orden importa: base de datos, capa de IA, agentes por departamento
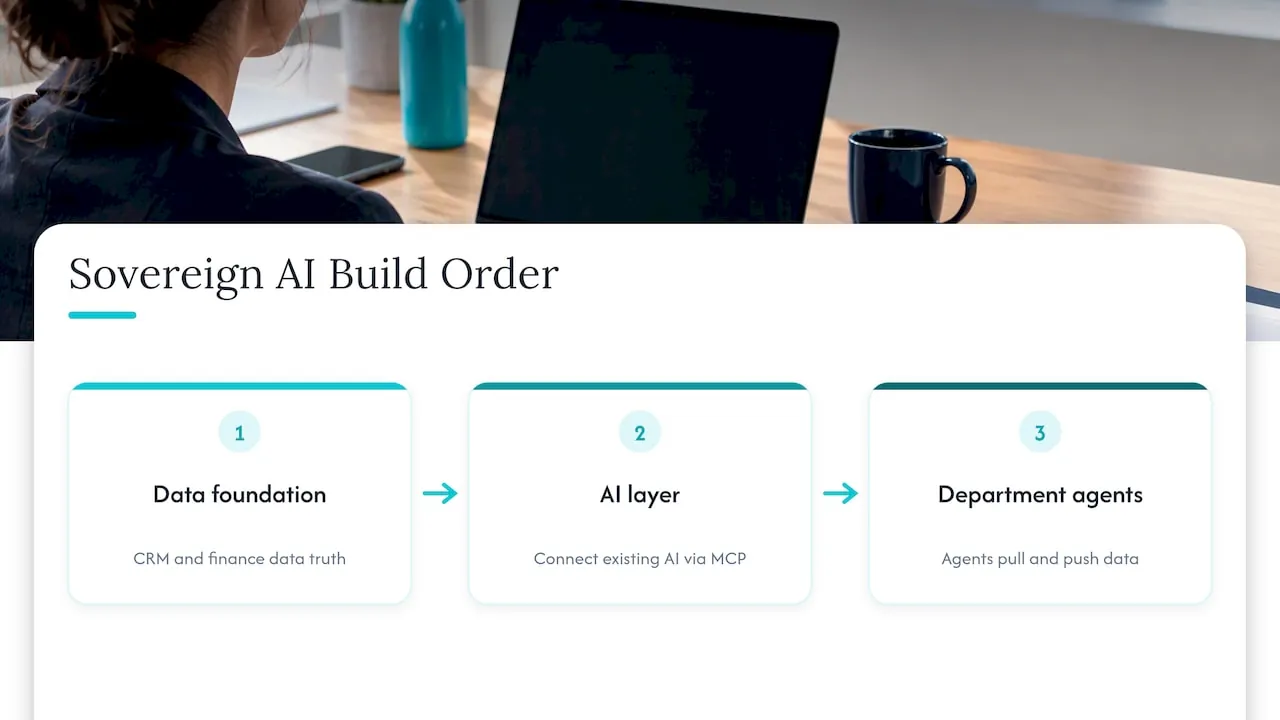
La mayoría de los fallos de soberanía en las empresas SaaS no son fallos de infraestructura. Ocurren porque la IA se conecta a datos desordenados y duplicados antes de que nadie decida qué es verdad. Nosotros construimos en un orden fijo.
1. La base de datos. Sus datos de CRM y finanzas se convierten en la fuente de verdad. Una capa de procesamiento transforma los datos de los sistemas que los rodean en una única versión acordada. Si ventas dice una cifra y finanzas otra, un asistente de IA repetirá ambas con total seguridad.
2. La capa de IA. Los datos se conectan al asistente de IA que su empresa ya utiliza, mediante MCP (Model Context Protocol), dentro de los permisos que usted establezca. Mantiene el asistente que sus equipos ya conocen y decide qué puede leer y hacer.
3. Agentes por departamento. Agentes diseñados a medida para Finanzas, Ventas y Customer Success, que se usan en lenguaje natural. Extraen datos (consultar, elaborar informes, buscar en CRM, finanzas y producto) y los envían (actualizar registros, activar procesos, conceder accesos). Los pasos de aprobación y el registro de auditoría rodean las acciones importantes. Consulte nuestros agentes de IA para Finanzas, Ventas y CS para ver cómo funciona por departamento, y el Admin Portal para la superficie de control.
Diseñamos desde el principio para el RGPD, NIS2 y el Reglamento de IA de la UE, y realizamos la construcción, el piloto y las pruebas en infraestructura europea autoalojada en Alemania. Es una decisión de diseño que respalda su propio trabajo de cumplimiento. No es un certificado, y es su asesoría jurídica quien sigue decidiendo cuáles son sus obligaciones.
Dónde no tiene cabida la IA
La soberanía también significa decidir dónde no debe funcionar la IA. Somos explícitos con esto con cada cliente.
- Decisiones con consecuencias legales o personales importantes para una persona (contratación, despido, valoraciones similares a la concesión de crédito) sin una persona que decida y sin una base documentada. El Reglamento de IA de la UE (EU AI Act) considera de alto riesgo algunos de estos usos, así que conviene obtener primero una revisión jurídica adecuada.
- Procesos que nadie ha documentado. Si el equipo no sabe describir los pasos, automatizarlos deja la confusión tal cual.
- Datos en los que nadie confía. Un agente sobre dos listas de clientes contradictorias solo produce desacuerdos más rápido.
- Tareas de bajo volumen y bajo coste. Si una tarea lleva veinte minutos al mes, el desarrollo y la supervisión cuestan más que el ahorro.
- Todo aquello en lo que un error no se puede revertir y nadie lo revisa. Los pagos, las condiciones contractuales y los derechos de acceso necesitan un paso de aprobación.
- Datos personales sensibles en herramientas que no ha evaluado. Mientras una herramienta no se revise, manténgalos fuera.
La regla que aplicamos: adoptar la IA proceso a proceso, empezando por el más costoso. Empiece donde el coste sea medible y los datos estén lo bastante limpios como para confiar en ellos.
Nuestra opinión: la titularidad pesa más que el origen
La mayoría de las conversaciones sobre IA soberana empiezan por dónde están los servidores. Nosotros empezamos por quién es responsable. En las empresas SaaS en fase de crecimiento que conocemos, la IA ya se utiliza, en notas de ventas, respuestas de soporte y hojas de cálculo de finanzas, pero nadie es su responsable. Esa es la verdadera brecha de soberanía: nadie sabe decir qué lee la IA, qué puede modificar y quién lo aprobó.
Tras 25 años dirigiendo operaciones, nuestra conclusión es que la estrategia y el sistema operativo deben provenir de la misma persona, o acaban divergiendo. Por eso NordOps Consulting ofrece un Fractional Chief AI Officer que decide dónde la IA da resultados y que además la construye. Primero va la base de datos, porque los agentes solo son tan fiables como los datos que leen.
También creemos que debe ser usted quien posea lo que se construye. El código fuente, la documentación y la infraestructura se le transfieren en la entrega, de modo que su IA no dependa de que sigamos presentes. Para nosotros, así es la soberanía a escala de empresa: un control que realmente se puede ejercer.
Claus Nielsen
Cómo evaluar la afirmación “soberano” de un proveedor
Como el término se presta al abuso, ponga a prueba cada afirmación con estas preguntas.
- ¿Quién es la entidad contratante y operadora? Un centro de datos de la UE gestionado por una matriz de fuera de la UE puede seguir planteando cuestiones de jurisdicción. Consulte con su asesor jurídico qué significa eso para usted.
- ¿Quién tiene las claves? Un cifrado que no puede controlar limita lo que significa la soberanía en la práctica.
- ¿Puede marcharse? Pregunte por los formatos de exportación de datos, la portabilidad de los modelos y qué ocurre al finalizar el contrato.
- ¿Qué se registra? Necesita un registro de auditoría de lo que la IA leyó e hizo, en un formato que pueda revisar.
- ¿Qué tipo de garantía es? Compare las palabras del proveedor con las dimensiones de la Comisión: ubicación de los datos, independencia de terceros países, transparencia de la cadena de suministro. Expresiones vagas como «totalmente soberano» sin pruebas merecen la advertencia del EUI sobre el «sovereignty washing».
- ¿Se ajusta a su tamaño? Una empresa SaaS de 60 personas rara vez necesita computación soberana. Necesita límites claros para los datos y un proveedor al que pueda sustituir.
Cuánto cuesta empezar
No tiene que comprometerse con un desarrollo para obtener claridad. Nuestros puntos de entrada, tal como se publican en nuestro sitio:
- AI Snapshot: 2500-3500 EUR, pago único.
- AI Readiness Assessment: desde €4,500, pago único. Revisa dónde se usa la IA, qué datos toca y dónde se encuentran los mayores ahorros. Consulte el AI Readiness Assessment.
- Fractional Chief AI Officer: desde €1,500 al mes (Advisor), desde €3,250 al mes (Operating) y desde €5,500 al mes (Embedded).
- Desarrollos: el 30% del ahorro del primer año, una vez medido y comprobado, o un precio fijo acordado antes de empezar el trabajo.
La primera llamada es una llamada de diagnóstico gratuita de 30 minutos.
Empiece por un responsable de la IA
Si su equipo usa IA y nadie sabe decir quién es su responsable, el primer paso no es una nueva plataforma. Es una persona designada, un mapa claro de sus datos y un proceso elegido para el primer proyecto. Nuestro servicio de Fractional Chief AI Officer aporta esa persona, desde €1,500 al mes, con el desarrollo realizado sobre infraestructura europea y entregado a usted.
Si prefiere ver primero en qué punto se encuentra, reserve la llamada de diagnóstico gratuita de 30 minutos a través de NordOps Consulting y traiga su lista de herramientas de IA. Le diremos con honestidad si tiene sentido una evaluación y dónde la IA debe quedarse fuera.
FAQ
¿Es lo mismo la IA soberana que alojar la IA en un centro de datos de la UE?
No. La ubicación es solo una dimensión. El enfoque de la Comisión sobre la soberanía de la nube y de la IA también contempla la independencia de terceros países y la transparencia de la cadena de suministro del software. Una región europea gestionada por un proveedor no europeo responde solo en parte a la primera cuestión. Consulte con su asesor jurídico cómo se aplica la jurisdicción a su caso.
¿Usar IA soberana nos hace cumplir el Reglamento de IA de la UE o el RGPD?
No. Nada garantiza el cumplimiento. El RGPD y el Reglamento de IA de la UE establecen obligaciones sobre cómo usa los datos y la IA, y estas dependen de sus casos de uso reales. Un diseño soberano facilita saber dónde están los datos, quién tiene acceso y qué se registró, lo que respalda su trabajo de cumplimiento.
¿Una empresa SaaS de 50 personas necesita sus propios modelos o GPU?
Normalmente no. La mayoría de las empresas de ese tamaño obtienen más valor de una base de datos limpia, permisos claros y un proveedor al que puedan sustituir. Los modelos alojados en infraestructura propia solo tienen sentido cuando la sensibilidad de los datos o el coste justifican el esfuerzo operativo.
¿Quién debería ser el responsable de la IA soberana dentro de una empresa SaaS?
Una persona designada con autoridad sobre Finanzas, Ventas, Customer Success e ingeniería. En empresas más pequeñas, suele ser un COO o un Chief AI Officer a tiempo parcial. El rol decide dónde se usa la IA, dónde no, y qué puede leer y modificar cada agente.
Fuentes
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- Ley de IA (Comisión Europea)
- Normas para una inteligencia artificial fiable en la UE (EUR-Lex)
- IA de código abierto (Portal Europa Interoperable)