Un marco de gobernanza de la IA es el conjunto de roles, políticas, controles y verificaciones que determinan cómo su empresa elige, desarrolla, utiliza y supervisa la IA. Para una empresa SaaS de entre 20 y 200 personas, se reduce a cinco elementos: un responsable designado, un registro de cada uso de la IA, un nivel de riesgo para cada uso, una política breve que las personas puedan seguir y controles integrados en los propios sistemas. Esta guía explica cómo construir cada uno, de qué marcos externos conviene tomar ideas y dónde no debería utilizarse la IA en absoluto.
Resumen
- Un marco es una gobernanza que funciona, no un PDF: un responsable único, un inventario de usos de la IA, niveles de riesgo, una política de uso breve y seguimiento.
- No tiene que inventarlo. El AI RMF del NIST y la norma ISO/IEC 42001 le ofrecen una estructura, y el EU AI Act y el GDPR añaden obligaciones legales.
- Clasifique la IA por la consecuencia de un fallo, no por lo avanzada que sea la herramienta.
- Los controles que viven dentro de su CRM, sus sistemas financieros y sus sistemas de acceso resisten mejor que las normas que hay que recordar.
- Algunas decisiones deben seguir en manos de personas. Désignelas por escrito.
Índice
- Qué es un marco de gobernanza de la IA
- Los componentes que todo marco necesita
- Quién debería asumir la gobernanza de la IA
- Paso 1: elaborar el inventario
- Paso 2: clasificar cada uso según su consecuencia
- Dónde no tiene cabida la IA
- Qué debería cubrir su política de uso de la IA
- Europa: qué añade la ley
- Paso 3: integrar los controles en sus sistemas
- Paso 4: supervisar y revisar
- Nuestra perspectiva
- Cómo puede ayudarle NordOps Consulting
- FAQ
- Fuentes
Qué es un marco de gobernanza de la IA
Si se deja a un lado el lenguaje de los proveedores, la definición es sencilla. El AI Risk Management Framework del NIST describe la gobernanza como las políticas, procesos, documentación, roles y competencias que gestionan el riesgo de la IA a lo largo de todo su ciclo de vida, alineadas con los valores de la organización y que abarcan los sistemas y datos de terceros. En términos llanos: quién decide, con qué criterio, con qué evidencia y quién responde cuando algo sale mal.
Si desea conocer el argumento de negocio más amplio de la gobernanza como disciplina, los fundamentos del gobierno corporativo muestran la misma lógica de responsabilidad y supervisión aplicada a toda una empresa.
Por qué la necesita una empresa SaaS en crecimiento
La mayoría de los equipos SaaS ya utilizan IA. Ventas redacta mensajes de prospección con un asistente, soporte pega tickets en un chatbot, finanzas prueba un modelo en las conciliaciones, los ingenieros usan asistentes de código. Nadie lo decidió como empresa y nadie es responsable de ello. Ese es el vacío que cubre un marco.
El beneficio práctico es la rapidez, no el papeleo. Un marco bien gestionado le proporciona lo que BetterCloud llama un sistema operativo fundamental de roles y controles que hace que la adopción de la IA sea más rápida, más segura y auditable en los esquemas de responsabilidad compartida típicos del SaaS. Además, sus clientes empresariales se lo pedirán en los cuestionarios de seguridad, normalmente antes de preguntar por su modelo.
Los componentes que todo marco necesita
El Human Technology Institute de la UTS enumera lo esencial: estructuras de responsabilidad, principios y políticas de IA que incluyan líneas rojas, gestión del riesgo y controles prácticos de seguimiento y reporte a lo largo del ciclo de vida. El mismo documento destaca algo que conviene recordar: los principios por sí solos no bastan. Tienen que convertirse en líneas rojas concretas para comprar, diseñar y desplegar IA.
Así se traduce esto para una empresa de entre 20 y 200 personas.
| Componente | Cómo se ve en una empresa SaaS |
|---|---|
| Responsabilidad | Un directivo responsable designado, más un responsable designado para cada uso de la IA |
| Principios y líneas rojas | Una lista de media página con lo que la IA nunca puede hacer aquí |
| Inventario | Un registro vivo de cada herramienta y uso de la IA |
| Niveles de riesgo | Bajo, medio y alto, cada uno con los controles exigidos |
| Prácticas y controles | Listas de verificación, pasos de aprobación, permisos y registros |
| Seguimiento | Revisiones programadas, gestión de incidentes y control de los cambios de proveedores |
Las cuatro actividades del NIST
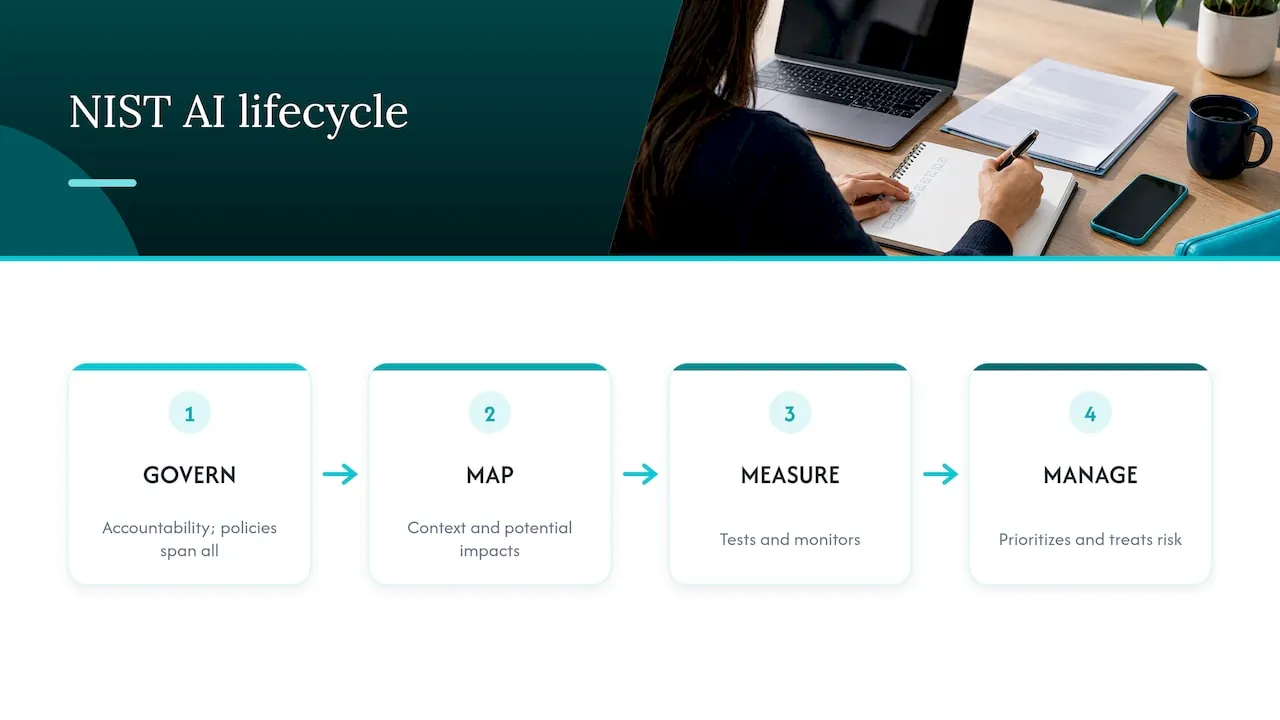
El NIST organiza el trabajo en cuatro funciones vinculadas entre sí. GOVERN establece la responsabilidad y las políticas, MAP define el contexto y los posibles impactos, MEASURE prueba y supervisa, y MANAGE prioriza y trata el riesgo. GOVERN atraviesa todo lo demás, mientras que las otras tres se aplican a sistemas de AI y etapas del ciclo de vida concretos. Para una empresa pequeña, conviene entenderlo como un bucle: decidir quién está al mando, comprender cada uso, comprobar cómo se comporta, corregir lo que falla y repetir.
ISO/IEC 42001 como sistema de gestión
ISO/IEC 42001:2023 define un sistema de gestión de AI como un conjunto de elementos organizativos interrelacionados que establecen políticas, objetivos y los procesos para alcanzarlos, y exige la mejora continua. Está pensada para organizaciones de cualquier tamaño que desarrollen, proporcionen o utilicen AI. No necesita una certificación para aprovechar su lógica. Si más adelante un cliente grande le pregunta por ella, su marco ya tendrá una forma reconocible.
Quién debería asumir la gobernanza de la IA
El fallo más común es la responsabilidad compartida, que equivale a no tener responsable. El documento del HTI recomienda una jerarquía de responsabilidades que defina quién responde de las decisiones sobre la contratación, la gestión y la supervisión continua de la AI. Esta es una distribución viable para una empresa SaaS en fase de crecimiento:
- Un responsable ejecutivo. Alguien con autoridad sobre Finanzas, Ventas, Customer Success y Producto. En una empresa de este tamaño suele ser el CEO o el COO, o un directivo a tiempo parcial.
- Un responsable de proceso por cada uso de AI. El jefe del departamento que depende de ese uso, no TI por defecto.
- Un revisor de datos y seguridad. Quien se ocupe hoy de las cuestiones de GDPR y de seguridad.
- Un ritmo de revisión breve. Mensual al principio y trimestral cuando todo se asiente.
No cree un comité numeroso. En una empresa de 60 personas, un comité de ocho es una reunión a la que nadie asiste.
Paso 1: elaborar el inventario
No se puede gobernar lo que no se ve. La nota de buenas prácticas de estilo Chartered Banker de la CBA sugiere iniciar el descubrimiento a través de las compras y los contratos, los registros de aplicaciones aprobadas, las notas de versión de los proveedores, los gastos, las encuestas a los equipos y las entrevistas con los responsables de proceso. Los informes de gastos son un buen indicio: busque pequeñas suscripciones mensuales a herramientas de AI que nunca pasaron por compras.
Después, cree un registro vivo. Para cada uso, anote:
- El propósito y el proceso al que da soporte
- La decisión que informa o toma
- Quién se ve afectado
- El responsable
- El proveedor, o si lo desarrolló usted mismo
- Los datos que utiliza
- Cómo se comprueban los resultados
- Estado: propuesto, aprobado, en pausa, retirado
Para empezar basta con una hoja de cálculo. Recuerde que los proveedores añaden funciones de AI a herramientas que ya tiene, así que vuelva a comprobarlo tras las actualizaciones importantes de producto.
Paso 2: clasificar cada uso según su consecuencia
La misma nota de buenas prácticas recomienda clasificar la AI según las consecuencias de un fallo, no la sofisticación de la tecnología. Los factores incluyen el posible daño a las personas, las decisiones sobre personas, la escala y la velocidad, la detectabilidad y la reversibilidad, y el uso de datos personales o confidenciales.
Aplicado a SaaS:
- Bajo: redactar notas internas, resumir documentos públicos, generar ideas. Una respuesta errónea se detecta y cuesta unos minutos.
- Medio: resumir llamadas con clientes, redactar respuestas a clientes que una persona revisa, prever el pipeline. Los errores son plausibles y se propagan si no se comprueban.
- Alto: cualquier cosa que cambie registros de clientes, dinero, accesos o decisiones de empleo sin una comprobación humana.
Para los usos de alta consecuencia, la nota exige controles más estrictos, entre ellos una evaluación de impacto y una anulación humana que funcione de verdad. Deje por escrito por qué cada uso quedó en su nivel, para que el razonamiento sobreviva a los cambios de personal.
Dónde no tiene cabida la IA
Un marco que solo dice que sí no es gobernanza. Nosotros mantendríamos la AI fuera de estas áreas, o muy acotada en ellas:
- Decisiones finales sobre personas. Contratación, despido, evaluaciones de desempeño y salarios. Un modelo puede resumir; un responsable decide y puede explicar por qué.
- Cambios sin revisar en los registros financieros. Las facturas, el reconocimiento de ingresos, los reembolsos y los pagos requieren un paso de aprobación humana y un rastro.
- Conceder accesos sin aprobación. El aprovisionamiento de accesos a producción o a datos de clientes nunca debería depender solo del criterio de un modelo.
- Pegar datos confidenciales en herramientas no aprobadas. Los contratos de clientes, los datos personales y el código fuente solo deben ir en las herramientas que figuren en su registro.
- Todo aquello cuyo resultado no pueda explicar ni revertir. Si un error es indetectable y permanente, una persona permanece en el circuito.
- Procesos que están rotos. La AI sobre datos desordenados de CRM o de finanzas produce respuestas erróneas con total aplomo, y más rápido. Corrija primero los datos.
Estas son sus líneas rojas. Póngalas en una sola página.
Qué debería cubrir su política de uso de la IA
Una política de uso es la parte del marco que su personal sí lee. HTI describe las prácticas y los controles como las herramientas funcionales, como listas de verificación o requisitos de diseño, que convierten las políticas de alto nivel en instrucciones accionables. Mantenga la suya en dos páginas y cubra:
- Herramientas aprobadas y cómo solicitar una nueva.
- Reglas sobre datos: qué se puede introducir y qué no, según la clase de datos.
- Líneas rojas: la lista anterior, adaptada a su empresa.
- Revisión humana: qué resultados necesitan la aprobación de una persona antes de salir de la empresa o de modificar un registro.
- Transparencia: cuándo hay que informar a los clientes de que interviene la AI.
- Notificación de incidentes: dónde comunicar un resultado erróneo o una fuga de datos, y qué ocurre después.
- Responsabilidad: a quién preguntar y quién actualiza la política.
Una política es la capa de instrucciones. El marco es la política más el inventario, los niveles, los responsables, los controles y las revisiones que la rodean.
Europa: qué añade la ley
Un marco voluntario y una obligación legal son cosas distintas. Marcos como NIST e ISO/IEC 42001 son estructuras voluntarias. GDPR, el EU AI Act y NIS2 son leyes con su propio ámbito de aplicación. Lo que sigue es información general, no asesoramiento jurídico, y seguir un marco no garantiza el cumplimiento de ninguna de ellas. Consulte con un asesor cualificado cómo se aplican a sus productos.
GDPR
Cuando la AI trata datos personales, el GDPR se aplica igual que a cualquier otro tratamiento. El Comité Europeo de Protección de Datos afirma que las evaluaciones de impacto relativas a la protección de datos son un elemento importante de la responsabilidad proactiva cuando es probable que el tratamiento con modelos de AI entrañe un alto riesgo para los derechos y las libertades de las personas. Señala además que los responsables del tratamiento pueden documentar las medidas adoptadas para limitar la recogida de datos personales, reducir la identificabilidad y protegerse frente a la extracción. Su registro y sus niveles son el lugar natural para esa documentación.
El EU AI Act
El Reglamento (UE) 2024/1689 establece normas basadas en el riesgo que abarcan las prácticas prohibidas, la AI de alto riesgo, las obligaciones de transparencia, los modelos de AI de uso general, la gobernanza y la aplicación, con algunas exenciones. Entre otras cosas, los proveedores de sistemas de alto riesgo deben gestionar los riesgos a lo largo de todo el ciclo de vida y mantener documentación técnica, y la norma también fija obligaciones para los responsables del despliegue y obligaciones de transparencia para algunos sistemas. Que usted sea proveedor, responsable del despliegue o ambas cosas depende de lo que construya y utilice. Las obligaciones se aplican de forma escalonada, así que consulte las páginas oficiales de la Comisión para conocer las fechas de aplicación vigentes.
Lo práctico es que un inventario con responsables, niveles y evidencias es la materia prima para cualquiera de estas obligaciones. Las evidencias trazables son también lo que cada vez más piden los compradores, como defiende este artículo sobre evidencias trazables del EU AI Act para las startups que venden en operaciones reguladas. La comunidad AI Alliance de la Comisión Europea añade que establecer ahora la gobernanza puede ayudar a las empresas a prepararse para el AI Act y a evitar después una carga de cumplimiento innecesaria.
NIS2
NIS2 es la directiva de ciberseguridad de la UE. Según su sector y su tamaño, usted o sus clientes pueden estar incluidos en ella, lo que afecta a cómo gestiona el riesgo de seguridad, los incidentes y los proveedores. Trate las herramientas de AI como parte de esa cadena de suministro y pregunte a su asesor jurídico si le afecta.
Paso 3: integrar los controles en sus sistemas
Una política que depende de la memoria se desvía. BetterCloud señala que, en las empresas SaaS, la automatización mantiene la gobernanza en su sitio, porque el seguimiento manual de las políticas provoca desviaciones a medida que se actualizan proveedores y modelos. La guía de Microsoft apunta de forma similar a integrar los controles en el stack de SaaSOps, como la prevención de pérdida de datos y la gestión de accesos, además de la supervisión continua, las auditorías y las revisiones del rendimiento.
En la práctica, esto significa:
- Los permisos siguen a los roles. Un asistente de AI solo puede leer lo que la persona que le pregunta tiene permiso para leer.
- Puertas de aprobación para las acciones. Leer datos es de bajo riesgo. Actualizar un registro, activar un proceso o conceder accesos requiere la aprobación del nivel adecuado.
- Un registro de auditoría. Cada pregunta, cambio y aprobación queda registrado, de modo que usted puede responder quién hizo qué y por qué.
- Una única versión acordada de los datos. Si el CRM y finanzas no coinciden, la AI elegirá uno al azar. Establezca primero la fuente de verdad.
Paso 4: supervisar y revisar
NIST lo dice con claridad: la gobernanza es transversal e informa a todas las demás funciones, no un proyecto puntual. Fije un calendario: una revisión mensual de nuevas herramientas e incidentes, una revisión trimestral de los usos de nivel alto y una reclasificación cada vez que un uso cambie de datos, alcance o proveedor. Retire lo que nadie utiliza.
Nuestra perspectiva
Vemos el mismo patrón en empresas SaaS de 20 a 200 personas: la AI ya se usa y nadie es responsable de ella. La gobernanza redactada como un documento independiente queda entonces al lado del trabajo en lugar de estar dentro de él.
Construimos en un orden fijo. Primero, la base de datos: los datos de CRM y de finanzas como fuente de verdad, con una única versión acordada de las cifras. Después, la capa de AI, que conecta esos datos con el asistente que su equipo ya utiliza. Luego, agentes por departamento para Finanzas, Ventas y Customer Success, que trabajan dentro de los permisos, con aprobación cuando hace falta y un registro de auditoría. La gobernanza no es una capa que se añade al final. GDPR, NIS2 y el EU AI Act son requisitos de diseño desde el primer día, y nuestro desarrollo, piloto y pruebas se ejecutan en infraestructura europea autoalojada en Alemania.
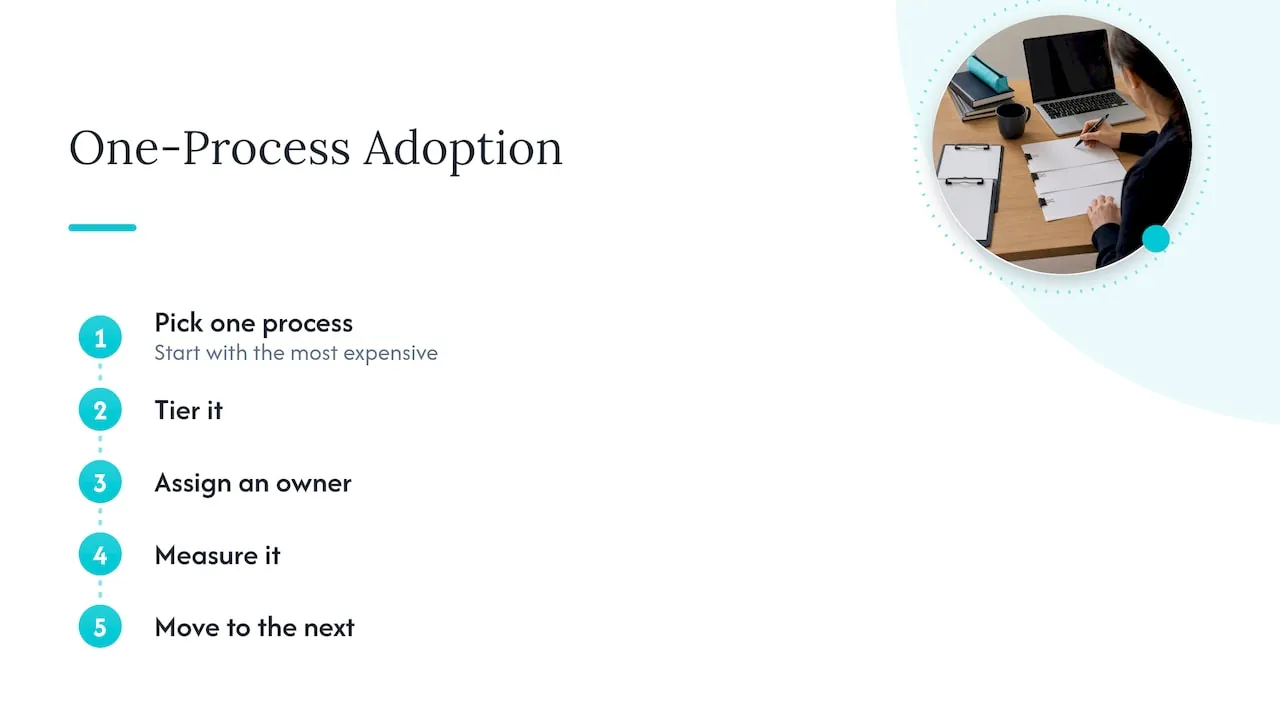
Creemos también que la AI debe adoptarse proceso a proceso, empezando por el más costoso. Intentar gobernar quince experimentos a la vez es la manera en que los marcos acaban en un cajón. Elija un proceso, clasifíquelo por niveles, asígnele un responsable, mídalo y pase después al siguiente.
Nada de lo anterior sustituye a su abogado. Un marco le ayuda a prepararse y a demostrar su trabajo; no garantiza el cumplimiento.
, Claus Nielsen
Cómo puede ayudarle NordOps Consulting
Si su equipo utiliza AI y nadie es responsable de ella, nuestro servicio de Fractional Chief AI Officer le ofrece una persona concreta, con 25 años de liderazgo operativo, que decide dónde la AI aporta valor, define la gobernanza y construye los agentes.
Hay varias formas de empezar. El AI Snapshot es un servicio puntual, con un precio de €2,500-€3,500. El AI Readiness Assessment parte de €4,500. El Fractional Chief AI Officer cuesta desde €3,000 al mes en el nivel Advisor, desde €6,500 al mes en el nivel Operating y desde €11,000 al mes en el nivel Embedded. Los desarrollos se facturan al 30% del ahorro del primer año una vez medido y demostrado, o a un precio fijo acordado antes de empezar el trabajo. Usted es propietario de lo construido, incluidos el código fuente, la documentación y la infraestructura en la entrega. Empiece con una llamada de descubrimiento gratuita de 30 minutos en el sitio web de NordOps Consulting.
FAQ
¿Cuál es la diferencia entre un marco de gobernanza de AI y una política de uso de AI?
La política es el breve reglamento que sigue el personal: herramientas aprobadas, reglas sobre datos, líneas rojas y pasos de revisión. El marco es todo el sistema que la rodea, incluidos los responsables, el inventario, los niveles de riesgo, los controles y la supervisión. Se necesitan ambos, y la política suele ser lo primero que conviene redactar.
¿Necesitamos la certificación ISO/IEC 42001?
No como punto de partida. La norma está diseñada para organizaciones de cualquier tamaño que desarrollan, suministran o utilizan AI, y puede aprovechar su estructura sin certificarse. Plantéese la certificación si sus clientes o las licitaciones empiezan a exigirla.
¿Con qué marco debería empezar una pequeña empresa SaaS?
NIST AI RMF es un buen punto de partida práctico porque sus cuatro funciones, GOVERN, MAP, MEASURE y MANAGE, encajan fácilmente con un inventario, niveles y revisiones. BetterCloud señala que la gobernanza en SaaS puede usar NIST AI RMF y COBIT alineados con la estrategia de TI y de negocio existente. Añada los requisitos legales del GDPR y del EU AI Act cuando le sean aplicables.
¿Quién debería ser responsable de la gobernanza de la AI en una empresa de 50 personas?
Un directivo, normalmente el CEO, el COO o un responsable de IA a tiempo parcial, con un responsable designado en cada departamento para sus propios usos de la IA. Evite el comité. Una responsabilidad clara sobre la adquisición, la gestión y la supervisión importa más que el cargo.
¿Cuánto tarda en ponerse en marcha?
Una primera versión del inventario, los niveles y una política de dos páginas es realista en cuestión de semanas, porque se trata sobre todo de descubrimiento y de decisiones. La parte continua es el ritmo de revisión, que por diseño nunca termina.
Fuentes
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies