El control de acceso basado en roles (RBAC) es una forma de decidir quién puede hacer qué en un sistema asignando permisos a roles y, después, asignando personas a esos roles. Nadie recibe permisos de uno en uno. Un comercial, un controller financiero y un responsable de soporte reciben el acceso que necesita su trabajo, y nada más. Esta guía explica cómo funciona el RBAC, cómo diseñar roles que sigan siendo manejables, cuándo el control de acceso basado en atributos (ABAC) es la opción más adecuada y qué cambia cuando los agentes de IA empiezan a leer y escribir los datos de su empresa.
Resumen
- El RBAC concede permisos a roles, no a personas. Los usuarios solo obtienen acceso a través de los roles que tienen.
- Diseñe los roles a partir de las funciones de negocio y los flujos de trabajo, no de los menús de cada aplicación.
- La mayoría de los fallos se deben a la explosión de roles y a accesos obsoletos, así que asigne responsables de cada rol, revise los accesos de forma periódica y retire los accesos antiguos cuando las personas cambien de puesto.
- El RBAC es la base. El ABAC añade contexto, como el importe, la ubicación o la hora, por encima de ella.
- Los agentes de IA deben heredar los mismos roles y permisos que las personas que los utilizan, con pasos de aprobación y un registro de auditoría.
Índice
- Qué es el control de acceso basado en roles
- Cómo funciona el RBAC: las tres reglas y los cuatro componentes
- Cómo diseñar roles que sigan siendo manejables
- Buenas prácticas de RBAC a largo plazo
- RBAC frente a ABAC: ¿cuál necesita?
- Herramientas internas y RBAC
- El RBAC cuando entran en juego los agentes de IA
- Perspectiva
- Dónde encaja NordOps Consulting
- FAQ
- Fuentes
Qué es el control de acceso basado en roles
El RBAC es un modelo para autorizar el acceso a sistemas, aplicaciones y datos en función del rol predefinido de un usuario. IBM lo describe como un administrador que asigna a cada usuario uno o varios roles, de modo que cada rol representa un conjunto de permisos o privilegios.
La característica definitoria es que todo el acceso pasa por los roles. Según las preguntas frecuentes del NIST Computer Security Resource Center, un rol es básicamente una colección de permisos, y los usuarios reciben permisos únicamente a través de los roles que se les asignan o que heredan mediante una jerarquía de roles. Eso es lo que distingue al RBAC de los grupos convencionales, donde los permisos pueden vincularse tanto a usuarios como a grupos. El NIST señala que esto crea una brecha que dificulta controlar las relaciones entre usuarios y permisos.
Un ejemplo concreto para una empresa de SaaS:
| Rol | Acceso habitual en el CRM | Acceso habitual en el sistema financiero | Acceso habitual en la administración del producto |
|---|---|---|---|
| Account Executive | Cuentas y oportunidades propias, lectura y escritura | Ninguno | Ninguno |
| Sales Manager | Cuentas del equipo, vistas de previsión | Estado de facturas, solo lectura | Ninguno |
| Finance Controller | Datos de cuentas, solo lectura | Facturación e informes completos | Ninguno |
| Customer Success Manager | Cuentas asignadas, campos de renovación | Estado de facturas, solo lectura | Ajustes limitados del tenant |
| Support Engineer | Contactos de cuentas, solo lectura | Ninguno | Diagnóstico del tenant |
| Administrador | Configuración | Configuración | Completo |
Cuando se incorpora un nuevo account executive, usted le asigna un único rol. No tiene que recrear una docena de decisiones de permisos individuales.
Cómo funciona el RBAC: las tres reglas y los cuatro componentes
El modelo del NIST se basa en tres reglas, tal como se exponen en la publicación del NIST Role Engineering: Methods and Standards:
- Asignación de rol. Un usuario solo puede usar un permiso si se le ha asignado un rol.
- Autorización de rol. El rol activo del usuario debe estar autorizado para ese usuario.
- Autorización de permiso. Un usuario solo puede usar un permiso si está autorizado para el rol activo del usuario.
La misma publicación recoge que el NIST propuso un modelo RBAC unificado en 2000, y que en 2004 fue aprobado como norma nacional estadounidense INCITS 359-2004.
Esa norma tiene cuatro componentes, según el documento ANSI INCITS 359-2004:
- RBAC básico: el conjunto mínimo de elementos y relaciones: usuarios, roles, permisos y sesiones.
- RBAC jerárquico: los roles pueden heredar de otros roles, de modo que un rol de responsable puede incluir todo lo que tiene un rol de miembro del equipo.
- Separación estática de funciones: impide que se asignen roles conflictivos a la misma persona.
- Separación dinámica de funciones: permite que una persona tenga roles conflictivos, pero impide activarlos al mismo tiempo.
La separación de funciones es especialmente importante en finanzas. La persona que crea un pago a un proveedor no debería ser quien lo aprueba. La separación estática de funciones lo garantiza en el momento de la asignación, que es la forma más sencilla y más auditable de hacerlo.
Cómo diseñar roles que sigan siendo manejables
El diseño es donde la mayoría de los proyectos RBAC triunfan o fracasan. Un conjunto de roles que refleja cómo funciona el negocio es fácil de explicar y de revisar. Un conjunto de roles que refleja las casillas de cada herramienta se convierte en un laberinto.
Partir de las funciones del negocio
La guía de implementación de IBM afirma que los diseños más sólidos parten de las funciones y los flujos de trabajo del negocio, no de los menús de las aplicaciones. En lugar de preguntar qué casillas marcar en el CRM, pregunte qué hace realmente un comercial y exprese después esas actividades como definiciones de rol que puedan asignarse a varios sistemas.
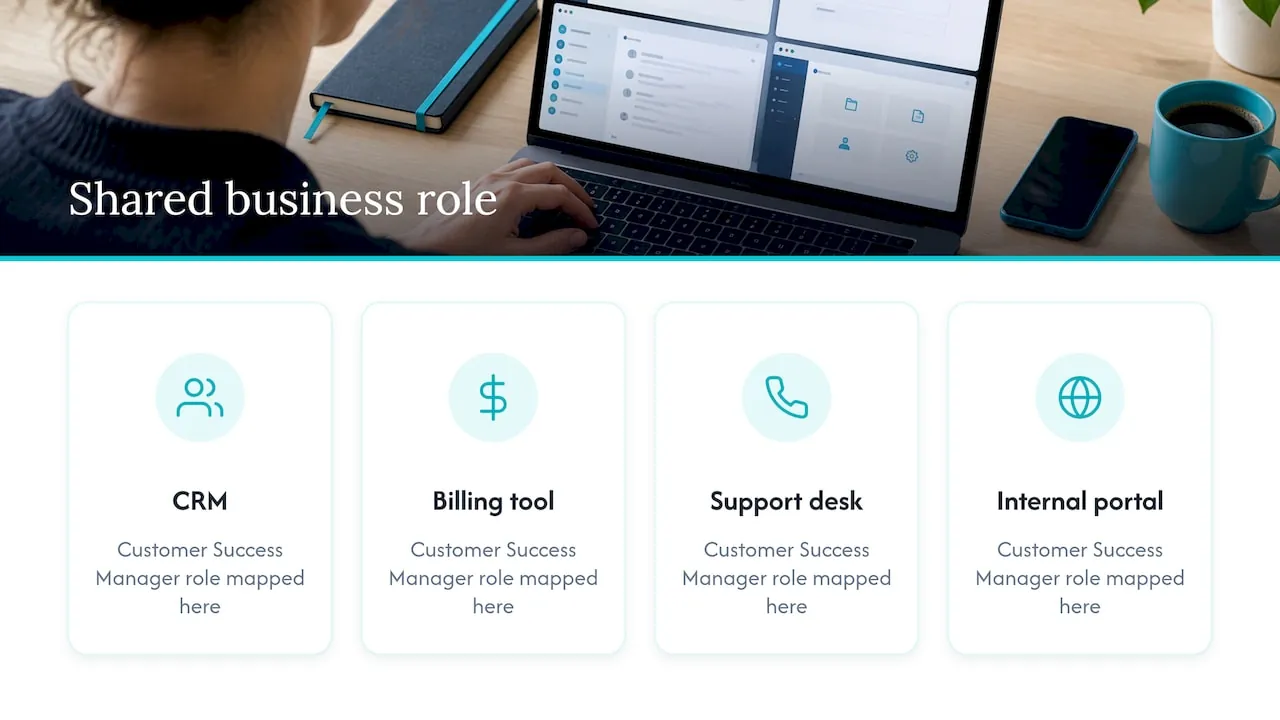
Este último punto es práctico. Un rol de “Customer Success Manager” debería significar lo mismo en su CRM, su herramienta de facturación, su servicio de soporte y cualquier portal interno. Se define una vez como rol de negocio y luego se asigna a cada sistema.
Elegir un enfoque de ingeniería de roles
La publicación del NIST sobre ingeniería de roles describe tres enfoques:
- De arriba abajo: expertos en la materia nombran los roles y les asignan permisos partiendo de cero. La dificultad que señala el NIST es reunir a esos expertos durante el tiempo necesario.
- De abajo arriba: los permisos se agrupan en roles a partir de los datos de acceso existentes.
- Híbrido: ambos combinados.
La documentación de identidad de Oracle también recomienda el enfoque híbrido para la minería de roles. Para una empresa de 20 a 200 personas, el enfoque híbrido suele ser realista. Dedique unas horas con el responsable de cada función a esbozar los roles, exporte después los permisos actuales de su CRM y de su sistema financiero y vea dónde difiere la realidad. Combinar ambos evita roles demasiado teóricos y evita construir roles en torno a unos pocos casos atípicos.
Una secuencia práctica
- Inventariar sistemas y datos. Liste los sistemas que contienen datos de clientes, ingresos y producto, e indique qué registros son sensibles.
- Esbozar roles por función. Empiece con categorías amplias. IBM señala que las organizaciones suelen comenzar separando administradores, especialistas o usuarios expertos, y usuarios finales.
- Exportar los permisos reales. Extraiga el acceso actual de cada persona en cada sistema y agrupe los patrones similares.
- Conciliar. Cuando alguien tenga mucho más acceso que su rol esbozado, decida si el rol es incorrecto o si la persona ha acumulado accesos que debería perder.
- Nombrar un responsable para cada rol. Una persona es responsable de lo que contiene el rol.
- Aplicar y luego revisar. Pase a las personas a sus roles, elimine los permisos directos y programe la primera revisión.
Buenas prácticas de RBAC a largo plazo
Según la guía de IBM, la salud a largo plazo del RBAC depende de la gobernanza: revisiones periódicas de acceso centradas en excepciones y casos atípicos, procesos de altas, cambios y bajas que modifican los roles automáticamente a partir de eventos de RR. HH., y excepciones aprobadas y limitadas en el tiempo para accesos inusuales.
Aplicar el mínimo privilegio mediante el diseño
Una guía de buenas prácticas de RBAC empresarial de Avatier enumera cuatro mecanismos que producen el mínimo privilegio:
- Dimensionar bien en el diseño: los roles incluyen solo lo que su función necesita.
- Sustituir al cambiar de puesto: cuando alguien cambia de trabajo, retire el acceso del rol anterior al conceder el nuevo.
- Limitar en el tiempo lo sensible: sustituya el acceso permanente de alto privilegio por una elevación puntual (just-in-time).
- Recertificar para detectar la deriva: revise periódicamente para encontrar privilegios excesivos.
El segundo es el que más se pasa por alto. Las personas que cambian de equipo acumulan accesos. Tras dos o tres cambios, un customer success manager puede tener derechos sobre el pipeline de ventas y la facturación que nadie pretendía.
Evite la explosión de roles
La misma fuente describe la explosión de roles como el modo de fallo dominante: un nuevo rol a medida para cada caso límite. Prevenir es más barato que limpiar. Asigne un responsable a cada rol, prefiera combinar roles existentes antes que crear otros nuevos y recertifique de forma periódica. Una prueba útil: si un rol propuesto tuviera un único titular, probablemente sea una excepción y no un rol. Trátelo como una excepción aprobada y limitada en el tiempo.
Mantenga el mantenimiento reducido
Okta señala que RBAC no requiere un mantenimiento intensivo: los permisos siguen a los roles, de modo que una nueva función laboral se convierte en un nuevo rol aplicado a muchas personas con poco esfuerzo de administración. Esto solo se cumple si el conjunto de roles se mantiene pequeño y ordenado, y por eso la titularidad y la revisión son importantes.
Una breve lista de verificación
- Cada rol tiene un responsable designado y una descripción en lenguaje claro.
- No se asigna ningún permiso directamente a personas concretas.
- Las funciones incompatibles (por ejemplo, crear y aprobar pagos) están separadas.
- Los cambios de rol se activan con las contrataciones, los traslados y las salidas.
- El acceso con privilegios elevados es temporal y está aprobado.
- Alguien revisa las excepciones y los casos atípicos con una periodicidad fija.
RBAC frente a ABAC: ¿cuál necesita?
ABAC decide el acceso evaluando, frente a una política, los atributos del usuario, del recurso, de la acción y, en ocasiones, del entorno. NIST SP 800-162 lo define así, y señala que las ACL y RBAC son en cierto modo casos particulares de ABAC en cuanto a los atributos utilizados.
En términos sencillos: RBAC pregunta «¿cuál es su puesto?». ABAC pregunta «¿cuál es su puesto, qué está tocando, cuánto está en juego y desde dónde?»
La comparación de Okta indica que RBAC se adapta a grupos de trabajo pequeños y de estructura sencilla, y a entornos con funciones laborales claramente definidas. ABAC encaja con grupos de trabajo geográficamente diversos o definidos por tiempo, y con casos en los que las necesidades de acceso cambian por documento y no por rol.
| Pregunta | RBAC | ABAC |
|---|---|---|
| Base de la decisión | Rol | Atributos del usuario, del recurso, de la acción y del contexto |
| El más fácil de explicar a un auditor | Sí | Requiere más esfuerzo |
| Gestiona «solo operaciones por debajo de un importe determinado» | Incómodo, tiende a añadir roles | Natural |
| Gestiona «solo cuentas de su región» | Necesita un rol por región | Natural |
| Esfuerzo de configuración | Menor | Mayor |
La mayoría de las empresas SaaS en crecimiento no elige uno solo. El equipo de identidad de Okta señala que muchas organizaciones usan un modelo híbrido: RBAC para los niveles generales de acceso y ABAC para los controles de grano fino. Avatier plantea lo mismo desde el otro lado: RBAC es la base, y las decisiones sensibles al contexto, como la hora, la ubicación, el importe o el dispositivo, corresponden a ABAC como capa añadida. La regla práctica es empezar con RBAC y añadir reglas de atributos solo allí donde el número de roles se multiplicaría de otro modo, como en los límites regionales o por tamaño de operación.
Herramientas internas y RBAC
Las herramientas internas son el lugar donde el control de acceso falla en silencio. Una exportación a hoja de cálculo desde el CRM, un panel de administración creado por un solo ingeniero, un panel financiero compartido mediante enlace: cada uno es un punto donde se eluden los roles. Tres hábitos ayudan:
- Una única fuente de identidad. El inicio de sesión y los roles proceden de su proveedor de identidad, no de listas de usuarios independientes en cada herramienta.
- Roles definidos una vez, aplicados en todas partes. La unidad es el rol de negocio, y los permisos locales de cada herramienta se derivan de él.
- Registros que se pueden leer. Cada lectura y escritura de registros sensibles deja una entrada que muestra quién, qué y cuándo.
Si desarrolla o adquiere portales internos, pregunte cómo se definen los roles, quién puede modificarlos y si los cambios quedan registrados. Son las preguntas que le hará un revisor de seguridad o un cuestionario de un cliente.
El RBAC cuando entran en juego los agentes de IA
La IA cambia la cuestión del acceso de una manera concreta: un asistente o agente puede alcanzar muchos sistemas en una sola solicitud. Si está conectado con una cuenta de servicio amplia, puede devolver datos que la persona que pregunta nunca tuvo permiso para ver.
La solución no es un nuevo modelo de seguridad. Es aplicar el que ya tiene:
- El agente actúa como el usuario. Recibe los permisos del rol de la persona, nunca más.
- Lecturas y escrituras separadas. Extraer datos (consultar, elaborar informes, buscar) es un permiso. Introducir datos (actualizar registros, activar procesos, conceder accesos) es otro, normalmente más restringido.
- Aprobación donde importa. Las acciones que modifican dinero, contratos o accesos esperan a que una persona las confirme.
- Todo queda registrado. Un registro de auditoría recoge qué persona, a través de qué agente, hizo qué.
También hay un ámbito al que la IA no pertenece: decidir quién obtiene acceso. Conceder, modificar y aprobar roles debe seguir en manos de personas concretas que apliquen su política. Un agente puede preparar una lista de revisión o señalar valores atípicos, pero la decisión es de una persona.
La normativa apunta en la misma dirección. El GDPR, la NIS2 y el EU AI Act afectan a cómo se controlan los datos y los sistemas, y un control de acceso bien diseñado es un componente habitual cuando las empresas trabajan en ello. El RBAC no hace que una empresa cumpla la normativa por sí solo, y este artículo no es asesoramiento jurídico. Consulte con su asesor jurídico qué le aplica.
Para saber más sobre cómo encajan la gobernanza y la IA, consulte nuestro marco de gobernanza de IA para empresas SaaS B2B.
Perspectiva
Vemos el mismo patrón en empresas SaaS de entre 20 y 200 personas. Los roles nunca se diseñaron. El acceso fue creciendo con cada nueva herramienta, y entonces llegó la IA y empezó a leerlo todo.
Por eso construimos en un orden fijo. Primero, la base de datos: sus datos de CRM y finanzas como fuente de verdad acordada, con roles que signifiquen lo mismo en todos los sistemas. Después, la capa de IA, que conecta esos datos con el asistente que su equipo ya utiliza. Luego, los agentes por departamento para Finanzas, Ventas y Customer Success. Cada capa hereda las reglas de acceso de la inferior.
Nuestra postura es que nunca se debe confiar más en un agente que en la persona que lo usa. Trabaja dentro de los permisos de esa persona, solicita aprobación cuando una acción es relevante y deja un registro de auditoría. El diseño de roles no es una tarea secundaria de un proyecto de IA. Es su primera pieza.
Claus Nielsen
Dónde encaja NordOps Consulting
Si su equipo ya utiliza IA pero nadie es responsable de cómo toca sus datos, el diseño del acceso es un buen primer punto de partida. NordOps Consulting trabaja como Chief AI Officer fraccional para empresas SaaS B2B en Europa: una persona concreta que decide dónde compensa la IA, establece la base de datos y construye agentes que su equipo usa en lenguaje natural, dentro de los permisos y con registro de auditoría.
El AI Readiness Assessment es un punto de partida definido, desde €4,500. Para una responsabilidad continuada, el servicio recurrente de CAIO fraccional parte de €1,500 al mes. También puede empezar con una llamada de descubrimiento gratuita de 30 minutos a través de nuestra web. Para ver cómo se organiza el trabajo por fases, lea cómo funciona, o consulte el Admin Portal, donde los roles y accesos de los usuarios se gestionan junto con los agentes.
FAQ
¿Cuál es la diferencia entre un rol y un permiso?
Un permiso es una única acción permitida sobre un recurso, como leer una factura o editar una oportunidad. Un rol es un conjunto de permisos con nombre que se corresponde con una función laboral. A los usuarios se les asignan roles, y los roles incluyen los permisos.
¿Basta con RBAC o necesito ABAC?
Para la mayoría de los equipos, RBAC es el punto de partida adecuado porque es sencillo de explicar y de auditar. Añada reglas ABAC solo cuando el contexto importe, por ejemplo para limitar el acceso por región, tamaño de la oportunidad u hora. Muchas organizaciones usan ambos: RBAC para los niveles generales y ABAC para el detalle fino.
¿Cuántos roles debería tener una empresa?
No hay un número estándar. Vincule los roles a funciones laborales reales, asigne un responsable a cada uno y trate las necesidades puntuales como excepciones limitadas en el tiempo. Si un rol tuviera un único titular, es señal de que es una excepción y no un rol.
¿Con qué frecuencia deben revisarse los roles y los accesos?
Establezca un calendario regular y haga además una revisión cada vez que alguien cambie de puesto o se marche. La guía de IBM recomienda revisiones periódicas de acceso centradas en excepciones y valores atípicos, y cambios automatizados desencadenados por eventos de RR. HH. Elija un ritmo que su equipo pueda mantener, ya que una revisión omitida es peor que una más ligera.
¿Cómo deben tratarse los agentes de IA en un modelo RBAC?
Trátelos como si actuaran en nombre de una persona, con el rol de esa persona y nada más. Separe los permisos de lectura y de escritura, exija aprobación para las acciones sensibles y mantenga un registro de cada acción. Las decisiones sobre quién obtiene acceso deben seguir en manos de personas.
Fuentes
- NIST CSRC: Role Based Access Control FAQs
- NIST: Role Engineering: Methods and Standards
- Norma ANSI INCITS 359-2004
- IBM: What Is Role-Based Access Control
- IBM: RBAC Implementation Guide
- Oracle: Role Engineering and Management
- Avatier: Enterprise RBAC Implementation Best Practices
- Okta: What Is Role-Based Access Control
- Okta: RBAC vs. ABAC
- NIST SP 800-162: Guide to ABAC