Suverän AI i Europa innebär att behålla kontrollen över data, infrastruktur, modeller och drift bakom er AI, under regler som ni kan göra gällande. För ett B2B SaaS-bolag med 20 till 200 anställda handlar det sällan om att bygga en nationell modell. Det handlar om att veta var era kund- och ekonomidata finns, vem som kan komma åt dem, vilka AI-verktyg som läser dem och vem i ert bolag som ansvarar för allt detta.
Begreppet används löst. Regeringar, molnleverantörer och analytiker menar olika saker med det. Den här guiden skiljer den politiska innebörden från den praktiska och visar vad en ledare i ett SaaS-bolag i tillväxtfas kan kontrollera i år.
Kort sagt
- I Europa omfattar ”suverän AI” dataplacering, rättslig jurisdiktion, infrastruktur och vem som driver systemet. Hosting i en EU-region täcker bara en del av detta.
- GDPR och EU:s AI-förordning är rättsliga skyldigheter. Suveränitet är ett designmål som hjälper er att uppfylla dem, och det ersätter dem inte och garanterar inte efterlevnad.
- För ett SaaS-bolag handlar de användbara frågorna om era egna data, era leverantörer, era behörigheter och er AI-styrning, inte om att bygga modeller.
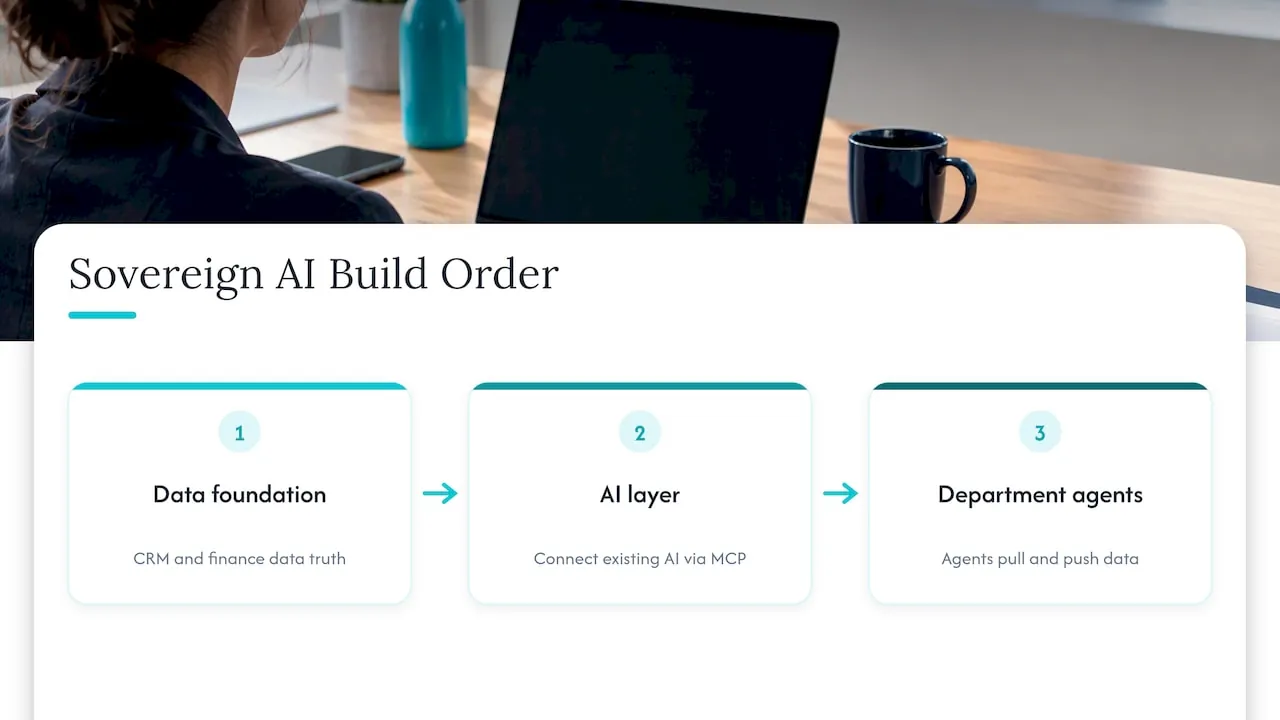
- Börja med datagrunden (CRM och ekonomi som sanningskälla), sedan AI-lagret, sedan avdelningsagenter. Visst arbete hör inte hemma hos AI alls.
- Utse en ägare för AI. Utan en förblir suveränitet en bild i en presentation.
Innehållsförteckning
- Vad suverän AI innebär i europeisk kontext
- Varför Europa driver frågan
- Suverän AI är inte detsamma som GDPR, EU:s AI-förordning eller EU-hosting
- Vad en suverän AI-stack består av
- Vad ett SaaS-bolag faktiskt bör bedöma
- Ordningen spelar roll: datagrund, AI-lager, avdelningsagenter
- Där AI inte hör hemma
- Så utvärderar ni ett ”suveränt” påstående från en leverantör
- Vad det kostar att komma igång
- Börja med en ägare för AI
- FAQ
- Källor
Vad suverän AI innebär i europeisk kontext
Det finns ingen enskild juridisk definition som alla källor delar. Forskare beskriver idén från olika håll, och skillnaderna spelar roll.
Forskare vid Sciences Po beskriver AI-teknologisk suveränitet som förmågan att mobilisera och integrera AI-relaterad kompetens lokalt. Det är ett perspektiv på kompetens och kapacitet: det frågar om Europa har människorna, verktygen och kunnandet för att driva AI utan att vara beroende av andra.
Daniel Mügge hävdar i Journal of European Public Policy att EU:s diskurs om AI-suveränitet främst är jurisdiktionell och konkurrensinriktad. Enligt hans tolkning handlar den om ekonomisk ställning i ett globalt race och om vems regler som gäller, snarare än om individens egenmakt.
Ett tredje perspektiv kommer från en kortanalys från European University Institute, publicerad i november 2025. Den varnar för att suveränitetsberättelser kan användas för ”sovereignty washing”, och säger att beslutsfattare bör ange det specifika målet bakom varje suveränitetspåstående.
För en företagsköpare är den sista punkten den praktiska. När en leverantör säger ”suverän”, fråga: suverän från vad, och för vem?
Varför Europa driver frågan
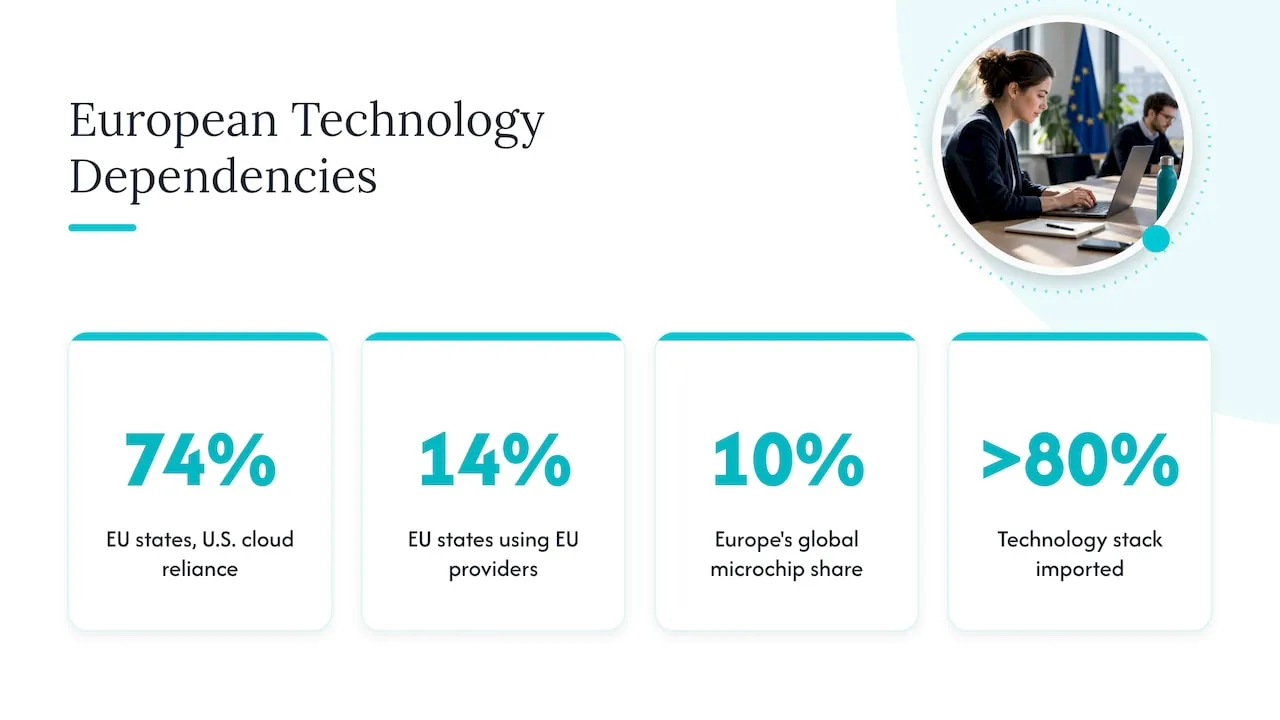
Drivkraften är beroende. Brookings rapporterar att per september 2025 förlitar sig 74 procent av EU:s medlemsstater delvis på amerikanska molnleverantörer, medan bara 14 procent använder EU-leverantörer. Samma analys anger att Europa står för 10 procent av den globala mikrochipmarknaden, med mer än 80 procent av sin teknikstack importerad.
Europeiska kommissionen svarar med politiska åtgärder. Cloud and AI Development Act ingår i AI Continent Action Plan och syftar till att tredubbla EU:s datacenterkapacitet inom 5 till 7 år, samtidigt som tillståndsprocesserna förenklas. Apply AI Strategy lägger till ett köp-europeiskt-förhållningssätt, särskilt för den offentliga sektorn, med fokus på AI med öppen källkod. Apply AI Alliance fungerar som det huvudsakliga forumet som sammanför leverantörer, näringsliv, akademi och offentlig sektor.
Det mesta av detta riktar sig till regeringar och infrastrukturleverantörer. Som SaaS-köpare kommer ni att märka det på tre sätt: fler europeiska alternativ för hosting och beräkningskraft, fler frågor från era egna företagskunder om vart deras data tar vägen, och tydligare förväntningar på vad ”suverän” måste betyda.
Suverän AI är inte detsamma som GDPR, EU:s AI-förordning eller EU-hosting
Dessa fyra begrepp blandas ihop i säljpresentationer. Här är ett enkelt sätt att skilja dem åt. Detta är allmän information, inte juridisk rådgivning.
| Begrepp | Vad det är | Vad det inte täcker |
|---|---|---|
| GDPR | Lag om behandling av personuppgifter | Avgör inte vilka AI-verktyg ni väljer eller vem som äger systemet |
| EU:s AI-förordning | Riskbaserad lag om AI-system | Tar inte upp ert molnberoende eller inlåsning hos leverantör |
| NIS2 | EU-direktiv om cybersäkerhet och riskhantering för verksamheter inom tillämpningsområdet | Fastställer inte AI-policy i sig |
| EU-hosting | Servrar fysiskt placerade i Europa | Avgör inte vem som kontrollerar leverantören, nycklarna eller driften |
| Suverän AI | Kontroll över data, infrastruktur, modeller och drift | Inte en juridisk status som man kan göra anspråk på genom att köpa en produkt |
EU:s AI-förordning (EU AI Act) är förordning (EU) 2024/1689. Den fastställer riskbaserade regler för AI-system, inklusive transparenskrav för AI-modeller för allmänna ändamål (GPAI), och skyldigheterna för GPAI-modeller har gällt sedan den 2 augusti 2025. Från och med den 2 augusti 2026 har Europeiska AI-byrån befogenheter att verkställa reglerna för GPAI-modeller, bland annat att begära dokumentation och utfärda sanktionsavgifter. Dessa skyldigheter vilar främst på modellleverantörerna. Som SaaS-företag som använder AI beror era skyldigheter på hur ni använder den, så läs förordningens bestämmelser om AI-kunskap och transparens. Vi går igenom dem i vår guide till artiklarna 4 och 50 i EU:s AI-förordning för SaaS.
Det viktiga är: inget verktyg, ingen region och inget certifikat garanterar efterlevnad. Suveränitet gör det enklare att visa att ni följer reglerna, eftersom ni vet var allt finns och vem som ansvarar.
Vad en suverän AI-stack består av
Kommissionens egen modell hjälper här. Cloud and AI Development Act beskriver suveränitet genom fyra säkerhetsnivåer baserade på dataplacering, oberoende från tredjeländer och transparens i mjukvaruförsörjningskedjan. Även om ni aldrig säljer till offentlig sektor är de tre dimensionerna en bra checklista för vilken leverantör som helst.
I praktiken har en teknikstack fem lager, och vart och ett kan vara mer eller mindre suveränt:
- Data. Var den lagras, vem som kan läsa den och vem som håller krypteringsnycklarna.
- Beräkning och hosting. Vilken juridisk person som driver servrarna och enligt vilket lands lag.
- Modeller. Om ni anropar en hostad modell via ett API, kör en öppen modell själva eller använder en blandning.
- Integration. Hur AI når era CRM-, ekonomi- och produktsystem, och med vilka behörigheter.
- Drift. Vem som övervakar den, godkänner åtgärder, loggar dem och stänger av den.
Öppen källkod-modeller hjälper till i det tredje lagret, men inte automatiskt. EU:s portal Interoperable Europe konstaterar att AI med öppen källkod kan stödja offentliga förvaltningars teknologiska suveränitet endast om de behåller kontrollen över AI-systemet, dess data och den infrastruktur det körs på. Samma logik gäller för ett företag: en öppen modell på någon annans infrastruktur, med någon annans nycklar, står inte under er kontroll.
Vad ett SaaS-bolag faktiskt bör bedöma
Ni behöver inget nationellt beräkningskluster. Ni behöver ärliga svar på en kort lista med frågor. Gå igenom dem tillsammans med er CTO, er kontaktperson för dataskydd och den som ansvarar för driften.
Datakontroll
- Vilka system innehåller kund-, avtals- och intäktsdata, och vilket av dem är den överenskomna sanningskällan?
- Vilka AI-verktyg kan läsa dessa data i dag? Ta med de som enskilda medarbetare har registrerat sig för på egen hand.
- Lämnar några personuppgifter er miljö när någon klistrar in dem i en assistent?
- Kan ni radera eller exportera det som AI:n har behandlat?
Leverantörer
- Vilken juridisk person driver respektive AI-tjänst, och var har den sitt huvudkontor?
- Använder modellleverantören era indata för träning? Står det i avtalet?
- Vad händer om leverantören ändrar villkor, priser eller tillgänglighet? Hur snabbt skulle ni kunna byta?
Behörigheter
- Ser AI:n bara det som den som ställer frågan får se?
- Kan en agent ändra poster, utlösa processer eller ge åtkomst? Om så är fallet, vilka åtgärder kräver mänskligt godkännande?
- Loggas varje åtgärd på ett sätt som ni kan granska i efterhand?
Styrning
- Finns det en namngiven person som avgör var AI används och var den inte används?
- Har medarbetare som använder AI den utbildning som EU:s AI-förordnings bestämmelse om AI-kunskap förväntar sig?
- Har ni en skriftlig förteckning över användningsområden för AI, med en riskbedömning för varje?
Om ni inte kan svara på hälften av dessa frågor i dag är det normalt för ett företag där AI har vuxit fram underifrån. Det är också en signal om att problemet gäller ägarskap snarare än teknik. Vårt ramverk för AI-styrning för B2B SaaS-företag gör frågorna till en fungerande struktur.
Ordningen spelar roll: datagrund, AI-lager, avdelningsagenter
De flesta brister i suveränitet hos SaaS-företag är inte infrastrukturbrister. De uppstår för att AI kopplas till röriga, duplicerade data innan någon har bestämt vad som är sant. Vi bygger i en fast ordning.
1. Datagrunden. Era CRM- och ekonomidata blir sanningskällan. Ett bearbetningslager omvandlar data från systemen runt omkring till en gemensamt överenskommen version. Om sälj säger en siffra och ekonomi en annan kommer en AI-assistent att upprepa båda med full säkerhet.
2. AI-lagret. Data kopplas till den AI-assistent som ert företag redan använder, via MCP (Model Context Protocol), inom de behörigheter ni bestämmer. Ni behåller den assistent som människor känner till, och ni avgör vad den kan läsa och göra.
3. Avdelningsagenter. Specialbyggda agenter för Finance, Sales och Customer Success, som används på vanligt språk. De hämtar data (frågar, rapporterar, slår upp i CRM, ekonomi och produkt) och skickar data (uppdaterar poster, utlöser processer, ger åtkomst). Godkännandesteg och en revisionslogg omger de åtgärder som spelar roll. Se våra AI-agenter för Finance, Sales och CS för hur detta ser ut per avdelning, och Admin Portal för kontrollytan.
Vi utformar för GDPR, NIS2 och EU:s AI-förordning från början, och vi kör bygge, pilot och tester på egenhostad europeisk infrastruktur i Tyskland. Det är ett designval som stöder ert eget arbete med efterlevnad. Det är inte ett certifikat, och er juridiska rådgivare avgör fortfarande vilka skyldigheter ni har.
Där AI inte hör hemma
Suveränitet innebär också att bestämma var AI inte ska köras. Vi är tydliga med detta mot varje kund.
- Beslut med rättsliga eller stora personliga konsekvenser för en person (anställning, uppsägning, kreditliknande bedömningar) utan en mänsklig beslutsfattare och ett dokumenterat underlag. EU:s AI-förordning (EU AI Act) klassar vissa av dessa användningsområden som högrisk, så låt först göra en ordentlig juridisk granskning.
- Processer som ingen har skrivit ned. Om teamet inte kan beskriva stegen befäster automatiseringen bara förvirringen.
- Data som ingen litar på. En agent ovanpå två motstridiga kundlistor ger bara snabbare oenighet.
- Uppgifter med låg volym och låg kostnad. Om en uppgift tar tjugo minuter i månaden kostar bygget och tillsynen mer än vad som sparas.
- Allt där ett fel inte kan ångras och ingen granskar det. Betalningar, avtalsvillkor och behörigheter kräver ett godkännandesteg.
- Känsliga personuppgifter i verktyg som du inte har bedömt. Håll dem utanför tills verktyget har granskats.
Regeln vi följer: inför AI en process i taget och börja med den dyraste. Börja där kostnaden går att mäta och datan är tillräckligt ren för att man ska kunna lita på den.
Vår syn: ägarskap väger tyngre än ursprung
De flesta samtal om suverän AI börjar med var servrarna står. Vi börjar med vem som har ansvaret. I de SaaS-bolag i tillväxtfas som vi möter används AI redan, i säljanteckningar, supportsvar och ekonomikalkyler, men ingen äger den. Det är det verkliga suveränitetsgapet: ingen kan säga vad AI:n läser, vad den får ändra och vem som har godkänt det.
Efter 25 år av att driva verksamhet är vår slutsats att strategin och det fungerande systemet måste komma från samma person, annars glider de isär. Därför tillhandahåller NordOps Consulting en Fractional Chief AI Officer som både avgör var AI lönar sig och bygger den. Datagrunden kommer först, eftersom agenter bara är så tillförlitliga som den data de läser.
Vi anser också att du ska äga det som byggs. Källkod, dokumentation och infrastruktur överlämnas till dig vid leveransen, så att din AI inte är beroende av att vi finns kvar. För oss är det så suveränitet ser ut på företagsnivå: kontroll som du faktiskt kan utöva.
Claus Nielsen
Så utvärderar ni ett ”suveränt” påstående från en leverantör
Eftersom begreppet lätt missbrukas bör du pröva varje påstående med de här frågorna.
- Vem är avtalspart och driftansvarig? Ett datacenter i EU som drivs av ett moderbolag utanför EU kan fortfarande väcka jurisdiktionsfrågor. Fråga din juridiska rådgivare vad det innebär för dig.
- Vem har nycklarna? Kryptering som du inte kan kontrollera begränsar vad suveränitet innebär i praktiken.
- Kan du lämna? Fråga efter format för dataexport, modellportabilitet och vad som händer när avtalet upphör.
- Vad loggas? Du behöver ett revisionsspår över vad AI:n har läst och gjort, i en form som du kan granska.
- Vilket garantianspråk är det? Jämför leverantörens formuleringar med kommissionens dimensioner: dataplacering, oberoende från tredjeländer och transparens i leveranskedjan. Vaga ord som “helt suverän” utan belägg förtjänar EUI:s varning för sovereignty washing.
- Passar det din storlek? Ett SaaS-bolag med 60 anställda behöver sällan suverän beräkningskapacitet. Det behöver tydliga datagränser och en leverantör som går att byta ut.
Vad det kostar att komma igång
Du behöver inte åta dig ett bygge för att få klarhet. Våra ingångserbjudanden, så som de publiceras på vår webbplats:
- AI Snapshot: 2500-3500 EUR, engångsbelopp.
- AI Readiness Assessment: från €4,500, engångsbelopp. Den granskar var AI används, vilken data den berör och var de största besparingarna finns. Se AI Readiness Assessment.
- Fractional Chief AI Officer: från €1,500 per månad (Advisor), från €3,250 per månad (Operating) och från €5,500 per månad (Embedded).
- Byggen: 30% av första årets besparing, när den har mätts och bevisats, eller ett fast pris som överenskoms innan arbetet börjar.
Det första samtalet är ett kostnadsfritt introduktionssamtal på 30 minuter.
Börja med en ägare för AI
Om ditt team använder AI och ingen kan säga vem som äger den är första steget inte en ny plattform. Det är en utsedd person, en tydlig karta över din data och en process som väljs för det första projektet. Vår tjänst Fractional Chief AI Officer tillhandahåller den personen, från €1,500 per månad, med bygget utfört på europeisk infrastruktur och överlämnat till dig.
Om du hellre vill se var du står först kan du boka det kostnadsfria introduktionssamtalet på 30 minuter via NordOps Consulting och ta med din lista över AI-verktyg. Vi säger ärligt om en bedömning är meningsfull, och var AI bör hållas utanför.
FAQ
Är suverän AI detsamma som att hosta AI i ett datacenter i EU?
Nej. Plats är en dimension. Kommissionens syn på moln- och AI-suveränitet tittar också på oberoende från tredjeländer och transparens i programvarans leveranskedja. En europeisk region som drivs av en leverantör utanför Europa besvarar den första frågan bara delvis. Fråga din juridiska rådgivare hur jurisdiktionen gäller i din situation.
Gör suverän AI att vi uppfyller EU:s AI-förordning (EU AI Act) eller GDPR?
Nej. Ingenting garanterar efterlevnad. GDPR och EU:s AI-förordning (EU AI Act) ställer krav på hur du använder data och AI, och de beror på dina faktiska användningsfall. En suverän design gör det enklare att veta var datan finns, vem som har åtkomst och vad som har loggats, vilket stödjer ditt efterlevnadsarbete.
Behöver ett SaaS-bolag med 50 anställda egna modeller eller GPU:er?
Oftast inte. De flesta bolag av den storleken får mer värde av en ren datagrund, tydliga behörigheter och en leverantör som går att byta ut. Egenhostade modeller är motiverade först när datakänslighet eller kostnad rättfärdigar driftinsatsen.
Vem bör äga suverän AI i ett SaaS-bolag?
En utsedd person med mandat över Finance, Sales, Customer Success och teknik. I mindre bolag är det ofta en COO eller en fractional Chief AI Officer. Rollen avgör var AI används, var den inte används och vad varje agent får läsa och ändra.
Källor
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (Europeiska kommissionen)
- Apply AI Strategy (Europeiska kommissionen)
- AI-förordningen (Europeiska kommissionen)
- Regler för tillförlitlig artificiell intelligens i EU (EUR-Lex)
- AI med öppen källkod (Interoperable Europe Portal)