Ett ramverk för AI-styrning är den uppsättning roller, policyer, kontroller och granskningar som avgör hur ditt företag väljer, bygger, använder och övervakar AI. För ett SaaS-företag med 20 till 200 anställda handlar det om fem saker: en utsedd ägare, ett register över varje användning av AI, en risknivå för varje användning, en kort policy som människor kan följa och kontroller som är inbyggda i själva systemen. Den här guiden visar hur du bygger var och en av dem, vilka externa ramverk du kan låna från och var AI inte bör användas alls.
Kort sagt
- Ett ramverk är fungerande styrning, inte en PDF: en ansvarig ägare, en förteckning över AI-användningar, risknivåer, en kort användningspolicy och uppföljning.
- Du behöver inte uppfinna det själv. NIST:s AI RMF och ISO/IEC 42001 ger dig en struktur, och EU:s AI-förordning och GDPR lägger juridiska skyldigheter ovanpå.
- Klassificera AI efter konsekvensen av att det går fel, inte efter hur avancerat verktyget är.
- Kontroller som sitter inne i dina CRM-, ekonomi- och behörighetssystem håller bättre än regler som människor måste komma ihåg.
- Vissa beslut ska ligga kvar hos människor. Namnge dem skriftligt.
Innehållsförteckning
- Vad ett ramverk för AI-styrning är
- De komponenter som varje ramverk behöver
- Vem som bör äga AI-styrningen
- Steg 1: Bygg förteckningen
- Steg 2: Nivåindela varje användning efter konsekvens
- Där AI inte hör hemma
- Vad din policy för AI-användning bör omfatta
- Europa: vad lagstiftningen tillför
- Steg 3: Lägg kontroller inne i dina system
- Steg 4: Övervaka och granska
- Vårt perspektiv
- Så kan NordOps Consulting hjälpa till
- FAQ
- Källor
Vad ett ramverk för AI-styrning är
Skala bort leverantörsspråket så är definitionen enkel. NIST:s AI Risk Management Framework beskriver styrning som policyer, processer, dokumentation, roller och kompetenser som hanterar AI-risk under hela livscykeln, i linje med organisationens värderingar och omfattande system och data från tredje part. Med enkla ord: vem som bestämmer, på vilka grunder, med vilket underlag, och vem som svarar när något går fel.
Om du vill se det bredare affärsmässiga argumentet för styrning som disciplin visar grunderna i bolagsstyrning samma logik om ansvar och tillsyn tillämpad på ett helt företag.
Varför ett växande SaaS-företag behöver ett
De flesta SaaS-team använder redan AI. Sälj skriver utkast till utskick med en assistent, support klistrar in ärenden i en chattbot, ekonomi testar en modell på avstämningar, utvecklare använder kodassistenter. Ingen har bestämt detta som företag, och ingen äger det. Det är det glapp som ett ramverk täpper till.
Den praktiska vinsten är hastighet, inte pappersarbete. Ett välskött ramverk ger dig vad BetterCloud kallar ett grundläggande operativsystem av roller och kontroller som gör AI-införandet snabbare, säkrare och granskningsbart i de upplägg med delat ansvar som är typiska för SaaS. Dina företagskunder kommer också att be om det i säkerhetsenkäter, oftast innan de frågar om din modell.
De komponenter som varje ramverk behöver
Human Technology Institute vid UTS räknar upp det väsentliga: ansvarsstrukturer, AI-principer och policyer inklusive röda linjer, riskhantering och praktiska kontroller för övervakning och rapportering genom hela livscykeln. Samma rapport gör en poäng som är värd att komma ihåg: principer räcker inte. De måste bli konkreta röda linjer för att köpa, utforma och driftsätta AI.
Så här ser det ut för ett företag med 20 till 200 anställda.
| Komponent | Hur det ser ut i ett SaaS-företag |
|---|---|
| Ansvar | En utsedd ägare i ledningen, plus en utsedd ägare för varje användning av AI |
| Principer och röda linjer | En halv sida med vad AI aldrig får göra hos oss |
| Förteckning | Ett levande register över varje AI-verktyg och varje användning |
| Risknivåer | Låg, medel, hög, var och en med obligatoriska kontroller |
| Rutiner och kontroller | Checklistor, godkännandesteg, behörigheter, loggning |
| Övervakning | Schemalagda granskningar, incidenthantering, spårning av leverantörsändringar |
De fyra aktiviteterna från NIST
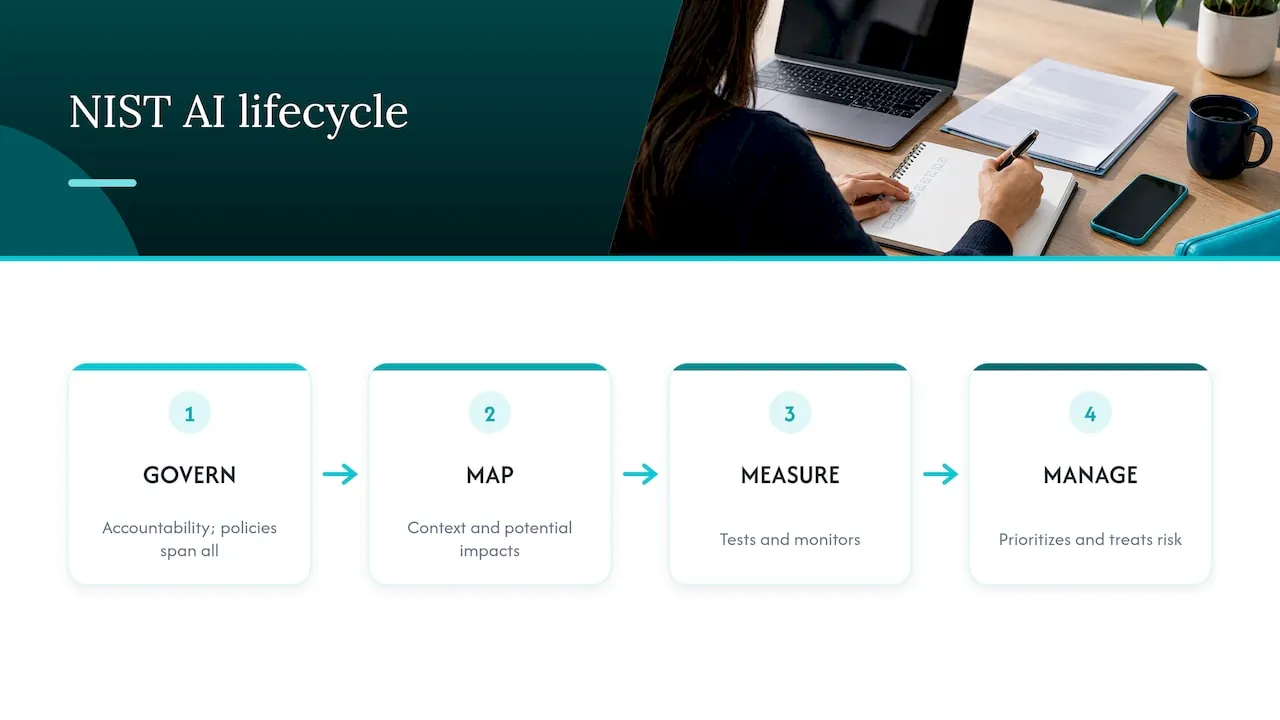
NIST delar in arbetet i fyra sammanlänkade funktioner. GOVERN fastställer ansvar och policyer, MAP skapar förståelse för sammanhang och möjliga konsekvenser, MEASURE testar och övervakar, och MANAGE prioriterar och hanterar risk. GOVERN löper genom allt annat, medan de andra tre gäller specifika AI-system och livscykelfaser. För ett litet företag kan du läsa det som en slinga: bestäm vem som ansvarar, förstå varje användning, kontrollera hur den beter sig, åtgärda det som är fel och upprepa.
ISO/IEC 42001 som ledningssystem
ISO/IEC 42001:2023 definierar ett ledningssystem för AI som sammanhängande organisatoriska delar som fastställer policyer, mål och de processer som krävs för att nå dem, och det kräver ständig förbättring. Standarden är avsedd för organisationer av alla storlekar som utvecklar, tillhandahåller eller använder AI. Du behöver inte certifiering för att låna dess logik. Om en stor kund senare frågar om den, kommer ditt ramverk redan att ha en igenkännbar form.
Vem som bör äga AI-styrningen
Det vanligaste misslyckandet är delat ägarskap, vilket innebär att ingen äger frågan. HTI-rapporten rekommenderar en hierarki av ansvarsområden som definierar vem som är ansvarig för beslut om upphandling, hantering och löpande tillsyn av AI. Här är en fungerande uppdelning för ett SaaS-företag i tillväxtfasen:
- En ansvarig i ledningen. Någon med mandat över Finance, Sales, Customer Success och Product. I den här storleken är det oftast VD eller COO, eller en fractional-chef.
- En processägare för varje AI-användning. Chefen för den avdelning som är beroende av den, inte IT som standard.
- En granskare för data och säkerhet. Den som i dag hanterar frågor om GDPR och säkerhet.
- En kort granskningsrytm. Månadsvis i början, kvartalsvis när det har lugnat sig.
Bilda ingen stor kommitté. I ett företag med 60 anställda är en kommitté på åtta personer ett möte som ingen går på.
Steg 1: Bygg förteckningen
Du kan inte styra det du inte ser. Den praktiska vägledningen i Chartered Banker-stil från CBA föreslår att kartläggningen startar i upphandling och avtal, register över godkända appar, leverantörernas versionsanteckningar, utlägg, teamenkäter och intervjuer med processägare. Utläggsrapporter avslöjar mycket: leta efter små månatliga prenumerationer på AI-verktyg som aldrig gick via upphandling.
Skapa sedan ett levande register. För varje användning noterar du:
- Syfte och den process den stödjer
- Det beslut den ger underlag för eller fattar
- Vilka som påverkas
- Ägaren
- Leverantör, eller om ni byggt den själva
- De data den berör
- Hur resultaten kontrolleras
- Status: föreslagen, godkänd, pausad, avvecklad
Ett kalkylblad räcker bra som start. Kom ihåg att leverantörer lägger till AI-funktioner i verktyg ni redan har, så kontrollera igen efter större produktuppdateringar.
Steg 2: Nivåindela varje användning efter konsekvens
Samma vägledning rekommenderar att AI klassificeras efter konsekvenserna av ett misslyckande, inte teknikens sofistikering. Faktorer är bland annat möjlig skada för individer, beslut om människor, skala och hastighet, möjlighet att upptäcka och reversera fel samt användning av personuppgifter eller konfidentiella data.
Tillämpat på SaaS:
- Låg: att skriva utkast till interna anteckningar, sammanfatta offentliga dokument, brainstorma. Ett felaktigt svar upptäcks och kostar några minuter.
- Medel: att sammanfatta kundsamtal, skriva utkast till kundsvar som en person granskar, prognostisera pipeline. Fel är rimliga och sprids om de inte kontrolleras.
- Hög: allt som ändrar kunduppgifter, pengar, åtkomst eller anställningsbeslut utan mänsklig kontroll.
För användningar med allvarliga konsekvenser kräver vägledningen starkare kontroller, bland annat konsekvensbedömning och en mänsklig överstyrning som faktiskt fungerar. Skriv ned varför varje användning hamnade i sin nivå, så att resonemanget finns kvar när personal byts ut.
Där AI inte hör hemma
Ett ramverk som bara säger ja är inte styrning. Vi skulle hålla AI utanför de här områdena, eller sätta snäva gränser för den där:
- Slutgiltiga beslut om människor. Anställning, uppsägning, prestationsbedömning och lön. En modell kan sammanfatta, men en chef fattar beslutet och kan förklara varför.
- Ogranskade ändringar i finansiella uppgifter. Fakturor, intäktsredovisning, återbetalningar och utbetalningar kräver ett mänskligt godkännandesteg och ett spårbart förlopp.
- Att bevilja åtkomst utan godkännande. Tilldelning av åtkomst till produktionsmiljö eller kunddata ska aldrig ske enbart på en modells bedömning.
- Att klistra in konfidentiella data i verktyg ni inte har godkänt. Kundavtal, personuppgifter och källkod hör bara hemma i verktyg som finns i ert register.
- Allt där ni inte kan förklara eller reversera utfallet. Om ett fel inte går att upptäcka och är permanent ska en människa vara med i loopen.
- Processer som är trasiga. AI ovanpå rörig CRM- eller ekonomidata ger självsäkra felaktiga svar snabbare. Åtgärda datan först.
Det här är era röda linjer. Samla dem på en sida.
Vad din policy för AI-användning bör omfatta
En policy för användning är den del av ramverket som er personal faktiskt läser. HTI beskriver rutiner och kontroller som de funktionella verktyg, till exempel checklistor eller designkrav, som omvandlar övergripande policyer till konkreta instruktioner. Håll er policy till två sidor och ta med:
- Godkända verktyg och hur man begär ett nytt.
- Dataregler: vad som får och inte får matas in, per dataklass.
- Röda linjer: listan ovan, anpassad efter er.
- Mänsklig granskning: vilka resultat som kräver en persons godkännande innan de lämnar företaget eller ändrar en post.
- Upplysning: när kunder måste informeras om att AI används.
- Incidentrapportering: var man rapporterar ett felaktigt resultat eller ett dataläckage, och vad som händer sedan.
- Ansvar: vem man frågar, och vem som uppdaterar policyn.
En policy är instruktionslagret. Ramverket är policyn plus inventeringen, nivåerna, ägarna, kontrollerna och granskningarna runt den.
Europa: vad lagstiftningen tillför
Ett frivilligt ramverk och en rättslig skyldighet är olika saker. Ramverk som NIST och ISO/IEC 42001 är frivilliga strukturer. GDPR, EU:s AI-förordning och NIS2 är lagar med eget tillämpningsområde. Det som följer är allmän information, inte juridisk rådgivning, och att följa ett ramverk garanterar inte efterlevnad av någon av dem. Fråga kvalificerade jurister hur de gäller för era produkter.
GDPR
När AI behandlar personuppgifter gäller GDPR på samma sätt som vid all annan behandling. Europeiska dataskyddsstyrelsen anger att konsekvensbedömningar avseende dataskydd är ett viktigt inslag i ansvarsskyldigheten när behandling i AI-modeller sannolikt leder till hög risk för människors rättigheter och friheter. Den noterar också att personuppgiftsansvariga kan dokumentera de åtgärder som vidtagits för att begränsa insamlingen av personuppgifter, minska identifierbarheten och skydda mot extrahering. Ert register och era nivåer är den naturliga platsen för den dokumentationen.
EU AI Act
Förordning (EU) 2024/1689 fastställer riskbaserade regler som omfattar förbjudna metoder, högrisk-AI, transparenskrav, AI-modeller för allmänna ändamål, styrning och tillsyn, med vissa undantag. Bland annat måste leverantörer av högrisksystem hantera risker under hela livscykeln och föra teknisk dokumentation, och förordningen ställer även krav på dem som använder system under eget ansvar samt transparenskrav för vissa system. Om ni är leverantör, användare eller båda beror på vad ni bygger och använder. Skyldigheterna träder i kraft stegvis, så kontrollera kommissionens officiella sidor för aktuella tillämpningsdatum.
Det praktiska är att en inventering med ägare, nivåer och underlag är råmaterialet för alla dessa skyldigheter. Spårbara underlag är också något som köpare efterfrågar alltmer, vilket den här texten om spårbara underlag enligt EU:s AI-förordning hävdar för startups som säljer in i reglerade affärer. Europeiska kommissionens AI Alliance-community tillägger att att bygga upp styrning nu kan hjälpa företag att förbereda sig inför AI-förordningen och undvika efterlevnadsbörda senare.
NIS2
NIS2 är EU:s cybersäkerhetsdirektiv. Beroende på bransch och storlek kan ni eller era kunder omfattas av det, vilket påverkar hur ni hanterar säkerhetsrisker, incidenter och leverantörer. Behandla AI-verktyg som en del av den leverantörskedjan och fråga era jurister om det omfattar er.
Steg 3: Lägg kontroller inne i dina system
En policy som är beroende av minnet glider iväg. BetterCloud noterar att för SaaS-företag håller automatisering styrningen på plats, eftersom manuell uppföljning av policyer leder till avvikelser när leverantörer och modeller uppdateras. Microsofts vägledning pekar på liknande sätt mot att bädda in kontroller i SaaSOps-stacken, till exempel skydd mot dataförlust och åtkomsthantering, samt kontinuerlig övervakning, revisioner och prestationsgranskningar.
I praktiken innebär det:
- Behörigheter följer roller. En AI-assistent kan bara läsa det som personen som ställer frågan får läsa.
- Godkännandesteg för åtgärder. Att läsa data är lågrisk. Att uppdatera en post, utlösa en process eller ge åtkomst kräver godkännande på rätt nivå.
- Ett revisionsspår. Varje fråga, ändring och godkännande loggas, så att ni kan svara på vem som gjorde vad och varför.
- En överenskommen version av datan. Om CRM och ekonomi säger emot varandra väljer AI en av dem slumpmässigt. Avgör först vilken källa som gäller.
Steg 4: Övervaka och granska
NIST är tydligt med att styrning är övergripande och påverkar varje annan funktion, inte ett engångsprojekt. Sätt upp en kalender: en månatlig genomgång av nya verktyg och incidenter, en kvartalsvis granskning av användning på hög nivå, och en ny nivåbedömning varje gång en användning ändrar data, omfattning eller leverantör. Avveckla det som ingen använder.
Vårt perspektiv
Vi ser samma mönster i SaaS-företag med 20 till 200 personer: AI används redan, och ingen äger det. Styrning som skrivs som ett fristående dokument hamnar då vid sidan av arbetet i stället för inuti det.
Vi bygger i en fast ordning. Först datagrunden: CRM- och ekonomidata som sanningskälla, med en överenskommen version av siffrorna. Sedan AI-lagret, som kopplar den datan till den assistent som ert team redan använder. Därefter avdelningsagenter för Finance, Sales och Customer Success, som arbetar inom behörigheter, med godkännande där det behövs och ett revisionsspår. Styrning är inte ett lager som läggs till i slutet. GDPR, NIS2 och EU:s AI-förordning är designkrav från första dagen, och vårt bygge, vår pilot och våra tester körs på egendriftad europeisk infrastruktur i Tyskland.
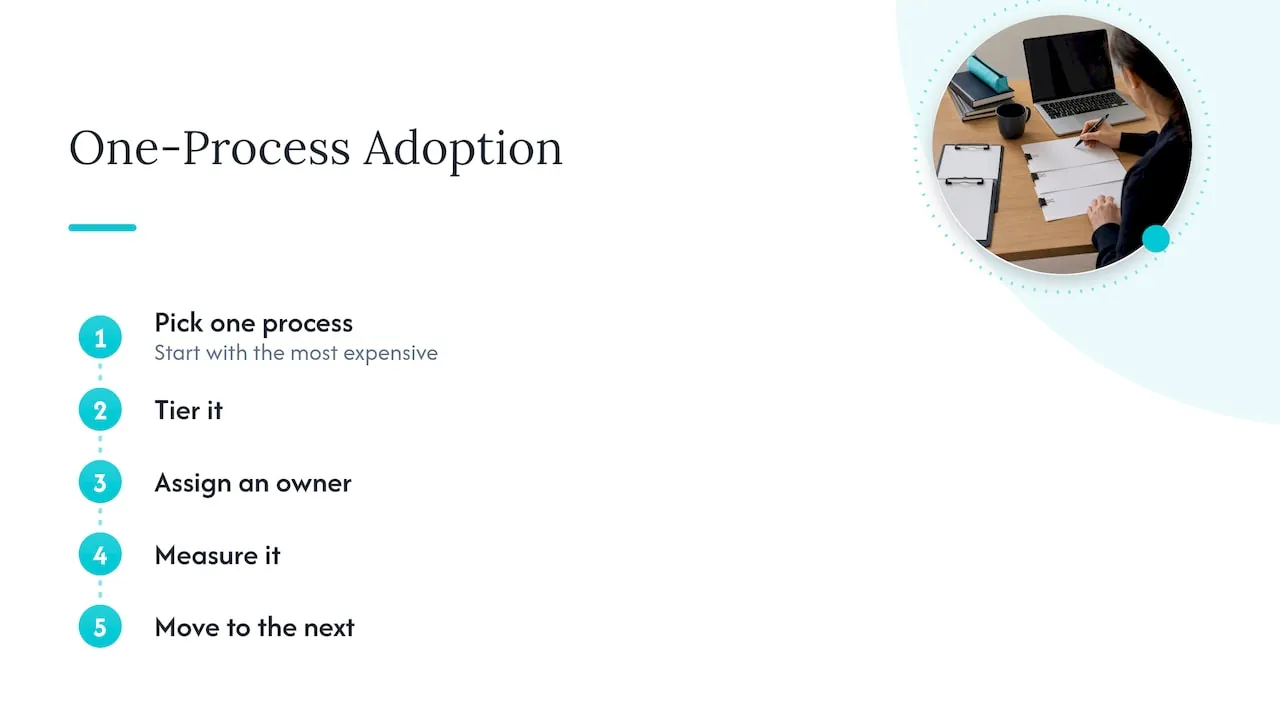
Vi anser också att AI bör införas en process i taget, med början i den dyraste. Att försöka styra femton experiment samtidigt är hur ramverk blir hyllvärmare. Välj en process, nivåbedöm den, ge den en ägare, mät den och gå sedan vidare till nästa.
Inget av detta ersätter din jurist. Ett ramverk hjälper dig att förbereda dig och visa ditt arbete, men garanterar inte efterlevnad.
, Claus Nielsen
Så kan NordOps Consulting hjälpa till
Om ditt team använder AI och ingen äger det ger vår tjänst Fractional Chief AI Officer dig en namngiven person med 25 års operativt ledarskap som avgör var AI lönar sig, sätter styrningen och bygger agenterna.
Det finns några vägar in. AI Snapshot är en engångsinsats till ett pris på €2,500-€3,500. AI Readiness Assessment börjar från €4,500. Fractional Chief AI Officer kostar från €3,000 per månad på Advisor-nivå, från €6,500 per månad på Operating-nivå och från €11,000 per månad på Embedded-nivå. Byggen prissätts till 30% av det första årets besparing när den har mätts och bevisats, eller till ett fast pris som överenskoms innan arbetet börjar. Du äger det som byggs, inklusive källkod, dokumentation och infrastruktur vid överlämningen. Börja med ett kostnadsfritt upptäcktssamtal på 30 minuter via NordOps Consulting-webbplatsen.
FAQ
Vad är skillnaden mellan ett ramverk för AI-styrning och en policy för AI-användning?
Policyn är det korta regelverk som personalen följer: godkända verktyg, dataregler, röda linjer och granskningssteg. Ramverket är hela systemet runt den, inklusive ansvar, inventering, risknivåer, kontroller och övervakning. Du behöver båda, och policyn är vanligtvis det första man skriver.
Behöver vi ISO/IEC 42001-certifiering?
Inte som utgångspunkt. Standarden är utformad för organisationer av alla storlekar som utvecklar, tillhandahåller eller använder AI, och du kan låna dess struktur utan att certifiera dig. Överväg certifiering om kunder eller upphandlingar börjar kräva det.
Vilket ramverk bör ett litet SaaS-företag börja med?
NIST AI RMF är en praktisk start eftersom dess fyra funktioner, GOVERN, MAP, MEASURE och MANAGE, lätt kan kopplas till en inventering, nivåer och granskningar. BetterCloud noterar att SaaS-styrning kan använda NIST AI RMF och COBIT i linje med befintlig IT- och affärsstrategi. Lägg till rättsliga krav från GDPR och EU:s AI-förordning där de gäller för dig.
Vem bör äga AI-styrningen i ett företag med 50 anställda?
En person i ledningen, vanligtvis VD, COO eller en fractional AI-ledare, med en namngiven ansvarig i varje avdelning för dess egna AI-användningsområden. Undvik en kommitté. Tydligt ansvar för upphandling, styrning och tillsyn är viktigare än titeln.
Hur lång tid tar det att komma igång?
En första version av inventeringen, nivåindelningen och en policy på två sidor är realistisk inom några veckor, eftersom arbetet till största delen består av kartläggning och beslut. Den löpande delen är granskningsrytmen, som genom sin utformning aldrig tar slut.
Källor
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies