Rollbaserad åtkomstkontroll (RBAC) är ett sätt att avgöra vem som får göra vad i ett system genom att koppla behörigheter till roller och sedan tilldela personer dessa roller. Ingen får behörigheter en i taget. En säljare, en finanscontroller och en supportchef får var och en den åtkomst som jobbet kräver, och inget mer. Den här guiden förklarar hur RBAC fungerar, hur du utformar roller som förblir hanterbara, när attributbaserad åtkomstkontroll (ABAC) passar bättre och vad som förändras när AI-agenter börjar läsa och skriva ditt företags data.
Kort sagt
- RBAC ger behörigheter till roller, inte till enskilda personer. Användare får åtkomst bara genom de roller de har.
- Utforma roller utifrån affärsfunktioner och arbetsflöden, inte utifrån menyerna i varje applikation.
- De flesta misslyckanden beror på rollexplosion och föråldrad åtkomst, så utse rollägare, granska åtkomst enligt ett schema och ta bort gammal åtkomst när människor byter roll.
- RBAC är grunden. ABAC lägger till sammanhang som belopp, plats eller tid ovanpå den.
- AI-agenter bör ärva samma roller och behörigheter som de personer som använder dem, med godkännandesteg och en revisionslogg.
Innehållsförteckning
- Vad rollbaserad åtkomstkontroll är
- Så fungerar RBAC: tre regler och fyra komponenter
- Så utformar du roller som förblir hanterbara
- Bästa praxis för RBAC på lång sikt
- RBAC kontra ABAC: vilken behöver du?
- Interna verktyg och RBAC
- RBAC när AI-agenter kommer in i bilden
- Perspektiv
- Där NordOps Consulting kommer in
- FAQ
- Källor
Vad rollbaserad åtkomstkontroll är
RBAC är en modell för att auktorisera åtkomst till system, applikationer och data utifrån en användares fördefinierade roll. IBM beskriver det som att en administratör tilldelar varje användare en eller flera roller, där varje roll representerar en uppsättning behörigheter eller privilegier.
Det avgörande kännetecknet är att all åtkomst går via roller. Enligt vanliga frågor från NIST Computer Security Resource Center är en roll i grunden en samling behörigheter, och användare får behörigheter bara genom de roller de tilldelas eller ärver genom en rollhierarki. Det är det som skiljer RBAC från vanliga grupper, där behörigheter kan knytas till både användare och grupper. NIST påpekar att detta skapar en kryphål som gör det svårt att kontrollera relationerna mellan användare och behörigheter.
Ett konkret exempel för ett SaaS-företag:
| Roll | Typisk åtkomst i CRM | Typisk åtkomst i finanssystemet | Typisk åtkomst i produktadmin |
|---|---|---|---|
| Account Executive | Egna konton och affärer, läsa och skriva | Ingen | Ingen |
| Sales Manager | Teamets konton, prognosvyer | Fakturastatus, endast läsning | Ingen |
| Finance Controller | Kontodata, endast läsning | Full fakturering och rapportering | Ingen |
| Customer Success Manager | Tilldelade konton, förnyelsefält | Fakturastatus, endast läsning | Begränsade tenant-inställningar |
| Support Engineer | Kontokontakter, endast läsning | Ingen | Tenant-diagnostik |
| Administratör | Konfiguration | Konfiguration | Fullständig |
När en ny account executive börjar tilldelar ni en roll. Ni behöver inte återskapa ett dussin enskilda behörighetsval.
Så fungerar RBAC: tre regler och fyra komponenter
NIST-modellen vilar på tre regler, enligt NIST-publikationen Role Engineering: Methods and Standards:
- Rolltilldelning. En användare kan använda en behörighet endast om användaren har tilldelats en roll.
- Rollauktorisering. Användarens aktiva roll måste vara auktoriserad för den användaren.
- Behörighetsauktorisering. En användare kan använda en behörighet endast om den är auktoriserad för användarens aktiva roll.
Samma publikation anger att NIST föreslog en enhetlig RBAC-modell år 2000 och att den godkändes 2004 som den amerikanska nationella standarden INCITS 359-2004.
Standarden har fyra komponenter, enligt dokumentet ANSI INCITS 359-2004:
- Core RBAC: den minsta uppsättningen element och relationer: användare, roller, behörigheter och sessioner.
- Hierarkisk RBAC: roller kan ärva från andra roller, så en chefsroll kan omfatta allt som en teammedlemsroll har.
- Statisk uppdelning av arbetsuppgifter: förhindrar att motstridiga roller tilldelas samma person.
- Dynamisk uppdelning av arbetsuppgifter: låter en person inneha motstridiga roller men förhindrar att de aktiveras samtidigt.
Uppdelning av arbetsuppgifter är viktigast inom ekonomi. Den som skapar en leverantörsbetalning bör inte vara den som godkänner den. Statisk uppdelning av arbetsuppgifter säkerställer detta vid tilldelningen, vilket är det enklaste och mest granskningsbara sättet.
Så utformar du roller som förblir hanterbara
Det är i utformningen som de flesta RBAC-projekt lyckas eller misslyckas. En uppsättning roller som speglar hur verksamheten fungerar är lätt att förklara och granska. En uppsättning roller som speglar kryssrutorna i varje verktyg blir ett labyrintiskt system.
Utgå från verksamhetens funktioner
IBM:s implementeringsvägledning säger att de mest robusta utformningarna utgår från verksamhetens funktioner och arbetsflöden, inte från applikationernas menyer. Fråga inte vilka rutor som ska kryssas i i CRM-systemet, utan vad en säljare faktiskt gör, och uttryck sedan dessa aktiviteter som rolldefinitioner som kan mappas mot flera system.
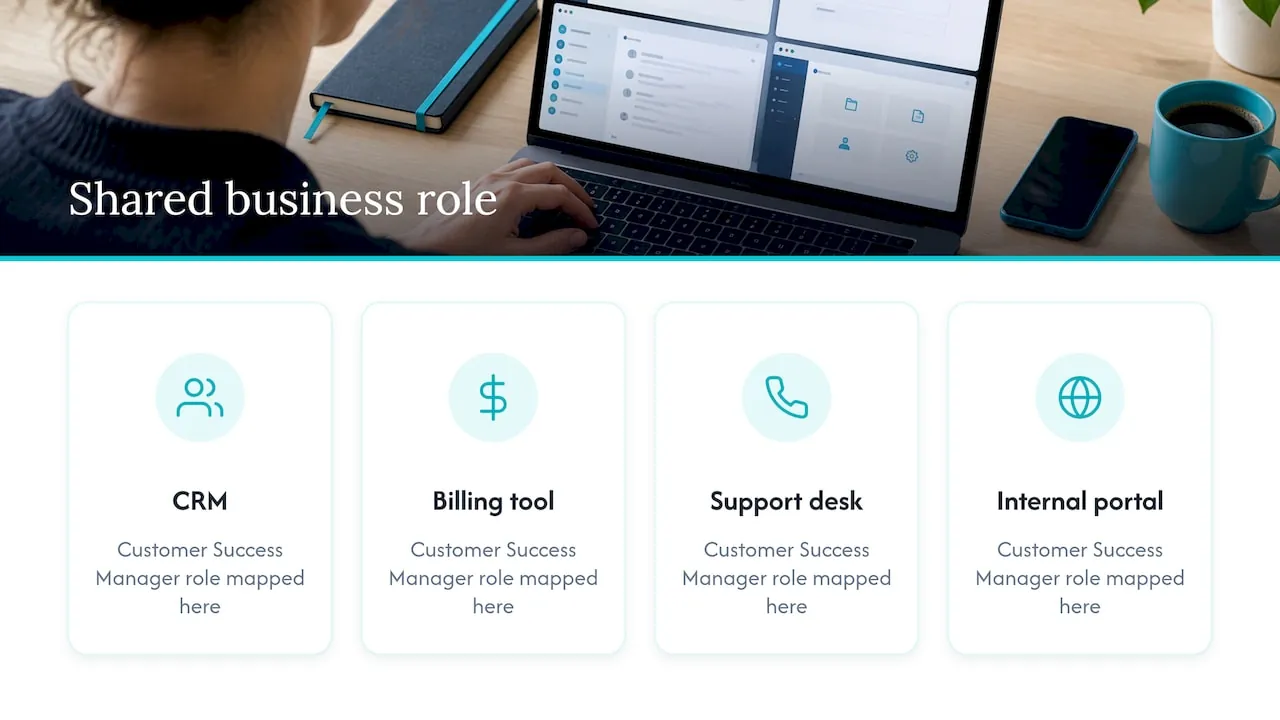
Den sista punkten är praktisk. En roll som “Customer Success Manager” bör betyda samma sak i ert CRM-system, ert faktureringsverktyg, er supportdesk och alla interna portaler. Ni definierar den en gång som en verksamhetsroll och mappar den sedan till varje system.
Välj ett angreppssätt för rolldesign
NIST-publikationen om role engineering beskriver tre angreppssätt:
- Top-down: ämnesexperter namnger rollerna och kopplar behörigheter från en blank sida. Svårigheten som NIST pekar på är att få ihop dessa experter under den tid som krävs.
- Bottom-up: behörigheter aggregeras till roller utifrån befintliga åtkomstdata.
- Hybrid: båda tillsammans.
Oracles dokumentation om identitetshantering rekommenderar också det hybrida angreppssättet för role mining. För ett företag med 20 till 200 anställda är hybrid oftast realistiskt. Lägg några timmar med chefen för varje funktion på att skissa roller, exportera sedan aktuella behörigheter från ert CRM- och ekonomisystem och se var verkligheten avviker. Genom att kombinera de två undviker ni roller som är för teoretiska och roller som byggs kring några få avvikare.
En praktisk arbetsordning
- Inventera system och data. Lista de system som innehåller kund-, intäkts- och produktdata och markera vilka poster som är känsliga.
- Skissa roller per funktion. Börja med breda kategorier. IBM noterar att organisationer ofta börjar med att skilja på administratörer, specialister eller expertanvändare, och slutanvändare.
- Exportera faktiska behörigheter. Hämta nuvarande åtkomst per person från varje system och gruppera liknande mönster.
- Stäm av. Där någon har långt mer åtkomst än sin skissade roll motiverar, avgör om rollen är fel eller om personen har samlat på sig åtkomst som hen bör förlora.
- Utse en ägare för varje roll. En person ansvarar för vad rollen innehåller.
- Tillämpa, granska sedan. Flytta över personer till roller, ta bort direkta behörigheter och planera in den första granskningen.
Bästa praxis för RBAC på lång sikt
IBM:s vägledning är att RBAC:s långsiktiga hälsa beror på styrning: periodiska åtkomstgranskningar med fokus på undantag och avvikare, joiner-mover-leaver-processer som ändrar roller automatiskt utifrån HR-händelser samt tidsbegränsade, godkända undantag för ovanlig åtkomst.
Tillämpa minsta möjliga behörighet genom utformningen
En guide med bästa praxis för RBAC i större organisationer från Avatier listar fyra mekanismer som ger minsta möjliga behörighet:
- Rätt dimensionering vid design: roller innehåller bara det som deras funktion behöver.
- Ersätt vid byte: när någon byter tjänst tar ni bort den gamla rollens åtkomst samtidigt som ni ger den nya.
- Tidsbegränsa det känsliga: ersätt permanent åtkomst med höga behörigheter med höjning av behörighet just-in-time.
- Återcertifiera för att fånga glidning: granska periodiskt för att hitta överbehörighet.
Den andra punkten missas oftast. Personer som byter team samlar på sig åtkomst. Efter två eller tre byten kan en customer success manager ha rättigheter till säljpipeline och fakturering som ingen avsett.
Förhindra rollexplosion
Samma källa kallar rollexplosion det dominerande felmönstret: en ny skräddarsydd roll för varje undantagsfall. Förebyggande arbete är billigare än efterstädning. Ge varje roll en ägare, kombinera hellre befintliga roller än att skapa nya och omcertifiera enligt ett fast schema. Ett användbart test: om en föreslagen roll bara skulle få en innehavare är den troligen ett undantag, inte en roll. Hantera den som ett tidsbegränsat, godkänt undantag.
Håll underhållet litet
Okta påpekar att RBAC inte kräver omfattande underhåll: behörigheter följer roller, så en ny befattning blir en ny roll som tillämpas på många personer med liten administrativ insats. Det gäller bara om rolluppsättningen förblir liten och ren, och därför är ägarskap och översyn viktiga.
En kort checklista
- Varje roll har en namngiven ägare och en beskrivning på vanligt språk.
- Inga behörigheter tilldelas direkt till enskilda personer.
- Oförenliga arbetsuppgifter (till exempel att skapa och godkänna betalningar) hålls isär.
- Rolländringar utlöses av nyanställningar, byten och avgångar.
- Åtkomst med höga privilegier är tillfällig och godkänd.
- Någon granskar undantag och avvikelser enligt ett fast schema.
RBAC kontra ABAC: vilken behöver du?
ABAC avgör åtkomst genom att utvärdera attribut hos användaren, resursen, åtgärden och ibland miljön mot en policy. NIST SP 800-162 definierar det så, och noterar att ACL:er och RBAC på sätt och vis är specialfall av ABAC när det gäller vilka attribut som används.
Enkelt uttryckt: RBAC frågar ”vad är ditt jobb?” ABAC frågar ”vad är ditt jobb, vad rör du vid, hur mycket står på spel och varifrån?”
Oktas jämförelse säger att RBAC passar små, enkelt strukturerade arbetsgrupper och miljöer med tydligt definierade befattningar. ABAC passar geografiskt spridda eller tidsbestämda arbetsgrupper, samt fall där åtkomstbehoven ändras per dokument snarare än per roll.
| Fråga | RBAC | ABAC |
|---|---|---|
| Underlag för beslutet | Roll | Attribut hos användare, resurs, åtgärd och kontext |
| Enklast att förklara för en revisor | Ja | Kräver mer arbete |
| Hanterar ”endast affärer under ett visst belopp” | Krångligt, leder lätt till fler roller | Naturligt |
| Hanterar ”endast konton i din region” | Kräver en roll per region | Naturligt |
| Insats vid uppsättning | Lägre | Högre |
De flesta växande SaaS-bolag väljer inte det ena eller det andra. Oktas identitetsteam konstaterar att många organisationer använder en hybrid: RBAC för breda åtkomstnivåer och ABAC för finkorniga kontroller. Avatier säger samma sak från andra hållet: RBAC är grunden, och kontextkänsliga beslut som tid, plats, belopp eller enhet hör till ABAC som läggs ovanpå. Den praktiska regeln är att börja med RBAC och lägga till attributregler först där antalet roller annars skulle växa kraftigt, till exempel vid regionala gränser eller gränser för affärsstorlek.
Interna verktyg och RBAC
Interna verktyg är där åtkomstkontrollen i tysthet brister. En kalkylbladsexport från CRM-systemet, en adminpanel byggd av en enda ingenjör, en ekonomidashboard som delas via länk: var och en är en plats där roller går att kringgå. Tre vanor hjälper:
- En enda identitetskälla. Inloggning och roller kommer från er identitetsleverantör, inte från separata användarlistor i varje verktyg.
- Roller definieras en gång och mappas överallt. Affärsrollen är enheten, och varje verktygs lokala behörigheter härleds från den.
- Loggar som går att läsa. Varje läsning och skrivning av känsliga poster lämnar en post som visar vem, vad och när.
Om ni bygger eller köper interna portaler, fråga hur roller definieras, vem som kan ändra dem och om ändringar loggas. Det är frågor som en säkerhetsgranskare eller ett kundformulär kommer att ställa.
RBAC när AI-agenter kommer in i bilden
AI förändrar åtkomstfrågan på ett specifikt sätt: en assistent eller agent kan nå över många system i en enda förfrågan. Om den är ansluten med ett brett tjänstekonto kan den returnera data som personen som frågar aldrig fick se.
Lösningen är inte en ny säkerhetsmodell. Det är att tillämpa den ni redan har:
- Agenten agerar som användaren. Den får behörigheterna för personens roll, aldrig fler.
- Läsning och skrivning hålls isär. Att hämta data (fråga, rapportera, slå upp) är en behörighet. Att skicka data (uppdatera poster, utlösa processer, tilldela åtkomst) är en annan, vanligtvis snävare.
- Godkännande där det spelar roll. Åtgärder som ändrar pengar, avtal eller åtkomst väntar på att en människa bekräftar.
- Allt loggas. Ett granskningsspår visar vilken person som gjorde vad, via vilken agent.
Det finns också en plats där AI inte hör hemma: att avgöra vem som får åtkomst. Att bevilja, ändra och godkänna roller bör ligga kvar hos namngivna personer som följer er policy. En agent kan förbereda en granskningslista eller flagga avvikelser, men en person äger beslutet.
Regleringen pekar åt samma håll. GDPR, NIS2 och EU AI Act berör alla hur data och system kontrolleras, och väl utformad åtkomstkontroll är en vanlig byggsten när företag arbetar med dem. RBAC gör inte i sig ett företag regelefterlevande, och den här artikeln är inte juridisk rådgivning. Fråga er juridiska rådgivare vad som gäller för er.
Mer om hur styrning och AI hänger ihop finns i vårt ramverk för AI-styrning för B2B SaaS-företag.
Perspektiv
Vi ser samma mönster i SaaS-företag med 20 till 200 anställda. Roller har aldrig utformats. Åtkomsten har vuxit med varje nytt verktyg, och sedan kom AI och började läsa över allt.
Därför bygger vi i en fast ordning. Först datagrunden: era CRM- och finansdata som överenskommen sanningskälla, med roller som betyder detsamma i alla system. Sedan AI-lagret, som kopplar den datan till den assistent som ert team redan använder. Därefter avdelningsagenter för Finance, Sales och Customer Success. Varje lager ärver åtkomstreglerna från lagret under.
Vår uppfattning är att en agent aldrig bör ha större förtroende än den person som använder den. Den arbetar inom den personens behörigheter, ber om godkännande när en åtgärd är viktig och lämnar ett revisionsspår. Rolldesign är inte en sidouppgift i ett AI-projekt. Den är den första delen.
Claus Nielsen
Där NordOps Consulting kommer in
Om ert team redan använder AI men ingen äger hur det berör era data är åtkomstdesign ett bra ställe att börja. NordOps Consulting arbetar som Fractional Chief AI Officer för B2B SaaS-företag i Europa: en namngiven person som avgör var AI lönar sig, bygger datagrunden och bygger agenter som era medarbetare använder med vanligt språk, inom behörigheter och med ett revisionsspår.
AI Readiness Assessment är en tydligt avgränsad startpunkt, från €4,500. För löpande ägarskap börjar Fractional CAIO-avtalet från €1,500 per månad. Ni kan också börja med ett kostnadsfritt upptäcktssamtal på 30 minuter via vår webbplats. Se hur arbetet delas upp i etapper under så fungerar det, eller titta på Admin Portal, där användarroller och åtkomst hanteras tillsammans med agenterna.
FAQ
Vad är skillnaden mellan en roll och en behörighet?
En behörighet är en enskild tillåten åtgärd på en resurs, till exempel att läsa en faktura eller redigera en affär. En roll är en namngiven samling behörigheter som motsvarar en arbetsfunktion. Användare tilldelas roller, och rollerna bär behörigheterna.
Räcker RBAC, eller behöver jag ABAC?
För de flesta team är RBAC rätt utgångspunkt eftersom det är enkelt att förklara och granska. Lägg till ABAC-regler först när kontext spelar roll, till exempel för att begränsa åtkomst efter region, affärsstorlek eller tid. Många organisationer använder båda, med RBAC för breda nivåer och ABAC för finjustering.
Hur många roller bör ett företag ha?
Det finns inget standardantal. Knyt roller till verkliga arbetsfunktioner, ge varje roll en ägare och behandla engångsbehov som tidsbegränsade undantag. Om en roll bara skulle ha en enda innehavare är det ett tecken på att det är ett undantag och inte en roll.
Hur ofta bör roller och åtkomst ses över?
Fastställ ett regelbundet schema och granska dessutom varje gång någon byter tjänst eller slutar. IBM:s vägledning rekommenderar periodiska åtkomstgranskningar med fokus på undantag och avvikelser, samt automatiska ändringar som utlöses av HR-händelser. Välj en takt som ert team kan hålla, eftersom en missad granskning är värre än en lättare.
Hur bör AI-agenter hanteras i en RBAC-modell?
Behandla dem som att de agerar på uppdrag av en person, med den personens roll och inget mer. Skilj på läs- och skrivbehörigheter, kräv godkännande för känsliga åtgärder och för logg över varje åtgärd. Beslut om vem som får åtkomst bör ligga kvar hos människor.
Källor
- NIST CSRC: Role Based Access Control FAQs
- NIST: Role Engineering: Methods and Standards
- Standarden ANSI INCITS 359-2004
- IBM: What Is Role-Based Access Control
- IBM: RBAC Implementation Guide
- Oracle: Role Engineering and Management
- Avatier: Enterprise RBAC Implementation Best Practices
- Okta: What Is Role-Based Access Control
- Okta: RBAC vs. ABAC
- NIST SP 800-162: Guide to ABAC