Suveren AI i Europa betyr å beholde kontrollen over dataene, infrastrukturen, modellene og driften bak AI-en din, under regler du kan håndheve. For et B2B SaaS-selskap med 20 til 200 ansatte handler dette sjelden om å bygge en nasjonal modell. Det handler om å vite hvor kunde- og økonomidataene dine ligger, hvem som har tilgang til dem, hvilke AI-verktøy som leser dem, og hvem i selskapet som er ansvarlig for alt dette.
Begrepet brukes upresist. Myndigheter, skyleverandører og analytikere mener hver sin ting med det. Denne guiden skiller den politiske betydningen fra den praktiske, og viser hva en leder i et SaaS-selskap i vekst kan få kontroll over i år.
Kort fortalt
- I Europa omfatter «suveren AI» datalokalisering, juridisk jurisdiksjon, infrastruktur og hvem som driver systemet. Hosting i en EU-region dekker bare en del av dette.
- GDPR og EU AI Act er juridiske plikter. Suverenitet er et designmål som hjelper deg å oppfylle dem. Det erstatter dem ikke og garanterer ikke etterlevelse.
- For et SaaS-selskap handler de nyttige spørsmålene om egne data, egne leverandører, egne tilganger og egen AI-styring, ikke om å bygge modeller.
- Start med datafundamentet (CRM og økonomi som sannhetskilde), deretter AI-laget, og så agenter for avdelingene. Noe arbeid hører ikke hjemme hos AI i det hele tatt.
- Utpek én eier for AI. Uten en eier forblir suverenitet bare et lysbilde i en presentasjon.
Innholdsfortegnelse
- Hva suveren AI betyr i europeisk sammenheng
- Hvorfor Europa satser på det
- Suveren AI er ikke det samme som GDPR, EU AI Act eller EU-hosting
- Hva en suveren AI-stack består av
- Hva et SaaS-selskap faktisk bør vurdere
- Rekkefølgen har betydning: datafundament, AI-lag, avdelingsagenter
- Hvor AI ikke hører hjemme
- Hvordan vurdere en leverandørs «suverene» påstand
- Hva det koster å komme i gang
- Start med en eier for AI
- FAQ
- Kilder
Hva suveren AI betyr i europeisk sammenheng
Det finnes ingen enkelt juridisk definisjon som alle kilder deler. Forskere beskriver ideen fra ulike vinkler, og forskjellene har betydning.
Forskere ved Sciences Po beskriver teknologisk AI-suverenitet som evnen til å mobilisere og integrere AI-relatert kompetanse lokalt. Dette er et syn basert på ferdigheter og kapasitet: det spør om Europa har folkene, verktøyene og kunnskapen til å drive AI uten å være avhengig av andre.
Daniel Mügge hevder i Journal of European Public Policy at EUs diskurs om AI-suverenitet hovedsakelig er jurisdiksjonell og konkurranseorientert. Slik han leser det, handler den om økonomisk stilling i et globalt kappløp og om hvilke regler som gjelder, mer enn om styrking av enkeltpersoner.
Et tredje syn kommer fra et notat fra European University Institute, utgitt i november 2025. Det advarer mot at suverenitetsnarrativer kan brukes til «sovereignty washing», og sier at beslutningstakere bør oppgi det konkrete målet bak enhver påstand om suverenitet.
For en bedriftskunde er det siste punktet det praktiske. Når en leverandør sier «suveren», spør: suveren fra hva, og for hvem?
Hvorfor Europa satser på det
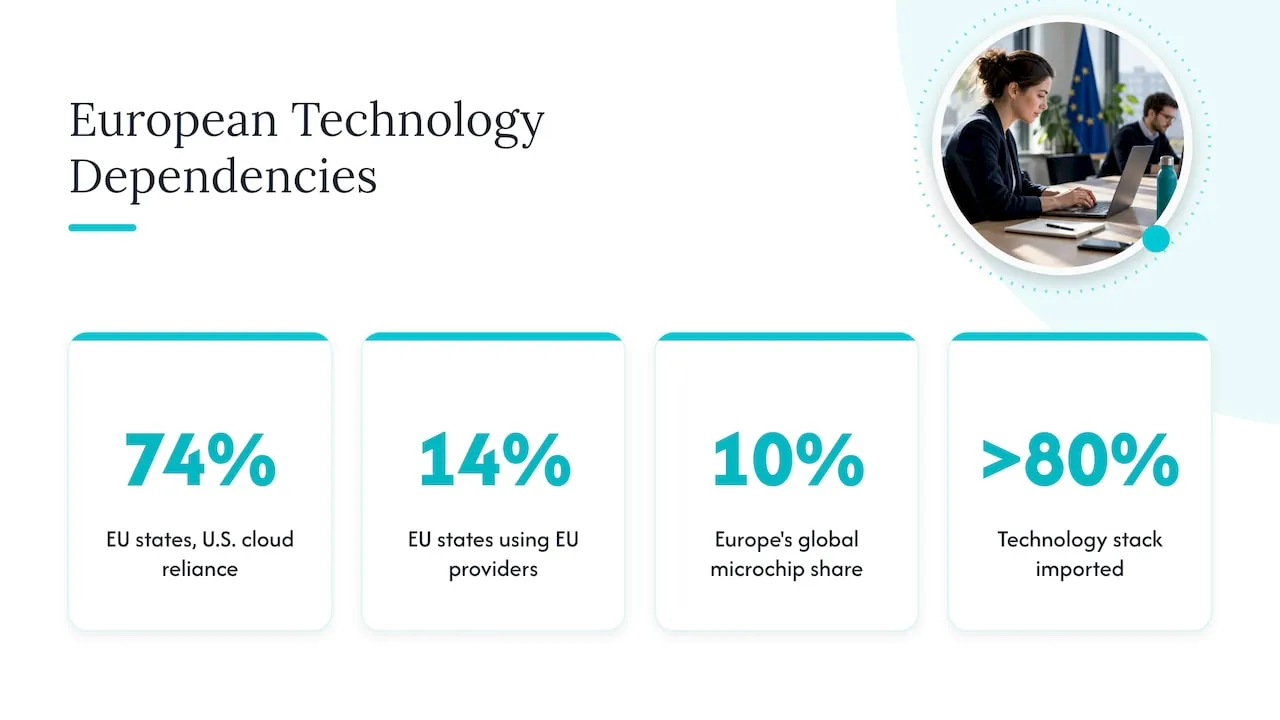
Drivkraften er avhengighet. Brookings rapporterer at 74 prosent av EUs medlemsland per september 2025 delvis er avhengige av amerikanske skyleverandører, mens bare 14 prosent bruker EU-leverandører. Den samme analysen anslår at Europa utgjør 10 prosent av det globale markedet for mikrobrikker, og at mer enn 80 prosent av teknologistacken importeres.
Europakommisjonen svarer med politikk. Cloud and AI Development Act er en del av AI Continent Action Plan og har som mål å tredoble datasenterkapasiteten i EU innen 5 til 7 år, samtidig som tillatelsesprosessene forenkles. Apply AI Strategy legger til en kjøp-europeisk-tilnærming, særlig for offentlig sektor, med vekt på åpen kildekode-AI. Apply AI Alliance er det viktigste forumet som samler leverandører, næringsliv, akademia og offentlig sektor.
Mesteparten av dette retter seg mot myndigheter og infrastrukturleverandører. Som SaaS-kjøper vil du merke det på tre måter: flere europeiske alternativer for hosting og regnekraft, flere spørsmål fra dine egne bedriftskunder om hvor dataene deres havner, og tydeligere forventninger til hva «suveren» må bety.
Suveren AI er ikke det samme som GDPR, EU AI Act eller EU-hosting
Disse fire ideene blandes sammen i salgspresentasjoner. Her er en enkel måte å skille dem på. Dette er generell informasjon, ikke juridisk rådgivning.
| Begrep | Hva det er | Hva det ikke dekker |
|---|---|---|
| GDPR | Lov om behandling av personopplysninger | Avgjør ikke hvilke AI-verktøy du velger eller hvem som eier systemet |
| EU AI Act | Risikobasert regelverk for AI-systemer | Tar ikke for seg skyavhengigheten din eller leverandørlåsing |
| NIS2 | EU-direktiv om cybersikkerhet og risikostyring for virksomheter som omfattes | Fastsetter ikke AI-politikk i seg selv |
| EU-hosting | Servere fysisk plassert i Europa | Avgjør ikke hvem som kontrollerer leverandøren, nøklene eller driften |
| Suveren AI | Kontroll over data, infrastruktur, modeller og drift | Ikke en juridisk status du kan kreve ved å kjøpe ett enkelt produkt |
EUs AI-forordning (EU AI Act) er forordning (EU) 2024/1689. Den fastsetter risikobaserte regler for AI-systemer, blant annet åpenhetsplikter for generelle AI-modeller (GPAI), og forpliktelsene for GPAI-modeller har gjeldt siden 2. august 2025. Fra og med 2. august 2026 har det europeiske AI-kontoret håndhevingsmyndighet overfor GPAI-modeller, blant annet til å kreve dokumentasjon og ilegge bøter. Disse pliktene rammer hovedsakelig modellleverandørene. Som SaaS-selskap som tar i bruk AI, avhenger pliktene dine av hvordan du bruker den, så les forordningens bestemmelser om AI-kompetanse og åpenhet. Vi tar dem for oss i vår veiledning til artikkel 4 og 50 i EU AI Act for SaaS.
Hovedpoenget: ingen verktøy, region eller sertifikat garanterer etterlevelse. Suverenitet gjør det lettere å dokumentere etterlevelse fordi du vet hvor ting er og hvem som er ansvarlig.
Hva en suveren AI-stack består av
Kommisjonens egen rammeforståelse hjelper her. Cloud and AI Development Act beskriver suverenitet gjennom fire sikringsnivåer basert på datalokalisering, uavhengighet fra tredjeland og åpenhet i programvareforsyningskjeden. Selv om du aldri kjøper inn til offentlig sektor, er disse tre dimensjonene en god sjekkliste for enhver leverandør.
I praksis har en teknologistakk fem lag, og hvert av dem kan være mer eller mindre suverent:
- Data. Hvor de lagres, hvem som kan lese dem og hvem som har krypteringsnøklene.
- Beregning og hosting. Hvilken juridisk enhet som driver serverne, og under hvilket lands lovgivning.
- Modeller. Om du kaller en driftet modell via et API, kjører en åpen modell selv, eller bruker en blanding.
- Integrasjon. Hvordan AI får tilgang til CRM-, økonomi- og produktsystemene dine, og med hvilke tillatelser.
- Drift. Hvem som overvåker den, godkjenner handlinger, logger dem og slår den av.
Åpen kildekode-modeller hjelper på det tredje laget, men ikke automatisk. EUs portal Interoperable Europe peker på at åpen kildekode-AI kan støtte offentlige forvaltningers teknologiske suverenitet bare hvis de beholder kontrollen over AI-systemet, dataene og infrastrukturen det kjører på. Den samme logikken gjelder for et selskap: en åpen modell på andres infrastruktur, med andres nøkler, er ikke under din kontroll.
Hva et SaaS-selskap faktisk bør vurdere
Du trenger ikke en nasjonal beregningsklynge. Du trenger ærlige svar på en kort liste med spørsmål. Gå gjennom dem sammen med CTO-en din, personvernkontakten din og den som har ansvar for driften.
Datakontroll
- Hvilke systemer inneholder kunde-, kontrakts- og inntektsdata, og hvilket av dem er den avtalte kilden til sannhet?
- Hvilke AI-verktøy kan lese disse dataene i dag? Ta med dem enkeltansatte har registrert seg for på egen hånd.
- Forlater personopplysninger miljøet ditt når noen limer dem inn i en assistent?
- Kan du slette eller eksportere det AI-en har behandlet?
Leverandører
- Hvilken juridisk enhet driver hver AI-tjeneste, og hvor har den hovedkontor?
- Bruker modellleverandøren dataene dine til trening? Står det i kontrakten?
- Hva skjer hvis leverandøren endrer vilkår, priser eller tilgjengelighet? Hvor raskt kunne du byttet?
Tillatelser
- Ser AI-en bare det personen som spør har lov til å se?
- Kan en agent endre poster, utløse prosesser eller gi tilganger? Hvis ja, hvilke handlinger krever menneskelig godkjenning?
- Blir hver handling logget på en måte du kan revidere senere?
Styring
- Er det én navngitt person som bestemmer hvor AI brukes og hvor den ikke brukes?
- Har ansatte som bruker AI den opplæringen som bestemmelsen om AI-kompetanse i EU AI Act forventer?
- Har dere en skriftlig oversikt over bruksområder for AI, med en risikovurdering per bruk?
Hvis du ikke kan svare på halvparten av disse i dag, er det normalt for et selskap der AI har vokst frem nedenfra. Det er også et tegn på at problemet handler om eierskap snarere enn teknologi. Vårt rammeverk for AI-styring for B2B SaaS-selskaper gjør disse spørsmålene om til en fungerende struktur.
Rekkefølgen har betydning: datafundament, AI-lag, avdelingsagenter
De fleste suverenitetssvikt i SaaS-selskaper er ikke infrastruktursvikt. De oppstår fordi AI kobles til rotete, duplisert data før noen har avgjort hva som er riktig. Vi bygger i en fast rekkefølge.
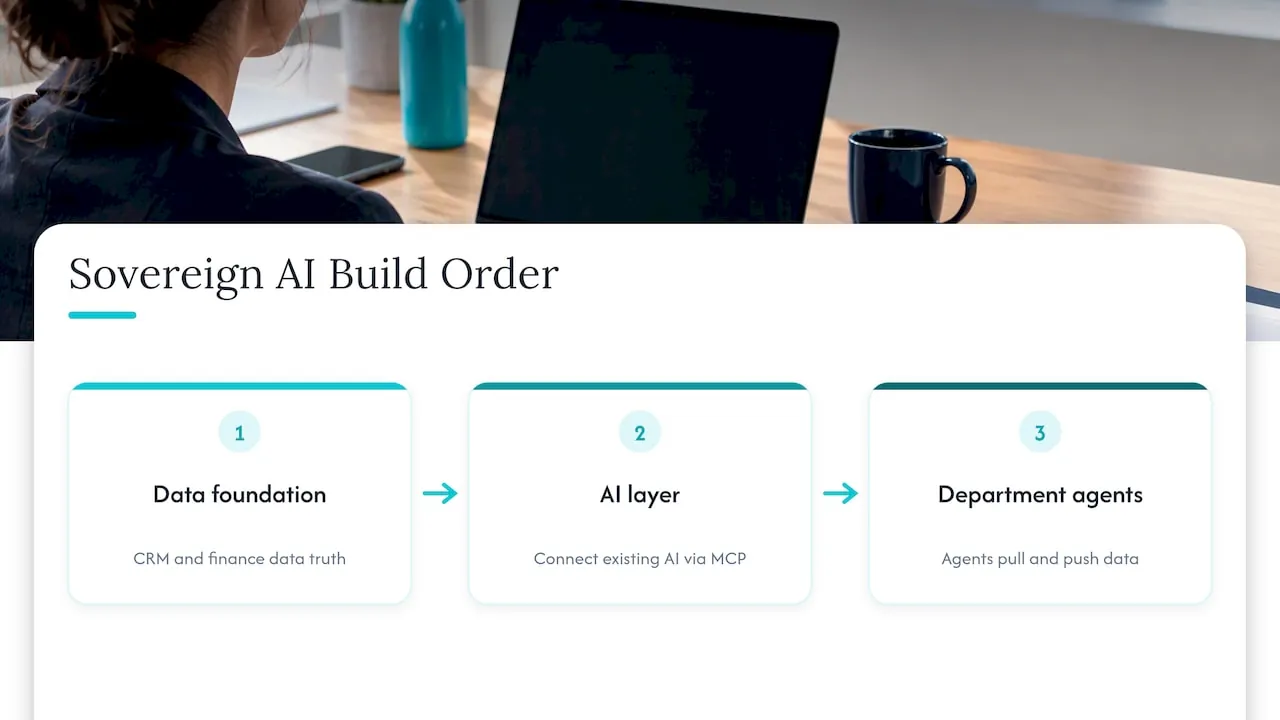
1. Datafundamentet. CRM- og økonomidataene dine blir kilden til sannhet. Et prosesseringslag gjør data fra systemene rundt dem om til én felles, avtalt versjon. Hvis salg oppgir ett tall og økonomi et annet, vil en AI-assistent gjenta begge med full selvsikkerhet.
2. AI-laget. Dataene kobles til AI-assistenten selskapet ditt allerede bruker, via MCP (Model Context Protocol), innenfor tillatelsene du setter. Du beholder assistenten folk kjenner, og du bestemmer hva den kan lese og gjøre.
3. Avdelingsagenter. Spesialbygde agenter for Finance, Sales og Customer Success, som brukes på vanlig språk. De henter data (spør, rapporter, slå opp på tvers av CRM, økonomi og produkt) og sender data (oppdaterer poster, utløser prosesser, gir tilganger). Godkjenningssteg og en revisjonslogg omgir handlingene som betyr noe. Se våre AI-agenter for Finance, Sales og CS for hvordan dette ser ut per avdeling, og Admin Portal for kontrollflaten.
Vi designer for GDPR, NIS2 og EU AI Act fra start, og vi kjører bygging, pilot og testing på selvdriftet europeisk infrastruktur i Tyskland. Det er et designvalg som støtter ditt eget arbeid med etterlevelse. Det er ikke et sertifikat, og din juridiske rådgiver avgjør fortsatt hva pliktene dine er.
Hvor AI ikke hører hjemme
Suverenitet betyr også å avgjøre hvor AI ikke bør kjøre. Vi er tydelige på dette overfor hver klient.
- Beslutninger med juridiske eller store personlige konsekvenser for en person (ansettelse, oppsigelse, kredittlignende vurderinger) uten en menneskelig beslutningstaker og et dokumentert grunnlag. EU AI Act behandler noen av disse bruksområdene som høyrisiko, så sørg for en grundig juridisk vurdering først.
- Prosesser ingen har skrevet ned. Hvis teamet ikke kan beskrive trinnene, vil automatisering bare feste forvirringen på plass.
- Data ingen stoler på. En agent oppå to motstridende kundelister gir bare raskere uenighet.
- Oppgaver med lavt volum og lav kostnad. Hvis en oppgave tar tjue minutter i måneden, koster byggingen og oppfølgingen mer enn besparelsen.
- Alt der en feil ikke kan reverseres og ingen kontrollerer det. Betalinger, kontraktsvilkår og tilgangsrettigheter trenger et godkjenningstrinn.
- Sensitive personopplysninger i verktøy dere ikke har vurdert. Inntil et verktøy er vurdert, bør det holdes utenfor.
Regelen vi bruker: ta i bruk AI én prosess om gangen, og begynn med den dyreste. Start der kostnaden er målbar og dataene er rene nok til at man kan stole på dem.
Vårt syn: eierskap slår opprinnelse
De fleste samtaler om suveren AI starter med hvor serverne står. Vi starter med hvem som har ansvaret. I SaaS-selskapene i vekstfasen som vi møter, er AI allerede i bruk, i salgsnotater, supportsvar og regneark i økonomiavdelingen, men ingen eier den. Det er det reelle suverenitetsgapet: ingen kan si hva AI-en leser, hva den kan endre, og hvem som har godkjent det.
Etter 25 år med å drive operasjoner er konklusjonen vår at strategien og det fungerende systemet må komme fra samme person, ellers glir de fra hverandre. Derfor tilbyr NordOps Consulting en fraksjonell Chief AI Officer som både avgjør hvor AI lønner seg og bygger den. Datafundamentet kommer først, fordi agenter bare er så pålitelige som dataene de leser.
Vi mener også at dere bør eie det som bygges. Kildekode, dokumentasjon og infrastruktur overføres til dere ved overlevering, slik at AI-en deres ikke er avhengig av at vi fortsatt er til stede. For oss er det slik suverenitet ser ut i selskapsskala: kontroll dere faktisk kan utøve.
Claus Nielsen
Hvordan vurdere en leverandørs «suverene» påstand
Fordi begrepet er lett å misbruke, bør du teste hver påstand med disse spørsmålene.
- Hvem er kontraktspart og driftsansvarlig? Et EU-datasenter drevet av et morselskap utenfor EU kan fortsatt reise spørsmål om jurisdiksjon. Spør juristen din hva det betyr for dere.
- Hvem har nøklene? Kryptering du ikke kan kontrollere, begrenser hva suverenitet betyr i praksis.
- Kan dere gå? Spør om eksportformater for data, portabilitet for modeller og hva som skjer når kontrakten avsluttes.
- Hva logges? Dere trenger et revisjonsspor over hva AI-en leste og gjorde, i en form dere kan gjennomgå.
- Hvilken forsikringspåstand er det snakk om? Sammenlign leverandørens ordlyd med Kommisjonens dimensjoner: datalokalisering, uavhengighet fra tredjeland og åpenhet i forsyningskjeden. Vage uttrykk som «fullt suveren» uten dokumentasjon fortjener EUIs advarsel mot «sovereignty washing».
- Passer det for størrelsen deres? Et SaaS-selskap med 60 ansatte trenger sjelden suveren databehandlingskapasitet. Det trenger tydelige datagrenser og en leverandør det kan bytte ut.
Hva det koster å komme i gang
Du trenger ikke forplikte deg til et byggeprosjekt for å få klarhet. Våre inngangspunkter, slik de er publisert på nettsiden vår:
- AI Snapshot: 2500-3500 EUR, engangspris.
- AI Readiness Assessment: fra €4,500, engangspris. Den kartlegger hvor AI brukes, hvilke data den berører og hvor de største besparelsene ligger. Se AI Readiness Assessment.
- Fraksjonell Chief AI Officer: fra €1,500 per måned (Advisor), fra €3,250 per måned (Operating) og fra €5,500 per måned (Embedded).
- Bygging: 30% av første års besparelse, når den er målt og bevist, eller en fastpris avtalt før arbeidet starter.
Den første samtalen er en gratis, 30 minutter lang introduksjonssamtale.
Start med en eier for AI
Hvis teamet ditt bruker AI og ingen kan si hvem som eier den, er første steg ikke en ny plattform. Det er en navngitt person, et tydelig kart over dataene dine og én prosess valgt til det første prosjektet. Tjenesten Fractional Chief AI Officer gir deg den personen, fra €1,500 per måned, med bygging på europeisk infrastruktur og overlevering til deg.
Hvis du heller vil se hvor du står først, kan du bestille den gratis introduksjonssamtalen på 30 minutter via NordOps Consulting og ta med listen din over AI-verktøy. Vi sier ærlig fra om en vurdering gir mening, og hvor AI bør holdes utenfor.
FAQ
Er suveren AI det samme som å drifte AI i et EU-datasenter?
Nei. Lokasjon er én dimensjon. Kommisjonens tilnærming til sky- og AI-suverenitet ser også på uavhengighet fra tredjeland og åpenhet i programvarens forsyningskjede. En europeisk region drevet av en ikke-europeisk leverandør svarer bare delvis på det første spørsmålet. Spør juristen din hvordan jurisdiksjon gjelder i din situasjon.
Gjør bruk av suveren AI oss i samsvar med EU AI Act eller GDPR?
Nei. Ingenting garanterer samsvar. GDPR og EU AI Act setter plikter for hvordan dere bruker data og AI, og disse avhenger av de faktiske bruksområdene deres. Suveren utforming gjør det lettere å vite hvor dataene er, hvem som har tilgang og hva som er logget, noe som støtter arbeidet deres med etterlevelse.
Trenger et SaaS-selskap med 50 ansatte egne modeller eller GPU-er?
Vanligvis ikke. De fleste selskaper i den størrelsen får mer verdi av et rent datafundament, tydelige tilganger og en leverandør de kan bytte ut. Selvhostede modeller gir bare mening der datasensitivitet eller kostnad rettferdiggjør driftsinnsatsen.
Hvem bør eie suveren AI i et SaaS-selskap?
Én navngitt person med myndighet på tvers av økonomi, salg, Customer Success og utvikling. I mindre selskaper er det ofte en COO eller en fraksjonell Chief AI Officer. Rollen avgjør hvor AI brukes, hvor den ikke brukes, og hva hver agent kan lese og endre.
Kilder
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- AI Act (Europakommisjonen)
- Regler for pålitelig kunstig intelligens i EU (EUR-Lex)
- Åpen kildekode-AI (Interoperable Europe Portal)