Et rammeverk for AI-styring er settet av roller, retningslinjer, kontroller og sjekkpunkter som avgjør hvordan selskapet ditt velger, bygger, bruker og overvåker AI. For et SaaS-selskap med 20 til 200 ansatte kommer det ned til fem ting: en navngitt eier, et register over all bruk av AI, et risikonivå for hver bruk, en kort policy som folk faktisk kan følge, og kontroller som er bygget inn i selve systemene. Denne guiden viser hvordan du bygger hver av dem, hvilke eksterne rammeverk du kan hente støtte fra, og hvor AI ikke bør brukes i det hele tatt.
Kort fortalt
- Et rammeverk er fungerende styring, ikke en PDF: én ansvarlig eier, en oversikt over bruk av AI, risikonivåer, en kort policy for bruk og overvåking.
- Du trenger ikke finne det opp selv. NIST AI RMF og ISO/IEC 42001 gir deg en struktur, og EU AI Act og GDPR legger juridiske plikter oppå.
- Klassifiser AI etter konsekvensen av svikt, ikke etter hvor avansert verktøyet er.
- Kontroller som ligger inne i CRM-, økonomi- og tilgangssystemene dine holder bedre enn regler folk må huske.
- Noen beslutninger bør forbli hos mennesker. Skriv ned hvilke.
Innholdsfortegnelse
- Hva et rammeverk for AI-styring er
- Komponentene alle rammeverk trenger
- Hvem som bør eie AI-styring
- Steg 1: Bygg oversikten
- Steg 2: Plasser hver bruk i et nivå etter konsekvens
- Hvor AI ikke hører hjemme
- Hva policyen for AI-bruk bør dekke
- Europa: hva loven legger til
- Steg 3: Legg kontrollene inn i systemene dine
- Steg 4: Overvåk og gjennomgå
- Vårt perspektiv
- Slik kan NordOps Consulting hjelpe
- FAQ
- Kilder
Hva et rammeverk for AI-styring er
Fjern leverandørspråket, så er definisjonen enkel. NISTs AI Risk Management Framework beskriver styring som retningslinjer, prosesser, dokumentasjon, roller og kompetanse som håndterer AI-risiko gjennom hele livssyklusen, i tråd med organisasjonens verdier og med dekning av tredjepartssystemer og -data. Enkelt sagt: hvem som bestemmer, på hvilket grunnlag, med hvilken dokumentasjon, og hvem som svarer når noe går galt.
Hvis du vil se det bredere forretningsargumentet for styring som disiplin, viser grunnleggende prinsipper for virksomhetsstyring den samme logikken om ansvar og tilsyn brukt på et helt selskap.
Hvorfor et voksende SaaS-selskap trenger det
De fleste SaaS-team bruker allerede AI. Salg skriver utkast til henvendelser med en assistent, support limer inn saker i en chatbot, økonomi prøver en modell på avstemminger, utviklere bruker kodeassistenter. Ingen har bestemt dette som selskap, og ingen eier det. Det er det gapet et rammeverk lukker.
Gevinsten i praksis er fart, ikke papirarbeid. Et velkjørt rammeverk gir deg det BetterCloud kaller et grunnleggende operativsystem av roller og kontroller som gjør innføring av AI raskere, tryggere og etterprøvbar i oppsettene med delt ansvar som er typiske for SaaS. Bedriftskundene dine vil også be om det i sikkerhetsskjemaer, vanligvis før de spør om modellen din.
Komponentene alle rammeverk trenger
Human Technology Institute ved UTS lister opp det vesentlige: ansvarsstrukturer, AI-prinsipper og retningslinjer med røde linjer, risikostyring og praktiske kontroller for overvåking og rapportering gjennom hele livssyklusen. Samme rapport peker på noe det er verdt å huske: prinsipper alene er ikke nok. De må bli konkrete røde linjer for innkjøp, utforming og utrulling av AI.
Slik ser det ut for et selskap med 20 til 200 ansatte.
| Komponent | Hvordan det ser ut i et SaaS-selskap |
|---|---|
| Ansvar | Én navngitt eier i ledelsen, pluss en navngitt eier for hver bruk av AI |
| Prinsipper og røde linjer | En halv side med hva AI aldri skal gjøre hos oss |
| Oversikt | Et levende register over alle AI-verktøy og all bruk av AI |
| Risikonivåer | Lav, middels og høy, hver med påkrevde kontroller |
| Praksis og kontroller | Sjekklister, godkjenningstrinn, tilganger, logging |
| Overvåking | Planlagte gjennomganger, håndtering av hendelser, sporing av leverandørendringer |
De fire aktivitetene fra NIST
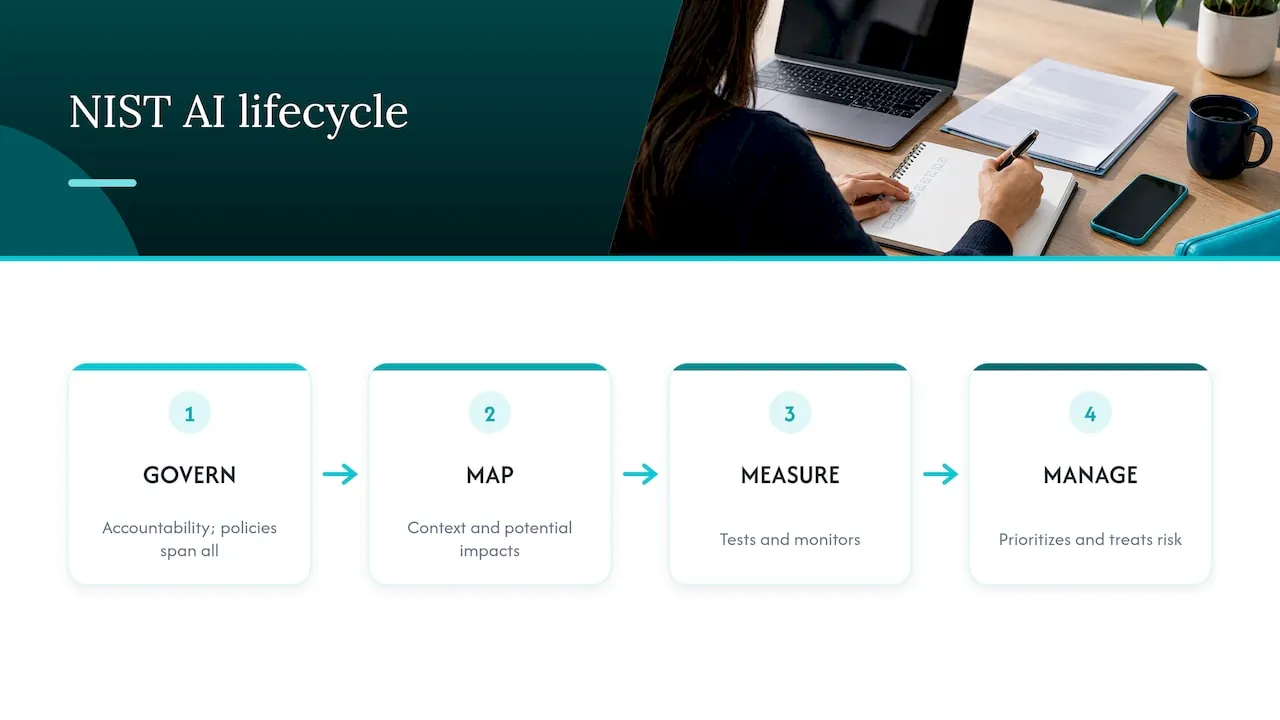
NIST organiserer arbeidet i fire sammenhengende funksjoner. GOVERN fastsetter ansvar og retningslinjer, MAP etablerer kontekst og mulige konsekvenser, MEASURE tester og overvåker, og MANAGE prioriterer og håndterer risiko. GOVERN går igjen i alt det andre, mens de tre andre gjelder for bestemte AI-systemer og livssyklusfaser. For et lite selskap kan du lese det som en løkke: bestem hvem som har ansvaret, forstå hver bruk, kontroller hvordan den oppfører seg, rett opp det som er galt, og gjenta.
ISO/IEC 42001 som styringssystem
ISO/IEC 42001:2023 definerer et styringssystem for AI som sammenhengende organisatoriske elementer som fastsetter retningslinjer, mål og prosessene for å nå dem, og det krever kontinuerlig forbedring. Standarden er laget for organisasjoner av alle størrelser som utvikler, leverer eller bruker AI. Du trenger ikke sertifisering for å låne logikken. Hvis en stor kunde senere spør om den, vil rammeverket ditt allerede ha en gjenkjennelig form.
Hvem som bør eie AI-styring
Den vanligste feilen er delt eierskap, som i praksis betyr at ingen eier. HTI-rapporten anbefaler et hierarki av ansvar som definerer hvem som er ansvarlig for beslutninger om innkjøp, forvaltning og løpende tilsyn med AI. Her er en fungerende fordeling for et SaaS-selskap i vekstfasen:
- Én eier i ledelsen. Noen med myndighet på tvers av Finance, Sales, Customer Success og Product. I denne størrelsen er det vanligvis CEO eller COO, eller en fraksjonell leder.
- En prosesseier for hver AI-bruk. Lederen for avdelingen som er avhengig av den, ikke IT som standard.
- En kontrollør for data og sikkerhet. Den som håndterer GDPR- og sikkerhetsspørsmål i dag.
- En kort gjennomgangsrytme. Månedlig i begynnelsen, kvartalsvis når tingene har satt seg.
Ikke opprett en stor komité. I et selskap med 60 ansatte er en komité på åtte et møte ingen deltar i.
Steg 1: Bygg oversikten
Du kan ikke styre det du ikke ser. Praksisnotatet fra CBA, i stil med Chartered Banker, foreslår å starte kartleggingen i innkjøp og kontrakter, registre over godkjente apper, leverandørenes versjonsnotater, utgiftsrapporter, teamundersøkelser og intervjuer med prosesseiere. Utgiftsrapporter er et godt tegn: se etter små månedlige abonnementer på AI-verktøy som aldri gikk gjennom innkjøp.
Opprett deretter et levende register. For hver bruk registrerer du:
- Formålet og prosessen den støtter
- Beslutningen den informerer eller tar
- Hvem som berøres
- Eieren
- Leverandør, eller om dere har bygget den selv
- Dataene den berører
- Hvordan resultatene kontrolleres
- Status: foreslått, godkjent, satt på pause, utfaset
Et regneark er fint som start. Husk at leverandører legger til AI-funksjoner i verktøy dere allerede har, så kontroller på nytt etter større produktoppdateringer.
Steg 2: Plasser hver bruk i et nivå etter konsekvens
Det samme praksisnotatet anbefaler å klassifisere AI etter konsekvensene av svikt, ikke hvor avansert teknologien er. Faktorer inkluderer mulig skade på enkeltpersoner, beslutninger om mennesker, omfang og hastighet, om feil kan oppdages og reverseres, og bruk av personopplysninger eller konfidensielle data.
Anvendt på SaaS:
- Lav: utkast til interne notater, oppsummering av offentlige dokumenter, idémyldring. Et feil svar fanges opp og koster minutter.
- Middels: oppsummering av kundesamtaler, utkast til kundesvar som en person gjennomgår, prognoser for pipeline. Feil er sannsynlige og sprer seg hvis de ikke kontrolleres.
- Høy: alt som endrer kundeposter, penger, tilganger eller ansettelsesbeslutninger uten en menneskelig kontroll.
For bruk med store konsekvenser krever notatet sterkere kontroller, blant annet konsekvensvurdering og en menneskelig overstyring som faktisk fungerer. Skriv ned hvorfor hver bruk havnet i sitt nivå, slik at begrunnelsen består selv om ansatte slutter.
Hvor AI ikke hører hjemme
Et rammeverk som bare sier ja, er ikke styring. Vi ville holdt AI utenfor disse områdene, eller satt tydelige grenser for den der:
- Endelige beslutninger om mennesker. Ansettelse, oppsigelse, prestasjonsvurdering og lønn. En modell kan oppsummere, mens en leder bestemmer og kan forklare hvorfor.
- Ugjennomgåtte endringer i regnskapsdata. Fakturaer, inntektsføring, refusjoner og utbetalinger krever et menneskelig godkjenningstrinn og et spor.
- Tildeling av tilgang uten godkjenning. Å gi tilgang til produksjonsmiljø eller kundedata bør aldri hvile på en modells vurdering alene.
- Å lime inn konfidensielle data i verktøy dere ikke har godkjent. Kundekontrakter, personopplysninger og kildekode hører bare hjemme i verktøy som står i registeret deres.
- Alt der du ikke kan forklare eller reversere utfallet. Hvis en feil ikke kan oppdages og er permanent, forblir et menneske involvert.
- Prosesser som er ødelagte. AI oppå rotete CRM- eller økonomidata gir selvsikre, feil svar raskere. Fiks dataene først.
Dette er dine røde linjer. Samle dem på én side.
Hva policyen for AI-bruk bør dekke
En retningslinje for bruk er den delen av rammeverket de ansatte faktisk leser. HTI beskriver praksiser og kontroller som de funksjonelle verktøyene, for eksempel sjekklister eller designkrav, som gjør overordnede retningslinjer om til handlingsrettede instruksjoner. Hold din til to sider og dekk:
- Godkjente verktøy og hvordan man ber om et nytt.
- Dataregler: hva som kan og ikke kan legges inn, fordelt på dataklasse.
- Røde linjer: listen ovenfor, tilpasset dere.
- Menneskelig gjennomgang: hvilke resultater som krever en persons godkjenning før de forlater selskapet eller endrer en post.
- Åpenhet: når kunder må få beskjed om at AI er involvert.
- Hendelsesrapportering: hvor man melder et dårlig resultat eller en datalekkasje, og hva som skjer videre.
- Eierskap: hvem man spør, og hvem som oppdaterer retningslinjen.
En retningslinje er instruksjonslaget. Rammeverket er retningslinjen pluss registeret, nivåene, eierne, kontrollene og gjennomgangene rundt den.
Europa: hva loven legger til
Et frivillig rammeverk og en juridisk plikt er to ulike ting. Rammeverk som NIST og ISO/IEC 42001 er frivillige strukturer. GDPR, EU AI Act og NIS2 er lover med hvert sitt virkeområde. Det som følger er generell informasjon, ikke juridisk rådgivning, og å følge et rammeverk garanterer ikke etterlevelse av noen av dem. Spør kvalifisert juridisk rådgiver om hvordan de gjelder for produktene dine.
GDPR
Når AI behandler personopplysninger, gjelder GDPR som for all annen behandling. Det europeiske personvernrådet (EDPB) sier at personvernkonsekvensvurderinger er et viktig element i ansvarlighet der behandling i AI-modeller sannsynligvis medfører høy risiko for menneskers rettigheter og friheter. Rådet peker også på at behandlingsansvarlige kan dokumentere tiltakene som er gjort for å begrense innsamling av personopplysninger, redusere identifiserbarhet og beskytte mot uthenting. Registeret og nivåene dine er det naturlige stedet for denne dokumentasjonen.
EU AI Act
Forordning (EU) 2024/1689 fastsetter risikobaserte regler som omfatter forbudt praksis, høyrisiko-AI, åpenhetsplikter, generelle AI-modeller, styring og håndheving, med enkelte unntak. Blant annet må leverandører av høyrisikosystemer håndtere risiko gjennom hele livssyklusen og føre teknisk dokumentasjon, og loven fastsetter også plikter for brukere (deployers) og åpenhetsplikter for enkelte systemer. Om du er leverandør, bruker eller begge deler, avhenger av hva du bygger og bruker. Pliktene trer i kraft gradvis, så sjekk Kommisjonens offisielle sider for gjeldende datoer.
Det praktiske poenget er at et register med eiere, nivåer og dokumentasjon er råmaterialet for alle disse pliktene. Dokumentasjon som kan spores er også det kjøpere i økende grad ønsker, slik denne artikkelen om sporbar dokumentasjon under EU AI Act argumenterer for oppstartsselskaper som selger inn i regulerte avtaler. Fellesskapet European AI Alliance i EU-kommisjonen legger til at å sette opp styring nå kan hjelpe selskaper med å forberede seg på AI Act og unngå etterlevelsesbyrde senere.
NIS2
NIS2 er EUs cybersikkerhetsdirektiv. Avhengig av sektor og størrelse kan du eller kundene dine omfattes av det, noe som påvirker hvordan dere håndterer sikkerhetsrisiko, hendelser og leverandører. Behandle AI-verktøy som en del av denne leverandørkjeden, og spør din juridiske rådgiver om direktivet gjelder dere.
Steg 3: Legg kontrollene inn i systemene dine
En retningslinje som er avhengig av hukommelsen, forvitrer. BetterCloud peker på at for SaaS-selskaper holder automatisering styringen på plass, fordi manuell oppfølging av retningslinjer fører til avvik når leverandører og modeller oppdateres. Microsofts veiledning peker tilsvarende på å bygge kontroller inn i SaaSOps-stacken, for eksempel forebygging av datatap og tilgangsstyring, i tillegg til kontinuerlig overvåking, revisjoner og ytelsesgjennomganger.
I praksis betyr det:
- Tilganger følger roller. En AI-assistent kan bare lese det personen som spør har lov til å lese.
- Godkjenningsporter for handlinger. Å lese data er lav risiko. Å oppdatere en post, utløse en prosess eller gi tilgang krever godkjenning på riktig nivå.
- Et revisjonsspor. Hvert spørsmål, hver endring og hver godkjenning logges, slik at du kan svare på hvem som gjorde hva og hvorfor.
- Én felles versjon av dataene. Hvis CRM og økonomi er uenige, velger AI en tilfeldig. Avklar kilden til sannheten først.
Steg 4: Overvåk og gjennomgå
NIST er tydelig på at styring er tverrgående og påvirker alle andre funksjoner, ikke et engangsprosjekt. Sett opp en kalender: en månedlig gjennomgang av nye verktøy og hendelser, en kvartalsvis gjennomgang av bruksområder på høyt nivå, og en ny nivåinndeling hver gang et bruksområde endrer data, omfang eller leverandør. Fjern det ingen bruker.
Vårt perspektiv
Vi ser det samme mønsteret i SaaS-selskaper med 20 til 200 ansatte: AI er allerede i bruk, og ingen eier det. Styring som skrives som et eget dokument, havner da ved siden av arbeidet i stedet for inni det.
Vi bygger i en fast rekkefølge. Først datafundamentet: CRM- og økonomidata som kilde til sannheten, med én felles versjon av tallene. Deretter AI-laget, som kobler disse dataene til assistenten teamet ditt allerede bruker. Så avdelingsagenter for Økonomi, Salg og Customer Success, som arbeider innenfor tilganger, med godkjenning der det trengs og et revisjonsspor. Styring er ikke et lag som legges til til slutt. GDPR, NIS2 og EU AI Act er designkrav fra første dag, og bygging, pilot og testing hos oss kjører på selvhostet europeisk infrastruktur i Tyskland.
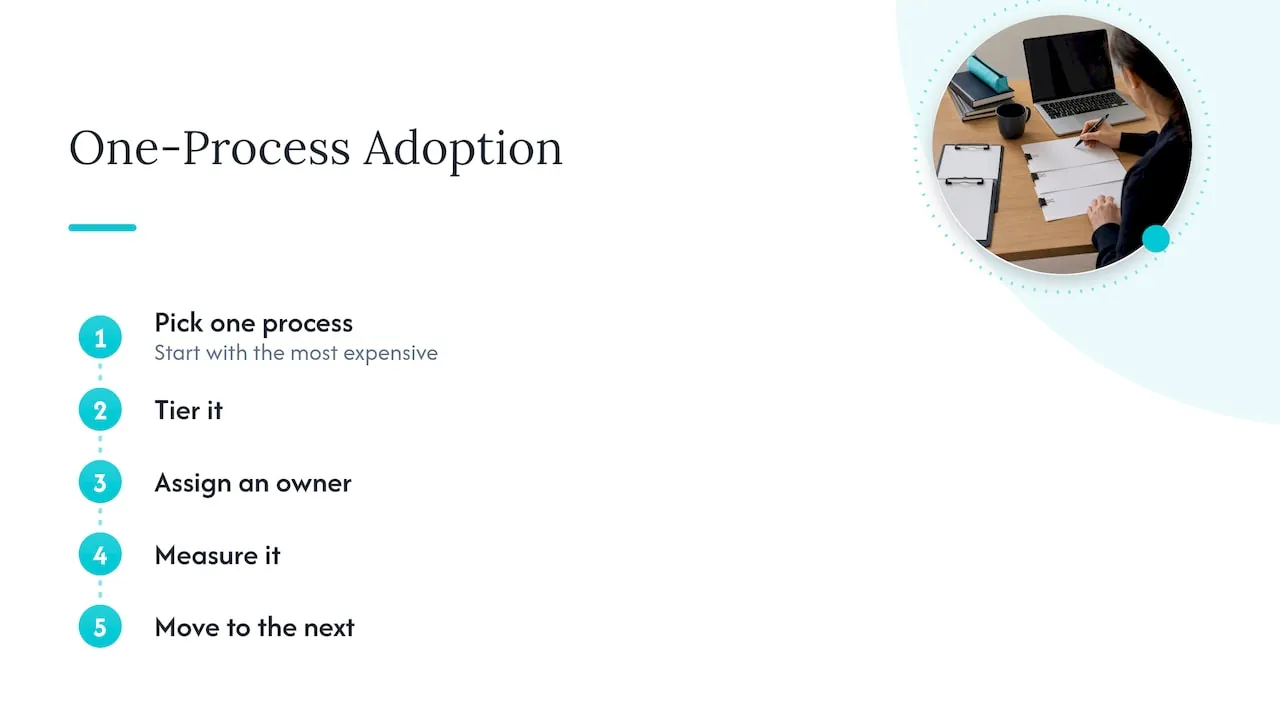
Vi mener også at AI bør tas i bruk én prosess om gangen, og at man bør starte med den dyreste. Å prøve å styre femten eksperimenter samtidig er slik rammeverk ender som hyllevare. Velg én prosess, plasser den på et nivå, gi den en eier, mål den, og gå så videre til neste.
Ingenting her erstatter juristen din. Et rammeverk hjelper deg å forberede deg og vise arbeidet ditt; det garanterer ikke etterlevelse.
, Claus Nielsen
Slik kan NordOps Consulting hjelpe
Hvis teamet ditt bruker AI og ingen eier det, gir vår Fractional Chief AI Officer-tjeneste deg én navngitt person med 25 års operativ ledererfaring som avgjør hvor AI lønner seg, setter styringen og bygger agentene.
Det finnes flere innganger. AI Snapshot er en engangsleveranse til en pris på €2,500-€3,500. AI Readiness Assessment starter fra €4,500. Fractional Chief AI Officer koster fra €3,000 per måned på Advisor-nivå, fra €6,500 per måned på Operating-nivå og fra €11,000 per måned på Embedded-nivå. Bygging prises til 30% av førsteårsbesparelsen når den er målt og bekreftet, eller til en fastpris avtalt før arbeidet starter. Du eier det som bygges, inkludert kildekode, dokumentasjon og infrastruktur ved overlevering. Start med en gratis oppdagelsessamtale på 30 minutter via nettstedet til NordOps Consulting.
FAQ
Hva er forskjellen mellom et rammeverk for AI-styring og en retningslinje for bruk av AI?
Retningslinjen er den korte regelboken de ansatte følger: godkjente verktøy, dataregler, røde linjer og gjennomgangstrinn. Rammeverket er hele systemet rundt den, inkludert eierskap, registeret, risikonivåer, kontroller og overvåking. Du trenger begge deler, og retningslinjen er vanligvis det første som skrives.
Trenger vi ISO/IEC 42001-sertifisering?
Ikke som utgangspunkt. Standarden er utformet for organisasjoner av alle størrelser som utvikler, leverer eller bruker AI, og du kan låne strukturen uten å sertifisere deg. Vurder sertifisering hvis kunder eller anbud begynner å kreve det.
Hvilket rammeverk bør et lite SaaS-selskap starte med?
NIST AI RMF er en praktisk start fordi de fire funksjonene, GOVERN, MAP, MEASURE og MANAGE, passer lett over på et register, nivåer og gjennomganger. BetterCloud peker på at SaaS-styring kan bruke NIST AI RMF og COBIT tilpasset eksisterende IT- og forretningsstrategi. Legg til juridiske krav fra GDPR og EU AI Act der de gjelder for deg.
Hvem bør eie AI-styring i et selskap med 50 ansatte?
Én leder, vanligvis administrerende direktør, COO eller en fraksjonell AI-leder, med en navngitt ansvarlig i hver avdeling for avdelingens egen bruk av AI. Unngå en komité. Tydelig ansvar for innkjøp, styring og tilsyn er viktigere enn tittelen.
Hvor lang tid tar det å sette opp?
En første versjon av oversikten, nivåene og en policy på to sider er realistisk innen få uker, fordi arbeidet i hovedsak består av kartlegging og beslutninger. Den løpende delen er gjennomgangsrytmen, som er laget for å aldri ta slutt.
Kilder
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies