Rollebasert tilgangskontroll (RBAC) er en måte å avgjøre hvem som kan gjøre hva i et system ved å knytte tillatelser til roller og deretter tildele personer til disse rollene. Ingen får tillatelser enkeltvis. En selger, en finanscontroller og en supportleder får hver den tilgangen jobben deres krever, og ikke mer. Denne guiden forklarer hvordan RBAC fungerer, hvordan du utformer roller som er enkle å vedlikeholde, når attributtbasert tilgangskontroll (ABAC) passer bedre, og hva som endres når AI-agenter begynner å lese og skrive selskapets data.
Kort fortalt
- RBAC gir tillatelser til roller, ikke til enkeltpersoner. Brukere får tilgang bare gjennom rollene de har.
- Utform roller ut fra forretningsfunksjoner og arbeidsflyter, ikke ut fra menyene i hver enkelt applikasjon.
- De fleste feil skyldes rolleeksplosjon og utdatert tilgang, så utpek rolleeiere, gjennomgå tilgang etter en fast plan og fjern gammel tilgang når folk bytter jobb.
- RBAC er grunnmuren. ABAC legger til kontekst som beløp, sted eller tidspunkt oppå den.
- AI-agenter bør arve de samme rollene og tillatelsene som menneskene som bruker dem, med godkjenningstrinn og en revisjonslogg.
Innholdsfortegnelse
- Hva rollebasert tilgangskontroll er
- Slik fungerer RBAC: de tre reglene og de fire komponentene
- Slik utformer du roller som er enkle å vedlikeholde
- Beste praksis for RBAC på lang sikt
- RBAC mot ABAC: hvilken trenger du?
- Interne verktøy og RBAC
- RBAC når AI-agenter kommer inn i bildet
- Perspektiv
- Hvor NordOps Consulting passer inn
- FAQ
- Kilder
Hva rollebasert tilgangskontroll er
RBAC er en modell for å autorisere tilgang til systemer, applikasjoner og data basert på brukerens forhåndsdefinerte rolle. IBM beskriver det som at en administrator tildeler hver bruker én eller flere roller, der hver rolle representerer et sett med tillatelser eller privilegier.
Det avgjørende kjennetegnet er at all tilgang går gjennom roller. Ifølge vanlige spørsmål fra NIST Computer Security Resource Center er en rolle i hovedsak en samling tillatelser, og brukere får tillatelser bare gjennom rollene de er tildelt eller arver gjennom et rollehierarki. Det er dette som skiller RBAC fra vanlige grupper, der tillatelser kan knyttes både til brukere og til grupper. NIST peker på at dette skaper et smutthull som gjør forholdet mellom bruker og tillatelser vanskelig å kontrollere.
Et konkret eksempel for et SaaS-selskap:
| Rolle | Typisk tilgang i CRM | Typisk tilgang i økonomisystemet | Typisk tilgang i produktadministrasjon |
|---|---|---|---|
| Account Executive | Egne kunder og avtaler, lese- og skrivetilgang | Ingen | Ingen |
| Salgssjef | Teamets kunder, prognosevisninger | Skrivebeskyttet fakturastatus | Ingen |
| Finanscontroller | Skrivebeskyttede kundedata | Full tilgang til fakturering og rapportering | Ingen |
| Customer Success Manager | Tildelte kunder, fornyelsesfelt | Skrivebeskyttet fakturastatus | Begrensede tenant-innstillinger |
| Supportingeniør | Skrivebeskyttede kundekontakter | Ingen | Tenant-diagnostikk |
| Administrator | Konfigurasjon | Konfigurasjon | Full |
Når en ny account executive begynner, tildeler du én rolle. Du trenger ikke gjenskape et titalls individuelle tilgangsvalg.
Slik fungerer RBAC: de tre reglene og de fire komponentene
NIST-modellen bygger på tre regler, slik de er beskrevet i NIST-publikasjonen Role Engineering: Methods and Standards:
- Rolletildeling. En bruker kan bruke en tilgang bare hvis brukeren er tildelt en rolle.
- Rolleautorisasjon. Brukerens aktive rolle må være autorisert for den brukeren.
- Tilgangsautorisasjon. En bruker kan bruke en tilgang bare hvis den er autorisert for brukerens aktive rolle.
Den samme publikasjonen opplyser at NIST foreslo en samlet RBAC-modell i 2000, og at den ble godkjent i 2004 som den amerikanske nasjonale standarden INCITS 359-2004.
Ifølge dokumentet ANSI INCITS 359-2004 har standarden fire komponenter:
- Core RBAC: det minste settet av elementer og relasjoner: brukere, roller, tilganger og sesjoner.
- Hierarkisk RBAC: roller kan arve fra andre roller, slik at en lederrolle kan omfatte alt en teammedlemsrolle har.
- Statisk funksjonsskille: hindrer at motstridende roller tildeles samme person.
- Dynamisk funksjonsskille: lar en person ha motstridende roller, men hindrer at de aktiveres samtidig.
Funksjonsskille er viktigst innen økonomi. Den som oppretter en leverandørbetaling, bør ikke være den som godkjenner den. Statisk funksjonsskille håndhever dette ved tildelingen, som er den enkleste og mest etterprøvbare måten å gjøre det på.
Slik utformer du roller som er enkle å vedlikeholde
Det er i utformingen de fleste RBAC-prosjekter lykkes eller mislykkes. Et rollesett som speiler hvordan virksomheten fungerer, er enkelt å forklare og gjennomgå. Et rollesett som speiler avkrysningsboksene i hvert enkelt verktøy, blir en labyrint.
Ta utgangspunkt i forretningsfunksjoner
IBMs veiledning for implementering sier at de mest robuste løsningene tar utgangspunkt i forretningsfunksjoner og arbeidsflyter, ikke i applikasjonsmenyer. I stedet for å spørre hvilke bokser som skal krysses av i CRM-systemet, spør du hva en selger faktisk gjør, og uttrykker deretter disse aktivitetene som rolledefinisjoner som kan kobles til flere systemer.
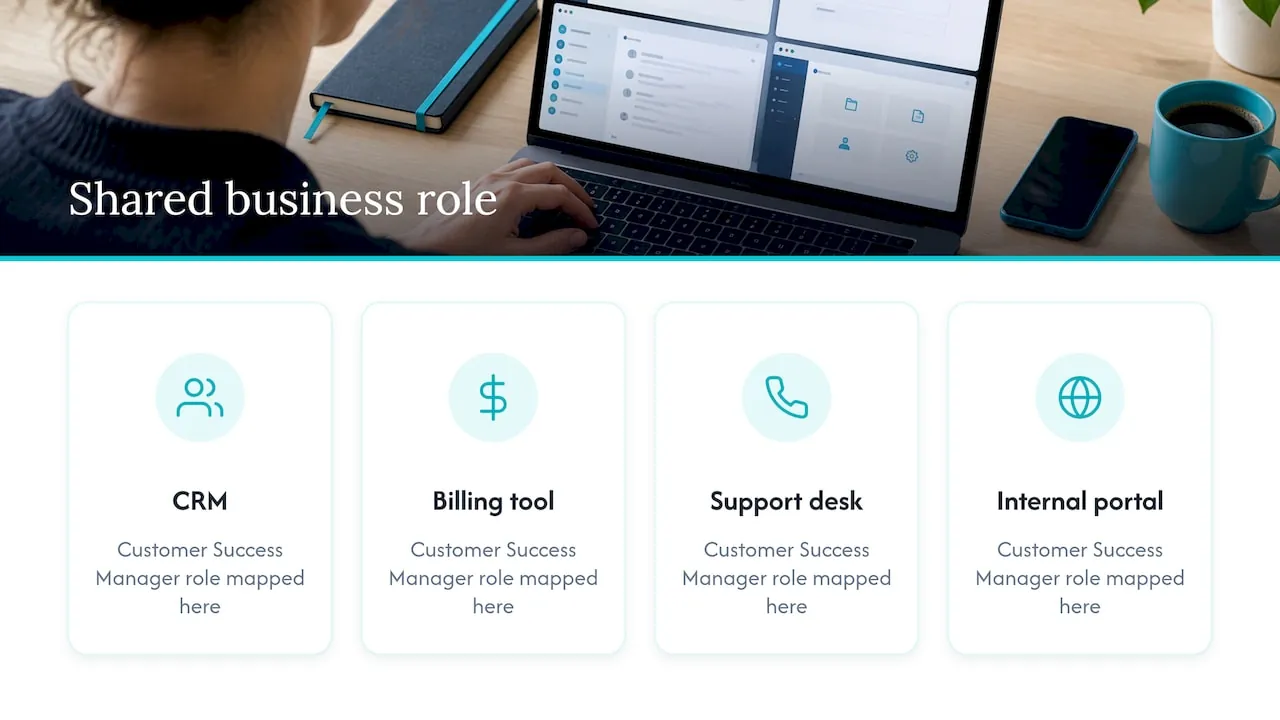
Det siste punktet er praktisk. En rolle som «Customer Success Manager» bør bety det samme i CRM-systemet, faktureringsverktøyet, kundestøtteløsningen og eventuelle interne portaler. Du definerer den én gang som en forretningsrolle, og kobler den deretter til hvert system.
Velg en tilnærming til rolleutvikling
NIST-publikasjonen om rolleutvikling beskriver tre tilnærminger:
- Ovenfra og ned: fageksperter definerer rollene og knytter tilganger til dem fra bunnen av. Vanskeligheten NIST peker på, er å samle ekspertene for den tiden det krever.
- Nedenfra og opp: tilganger samles til roller på grunnlag av eksisterende tilgangsdata.
- Hybrid: begge deler sammen.
Oracles dokumentasjon om identitetsstyring anbefaler også den hybride tilnærmingen for rolleutvinning. For et selskap med 20 til 200 ansatte er hybrid vanligvis realistisk. Bruk noen timer sammen med lederen for hver funksjon på å utarbeide utkast til roller, eksporter deretter dagens tilganger fra CRM- og økonomisystemet og se hvor virkeligheten avviker. Ved å kombinere de to unngår du roller som er for teoretiske, og roller som bygges rundt noen få avvikere.
En praktisk fremgangsmåte
- Kartlegg systemer og data. List opp systemene som inneholder kunde-, inntekts- og produktdata, og marker hvilke poster som er sensitive.
- Lag utkast til roller per funksjon. Start med brede kategorier. IBM peker på at organisasjoner ofte begynner med å skille mellom administratorer, spesialister eller superbrukere, og sluttbrukere.
- Eksporter faktiske tilganger. Hent ut dagens tilgang per person fra hvert system og grupper lignende mønstre.
- Avstem. Når noen har langt mer tilgang enn utkastet til rolle tilsier, avgjør du om rollen er feil eller om personen har samlet opp tilgang som bør fjernes.
- Utpek en eier for hver rolle. Én person er ansvarlig for hva rollen inneholder.
- Innfør, og gå deretter gjennom. Flytt folk over på roller, fjern direkte tilganger og sett opp den første gjennomgangen.
Beste praksis for RBAC på lang sikt
IBMs veiledning er at RBAC-løsningens langsiktige helse avhenger av styring: jevnlige tilgangsgjennomganger med fokus på unntak og avvik, prosesser for nyansatte, interne bytter og avgang som endrer roller automatisk ut fra HR-hendelser, og tidsbegrensede, godkjente unntak for uvanlig tilgang.
Gjennomfør minste privilegium gjennom utformingen
En veiledning om beste praksis for RBAC i store virksomheter fra Avatier lister opp fire mekanismer som gir minste privilegium:
- Tilpass størrelsen i designfasen: roller har bare det funksjonen deres trenger.
- Bytt ut ved flytting: når noen bytter jobb, fjern den gamle rollens tilgang samtidig som du gir den nye.
- Tidsbegrens det sensitive: erstatt permanent tilgang med høye privilegier med midlertidig utvidelse ved behov.
- Resertifiser for å fange opp avvik over tid: gå jevnlig gjennom tilgangene for å finne for omfattende rettigheter.
Den andre er den som oftest glemmes. Folk som bytter team, samler på seg tilganger. Etter to–tre bytter kan en customer success manager ha rettigheter til salgspipeline og fakturering som ingen har ment å gi.
Forhindre rolleeksplosjon
Den samme kilden kaller rolleeksplosjon den dominerende feilmodusen: en ny skreddersydd rolle for hvert unntakstilfelle. Forebygging er billigere enn opprydding. Gi hver rolle en eier, foretrekk å kombinere eksisterende roller fremfor å opprette nye, og resertifiser etter en fast plan. En nyttig test: hvis en foreslått rolle bare ville hatt én innehaver, er den sannsynligvis et unntak, ikke en rolle. Håndter den som et tidsbegrenset, godkjent unntak.
Hold vedlikeholdet lite
Okta peker på at RBAC ikke krever omfattende vedlikehold: tilganger følger roller, slik at en ny jobbfunksjon blir en ny rolle som brukes på mange personer med liten administrativ innsats. Det gjelder bare hvis rollesettet forblir lite og ryddig, og derfor er eierskap og gjennomgang viktig.
En kort sjekkliste
- Hver rolle har en navngitt eier og en beskrivelse på klart språk.
- Ingen tilganger tildeles direkte til enkeltpersoner.
- Motstridende oppgaver (for eksempel å opprette og godkjenne betalinger) er skilt fra hverandre.
- Rolleendringer utløses av ansettelser, interne flyttinger og avgang.
- Tilgang med høye privilegier er midlertidig og godkjent.
- Noen gjennomgår unntak og avvik etter en fast plan.
RBAC mot ABAC: hvilken trenger du?
ABAC avgjør tilgang ved å vurdere attributter ved brukeren, ressursen, handlingen og noen ganger omgivelsene opp mot en policy. NIST SP 800-162 definerer det slik, og bemerker at ACL-er og RBAC på noen måter er spesialtilfeller av ABAC når det gjelder attributtene som brukes.
Enkelt sagt: RBAC spør «hva er jobben din?» ABAC spør «hva er jobben din, hva berører du, hvor mye står på spill og hvorfra?»
Oktas sammenligning sier at RBAC passer for små, enkelt strukturerte arbeidsgrupper og miljøer med klart definerte jobbfunksjoner. ABAC passer for geografisk spredte eller tidsavgrensede arbeidsgrupper, og for tilfeller der tilgangsbehovet varierer per dokument snarere enn per rolle.
| Spørsmål | RBAC | ABAC |
|---|---|---|
| Grunnlag for beslutningen | Rolle | Attributter ved bruker, ressurs, handling og kontekst |
| Enklest å forklare for en revisor | Ja | Krever mer innsats |
| Håndterer «kun avtaler under et fastsatt beløp» | Tungvint, har en tendens til å gi flere roller | Naturlig |
| Håndterer «kun kontoer i din region» | Krever en rolle per region | Naturlig |
| Oppsettinnsats | Lavere | Høyere |
De fleste voksende SaaS-selskaper velger ikke bare én. Oktas identitetsteam bemerker at mange organisasjoner bruker en hybrid: RBAC for brede tilgangsnivåer og ABAC for finkornede kontroller. Avatier sier det samme fra motsatt side: RBAC er grunnlaget, og kontekstfølsomme beslutninger som tid, sted, beløp eller enhet hører hjemme i ABAC lagt oppå. Den praktiske regelen er å starte med RBAC og bare legge til attributtregler der antallet roller ellers ville blitt mangedoblet, for eksempel ved regionale grenser eller grenser for avtalestørrelse.
Interne verktøy og RBAC
Interne verktøy er der tilgangskontroll stille svikter. Et regnearkeksport fra CRM-systemet, et administrasjonspanel bygget av én utvikler, et økonomidashbord delt via lenke: hvert av dem er et sted der roller omgås. Tre vaner hjelper:
- Én kilde til identitet. Innlogging og roller kommer fra identitetsleverandøren din, ikke fra separate brukerlister i hvert verktøy.
- Roller definert én gang, kartlagt overalt. Forretningsrollen er enheten, og hvert verktøys lokale tilganger utledes fra den.
- Logger du kan lese. Hver lesing og skriving av sensitive poster etterlater en oppføring som viser hvem, hva og når.
Hvis du bygger eller kjøper interne portaler, spør hvordan roller defineres, hvem som kan endre dem, og om endringer logges. Dette er spørsmålene en sikkerhetsrevisor eller et kundespørreskjema vil stille.
RBAC når AI-agenter kommer inn i bildet
AI endrer tilgangsspørsmålet på én bestemt måte: en assistent eller agent kan nå på tvers av mange systemer i én forespørsel. Hvis den er koblet til med en bred tjenestekonto, kan den returnere data som personen som spør aldri hadde lov til å se.
Løsningen er ikke en ny sikkerhetsmodell. Den er å bruke den du allerede har:
- Agenten handler som brukeren. Den får tilgangene til personens rolle, aldri mer.
- Lesing og skriving er skilt. Å hente data (spørre, rapportere, slå opp) er én tilgang. Å sende data (oppdatere poster, utløse prosesser, gi tilgang) er en annen, vanligvis smalere.
- Godkjenning der det betyr noe. Handlinger som endrer penger, kontrakter eller tilganger venter på at et menneske bekrefter.
- Alt logges. Et revisjonsspor registrerer hvilken person som gjorde hva, gjennom hvilken agent.
Det finnes også et sted der AI ikke hører hjemme: å avgjøre hvem som får tilgang. Tildeling, endring og godkjenning av roller bør ligge hos navngitte personer som følger retningslinjene deres. En agent kan lage en gjennomgangsliste eller flagge avvik, men det er et menneske som eier beslutningen.
Regelverket peker i samme retning. GDPR, NIS2 og EU AI Act berører alle hvordan data og systemer kontrolleres, og godt utformet tilgangsstyring er en vanlig byggestein når selskaper jobber med dem. RBAC gjør ikke et selskap compliant i seg selv, og denne artikkelen er ikke juridisk rådgivning. Spør jurist hva som gjelder for dere.
Du kan lese mer om hvordan styring og AI henger sammen i vårt rammeverk for AI-styring for B2B SaaS-selskaper.
Perspektiv
Vi ser det samme mønsteret i SaaS-selskaper med 20 til 200 ansatte. Roller ble aldri designet. Tilgangene vokste med hvert nye verktøy, og så kom AI og begynte å lese på tvers av alt sammen.
Derfor bygger vi i en fast rekkefølge. Først datagrunnlaget: CRM- og økonomidataene deres som den avtalte kilden til sannhet, med roller som betyr det samme i alle systemer. Deretter AI-laget, som kobler disse dataene til assistenten teamet deres allerede bruker. Så avdelingsagenter for Finance, Sales og Customer Success. Hvert lag arver tilgangsreglene fra laget under.
Vårt syn er at en agent aldri bør være mer betrodd enn personen som bruker den. Den arbeider innenfor denne personens tillatelser, ber om godkjenning når en handling er viktig, og etterlater et revisjonsspor. Rolledesign er ikke en bioppgave i et AI-prosjekt. Det er den første delen av det.
Claus Nielsen
Hvor NordOps Consulting passer inn
Hvis teamet deres allerede bruker AI, men ingen eier hvordan det berører dataene deres, er utforming av tilgang et godt sted å starte. NordOps Consulting fungerer som Fractional Chief AI Officer for B2B SaaS-selskaper i Europa: én navngitt person som avgjør hvor AI lønner seg, setter opp datagrunnlaget og bygger agenter som folkene deres bruker på vanlig språk, innenfor tillatelser og med revisjonsspor.
AI Readiness Assessment er et definert utgangspunkt, fra €4,500. For løpende eierskap starter Fractional CAIO-avtalen fra €1,500 per måned. Du kan også starte med en gratis introduksjonssamtale på 30 minutter via nettstedet vårt. For å se hvordan arbeidet er delt inn i faser, les hvordan det fungerer, eller se på Admin Portal, der brukerroller og tilgang administreres sammen med agentene.
FAQ
Hva er forskjellen mellom en rolle og en tillatelse?
En tillatelse er én enkelt tillatt handling på en ressurs, for eksempel å lese en faktura eller redigere en deal. En rolle er en navngitt samling tillatelser som samsvarer med en jobbfunksjon. Brukere tildeles roller, og rollene bærer tillatelsene.
Er RBAC nok, eller trenger jeg ABAC?
For de fleste team er RBAC det riktige utgangspunktet fordi det er enkelt å forklare og revidere. Legg til ABAC-regler først når kontekst spiller en rolle, for eksempel for å begrense tilgang etter region, dealstørrelse eller tidspunkt. Mange organisasjoner bruker begge, med RBAC for brede nivåer og ABAC for fine detaljer.
Hvor mange roller bør et selskap ha?
Det finnes ikke noe standardtall. Knytt rollene til reelle jobbfunksjoner, gi hver rolle en eier, og behandle enkeltstående behov som tidsbegrensede unntak. Hvis en rolle bare ville hatt én innehaver, er det et tegn på at det er et unntak og ikke en rolle.
Hvor ofte bør roller og tilgang gjennomgås?
Sett en fast plan, og gjennomgå i tillegg hver gang noen bytter jobb eller slutter. IBMs veiledning anbefaler periodiske tilgangsgjennomganger med fokus på unntak og avvik, og automatiske endringer utløst av HR-hendelser. Velg en rytme teamet deres kan holde, siden en gjennomgang som uteblir er verre enn en lettere gjennomgang.
Hvordan bør AI-agenter håndteres i en RBAC-modell?
Behandle dem som at de handler på vegne av en person, med den personens rolle og ikke mer. Skill mellom lese- og skrivetillatelser, krev godkjenning for sensitive handlinger, og før logg over hver handling. Beslutninger om hvem som får tilgang bør ligge hos mennesker.
Kilder
- NIST CSRC: Role Based Access Control FAQs
- NIST: Role Engineering: Methods and Standards
- Standarden ANSI INCITS 359-2004
- IBM: What Is Role-Based Access Control
- IBM: RBAC Implementation Guide
- Oracle: Role Engineering and Management
- Avatier: Enterprise RBAC Implementation Best Practices
- Okta: What Is Role-Based Access Control
- Okta: RBAC vs. ABAC
- NIST SP 800-162: Guide to ABAC