AI sovrana in Europa significa mantenere il controllo su dati, infrastruttura, modelli e operatività che stanno dietro alla vostra AI, secondo regole che potete far rispettare. Per un'azienda SaaS B2B da 20 a 200 persone, raramente si tratta di costruire un modello nazionale. Si tratta di sapere dove si trovano i dati dei clienti e quelli finanziari, chi può accedervi, quali strumenti di AI li leggono e chi, in azienda, ne risponde.
Il termine viene usato in modo approssimativo. Governi, fornitori di cloud e analisti intendono ciascuno qualcosa di diverso. Questa guida separa il significato politico da quello pratico e mostra che cosa può controllare quest'anno un leader di una SaaS in fase di crescita.
In sintesi
- In Europa, “AI sovrana” comprende la localizzazione dei dati, la giurisdizione legale, l'infrastruttura e chi gestisce il sistema. L'hosting in una regione UE ne risolve solo una parte.
- Il GDPR e l'EU AI Act sono obblighi di legge. La sovranità è un obiettivo di progettazione che aiuta a rispettarli: non li sostituisce e non garantisce la conformità.
- Per un'azienda SaaS, le domande utili riguardano i vostri dati, i vostri fornitori, i vostri permessi e la vostra governance dell'AI, non la costruzione di modelli.
- Partite dalle fondamenta dei dati (CRM e finanza come fonte di verità), poi il livello AI, poi gli agenti di reparto. Alcune attività non dovrebbero proprio essere affidate all'AI.
- Nominate un responsabile unico per l'AI. Senza, la sovranità resta una slide in una presentazione.
Indice
- Cosa significa AI sovrana nel contesto europeo
- Perché l'Europa la persegue
- L'AI sovrana non è la stessa cosa del GDPR, dell'EU AI Act o dell'hosting nell'UE
- Da cosa è composto uno stack di AI sovrana
- Cosa dovrebbe valutare davvero un'azienda SaaS
- L'ordine conta: fondamenta dei dati, livello AI, agenti di reparto
- Dove l’AI non ha posto
- Come valutare la dichiarazione di “sovranità” di un fornitore
- Quanto costa iniziare
- Iniziate con un responsabile per l'AI
- FAQ
- Fonti
Cosa significa AI sovrana nel contesto europeo
Non esiste una definizione giuridica unica condivisa da tutte le fonti. I ricercatori descrivono l'idea da angolazioni diverse, e le differenze contano.
I ricercatori di Sciences Po inquadrano la sovranità tecnologica nell'AI come la capacità di mobilitare e integrare localmente le competenze legate all'AI. È una visione basata su competenze e capacità: si chiede se l'Europa disponga di persone, strumenti e know-how per gestire l'AI senza dipendere da altri.
Daniel Mügge, scrivendo sul Journal of European Public Policy, sostiene che il discorso dell'UE sulla sovranità nell'AI è soprattutto giurisdizionale e competitivo. Nella sua lettura, riguarda la posizione economica in una corsa globale e quali regole si applicano, più che l'emancipazione dei singoli.
Una terza visione viene da un brief dello European University Institute pubblicato nel novembre 2025. Avverte che le narrazioni sulla sovranità possono essere usate per fare “sovereignty washing” e afferma che i decisori politici dovrebbero indicare l'obiettivo specifico dietro ogni dichiarazione di sovranità.
Per chi acquista in azienda, quest'ultimo punto è quello pratico. Quando un fornitore dice “sovrano”, chiedete: sovrano da cosa e per chi?
Perché l'Europa la persegue
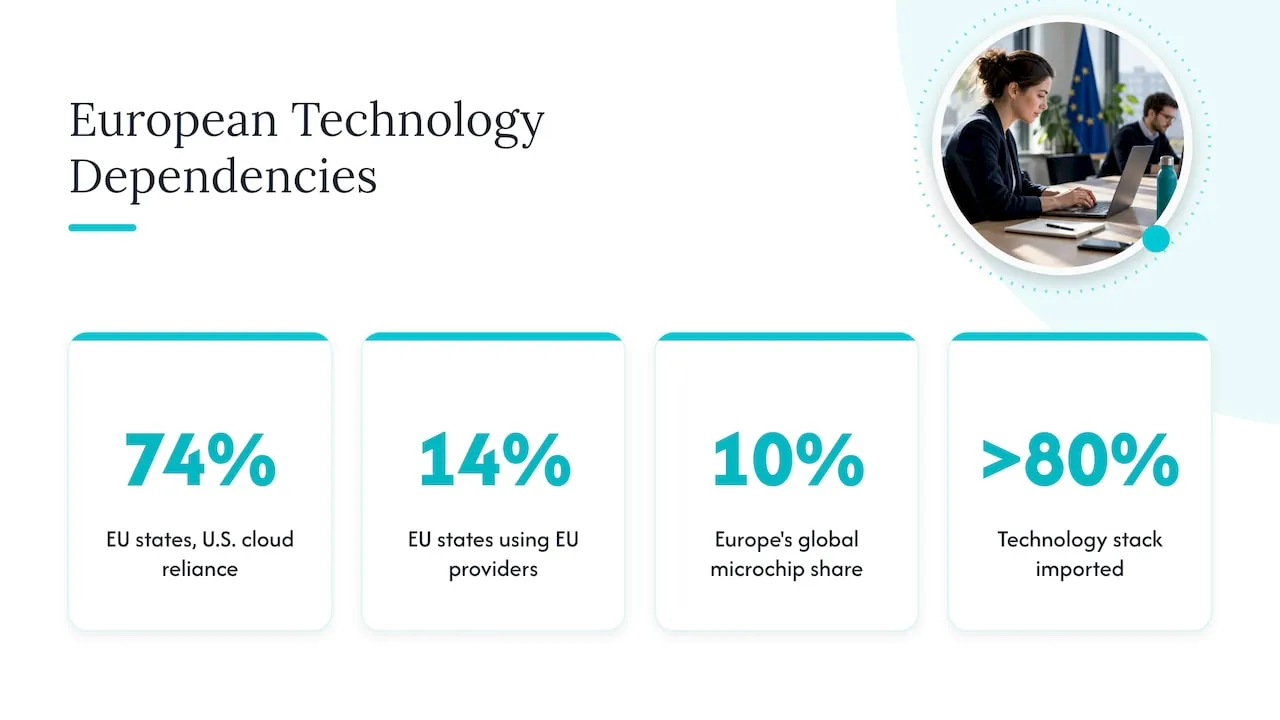
Il fattore trainante è la dipendenza. Brookings riporta che a settembre 2025 il 74 percento degli Stati membri dell'UE dipende in parte da cloud provider statunitensi, mentre solo il 14 percento usa provider europei. La stessa analisi colloca l'Europa al 10 percento del mercato globale dei microchip, con oltre l'80 percento del suo stack tecnologico importato.
La Commissione europea risponde con misure politiche. Il Cloud and AI Development Act fa parte dell'AI Continent Action Plan e mira a triplicare la capacità dei data center dell'UE in un arco da 5 a 7 anni, semplificando al contempo le autorizzazioni. L'Apply AI Strategy aggiunge un approccio “compra europeo”, in particolare per il settore pubblico, con un'attenzione all'AI open source. L'Apply AI Alliance è il principale forum che riunisce fornitori, industria, mondo accademico e settore pubblico.
Gran parte di questo riguarda governi e fornitori di infrastruttura. Come acquirente SaaS lo noterete in tre modi: più opzioni europee per hosting e capacità di calcolo, più domande dei vostri clienti enterprise su dove finiscono i loro dati e aspettative più chiare su cosa debba significare “sovrano”.
L'AI sovrana non è la stessa cosa del GDPR, dell'EU AI Act o dell'hosting nell'UE
Questi quattro concetti vengono confusi nelle presentazioni commerciali. Ecco un modo semplice per distinguerli. Si tratta di informazioni generali, non di consulenza legale.
| Concetto | Che cos'è | Che cosa non copre |
|---|---|---|
| GDPR | Legge sul trattamento dei dati personali | Non stabilisce quali strumenti di AI scegliete né chi possiede il sistema |
| EU AI Act | Legge basata sul rischio per i sistemi di AI | Non affronta la vostra dipendenza dal cloud né il vendor lock-in |
| NIS2 | Direttiva UE su cybersicurezza e gestione del rischio per i soggetti che rientrano nell'ambito di applicazione | Non stabilisce da sola una policy sull'AI |
| Hosting nell'UE | Server fisicamente in Europa | Non stabilisce chi controlla il fornitore, le chiavi o le operations |
| AI sovrana | Controllo su dati, infrastruttura, modelli e operations | Non è uno status giuridico che si ottiene acquistando un singolo prodotto |
L’EU AI Act è il Regolamento (UE) 2024/1689. Stabilisce regole basate sul rischio per i sistemi di AI, tra cui obblighi di trasparenza per i modelli di AI per finalità generali (GPAI), e gli obblighi per i modelli GPAI si applicano dal 2 agosto 2025. Dal 2 agosto 2026, l’Ufficio europeo per l’AI ha poteri di enforcement sui modelli GPAI, tra cui richiedere documentazione e comminare sanzioni. Questi obblighi ricadono principalmente sui fornitori dei modelli. Come azienda SaaS che utilizza l’AI, i vostri obblighi dipendono da come la usate, quindi leggete le disposizioni dell’Act sull’alfabetizzazione in materia di AI e sulla trasparenza. Le trattiamo nella nostra guida agli articoli 4 e 50 dell’EU AI Act per il SaaS.
Il punto chiave: nessuno strumento, nessuna regione e nessun certificato garantisce la conformità. La sovranità rende la conformità più facile da dimostrare, perché sapete dove sono le cose e chi ne è responsabile.
Da cosa è composto uno stack di AI sovrana
L’impostazione stessa della Commissione è utile in questo caso. Il Cloud and AI Development Act descrive la sovranità attraverso quattro livelli di garanzia basati sull’ubicazione dei dati, sull’indipendenza da paesi terzi e sulla trasparenza della catena di fornitura del software. Anche se non vendete mai al settore pubblico, queste tre dimensioni sono una buona checklist per qualsiasi fornitore.
In pratica, uno stack ha cinque livelli, e ciascuno può essere più o meno sovrano:
- Dati. Dove sono archiviati, chi può leggerli, chi detiene le chiavi di cifratura.
- Calcolo e hosting. Quale entità giuridica gestisce i server, e secondo la legge di quale paese.
- Modelli. Se richiamate un modello ospitato tramite API, se eseguite direttamente un modello aperto, o se usate un mix.
- Integrazione. Come l’AI raggiunge i vostri sistemi CRM, finanziari e di prodotto, e con quali permessi.
- Operations. Chi la monitora, approva le azioni, le registra e la spegne.
I modelli open source aiutano per il terzo livello, ma non in modo automatico. Il portale Interoperable Europe dell’UE osserva che l’AI open source può sostenere la sovranità tecnologica delle pubbliche amministrazioni solo se mantengono il controllo del sistema di AI, dei suoi dati e dell’infrastruttura su cui gira. La stessa logica vale per un’azienda: un modello aperto su infrastruttura altrui, con chiavi altrui, non è sotto il vostro controllo.
Cosa dovrebbe valutare davvero un'azienda SaaS
Non vi serve un cluster di calcolo nazionale. Vi servono risposte oneste a un breve elenco di domande. Affrontatele insieme al vostro CTO, al vostro referente per la protezione dei dati e a chi gestisce le operations.
Controllo dei dati
- Quali sistemi contengono i dati di clienti, contratti e ricavi, e quale di essi è la fonte di verità concordata?
- Quali strumenti di AI possono leggere oggi quei dati? Includete quelli a cui i singoli dipendenti si sono iscritti autonomamente.
- Dati personali escono dal vostro ambiente quando qualcuno li incolla in un assistente?
- Potete eliminare o esportare ciò che l’AI ha elaborato?
Fornitori
- Quale entità giuridica gestisce ciascun servizio di AI, e dove ha sede?
- Il fornitore del modello utilizza i vostri input per l’addestramento? Questo è previsto nel contratto?
- Cosa succede se il fornitore cambia condizioni, prezzi o disponibilità? Con quale rapidità potreste cambiare?
Permessi
- L’AI vede solo ciò che la persona che pone la domanda è autorizzata a vedere?
- Un agente può modificare record, avviare processi o fornire accessi? In tal caso, quali azioni richiedono l’approvazione umana?
- Ogni azione viene registrata in un modo che possiate sottoporre ad audit in seguito?
Governance
- C’è una persona designata che decide dove l’AI viene usata e dove no?
- Il personale che usa l’AI ha la formazione prevista dalla disposizione dell’EU AI Act sull’alfabetizzazione in materia di AI?
- Avete un inventario scritto degli usi dell’AI, con una valutazione del rischio per ciascun uso?
Se oggi non sapete rispondere a metà di queste domande, è normale per un’azienda in cui l’AI è cresciuta dal basso. È anche il segnale che il problema è la responsabilità, non la tecnologia. Il nostro framework di governance dell’AI per le aziende SaaS B2B trasforma queste domande in una struttura operativa.
L'ordine conta: fondamenta dei dati, livello AI, agenti di reparto
La maggior parte dei fallimenti della sovranità nelle aziende SaaS non sono fallimenti dell’infrastruttura. Nascono dal fatto che l’AI viene collegata a dati disordinati e duplicati prima che qualcuno decida cosa è vero. Noi costruiamo in un ordine preciso.
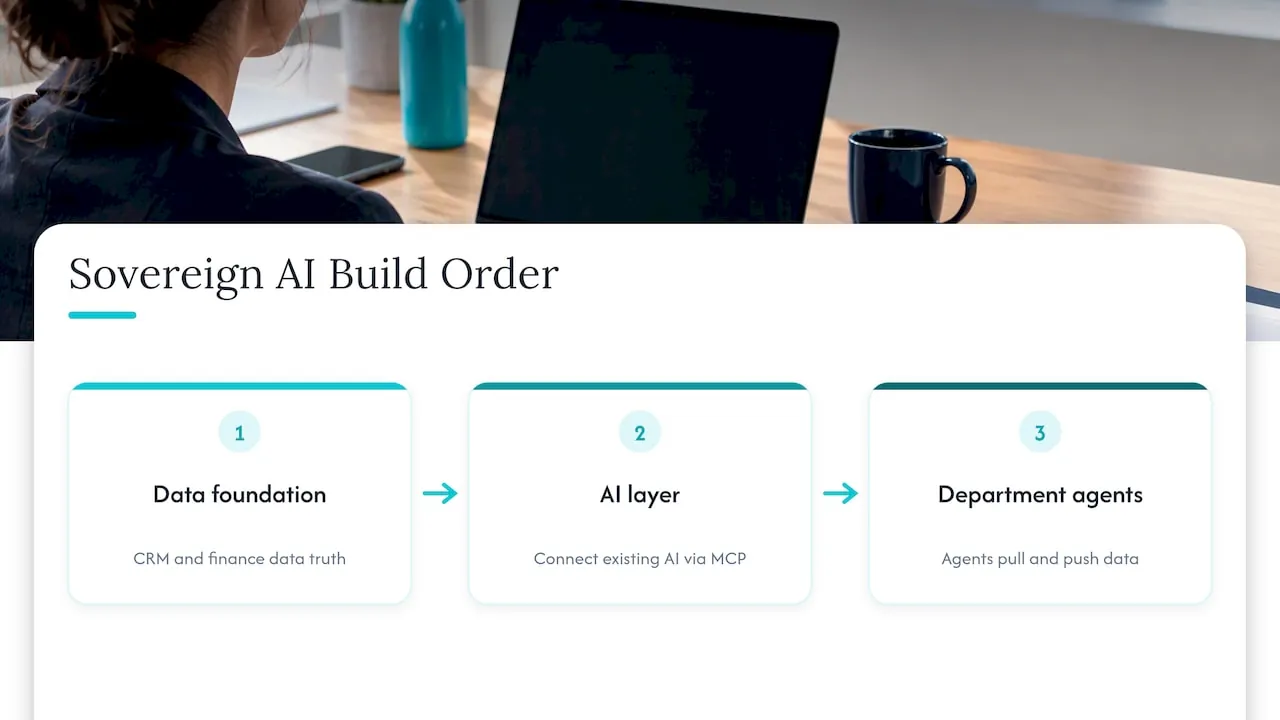
1. Le fondamenta dei dati. I vostri dati CRM e finanziari diventano la fonte di verità. Un livello di elaborazione trasforma i dati dei sistemi circostanti in un’unica versione concordata. Se le vendite dicono un numero e la finanza ne dice un altro, un assistente AI li ripeterà entrambi con sicurezza.
2. Il livello AI. I dati vengono collegati all’assistente AI che la vostra azienda già utilizza, tramite MCP (Model Context Protocol), entro i permessi che definite voi. Mantenete l’assistente che le persone conoscono e decidete voi cosa può leggere e fare.
3. Agenti per i reparti. Agenti progettati su misura per Finance, Sales e Customer Success, utilizzati in linguaggio naturale. Estraggono dati (chiedere, produrre report, cercare tra CRM, finanza e prodotto) e li scrivono (aggiornare record, avviare processi, fornire accessi). Passaggi di approvazione e audit trail circondano le azioni che contano. Consultate i nostri agenti AI per Finance, Sales e CS per vedere come funziona nei diversi reparti, e l’Admin Portal per la superficie di controllo.
Progettiamo fin dall’inizio per GDPR, NIS2 e EU AI Act, ed eseguiamo sviluppo, pilota e test su infrastruttura europea self-hosted in Germania. È una scelta progettuale che supporta il vostro lavoro di conformità. Non è un certificato, e spetta comunque al vostro consulente legale stabilire quali siano i vostri obblighi.
Dove l’AI non ha posto
Sovranità significa anche decidere dove l’AI non deve funzionare. Su questo siamo espliciti con ogni cliente.
- Decisioni con conseguenze legali o personali rilevanti per una persona (assunzioni, licenziamenti, valutazioni di tipo creditizio) senza un decisore umano e una base documentata. L'EU AI Act considera ad alto rischio alcuni di questi usi, quindi è necessaria prima un'adeguata revisione legale.
- Processi che nessuno ha messo per iscritto. Se il team non sa descrivere i passaggi, automatizzarli consolida la confusione esistente.
- Dati di cui nessuno si fida. Un agente costruito su due elenchi clienti in conflitto produce soltanto disaccordo più rapido.
- Attività a basso volume e basso costo. Se un'attività richiede venti minuti al mese, lo sviluppo e la supervisione costano più del risparmio.
- Tutto ciò in cui un errore non può essere annullato e nessuno lo verifica. Pagamenti, condizioni contrattuali e diritti di accesso richiedono un passaggio di approvazione.
- Dati personali sensibili in strumenti che non avete valutato. Finché uno strumento non è stato verificato, teneteli fuori.
La regola che adottiamo: introdurre l'AI un processo alla volta, partendo da quello più costoso. Partite da dove il costo è misurabile e i dati sono abbastanza puliti da potersi fidare.
Il nostro punto di vista: la responsabilità conta più dell'origine
La maggior parte delle conversazioni sull'AI sovrana parte da dove si trovano i server. Noi partiamo da chi ne è responsabile. Nelle aziende SaaS in fase di crescita che incontriamo, l'AI è già in uso, nelle note commerciali, nelle risposte del supporto e nei fogli di calcolo della finanza, ma nessuno ne è responsabile. Questo è il vero divario di sovranità: nessuno sa dire che cosa l'AI legge, che cosa può modificare e chi l'ha approvato.
Dopo 25 anni alla guida di attività operative, la nostra conclusione è che la strategia e il sistema funzionante devono provenire dalla stessa persona, altrimenti si allontanano. Per questo NordOps Consulting offre un Fractional Chief AI Officer che decide dove l'AI rende e la costruisce anche. Prima viene il fondamento dei dati, perché gli agenti sono affidabili solo quanto i dati che leggono.
Riteniamo inoltre che dobbiate possedere ciò che viene costruito. Codice sorgente, documentazione e infrastruttura vengono trasferiti a voi alla consegna, così la vostra AI non dipende dalla nostra presenza continuativa. Per noi, la sovranità su scala aziendale è questo: un controllo che potete davvero esercitare.
Claus Nielsen
Come valutare la dichiarazione di “sovranità” di un fornitore
Poiché il termine si presta facilmente ad abusi, mettete alla prova ogni affermazione con queste domande.
- Chi è l'entità contraente e operativa? Un data center UE gestito da una capogruppo extra-UE può comunque sollevare questioni di giurisdizione. Chiedete al vostro consulente legale che cosa significa per voi.
- Chi detiene le chiavi? Una cifratura che non potete controllare limita il significato pratico della sovranità.
- Potete andarvene? Chiedete i formati di esportazione dei dati, la portabilità dei modelli e che cosa accade alla fine del contratto.
- Che cosa viene registrato? Serve una traccia di audit di ciò che l'AI ha letto e fatto, in una forma che possiate verificare.
- Di quale garanzia si tratta? Confrontate la formulazione del fornitore con le dimensioni indicate dalla Commissione: ubicazione dei dati, indipendenza dai paesi terzi, trasparenza della catena di fornitura. Espressioni vaghe come “completamente sovrano” senza prove meritano l'avvertimento dell'EUI sul sovereignty washing.
- È adatto alle vostre dimensioni? Un'azienda SaaS di 60 persone raramente ha bisogno di calcolo sovrano. Ha bisogno di confini chiari per i dati e di un fornitore sostituibile.
Quanto costa iniziare
Non dovete impegnarvi in uno sviluppo per ottenere chiarezza. I nostri punti di ingresso, come pubblicati sul nostro sito:
- AI Snapshot: 2500-3500 EUR, una tantum.
- AI Readiness Assessment: da €4,500, una tantum. Verifica dove viene usata l'AI, quali dati tocca e dove si trovano i maggiori risparmi. Vedere l'AI Readiness Assessment.
- Fractional Chief AI Officer: da €1,500 al mese (Advisor), da €3,250 al mese (Operating) e da €5,500 al mese (Embedded).
- Sviluppi: 30% del risparmio del primo anno, una volta misurato e dimostrato, oppure un prezzo fisso concordato prima dell'inizio dei lavori.
La prima chiamata è una discovery call gratuita di 30 minuti.
Iniziate con un responsabile per l'AI
Se il vostro team usa l'AI e nessuno sa dire chi ne è responsabile, il primo passo non è una nuova piattaforma. È una persona designata, una mappa chiara dei vostri dati e un processo scelto per il primo progetto. Il nostro servizio Fractional Chief AI Officer fornisce quella persona, a partire da €1,500 al mese, con lo sviluppo realizzato su infrastruttura europea e consegnato a voi.
Se preferite prima capire a che punto siete, prenotate la discovery call gratuita di 30 minuti tramite NordOps Consulting e portate l'elenco dei vostri strumenti di AI. Vi diremo con onestà se una valutazione ha senso e dove l'AI dovrebbe restare fuori.
FAQ
L'AI sovrana equivale a ospitare l'AI in un data center UE?
No. L'ubicazione è una dimensione. L'approccio della Commissione alla sovranità del cloud e dell'AI considera anche l'indipendenza dai paesi terzi e la trasparenza della catena di fornitura del software. Una regione europea gestita da un fornitore non europeo risponde solo in parte alla prima domanda. Chiedete al vostro consulente legale come si applica la giurisdizione alla vostra situazione.
Usare un'AI sovrana ci rende conformi all'EU AI Act o al GDPR?
No. Nulla garantisce la conformità. Il GDPR e l'EU AI Act stabiliscono obblighi su come usate dati e AI, e questi dipendono dai vostri casi d'uso reali. Una progettazione sovrana rende più facile sapere dove sono i dati, chi vi ha accesso e che cosa è stato registrato, il che supporta il vostro lavoro di conformità.
Un'azienda SaaS di 50 persone ha bisogno di modelli o GPU propri?
Di solito no. La maggior parte delle aziende di quelle dimensioni ottiene più valore da una base di dati solida, permessi chiari e un fornitore sostituibile. I modelli in self-hosting hanno senso solo dove la sensibilità dei dati o i costi giustificano lo sforzo operativo.
Chi dovrebbe essere responsabile dell'AI sovrana in un'azienda SaaS?
Una persona designata con autorità su Finance, Sales, Customer Success e ingegneria. Nelle aziende più piccole, spesso è un COO o un Chief AI Officer fractional. Il ruolo decide dove l'AI viene usata, dove no e che cosa ogni agente può leggere e modificare.
Fonti
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- AI Act (Commissione europea)
- Norme per un'intelligenza artificiale affidabile nell'UE (EUR-Lex)
- AI open source (Portale Europa interoperabile)