La prolifération des SaaS (SaaS sprawl) survient lorsque les abonnements logiciels s’accumulent plus vite que personne ne peut les suivre, les gouverner ou les connecter. IBM la définit comme la prolifération non maîtrisée de l’adoption et de l’usage des SaaS au sein d’une organisation. Ce n’est pas le nombre d’outils qui pose problème, mais l’absence de responsable. Pour y remédier, il faut recenser chaque outil, attribuer un responsable à chacun, retirer ceux qui font doublon, et faire d’un système de référence unique la source de vérité de vos données.
Ce guide s’adresse aux fondateurs, aux COO et aux responsables Finance, Ventes et Customer Success des entreprises SaaS B2B d’environ 20 à 200 personnes. Il explique ce qu’est la prolifération, pourquoi elle apparaît, ce qu’elle coûte et comment y remédier sans casser les workflows dont dépendent vos équipes. Il aborde aussi une raison plus récente de s’y intéresser : l’IA fonctionne mal sur des données déconnectées.
En bref
- La prolifération des SaaS est une croissance non maîtrisée des outils, et non un nombre élevé d’outils. Une entreprise peut très bien exploiter de nombreux outils si chacun est connu, attribué et justifié.
- Elle découle généralement d’achats décentralisés, d’essais gratuits et d’une croissance rapide, et se traduit par des dépenses gaspillées, des données en double, des failles de sécurité et un reporting lent.
- Le nettoyage suit un ordre précis : inventaire, responsables, doublons, retrait, puis un circuit d’approbation léger pour éviter que le problème ne reparte.
- Des outils déconnectés créent des silos de données, et les silos freinent une IA utile. Corrigez les fondations de vos données avant d’ajouter des agents IA.
- Certaines tâches doivent rester totalement en dehors de l’IA. Décidez-le délibérément, et non par défaut.
Sommaire
- Ce que signifie vraiment la prolifération des SaaS
- Pourquoi la prolifération touche les entreprises SaaS en croissance
- Ce que coûte la prolifération des SaaS
- Les silos de données : le problème derrière le problème
- Comment savoir ce que vous avez réellement
- Comment réduire la prolifération des SaaS, étape par étape
- Là où l'IA n'a pas sa place
- Point de vue : corrigez les fondations avant d’ajouter des agents
- Où NordOps Consulting intervient
- FAQ
- Sources
Ce que signifie vraiment la prolifération des SaaS
La croissance de votre stack logicielle est normale. Une nouvelle équipe commerciale a besoin d’un outil de vente, et une équipe finance a besoin d’un logiciel de facturation et de reporting. La prolifération commence lorsque les outils arrivent sans processus de décision, sans suivi ni responsable.
Un test utile est celui qu’emploient plusieurs praticiens : la différence tient à ce que la croissance soit maîtrisée ou accidentelle. L’équipe entreprise de Shopify souligne que la prolifération est une question de stratégie, pas de nombre d’applications. Une entreprise peut avoir une stack deux fois plus petite que celle d’un concurrent et pourtant subir deux fois plus les effets de la prolifération.
Signes que vous avez franchi la ligne :
- Votre équipe passe plus de temps à copier des informations d’un outil à l’autre qu’à les utiliser.
- Un nouvel arrivant a besoin d’accéder à huit à dix systèmes avant de pouvoir faire un travail de base. Ce seuil provient d’un guide de praticiens sur la consolidation des outils ; considérez-le donc comme une règle empirique.
- Deux départements paient pour des outils qui remplissent la même fonction.
- Personne ne sait dire quel système contient le bon nombre de clients, la bonne date de renouvellement ou le bon chiffre d’affaires.
- Des collaborateurs partis ont encore des comptes actifs des mois plus tard.
Ce dernier signe, relatif aux chiffres clients et aux revenus, est le plus important pour une entreprise SaaS. Lorsque le CRM, la facturation, le support et les outils produit détiennent chacun une version légèrement différente, la prolifération est devenue un problème de données, et pas seulement de licences.
Pourquoi la prolifération touche les entreprises SaaS en croissance
Les entreprises en phase de croissance sont les plus exposées. La vitesse prime, les budgets sont décentralisés et personne n’a le temps de construire des processus. IBM énumère les causes habituelles : achats décentralisés, manque de directives et de politique, adoption via freemium et essais sans l’implication de l’IT ou des achats, et procédures et communication peu claires. TechTarget ajoute le nombre considérable d’options, la facilité d’accès et la non-utilisation des outils que l’entreprise possède déjà.
Deloitte décrit un schéma voisin pour les données. Son analyse de 2023 indique que les besoins métier placent souvent la rapidité de mise sur le marché avant le coût d’exploitation à long terme, la dette technique, la gouvernance et la maintenance. Avec le temps, cela aboutit à une prolifération des données et à des coûts de possession plus élevés.
Dans une entreprise SaaS de 60 personnes, cela paraît ordinaire :
- Les Ventes ajoutent un outil de séquençage payé avec une carte d’entreprise.
- Le Customer Success adopte un outil de score de santé client parce que la vue du CRM ne suffit pas.
- La Finance construit un tableur de reporting parce que la facturation et le CRM ne concordent pas.
- Chaque outil reçoit une intégration, construite une fois par quelqu’un qui part ensuite.
Personne n’a pris de mauvaise décision. Chaque choix était raisonnable pris isolément. Ensemble, ils ont créé une stack dont personne n’est responsable.
Ce que coûte la prolifération des SaaS
Les coûts se répartissent en quatre catégories.
Dépenses. Les outils redondants et les licences inutilisées en sont la partie visible. IBM cite les dépenses inutiles, les workflows inefficaces, les silos de données et les risques de sécurité comme principales conséquences, et considère la redondance des applications comme un signe distinctif de la prolifération.
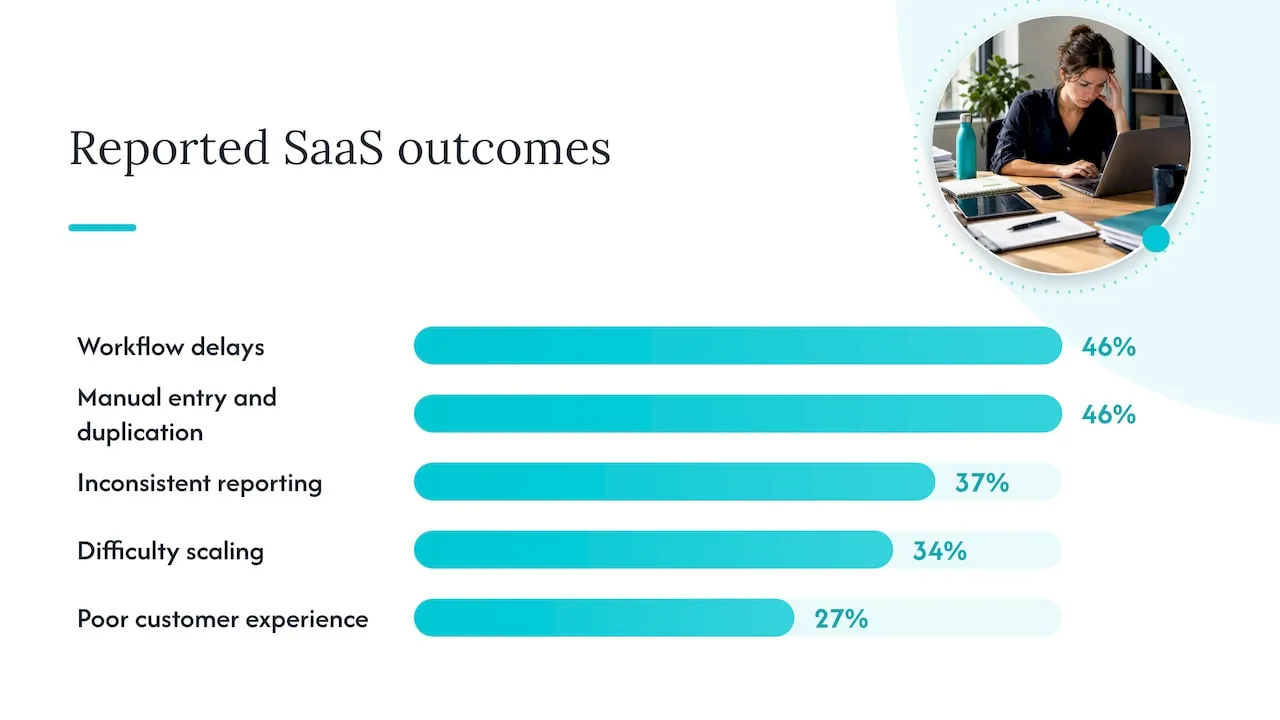
Opérations. Une enquête menée en 2025 par Nintex auprès de responsables IT, publiée sous le titre The SaaS Sprawl Snapshot, indique que les répondants américains citent comme conséquences directes les retards de workflow (46%), davantage de saisie manuelle et de doublons de données (46%), un reporting incohérent (37%) et des difficultés à passer à l’échelle (34%). Par ailleurs, 27% imputent une mauvaise expérience client à des systèmes déconnectés.
Sécurité et conformité. Des outils que personne n'a examinés contiennent des données clients que personne n'a cartographiées. TechTarget souligne qu'un manque de supervision informatique accroît le risque de violations de données. Pour une entreprise SaaS européenne, des outils non cartographiés rendent aussi plus difficile de répondre aux questions de base du RGPD : où se trouvent les données personnelles, qui peut y accéder et qui les traite. Il s'agit d'un contexte général, et non d'un conseil juridique. Votre conseil juridique ou votre délégué à la protection des données doit confirmer ce qui s'applique à votre cas.
Qualité des décisions. Lorsque les chiffres de revenus, de churn et de pipeline diffèrent d'un système à l'autre, les réunions de direction se transforment en débats sur le bon chiffre. Ce coût n'apparaît jamais sur une facture, mais c'est souvent le plus élevé.
Vous verrez dans de nombreux articles des chiffres spectaculaires sur les budgets SaaS gaspillés. Traitez tout pourcentage isolé avec prudence, sauf s'il provient d'une enquête nommée avec un échantillon précisé, et mesurez votre propre situation : les licences payées par rapport aux licences utilisées.
Les silos de données : le problème derrière le problème
Si vous recherchez la prolifération d'outils, vous trouverez des conseils sur les licences. Le problème plus profond est que chaque outil conserve sa propre copie de la vérité.
BCG indique qu'en 2024, les organisations utilisaient en moyenne plus de 1,000 applications, dont seulement 29% étaient intégrées pour l'échange de données. Ce sont des chiffres à l'échelle des grandes entreprises, et une société de 100 personnes est bien plus petite. Le mécanisme est toutefois le même : chaque nouvel outil ajoute un endroit de plus où une fiche client peut devenir obsolète.
Info-Tech décrit ce que produit une intégration au coup par coup : un réseau fragile de connexions point à point qui conduit à des données cloisonnées et à des opportunités manquées. Deloitte définit le résultat comme des données inexactes, incohérentes et de mauvaise qualité, des coûts de maintenance plus élevés et une complexité accrue.
Pourquoi c'est encore plus important maintenant que vous voulez de l'IA
La plupart des équipes SaaS utilisent déjà des assistants IA. Elles constatent qu'un assistant n'est fiable que dans la mesure où les données qu'il lit le sont. BCG affirme qu'une mauvaise intégration limite la valeur que les entreprises peuvent tirer des données, d'autant plus que les décisions s'appuient sur l'analyse en temps réel et l'IA. Info-Tech cite un chiffre selon lequel 95% des responsables IT voient l'intégration comme un frein à l'adoption de l'IA.
Concrètement : si votre CRM indique qu'un compte se renouvelle en mars, la facturation en juin, et qu'un tableur affiche que le client a déjà résilié, un assistant IA choisira une réponse et la présentera avec assurance. Nettoyer la prolifération d'outils est donc la première étape de tout programme d'IA sérieux, et non un projet distinct.
Comment savoir ce que vous avez réellement
On ne peut pas gérer ce que l'on ne voit pas. Un inventaire exploitable pour une entreprise de votre taille prend des jours, pas des mois. Appuyez-vous sur quatre sources :
- Données de notes de frais et de cartes. Passez en revue les 12 derniers mois des relevés de cartes d'entreprise et de remboursements pour repérer les frais logiciels récurrents.
- Comptabilité fournisseurs. Listez chaque fournisseur facturant des logiciels.
- Journaux d'authentification unique et d'identité. Si vous utilisez un fournisseur d'identité, il montre à quelles applications les collaborateurs se connectent.
- Une courte enquête. Demandez à chaque responsable de département de lister les outils utilisés par son équipe et leur responsable respectif.
Pour chaque outil, notez le responsable, l'équipe qui l'utilise, le coût mensuel, le nombre de licences payées, le nombre d'utilisateurs actifs, la date de renouvellement, les données qu'il contient et les autres outils auxquels il est connecté.
Les deux dernières colonnes sont celles que la plupart des inventaires omettent. Elles vous indiquent si des données personnelles ou financières se trouvent quelque part sans avoir été examinées, et quels outils casseraient quelque chose si vous les supprimiez.
Comment réduire la prolifération des SaaS, étape par étape
- Désignez un responsable pour l'ensemble de la pile. Quelqu'un doit être responsable de façon transversale entre les départements. Dans une entreprise de 20 à 200 personnes, c'est souvent le COO ou un dirigeant à temps partagé, et non une équipe IT à plein temps.
- Classez chaque outil dans l'un des quatre groupes : conserver, fusionner, remplacer, retirer. Décidez en fonction de la tâche que remplit l'outil, et non de l'attachement des collaborateurs.
- Identifiez le besoin réel derrière chaque outil. Les équipes adoptent rarement un outil par plaisir. Un outil de score de santé client pour le Customer Success existe généralement parce que le CRM ne peut pas afficher les données d'usage. Combler cette lacune est ce qui vous permet de retirer l'outil.
- Retirez par phases. Commencez par les outils sans utilisateur actif, puis les doublons, et laissez les outils intégrés pour la fin. Exportez les données avant de résilier quoi que ce soit.
- Choisissez le système de référence pour chaque type de données. Les clients et le pipeline relèvent du CRM. Les factures, le chiffre d'affaires et le statut des paiements relèvent de la finance. Tout le reste lit ces deux sources, au lieu de conserver sa propre copie.
- Ajoutez un circuit d'approbation léger. Ne bloquez rien, mais exigez une courte demande : quel problème, quelles données, qui en est responsable. Si la réponse prend un jour, les gens l'utiliseront. Si elle prend trois semaines, ils la contourneront.
- Faites une revue trimestrielle. Vérifiez les renouvellements 60 à 90 jours à l'avance afin de pouvoir décider avant la reconduction automatique, et non après.
Une remarque sur la consolidation : remplacer cinq outils par une seule plateforme n'aide que si celle-ci répond à vos besoins de gouvernance et si les définitions des indicateurs sont partagées. Sinon, vous avez simplement remplacé cinq silos par un seul, vaste et confus. SAP fait une remarque parallèle à propos des outils d'intégration, en affirmant que leur consolidation peut améliorer la gouvernance grâce à une gestion centralisée des flux de données.
Commencez par le processus le plus coûteux
Info-Tech recommande de se concentrer sur les intégrations à forte valeur et de les étendre étape par étape plutôt que de tout connecter d'un coup. Nous sommes d'accord. Choisissez le processus où des outils déconnectés vous coûtent le plus, comme la clôture mensuelle, la prévision des renouvellements ou l'onboarding client. Corrigez d'abord le flux de données à cet endroit, mesurez le résultat, puis passez au suivant.
Là où l'IA n'a pas sa place
Ajouter de l'IA à une pile désordonnée rend le désordre plus rapide. Soyez explicite sur les endroits où elle ne doit pas aller :
- Sur des données qui ne font pas l'objet d'un accord. Si deux systèmes divergent sur un chiffre, résolvez d'abord ce désaccord. L'IA ne doit pas servir d'arbitre.
- À la place de décisions qui exigent de la responsabilité. Les exceptions de prix, les remboursements au-delà d'un seuil, les conditions contractuelles et les décisions de recrutement nécessitent une personne identifiée qui en répond.
- Sur des données personnelles non cartographiées. Si vous ne pouvez pas dire où se trouvent les données personnelles de vos clients, ne dirigez pas un outil d'IA vers elles. Au titre du RGPD, du EU AI Act et, le cas échéant, de NIS2, vos obligations dépendent des données traitées et de la manière dont elles le sont. Demandez à un conseil qualifié ce qui s'applique à votre cas.
- Comme substitut à la conception des processus. Un transfert défaillant entre les Ventes et la Finance ne s'améliore pas parce qu'un agent l'exécute. Corrigez le transfert, puis automatisez-le.
- Là où une piste d'audit est requise mais indisponible. Si une action ne peut pas être journalisée et revue, elle ne doit pas être automatisée.
L'IA a sa place là où les données sont propres, le processus est compris, les autorisations sont définies et où une personne peut approuver les étapes sensibles.
Point de vue : corrigez les fondations avant d’ajouter des agents
Nous observons le même schéma dans la plupart des entreprises SaaS en croissance. Les équipes utilisent déjà l'IA, mais personne n'en est responsable, et les outils sous-jacents se contredisent. Ajouter un assistant de plus à cette pile ajoute une copie de plus de la vérité.
C'est pourquoi nous travaillons dans un ordre précis. D'abord le socle de données : le CRM, les systèmes qui l'entourent et un Processor qui transforme les données en une version unique et partagée de la vérité. Ensuite la couche d'IA, qui relie ces données à l'assistant que votre entreprise utilise déjà. Et seulement ensuite des agents dédiés pour la Finance, les Ventes et le Customer Success, que vos équipes utilisent en langage courant pour consulter, produire des rapports et mettre à jour des enregistrements dans les limites de leurs autorisations, avec approbation si nécessaire et une piste d'audit.
Nous adoptons également l'IA un processus à la fois, en commençant par le plus coûteux. Cela rend le travail mesurable et évite que la pile ne développe une nouvelle couche que personne ne comprend.
Notre approche repose sur 25 ans de gestion opérationnelle, afin que la stratégie et le système opérationnel ne divergent pas. Le RGPD, NIS2 et le EU AI Act sont des exigences de conception dès le premier jour, et non une revue ultérieure. La construction, le pilote et les tests s'exécutent sur une infrastructure européenne auto-hébergée en Allemagne, et vous êtes propriétaire de ce que nous construisons : code source, documentation et transfert de l'infrastructure à la livraison.
Claus Nielsen
Où NordOps Consulting intervient
Si votre inventaire révèle des outils qui se chevauchent, des données qui se contredisent et un usage de l'IA dont personne n'est responsable, l'étape suivante est une décision sur les endroits où l'IA est rentable et sur ce dont les données ont besoin en premier.
NordOps Consulting est un cabinet de conseil en IA qui fournit un Fractional Chief AI Officer aux entreprises SaaS B2B en Europe. Notre AI Readiness Assessment démarre à partir de €4,500 et examine vos données, vos outils et les endroits où l'IA serait rentable en premier. Si vous souhaitez une prise en charge continue, le forfait Fractional CAIO démarre à partir de €1,500 par mois. Vous pouvez également réserver un appel de découverte gratuit de 30 minutes pour évoquer d'abord votre pile d'outils.
Les réalisations sont facturées soit à un prix fixe convenu avant le début des travaux, soit à 30% de l'économie de la première année une fois celle-ci mesurée et démontrée. Pour voir comment la méthode fonctionne étape par étape, lisez notre méthode d'adoption de l'IA, ou découvrez comment le Processor crée une version unique et partagée de vos données. Pour les questions de gouvernance, notre cadre de gouvernance de l'IA est une bonne prochaine lecture.
NordOps Consulting n'est pas un prestataire DevOps ou CloudOps et ne gère pas vos abonnements ou licences SaaS. Nous intervenons sur la couche données et IA une fois que vous avez décidé de ce qui reste dans votre stack.
FAQ
Que signifie le SaaS sprawl ?
Le SaaS sprawl désigne la croissance incontrôlée des applications cloud au sein d'une entreprise, sans visibilité, responsabilité ni gouvernance suffisantes. Il se définit par l'absence de gestion, et non par le nombre d'outils. Une entreprise qui compte de nombreux outils bien pris en charge n'est pas en situation de sprawl, alors qu'une entreprise avec moins d'outils sans responsable peut l'être.
Quelle est la différence entre le tool sprawl et le SaaS sprawl ?
Les deux termes sont utilisés presque de manière interchangeable. Le tool sprawl est l'expression la plus large et peut inclure les feuilles de calcul, les scripts internes et les applications gratuites. Le SaaS sprawl se rapporte spécifiquement aux logiciels cloud par abonnement. La méthode de nettoyage est la même dans les deux cas.
Comment décloisonner les silos de données ?
Choisissez un système de référence pour chaque type de données, généralement le CRM pour les clients et le pipeline, et votre système financier pour le chiffre d'affaires. Connectez les autres outils afin qu'ils lisent ces systèmes au lieu de conserver leurs propres copies. Commencez par le processus unique le plus coûteux, puis étendez progressivement.
À quelle fréquence devons-nous revoir notre stack SaaS ?
Une revue trimestrielle convient à la plupart des entreprises de 20 à 200 personnes. Alignez-la sur les dates de renouvellement afin de pouvoir résilier ou renégocier avant la reconduction automatique d'un contrat. Ajoutez une revue rapide chaque fois qu'un nouvel outil est demandé.
Nettoyer le sprawl nous rend-il conformes au GDPR ?
Non. Un inventaire clair vous aide à voir où se trouvent les données personnelles, ce qui soutient votre travail de conformité, mais rien ici ne garantit la conformité. Demandez à votre conseil juridique ou à votre délégué à la protection des données ce que le GDPR, NIS2 ou l'EU AI Act exigent de votre entreprise.
Sources
- IBM : What Is SaaS Sprawl?
- Shopify Enterprise : What Is SaaS Sprawl?
- Matrixflows : Reduce SaaS Tool Sprawl
- TechTarget : What is SaaS sprawl?
- Deloitte : Containing the chaos in your data ecosystem
- Nintex : The SaaS Sprawl Snapshot 2025
- BCG : Seven Questions for a Smarter Applications Strategy
- Info-Tech : Build an Enterprise Application Integration Strategy
- SAP : Rein in sprawl by consolidating integration tools