Suveræn AI i Europa betyder at bevare kontrollen over de data, den infrastruktur, de modeller og den drift, der ligger bag din AI, under regler, du kan håndhæve. For en B2B SaaS-virksomhed med 20 til 200 medarbejdere handler det sjældent om at bygge en national model. Det handler om at vide, hvor dine kunde- og økonomidata befinder sig, hvem der har adgang til dem, hvilke AI-værktøjer der læser dem, og hvem i din virksomhed der står til ansvar for det hele.
Begrebet bruges løst. Regeringer, cloududbydere og analytikere mener hver især noget forskelligt med det. Denne guide adskiller den politiske betydning fra den praktiske og viser, hvad en leder i en SaaS-virksomhed i vækstfasen kan kontrollere i år.
Kort fortalt
- I Europa dækker “suveræn AI” over datalokation, juridisk jurisdiktion, infrastruktur og hvem der driver systemet. Hosting i en EU-region dækker kun en del af det.
- GDPR og EU AI Act er juridiske forpligtelser. Suverænitet er et designmål, der hjælper dig med at leve op til dem, og det erstatter dem ikke og garanterer ikke compliance.
- For en SaaS-virksomhed handler de nyttige spørgsmål om dine egne data, dine leverandører, dine adgangsrettigheder og din AI-governance, ikke om at bygge modeller.
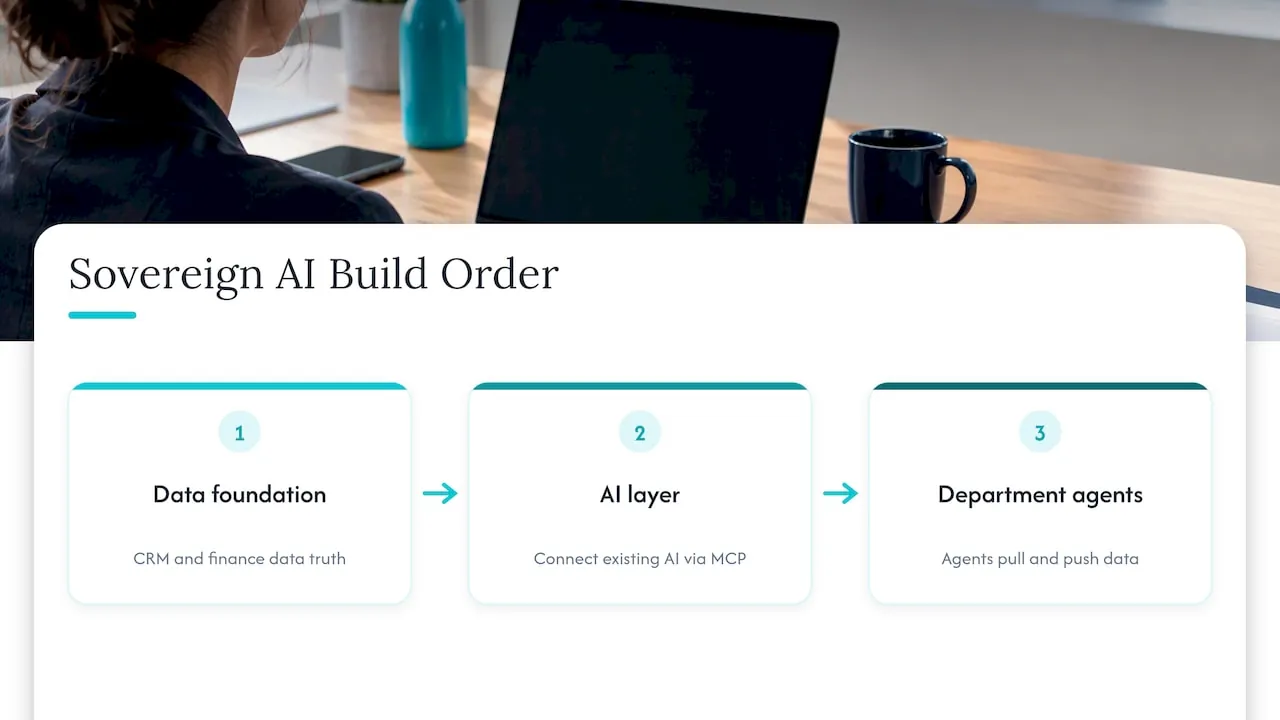
- Start med datafundamentet (CRM og økonomi som sandhedskilde), derefter AI-laget og så afdelingsagenter. Noget arbejde hører slet ikke hjemme hos AI.
- Udpeg én ejer af AI. Uden en forbliver suverænitet et slide i en præsentation.
Indholdsfortegnelse
- Hvad suveræn AI betyder i en europæisk kontekst
- Hvorfor Europa arbejder for det
- Suveræn AI er ikke det samme som GDPR, EU AI Act eller EU-hosting
- Hvad en suveræn AI-stack består af
- Hvad en SaaS-virksomhed reelt bør vurdere
- Rækkefølgen betyder noget: datafundament, AI-lag, afdelingsagenter
- Hvor AI ikke hører hjemme
- Sådan vurderer du en leverandørs “suveræn”-påstand
- Hvad det koster at komme i gang
- Start med en ejer af AI
- FAQ
- Kilder
Hvad suveræn AI betyder i en europæisk kontekst
Der findes ingen enkelt juridisk definition, som alle kilder deler. Forskere beskriver ideen fra forskellige vinkler, og forskellene har betydning.
Forskere fra Sciences Po beskriver teknologisk AI-suverænitet som evnen til at mobilisere og integrere AI-relaterede kompetencer lokalt. Det er et kompetence- og kapacitetssyn: Det spørger, om Europa har de mennesker, værktøjer og den viden, der skal til for at drive AI uden at være afhængig af andre.
Daniel Mügge hævder i Journal of European Public Policy, at EU's diskurs om AI-suverænitet primært er jurisdiktionel og konkurrencepræget. I hans læsning handler den om økonomisk position i et globalt kapløb og om, hvis regler der gælder, snarere end om den enkeltes myndiggørelse.
Et tredje syn kommer fra et notat fra European University Institute, udgivet i november 2025. Det advarer om, at suverænitetsfortællinger kan bruges til “sovereignty washing”, og at beslutningstagere bør angive det konkrete mål bag enhver suverænitetspåstand.
For en virksomhedskøber er det sidste punkt det praktiske. Når en leverandør siger “suveræn”, så spørg: suveræn i forhold til hvad, og for hvem?
Hvorfor Europa arbejder for det
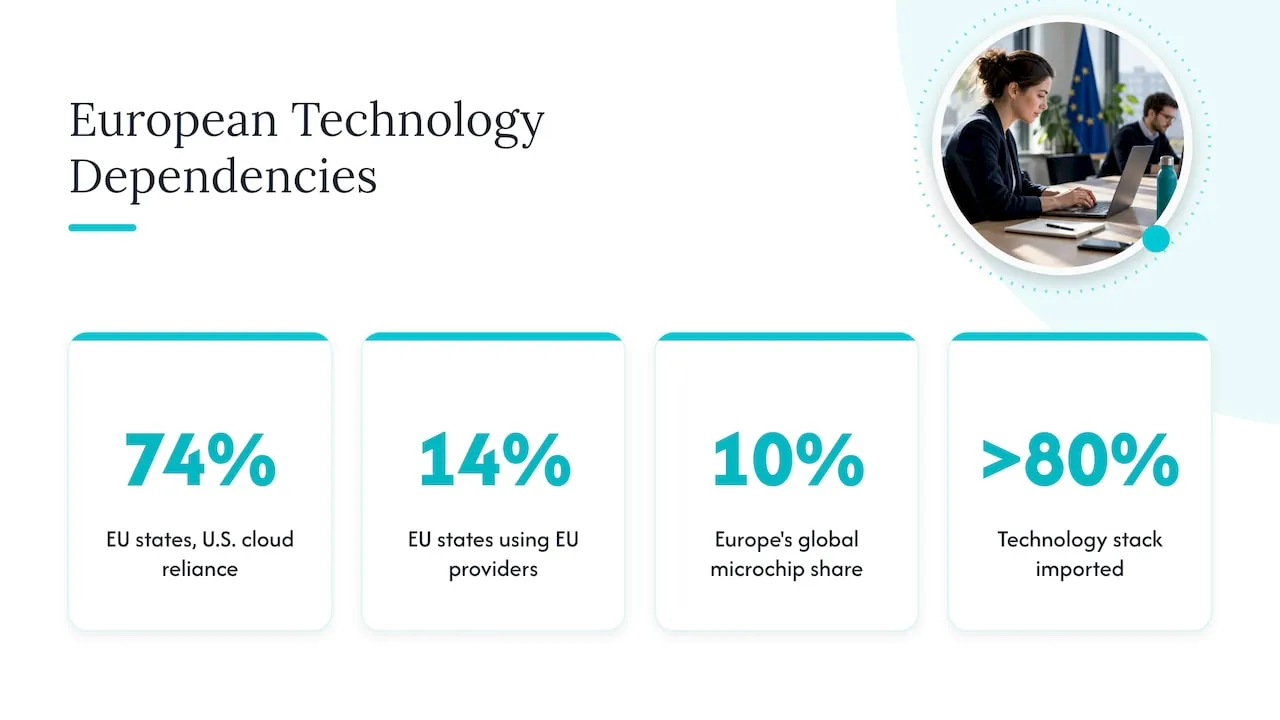
Drivkraften er afhængighed. Brookings rapporterer, at 74 procent af EU's medlemsstater pr. september 2025 delvist er afhængige af amerikanske cloududbydere, mens kun 14 procent bruger EU-udbydere. Samme analyse anslår, at Europa udgør 10 procent af det globale marked for mikrochips, og at mere end 80 procent af dets teknologistack importeres.
Europa-Kommissionen svarer igen med politiske tiltag. Cloud and AI Development Act er en del af AI Continent Action Plan og sigter mod at tredoble EU's datacenterkapacitet inden for 5 til 7 år og samtidig forenkle godkendelsesprocesserne. Apply AI Strategy tilføjer en buy-European-tilgang, især for den offentlige sektor, med fokus på open source-AI. Apply AI Alliance fungerer som det primære forum, der samler udbydere, industri, forskning og den offentlige sektor.
Det meste af dette er rettet mod regeringer og infrastrukturudbydere. Som SaaS-køber vil du mærke det på tre måder: flere europæiske muligheder for hosting og regnekraft, flere spørgsmål fra dine egne enterprise-kunder om, hvor deres data havner, og tydeligere forventninger til, hvad “suveræn” skal betyde.
Suveræn AI er ikke det samme som GDPR, EU AI Act eller EU-hosting
Disse fire begreber bliver blandet sammen i salgspræsentationer. Her er en enkel måde at skille dem ad på. Dette er generel information, ikke juridisk rådgivning.
| Begreb | Hvad det er | Hvad det ikke dækker |
|---|---|---|
| GDPR | Lov om behandling af personoplysninger | Afgør ikke, hvilke AI-værktøjer du vælger, eller hvem der ejer systemet |
| EU AI Act | Risikobaseret lov om AI-systemer | Adresserer ikke din cloudafhængighed eller leverandørbinding |
| NIS2 | EU-direktiv om cybersikkerhed og risikostyring for enheder inden for anvendelsesområdet | Fastsætter ikke i sig selv en AI-politik |
| EU-hosting | Servere fysisk placeret i Europa | Afgør ikke, hvem der kontrollerer udbyderen, nøglerne eller driften |
| Sovereign AI | Kontrol over data, infrastruktur, modeller og drift | Ikke en juridisk status, man kan opnå ved at købe ét produkt |
EU's AI-forordning er forordning (EU) 2024/1689. Den fastsætter risikobaserede regler for AI-systemer, herunder gennemsigtighedskrav for generelle AI-modeller (GPAI), og forpligtelserne for GPAI-modeller har været gældende siden 2. august 2025. Fra 2. august 2026 har Det Europæiske AI-kontor håndhævelsesbeføjelser over GPAI-modeller, herunder at anmode om dokumentation og udstede bøder. Disse forpligtelser påhviler primært modeludbyderne. Som SaaS-virksomhed, der anvender AI, afhænger dine forpligtelser af, hvordan du bruger den, så læs forordningens bestemmelser om AI-kompetencer og gennemsigtighed. Vi gennemgår dem i vores guide til artikel 4 og 50 i EU's AI-forordning for SaaS.
Det vigtigste: intet værktøj, ingen region og intet certifikat garanterer overholdelse af reglerne. Suverænitet gør det lettere at dokumentere compliance, fordi du ved, hvor tingene er, og hvem der har ansvaret.
Hvad en suveræn AI-stack består af
Kommissionens egen tilgang er nyttig her. Cloud and AI Development Act beskriver suverænitet gennem fire sikringsniveauer baseret på datalokation, uafhængighed af tredjelande og gennemsigtighed i softwareforsyningskæden. Selv hvis du aldrig sælger til den offentlige sektor, er disse tre dimensioner en god tjekliste for enhver udbyder.
I praksis har en stack fem lag, og hvert lag kan være mere eller mindre suverænt:
- Data. Hvor de opbevares, hvem der kan læse dem, og hvem der har krypteringsnøglerne.
- Beregning og hosting. Hvilken juridisk enhed der driver serverne, og under hvilket lands lovgivning.
- Modeller. Om du kalder en hostet model via et API, kører en åben model selv eller bruger en blanding.
- Integration. Hvordan AI får adgang til dine CRM-, finans- og produktsystemer, og med hvilke rettigheder.
- Drift. Hvem der overvåger den, godkender handlinger, logger dem og slukker for den.
Open source-modeller hjælper på det tredje lag, men ikke automatisk. EU's portal Interoperable Europe bemærker, at open source-AI kan understøtte offentlige forvaltningers teknologiske suverænitet kun hvis de bevarer kontrollen over AI-systemet, dets data og den infrastruktur, det kører på. Det samme gælder for en virksomhed: en åben model på en andens infrastruktur, med en andens nøgler, er ikke under din kontrol.
Hvad en SaaS-virksomhed reelt bør vurdere
Du behøver ikke et nationalt beregningscluster. Du har brug for ærlige svar på en kort liste spørgsmål. Gennemgå dem sammen med din CTO, din kontaktperson for databeskyttelse og den, der styrer driften.
Datakontrol
- Hvilke systemer indeholder kunde-, kontrakt- og omsætningsdata, og hvilket af dem er den aftalte kilde til sandhed?
- Hvilke AI-værktøjer kan læse disse data i dag? Medregn dem, som enkelte medarbejdere selv har tilmeldt sig.
- Forlader personoplysninger dit miljø, når nogen indsætter dem i en assistent?
- Kan du slette eller eksportere det, som AI'en har behandlet?
Udbydere
- Hvilken juridisk enhed driver hver AI-tjeneste, og hvor har den hovedsæde?
- Bruger modeludbyderen dine input til træning? Står det i kontrakten?
- Hvad sker der, hvis udbyderen ændrer vilkår, priser eller tilgængelighed? Hvor hurtigt kunne du skifte?
Rettigheder
- Ser AI'en kun det, som den person, der spørger, må se?
- Kan en agent ændre poster, udløse processer eller give adgang? Hvis ja, hvilke handlinger kræver menneskelig godkendelse?
- Bliver hver handling logget på en måde, du kan revidere senere?
Governance
- Er der én navngiven person, der beslutter, hvor AI bruges, og hvor den ikke bruges?
- Har medarbejdere, der bruger AI, den uddannelse, som EU's AI-forordnings bestemmelse om AI-kompetencer forventer?
- Har du en skriftlig oversigt over anvendelser af AI med en risikovurdering for hver anvendelse?
Hvis du ikke kan besvare halvdelen af disse i dag, er det normalt for en virksomhed, hvor AI er vokset nedefra. Det er også et tegn på, at problemet handler om ejerskab snarere end teknologi. Vores AI governance-ramme for B2B SaaS-virksomheder omsætter disse spørgsmål til en fungerende struktur.
Rækkefølgen betyder noget: datafundament, AI-lag, afdelingsagenter
De fleste brud på suverænitet i SaaS-virksomheder er ikke infrastrukturfejl. De opstår, fordi AI forbindes til rodede, duplikerede data, før nogen har besluttet, hvad der er sandt. Vi bygger i en fast rækkefølge.
1. Datafundamentet. Dine CRM- og finansdata bliver kilden til sandhed. Et behandlingslag omdanner data fra de omgivende systemer til én aftalt version. Hvis salg siger ét tal, og finans siger et andet, vil en AI-assistent gentage begge med stor selvsikkerhed.
2. AI-laget. Dataene forbindes til den AI-assistent, din virksomhed allerede bruger, via MCP (Model Context Protocol) inden for de rettigheder, du fastsætter. Du beholder den assistent, folk kender, og du bestemmer, hvad den kan læse og gøre.
3. Afdelingsagenter. Specialbyggede agenter til Finance, Sales og Customer Success, som bruges på almindeligt sprog. De henter data (spørge, rapportere, slå op på tværs af CRM, finans og produkt) og skriver data (opdatere poster, udløse processer, give adgang). Godkendelsestrin og et revisionsspor omgiver de handlinger, der betyder noget. Se vores AI-agenter til Finance, Sales og CS for, hvordan det ser ud pr. afdeling, og Admin Portal for kontrolfladen.
Vi designer til GDPR, NIS2 og EU's AI-forordning fra start, og vi kører udvikling, pilot og test på selvhostet europæisk infrastruktur i Tyskland. Det er et designvalg, der understøtter dit eget compliance-arbejde. Det er ikke et certifikat, og din juridiske rådgiver afgør stadig, hvad dine forpligtelser er.
Hvor AI ikke hører hjemme
Suverænitet betyder også at beslutte, hvor AI ikke skal køre. Det er vi eksplicitte om over for hver kunde.
- Beslutninger med juridiske eller store personlige konsekvenser for en person (ansættelse, afskedigelse, kreditlignende vurderinger) uden en menneskelig beslutningstager og et dokumenteret grundlag. EU's AI-forordning (EU AI Act) behandler nogle af disse anvendelser som højrisiko, så få først en ordentlig juridisk vurdering.
- Processer, ingen har skrevet ned. Hvis teamet ikke kan beskrive trinnene, fastlåser automatisering forvirringen i stedet for at løse den.
- Data, ingen stoler på. En agent oven på to modstridende kundelister skaber blot hurtigere uenighed.
- Opgaver med lav volumen og lav omkostning. Hvis en opgave tager tyve minutter om måneden, koster opbygningen og tilsynet mere, end der spares.
- Alt, hvor en fejl ikke kan rettes, og ingen gennemgår det. Betalinger, kontraktvilkår og adgangsrettigheder kræver et godkendelsestrin.
- Følsomme personoplysninger i værktøjer, I ikke har vurderet. Indtil et værktøj er gennemgået, skal de holdes ude.
Den regel, vi bruger: Indfør AI én proces ad gangen, og start med den dyreste. Begynd, hvor omkostningen kan måles, og hvor data er rene nok til, at man kan stole på dem.
Vores holdning: ejerskab slår oprindelse
De fleste samtaler om suveræn AI starter med, hvor serverne står. Vi starter med, hvem der har ansvaret. I de SaaS-virksomheder i vækstfasen, vi møder, er AI allerede i brug i salgsnotater, supportsvar og økonomiregneark, men ingen ejer det. Det er det egentlige suverænitetsgab: ingen kan sige, hvad AI'en læser, hvad den må ændre, og hvem der har godkendt det.
Efter 25 år med drift er vores konklusion, at strategi og det fungerende system skal komme fra samme person, ellers glider de fra hinanden. Derfor leverer NordOps Consulting en fractional Chief AI Officer, som både beslutter, hvor AI betaler sig, og bygger løsningen. Datafundamentet kommer først, fordi agenter kun er så troværdige som de data, de læser.
Vi mener også, at I selv skal eje det, der bygges. Kildekode, dokumentation og infrastruktur overdrages til jer ved afleveringen, så jeres AI ikke afhænger af, at vi fortsat er til stede. For os er det sådan, suverænitet ser ud i virksomhedsskala: kontrol, som I faktisk kan udøve.
Claus Nielsen
Sådan vurderer du en leverandørs “suveræn”-påstand
Fordi begrebet let misbruges, bør I teste ethvert udsagn med disse spørgsmål.
- Hvem er kontraherende og driftsansvarlig enhed? Et EU-datacenter drevet af et moderselskab uden for EU kan stadig rejse spørgsmål om jurisdiktion. Spørg jeres juridiske rådgiver, hvad det betyder for jer.
- Hvem har nøglerne? Kryptering, I ikke selv kan kontrollere, begrænser, hvad suverænitet reelt betyder.
- Kan I forlade løsningen? Spørg til dataeksportformater, modelportabilitet og hvad der sker ved kontraktens udløb.
- Hvad bliver logget? I har brug for et revisionsspor over, hvad AI'en har læst og gjort, i en form, I kan gennemgå.
- Hvilket tilsagn om sikkerhed er der tale om? Sammenlign leverandørens formuleringer med Kommissionens dimensioner: datalokation, uafhængighed af tredjelande og gennemsigtighed i forsyningskæden. Vage ord som “fuldt suveræn” uden dokumentation fortjener EUI's advarsel om sovereignty washing.
- Passer det til jeres størrelse? En SaaS-virksomhed med 60 medarbejdere har sjældent brug for suveræn computerkraft. Den har brug for klare datagrænser og en leverandør, den kan udskifte.
Hvad det koster at komme i gang
I behøver ikke forpligte jer til et udviklingsprojekt for at få klarhed. Vores indgangspunkter, som de er beskrevet på vores website:
- AI Snapshot: 2500-3500 EUR, engangsbetaling.
- AI Readiness Assessment: fra €4,500, engangsbetaling. Den gennemgår, hvor AI bruges, hvilke data den berører, og hvor de største besparelser findes. Se AI Readiness Assessment.
- Fractional Chief AI Officer: fra €1,500 pr. måned (Advisor), fra €3,250 pr. måned (Operating) og fra €5,500 pr. måned (Embedded).
- Udviklingsopgaver: 30% af første års besparelse, når den er målt og bevist, eller en fast pris aftalt, før arbejdet begynder.
Det første opkald er en gratis indledende samtale på 30 minutter.
Start med en ejer af AI
Hvis jeres team bruger AI, og ingen kan sige, hvem der ejer det, er første skridt ikke en ny platform. Det er en udpeget person, et klart overblik over jeres data og én proces, der vælges til det første projekt. Vores Fractional Chief AI Officer-ydelse leverer den person fra €1,500 pr. måned, hvor opbygningen sker på europæisk infrastruktur og overdrages til jer.
Hvis I hellere først vil se, hvor I står, kan I booke den gratis indledende samtale på 30 minutter via NordOps Consulting og medbringe jeres liste over AI-værktøjer. Vi fortæller jer ærligt, om en vurdering giver mening, og hvor AI bør holdes ude.
FAQ
Er suveræn AI det samme som at hoste AI i et EU-datacenter?
Nej. Lokation er én dimension. Kommissionens tilgang til cloud- og AI-suverænitet ser også på uafhængighed af tredjelande og gennemsigtighed i softwarens forsyningskæde. En europæisk region drevet af en ikke-europæisk leverandør besvarer kun delvist det første spørgsmål. Spørg jeres juridiske rådgiver, hvordan jurisdiktion gælder i jeres situation.
Gør brugen af suveræn AI os compliant med EU's AI-forordning (EU AI Act) eller GDPR?
Nej. Intet garanterer compliance. GDPR og EU's AI-forordning (EU AI Act) stiller krav til, hvordan I bruger data og AI, og de afhænger af jeres konkrete anvendelser. Et suverænt design gør det lettere at vide, hvor data er, hvem der har adgang, og hvad der er blevet logget, hvilket understøtter jeres compliancearbejde.
Har en SaaS-virksomhed med 50 medarbejdere brug for egne modeller eller GPU'er?
Som regel ikke. De fleste virksomheder af den størrelse får mere værdi af et rent datafundament, klare tilladelser og en leverandør, de kan udskifte. Selvhostede modeller giver kun mening, hvor datafølsomhed eller omkostninger retfærdiggør driftsindsatsen.
Hvem bør eje suveræn AI i en SaaS-virksomhed?
Én udpeget person med beføjelser på tværs af Finance, Sales, Customer Success og udvikling. I mindre virksomheder er det ofte en COO eller en fractional Chief AI Officer. Rollen afgør, hvor AI bruges, hvor den ikke bruges, og hvad hver agent må læse og ændre.
Kilder
- EU AI sovereignty: for whom, to what end, and to whose benefit? (Journal of European Public Policy)
- European Sovereignty in Artificial Intelligence: A Competence-Based Perspective (Sciences Po)
- Unpacking AI sovereignty (Publications Office of the EU)
- Making the case for a third AI technology stack (Brookings)
- Cloud and AI Development Act (European Commission)
- Apply AI Strategy (European Commission)
- AI-forordningen (Europa-Kommissionen)
- Regler for troværdig kunstig intelligens i EU (EUR-Lex)
- Open source-AI (Interoperable Europe Portal)