Et AI-governance-framework er det sæt af roller, politikker, kontroller og tjek, der afgør, hvordan din virksomhed vælger, bygger, bruger og overvåger AI. For en SaaS-virksomhed med 20 til 200 medarbejdere handler det om fem ting: en navngiven ejer, et register over al brug af AI, et risikoniveau for hver anvendelse, en kort politik, som folk kan følge, og kontroller, der er indbygget i selve systemerne. Denne guide viser, hvordan du bygger hver af dem, hvilke eksterne frameworks du kan hente inspiration fra, og hvor AI slet ikke bør bruges.
Kort fortalt
- Et framework er fungerende governance, ikke en PDF: én ansvarlig ejer, en oversigt over anvendelser af AI, risikoniveauer, en kort brugspolitik og overvågning.
- Du behøver ikke opfinde det selv. NIST’s AI RMF og ISO/IEC 42001 giver dig en struktur, og EU’s AI-forordning og GDPR stiller juridiske krav oven i.
- Klassificér AI efter konsekvensen af en fejl, ikke efter hvor avanceret værktøjet er.
- Kontroller, der ligger i dit CRM-, økonomi- og adgangssystem, holder bedre end regler, som folk skal huske.
- Nogle beslutninger bør forblive hos mennesker. Skriv dem ned.
Indholdsfortegnelse
- Hvad et AI-governance-framework er
- De komponenter, alle frameworks har brug for
- Hvem der bør eje AI-governance
- Trin 1: Opbyg oversigten
- Trin 2: Inddel hver anvendelse efter konsekvens
- Hvor AI ikke hører hjemme
- Hvad din politik for brug af AI bør dække
- Europa: hvad lovgivningen tilføjer
- Trin 3: Placér kontroller i dine systemer
- Trin 4: Overvåg og gennemgå
- Vores perspektiv
- Sådan kan NordOps Consulting hjælpe
- FAQ
- Kilder
Hvad et AI-governance-framework er
Fjerner man leverandørsproget, er definitionen enkel. NIST’s AI Risk Management Framework beskriver governance som politikker, processer, dokumentation, roller og kompetencer, der håndterer AI-risiko gennem hele livscyklussen, i tråd med organisationens værdier og med dækning af tredjepartssystemer og data. Helt jordnært: hvem beslutter, på hvilket grundlag, med hvilken dokumentation, og hvem svarer, når noget går galt.
Hvis du vil se den bredere forretningsmæssige begrundelse for governance som disciplin, viser det grundlæggende i corporate governance den samme logik om ansvar og tilsyn anvendt på en hel virksomhed.
Hvorfor en voksende SaaS-virksomhed har brug for et
De fleste SaaS-teams bruger allerede AI. Salg skriver udkast til henvendelser med en assistent, support indsætter tickets i en chatbot, økonomi afprøver en model på afstemninger, og udviklere bruger kodeassistenter. Ingen har besluttet det som virksomhed, og ingen ejer det. Det er det hul, et framework lukker.
Gevinsten er i praksis hastighed, ikke papirarbejde. Et velkørende framework giver dig det, BetterCloud kalder et grundlæggende operativsystem af roller og kontroller, som gør indførelsen af AI hurtigere, mere sikker og mulig at revidere i de delt-ansvar-opsætninger, der er typiske for SaaS. Dine enterprise-kunder vil også bede om det i sikkerhedsspørgeskemaer, som regel før de spørger til din model.
De komponenter, alle frameworks har brug for
Human Technology Institute ved UTS opstiller det væsentligste: ansvarsstrukturer, AI-principper og politikker med røde linjer, risikostyring og praktiske kontroller til overvågning og rapportering på tværs af livscyklussen. Det samme papir fremhæver noget, der er værd at huske: principper alene er ikke nok. De skal omsættes til konkrete røde linjer for indkøb, design og anvendelse af AI.
Sådan omsættes det til en virksomhed med 20 til 200 medarbejdere.
| Komponent | Sådan ser det ud i en SaaS-virksomhed |
|---|---|
| Ansvar | Én navngiven ejer i ledelsen, plus en navngiven ejer for hver anvendelse af AI |
| Principper og røde linjer | En halv side med, hvad AI aldrig må gøre hos jer |
| Oversigt | Et levende register over alle AI-værktøjer og anvendelser |
| Risikoniveauer | Lav, mellem og høj, hver med krævede kontroller |
| Praksis og kontroller | Tjeklister, godkendelsestrin, tilladelser, logning |
| Overvågning | Planlagte gennemgange, håndtering af hændelser, sporing af leverandørændringer |
De fire aktiviteter fra NIST
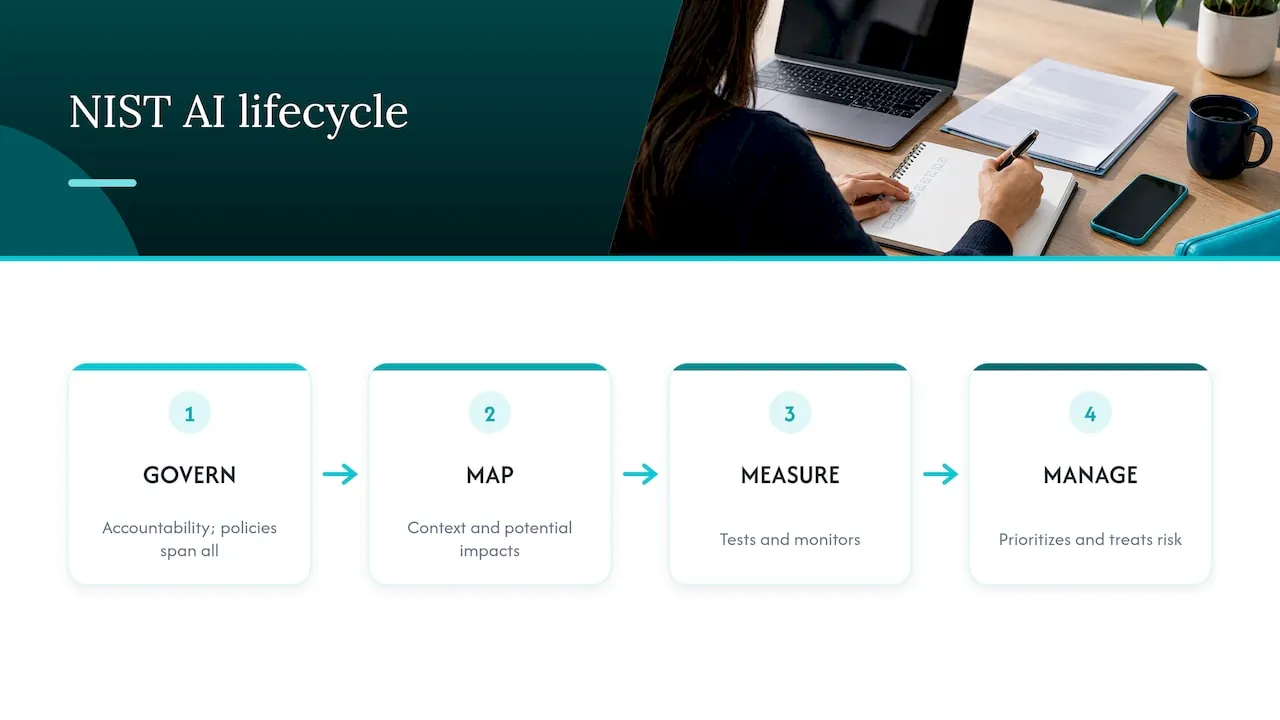
NIST organiserer arbejdet i fire forbundne funktioner. GOVERN fastlægger ansvar og politikker, MAP skaber forståelse for kontekst og mulige konsekvenser, MEASURE tester og overvåger, og MANAGE prioriterer og håndterer risiko. GOVERN løber gennem alt det øvrige, mens de tre andre gælder for bestemte AI-systemer og livscyklusfaser. For en lille virksomhed kan det læses som en løkke: beslut, hvem der har ansvaret, forstå hver anvendelse, kontrollér, hvordan den opfører sig, ret det, der er galt, og gentag.
ISO/IEC 42001 som et ledelsessystem
ISO/IEC 42001:2023 definerer et AI-ledelsessystem som indbyrdes forbundne organisatoriske elementer, der fastlægger politikker, mål og de processer, der skal nå dem, og standarden kræver løbende forbedring. Den er udformet til organisationer af enhver størrelse, som udvikler, leverer eller bruger AI. Du behøver ikke certificering for at låne dens logik. Hvis en stor kunde senere spørger til den, vil jeres ramme allerede have en genkendelig form.
Hvem der bør eje AI-governance
Den hyppigste fejl er fælles ejerskab, hvilket betyder intet ejerskab. HTI-rapporten anbefaler et hierarki af ansvarsområder, der definerer, hvem der er ansvarlig for beslutninger om indkøb, styring og løbende tilsyn med AI. Her er en brugbar fordeling for en SaaS-virksomhed i vækstfasen:
- Én ejer i direktionen. En person med autoritet på tværs af Finance, Sales, Customer Success og Product. I en virksomhed af denne størrelse er det typisk CEO eller COO eller en fractional leder.
- En procesejer for hver AI-anvendelse. Lederen af den afdeling, der er afhængig af den, ikke som standard IT.
- En reviewer for data og sikkerhed. Den, der i dag håndterer spørgsmål om GDPR og sikkerhed.
- En kort gennemgangsrytme. Månedligt i begyndelsen, kvartalsvist når tingene har sat sig.
Opret ikke et stort udvalg. I en virksomhed med 60 ansatte er et udvalg på otte et møde, som ingen deltager i.
Trin 1: Opbyg oversigten
Man kan ikke styre det, man ikke kan se. Praksisnotatet fra CBA i stil med Chartered Banker foreslår at starte kortlægningen i indkøb og kontrakter, registre over godkendte apps, leverandørernes release notes, udgiftsbilag, teamundersøgelser og interviews med procesejere. Udgiftsbilag er et godt fingerpeg: led efter små månedlige abonnementer på AI-værktøjer, som aldrig har været igennem indkøb.
Opret derefter et levende register. For hver anvendelse noteres:
- Formål og den proces, den understøtter
- Den beslutning, den informerer eller træffer
- Hvem der berøres
- Ejeren
- Leverandør, eller om I har bygget den selv
- De data, den berører
- Hvordan output kontrolleres
- Status: foreslået, godkendt, sat på pause, udfaset
Et regneark er fint til at begynde med. Husk, at leverandører tilføjer AI-funktioner til værktøjer, I allerede har, så tjek igen efter større produktopdateringer.
Trin 2: Inddel hver anvendelse efter konsekvens
Det samme praksisnotat anbefaler at klassificere AI efter konsekvenserne af fejl, ikke teknologiens sofistikering. Faktorerne omfatter mulig skade på enkeltpersoner, beslutninger om mennesker, omfang og hastighed, muligheden for at opdage og omgøre fejl samt brug af personlige eller fortrolige data.
Anvendt på SaaS:
- Lav: at skrive interne notater, opsummere offentlige dokumenter, brainstorme. Et forkert svar opdages og koster få minutter.
- Mellem: at opsummere kundeopkald, udarbejde kundesvar, som et menneske gennemgår, og forecaste pipeline. Fejl er sandsynlige og spreder sig, hvis de ikke kontrolleres.
- Høj: alt, der ændrer kundeposter, penge, adgang eller beslutninger om ansættelse uden en menneskelig kontrol.
Til anvendelser med store konsekvenser kræver notatet stærkere kontroller, herunder konsekvensvurdering og en menneskelig tilsidesættelse, der faktisk virker. Skriv ned, hvorfor hver anvendelse havnede i sit niveau, så begrundelsen overlever medarbejderskift.
Hvor AI ikke hører hjemme
En ramme, der kun siger ja, er ikke governance. Vi ville holde AI ude af disse områder eller afgrænse den stramt i dem:
- Endelige beslutninger om mennesker. Ansættelse, afskedigelse, præstationsvurderinger og løn. En model kan opsummere; en leder beslutter og kan forklare hvorfor.
- Ugennemgåede ændringer i finansielle poster. Fakturaer, indtægtsføring, refusioner og udbetalinger kræver et menneskeligt godkendelsestrin og et spor.
- Tildeling af adgang uden godkendelse. Oprettelse af adgang til produktion eller kundedata bør aldrig køre alene på en models vurdering.
- At indsætte fortrolige data i værktøjer, I ikke har godkendt. Kundekontrakter, personoplysninger og kildekode hører kun hjemme i værktøjer, som jeres register opfører.
- Alt, hvor I ikke kan forklare eller omgøre resultatet. Hvis en fejl ikke kan opdages og er permanent, forbliver et menneske i processen.
- Processer, der er i stykker. AI oven på rodede CRM- eller økonomidata giver selvsikre, forkerte svar hurtigere. Ret dataene først.
Det er dine røde linjer. Saml dem på én side.
Hvad din politik for brug af AI bør dække
En politik for brug er den del af rammeværket, som dine medarbejdere faktisk læser. HTI beskriver praksisser og kontroller som de funktionelle værktøjer, såsom tjeklister eller designkrav, der omsætter overordnede politikker til handlingsrettede instrukser. Hold din til to sider og dæk:
- Godkendte værktøjer og hvordan man anmoder om et nyt.
- Dataregler: hvad der må og ikke må indtastes, fordelt på dataklasse.
- Røde linjer: listen ovenfor, tilpasset din virksomhed.
- Menneskelig gennemgang: hvilke outputs der kræver en persons godkendelse, før de forlader virksomheden eller ændrer en post.
- Oplysning: hvornår kunder skal have at vide, at AI er involveret.
- Rapportering af hændelser: hvor man melder et dårligt output eller et datalæk, og hvad der sker derefter.
- Ejerskab: hvem man spørger, og hvem der opdaterer politikken.
En politik er instruktionslaget. Rammeværket er politikken plus oversigten, niveauerne, ejerne, kontrollerne og gennemgangene omkring den.
Europa: hvad lovgivningen tilføjer
Et frivilligt rammeværk og en juridisk pligt er to forskellige ting. Rammeværker som NIST og ISO/IEC 42001 er frivillige strukturer. GDPR, EU AI Act og NIS2 er love med hver deres anvendelsesområde. Det følgende er generel information og ikke juridisk rådgivning, og at følge et rammeværk garanterer ikke overholdelse af nogen af dem. Spørg en kvalificeret jurist, hvordan de gælder for dine produkter.
GDPR
Når AI behandler personoplysninger, gælder GDPR, som for enhver anden behandling. Det Europæiske Databeskyttelsesråd siger, at konsekvensanalyser vedrørende databeskyttelse er et vigtigt element i ansvarlighed, hvor behandling med AI-modeller sandsynligvis medfører høj risiko for personers rettigheder og frihedsrettigheder. Det bemærker også, at dataansvarlige kan dokumentere de skridt, der er taget for at begrænse indsamling af personoplysninger, reducere identificerbarhed og beskytte mod udtræk. Dit register og dine niveauer er det naturlige sted for den dokumentation.
EU AI Act
Forordning (EU) 2024/1689 fastsætter risikobaserede regler, der dækker forbudt praksis, højrisiko-AI, gennemsigtighedspligter, AI-modeller til almen brug, styring og håndhævelse, med visse undtagelser. Blandt andet skal udbydere af højrisikosystemer styre risici gennem hele livscyklussen og føre teknisk dokumentation, og loven fastsætter også pligter for idriftsættere og gennemsigtighedspligter for visse systemer. Om du er udbyder, idriftsætter eller begge dele, afhænger af, hvad du bygger og bruger. Forpligtelserne træder i kraft gradvist, så tjek Kommissionens officielle sider for aktuelle datoer for ikrafttræden.
Det praktiske er, at en oversigt med ejere, niveauer og dokumentation er råmaterialet til enhver af disse pligter. Sporbar dokumentation er også, hvad købere i stigende grad ønsker, som dette indlæg om sporbar dokumentation under EU AI Act argumenterer for over for startups, der sælger ind i regulerede aftaler. Europa-Kommissionens AI Alliance-fællesskab tilføjer, at opsætning af styring nu kan hjælpe virksomheder med at forberede sig på AI Act og undgå ekstra compliance-byrde senere.
NIS2
NIS2 er EU's cybersikkerhedsdirektiv. Afhængigt af din branche og størrelse kan du eller dine kunder være omfattet af det, hvilket påvirker, hvordan du håndterer sikkerhedsrisiko, hændelser og leverandører. Behandl AI-værktøjer som en del af den forsyningskæde, og spørg din jurist, om direktivet omfatter dig.
Trin 3: Placér kontroller i dine systemer
En politik, der afhænger af hukommelse, glider. BetterCloud bemærker, at for SaaS-virksomheder holder automatisering styringen på plads, fordi manuel sporing af politikker fører til afdrift, når leverandører og modeller opdateres. Microsofts vejledning peger tilsvarende på at indlejre kontroller i SaaSOps-stakken, såsom beskyttelse mod datatab og adgangsstyring, plus løbende overvågning, audits og præstationsgennemgange.
I praksis betyder det:
- Tilladelser følger roller. En AI-assistent kan kun læse det, som den person, der spørger, må læse.
- Godkendelsesporte for handlinger. At læse data indebærer lav risiko. At opdatere en post, udløse en proces eller tildele adgang kræver godkendelse på det rette niveau.
- Et revisionsspor. Hvert spørgsmål, hver ændring og hver godkendelse logges, så du kan svare på, hvem der gjorde hvad, og hvorfor.
- Én aftalt version af dataene. Hvis CRM og økonomi er uenige, vælger AI tilfældigt den ene. Afklar først, hvad der er kilden til sandhed.
Trin 4: Overvåg og gennemgå
NIST er tydelig på, at styring er tværgående og informerer alle andre funktioner, ikke et engangsprojekt. Sæt en kalender: et månedligt blik på nye værktøjer og hændelser, en kvartalsvis gennemgang af anvendelser på højt niveau og en ny niveauinddeling, hver gang en anvendelse ændrer data, omfang eller leverandør. Luk det, ingen bruger.
Vores perspektiv
Vi ser det samme mønster i SaaS-virksomheder med 20 til 200 medarbejdere: AI er allerede i brug, og ingen ejer det. Styring skrevet som et selvstændigt dokument ligger så ved siden af arbejdet i stedet for inde i det.
Vi bygger i en fast rækkefølge. Først datafundamentet: CRM- og økonomidata som kilde til sandhed med én aftalt version af tallene. Derefter AI-laget, der forbinder dataene med den assistent, dit team allerede bruger. Derefter afdelingsagenter til økonomi, salg og kundesucces, der arbejder inden for tilladelser, med godkendelse, hvor det er nødvendigt, og et revisionsspor. Styring er ikke et lag, der tilføjes til sidst. GDPR, NIS2 og EU AI Act er designkrav fra første dag, og vores udvikling, pilot og test kører på selvhostet europæisk infrastruktur i Tyskland.
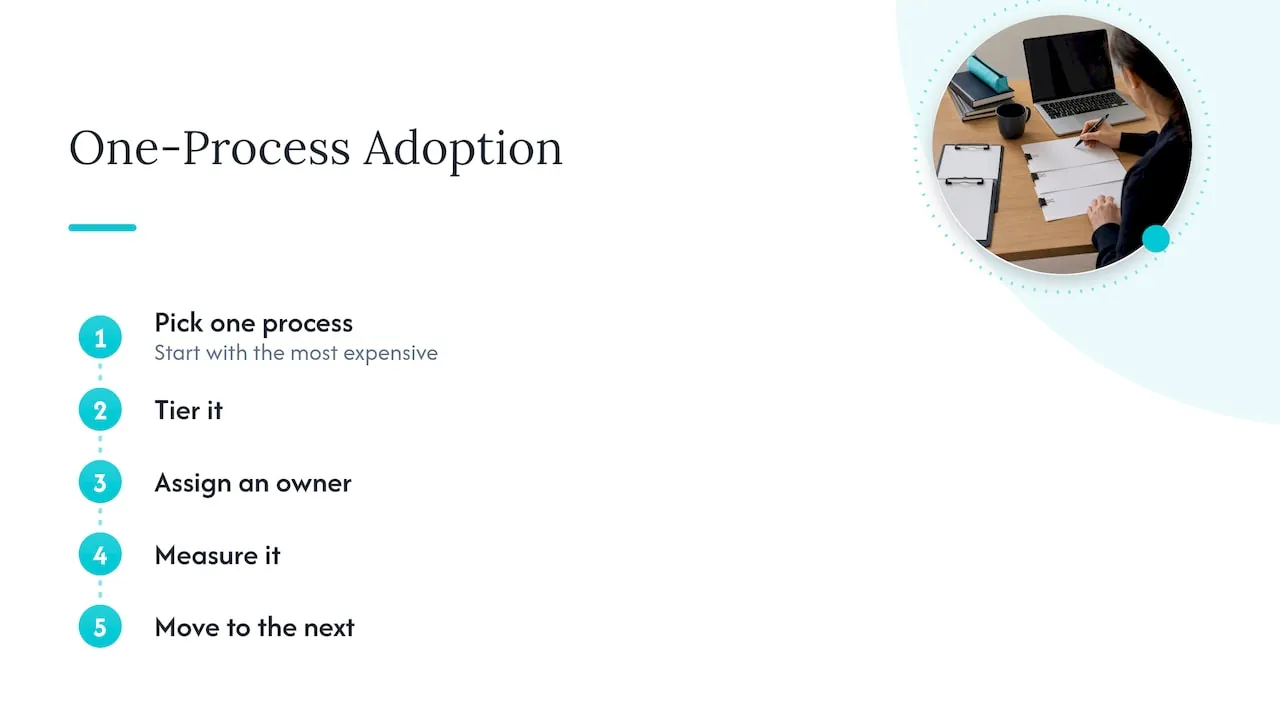
Vi mener også, at AI bør indføres én proces ad gangen, startende med den dyreste. At forsøge at styre femten eksperimenter på én gang er sådan, rammeværker ender i skuffen. Vælg én proces, inddel den i niveau, giv den en ejer, mål den, og gå derefter videre til den næste.
Intet her erstatter din jurist. Et rammeværk hjælper dig med at forberede dig og vise dit arbejde; det garanterer ikke overholdelse.
, Claus Nielsen
Sådan kan NordOps Consulting hjælpe
Hvis dit team bruger AI, og ingen ejer det, giver vores Fractional Chief AI Officer-service dig én navngiven person med 25 års operationel ledelseserfaring, som afgør, hvor AI betaler sig, fastlægger styringen og bygger agenterne.
Der er flere veje ind. AI Snapshot er en engangsydelse til €2,500-€3,500. AI Readiness Assessment starter fra €4,500. Fractional Chief AI Officer koster fra €3,000 pr. måned på Advisor-niveau, fra €6,500 pr. måned på Operating-niveau og fra €11,000 pr. måned på Embedded-niveau. Udviklingsopgaver prissættes til 30% af første års besparelse, når den er målt og bevist, eller til en fast pris aftalt, før arbejdet starter. Du ejer det, der bygges, inklusive kildekode, dokumentation og infrastruktur ved overdragelsen. Start med et gratis introduktionsopkald på 30 minutter på NordOps Consulting-websitet.
FAQ
Hvad er forskellen på et AI-governance-rammeværk og en politik for brug af AI?
Politikken er den korte regelbog, medarbejderne følger: godkendte værktøjer, dataregler, røde linjer og gennemgangstrin. Rammeværket er hele systemet omkring den, inklusive ejerskab, oversigt, risikoniveauer, kontroller og overvågning. Du har brug for begge, og politikken er normalt det første, man skriver.
Har vi brug for ISO/IEC 42001-certificering?
Ikke som udgangspunkt. Standarden er designet til organisationer af enhver størrelse, der udvikler, leverer eller bruger AI, og du kan låne dens struktur uden at blive certificeret. Overvej certificering, hvis kunder eller udbud begynder at kræve det.
Hvilket rammeværk bør en lille SaaS-virksomhed starte med?
NIST AI RMF er en praktisk start, fordi dets fire funktioner, GOVERN, MAP, MEASURE og MANAGE, let kan kobles til en oversigt, niveauer og gennemgange. BetterCloud bemærker, at SaaS-styring kan bruge NIST AI RMF og COBIT afstemt med eksisterende it- og forretningsstrategi. Tilføj juridiske krav fra GDPR og EU AI Act, hvor de gælder for dig.
Hvem bør eje AI-styring i en virksomhed med 50 medarbejdere?
Én leder, typisk CEO, COO eller en fractional AI-leder, med en navngiven ansvarlig i hver afdeling for afdelingens egne AI-anvendelser. Undgå et udvalg. Klart ansvar for indkøb, styring og tilsyn betyder mere end titlen.
Hvor lang tid tager det at sætte op?
En første version af oversigten, niveauerne og en politik på to sider er realistisk inden for uger, fordi det primært handler om kortlægning og beslutninger. Den løbende del er rytmen for gennemgang, som pr. design aldrig slutter.
Kilder
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies