Rollebaseret adgangskontrol (RBAC) er en måde at afgøre, hvem der må hvad i et system, ved at knytte tilladelser til roller og derefter tildele personer til disse roller. Ingen får tilladelser enkeltvis. En sælger, en finanscontroller og en supportleder får hver den adgang, deres job kræver, og ikke mere. Denne guide forklarer, hvordan RBAC fungerer, hvordan du designer roller, der forbliver overskuelige, hvornår attributbaseret adgangskontrol (ABAC) passer bedre, og hvad der ændrer sig, når AI-agenter begynder at læse og skrive i din virksomheds data.
Kort fortalt
- RBAC giver tilladelser til roller, ikke til enkeltpersoner. Brugere får kun adgang gennem de roller, de har.
- Design roller ud fra forretningsfunktioner og arbejdsgange, ikke ud fra menuerne i de enkelte applikationer.
- De fleste fejl skyldes rolleeksplosion og forældet adgang, så udpeg rolleejere, gennemgå adgang efter en fast plan, og fjern gammel adgang, når folk skifter job.
- RBAC er fundamentet. ABAC tilføjer kontekst som beløb, lokation eller tidspunkt oven på.
- AI-agenter bør arve de samme roller og tilladelser som de personer, der bruger dem, med godkendelsestrin og et revisionsspor.
Indholdsfortegnelse
- Hvad rollebaseret adgangskontrol er
- Sådan fungerer RBAC: de tre regler og fire komponenter
- Sådan designer du roller, der forbliver overskuelige
- RBAC best practices på lang sigt
- RBAC vs. ABAC: hvilken har du brug for?
- Interne værktøjer og RBAC
- RBAC, når AI-agenter kommer ind i billedet
- Perspektiv
- Hvor NordOps Consulting kommer ind
- FAQ
- Kilder
Hvad rollebaseret adgangskontrol er
RBAC er en model til at autorisere adgang til systemer, applikationer og data baseret på en brugers foruddefinerede rolle. IBM beskriver den som en administrator, der tildeler hver bruger en eller flere roller, hvor hver rolle repræsenterer et sæt tilladelser eller rettigheder.
Det afgørende kendetegn er, at al adgang går gennem roller. Ifølge NIST Computer Security Resource Centers FAQ er en rolle i bund og grund en samling af tilladelser, og brugere modtager kun tilladelser gennem de roller, de er tildelt, eller som de arver gennem et rollehierarki. Det er det, der adskiller RBAC fra almindelige grupper, hvor tilladelser kan knyttes til både brugere og grupper. NIST påpeger, at det skaber et smuthul, der gør forholdet mellem bruger og tilladelse svært at kontrollere.
Et konkret eksempel for en SaaS-virksomhed:
| Rolle | Typisk adgang i CRM | Typisk adgang i finanssystem | Typisk adgang i produktadministration |
|---|---|---|---|
| Account Executive | Egne konti og deals, læse- og skriveadgang | Ingen | Ingen |
| Salgschef | Teamets konti, forecast-visninger | Skrivebeskyttet fakturastatus | Ingen |
| Finanscontroller | Skrivebeskyttede kontodata | Fuld fakturering og rapportering | Ingen |
| Customer Success Manager | Tildelte konti, fornyelsesfelter | Skrivebeskyttet fakturastatus | Begrænsede tenant-indstillinger |
| Support Engineer | Skrivebeskyttede kontokontakter | Ingen | Tenant-diagnostik |
| Administrator | Konfiguration | Konfiguration | Fuld |
Når en ny account executive starter, tildeler du én rolle. Du skal ikke genskabe et dusin individuelle tilladelsesvalg.
Sådan fungerer RBAC: de tre regler og fire komponenter
NIST-modellen hviler på tre regler, som beskrevet i NIST-publikationen Role Engineering: Methods and Standards:
- Rolletildeling. En bruger kan kun bruge en tilladelse, hvis brugeren er blevet tildelt en rolle.
- Rollegodkendelse. Brugerens aktive rolle skal være godkendt til den pågældende bruger.
- Tilladelsesgodkendelse. En bruger kan kun bruge en tilladelse, hvis den er godkendt til brugerens aktive rolle.
Den samme publikation noterer, at NIST foreslog en samlet RBAC-model i 2000, og at den i 2004 blev godkendt som den amerikanske nationale standard INCITS 359-2004.
Standarden har fire komponenter ifølge dokumentet ANSI INCITS 359-2004:
- Core RBAC: det minimale sæt af elementer og relationer: brugere, roller, tilladelser og sessioner.
- Hierarchical RBAC: roller kan arve fra andre roller, så en lederrolle kan omfatte alt, hvad en teammedlemsrolle har.
- Statisk funktionsadskillelse: forhindrer, at modstridende roller tildeles den samme person.
- Dynamisk funktionsadskillelse: giver en person mulighed for at have modstridende roller, men forhindrer, at de aktiveres samtidig.
Funktionsadskillelse er vigtigst i økonomi. Den, der opretter en leverandørbetaling, bør ikke være den, der godkender den. Statisk funktionsadskillelse gennemtvinger det på tildelingstidspunktet, hvilket er den enkleste og mest reviderbare metode.
Sådan designer du roller, der forbliver overskuelige
Det er i designet, at de fleste RBAC-projekter lykkes eller fejler. Et rollesæt, der afspejler, hvordan virksomheden arbejder, er nemt at forklare og gennemgå. Et rollesæt, der afspejler afkrydsningsfelterne i hvert enkelt værktøj, bliver en labyrint.
Start med forretningsfunktioner
IBM’s vejledning i implementering siger, at de mest robuste designs tager udgangspunkt i forretningsfunktioner og arbejdsgange og ikke i applikationsmenuer. I stedet for at spørge, hvilke felter der skal afkrydses i CRM-systemet, bør du spørge, hvad en sælger faktisk gør, og derefter udtrykke disse aktiviteter som rolledefinitioner, der kan kobles til flere systemer.
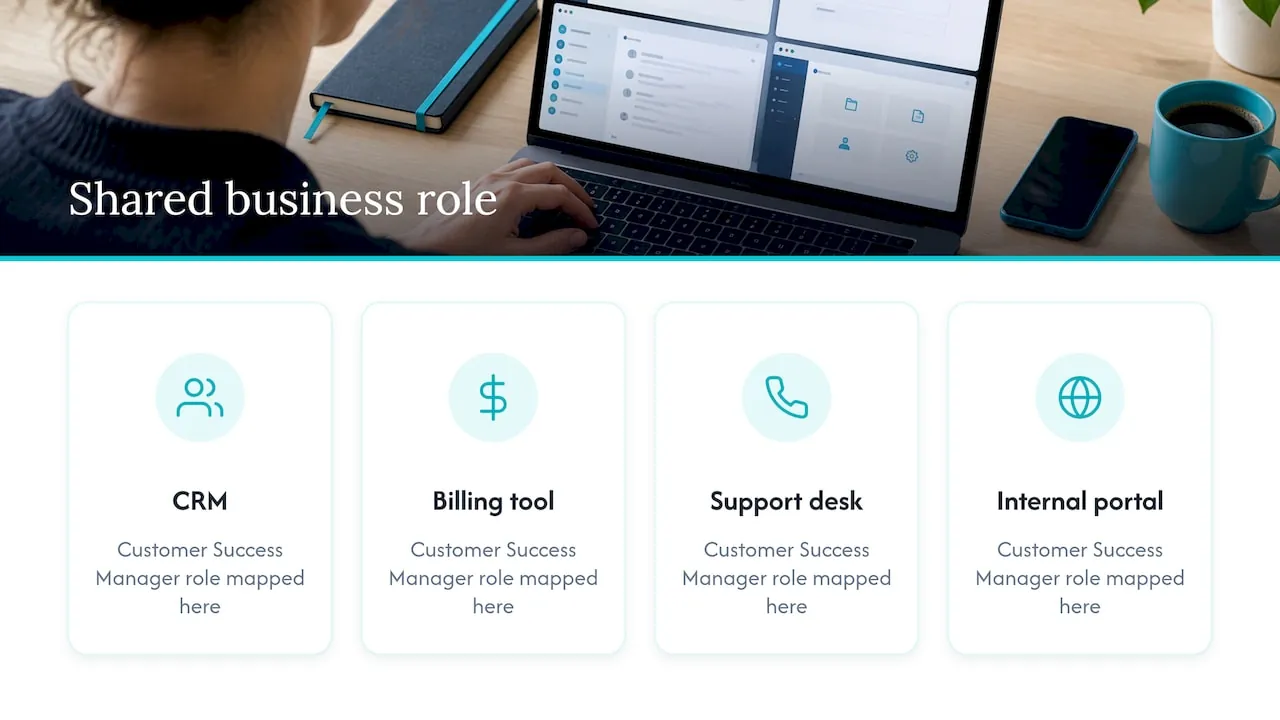
Det sidste punkt er praktisk. En rolle som “Customer Success Manager” bør betyde det samme i dit CRM, dit faktureringsværktøj, din supportdesk og enhver intern portal. Du definerer den én gang som en forretningsrolle og kobler den derefter til hvert system.
Vælg en tilgang til role engineering
NIST-publikationen om role engineering beskriver tre tilgange:
- Top-down: fageksperter navngiver rollerne og knytter tilladelser til fra et blankt ark. Den vanskelighed, NIST peger på, er at samle disse eksperter i den nødvendige tid.
- Bottom-up: tilladelser samles til roller ud fra eksisterende adgangsdata.
- Hybrid: begge dele sammen.
Oracles dokumentation om identitetsstyring anbefaler også den hybride tilgang til role mining. For en virksomhed med 20 til 200 medarbejdere er hybrid som regel realistisk. Brug nogle timer sammen med lederen af hver funktion på at udarbejde udkast til roller, eksportér derefter de nuværende tilladelser fra dit CRM- og økonomisystem, og se, hvor virkeligheden afviger. Kombinationen undgår roller, der er for teoretiske, og undgår at bygge roller omkring nogle få afvigere.
En praktisk fremgangsmåde
- Opgør systemer og data. List de systemer, der rummer kunde-, omsætnings- og produktdata, og marker, hvilke poster der er følsomme.
- Udarbejd roller pr. funktion. Start med brede kategorier. IBM bemærker, at organisationer ofte begynder med at adskille administratorer, specialister eller ekspertbrugere og slutbrugere.
- Eksportér de faktiske tilladelser. Træk den nuværende adgang pr. person ud fra hvert system, og grupper lignende mønstre.
- Afstem. Hvor nogen har langt mere adgang end deres rolleudkast, skal du afgøre, om rollen er forkert, eller om personen har samlet adgang, som vedkommende bør miste.
- Udpeg en ejer for hver rolle. Én person er ansvarlig for, hvad rollen indeholder.
- Anvend, og gennemgå derefter. Flyt personer over på roller, fjern direkte tilladelser, og planlæg den første gennemgang.
RBAC best practices på lang sigt
IBM’s vejledning er, at RBAC’s langsigtede sundhed afhænger af governance: periodiske adgangsgennemgange med fokus på undtagelser og afvigere, joiner-mover-leaver-processer, der ændrer roller automatisk ud fra HR-hændelser, og tidsbegrænsede, godkendte undtagelser for usædvanlig adgang.
Anvend princippet om mindste privilegium gennem design
En best practice-guide til enterprise RBAC fra Avatier opregner fire mekanismer, der giver mindste privilegium:
- Dimensionér rigtigt i designet: roller indeholder kun det, deres funktion har brug for.
- Udskift ved flytning: når nogen skifter job, fjernes den gamle rolles adgang, samtidig med at den nye gives.
- Tidsbegræns det følsomme: erstat fast adgang med høje privilegier af just-in-time-forhøjelse.
- Recertificér for at fange afdrift: gennemgå periodisk for at finde for omfattende rettigheder.
Den anden mekanisme overses oftest. Personer, der skifter team, samler adgang. Efter to eller tre skift kan en customer success manager have rettigheder til salgspipeline og fakturering, som ingen har tilsigtet.
Undgå rolleeksplosion
Den samme kilde kalder rolleeksplosion den dominerende fejltype: en ny skræddersyet rolle til hvert grænsetilfælde. Forebyggelse er billigere end oprydning. Giv hver rolle en ejer, foretræk at kombinere eksisterende roller frem for at oprette nye, og recertificér efter en fast plan. En nyttig test: hvis en foreslået rolle kun vil have én indehaver, er den sandsynligvis en undtagelse og ikke en rolle. Håndtér den som en tidsbegrænset, godkendt undtagelse.
Hold vedligeholdelsen lille
Okta påpeger, at RBAC ikke kræver intensiv vedligeholdelse: rettigheder følger roller, så en ny jobfunktion bliver til en ny rolle, der anvendes på mange personer med en lille administrativ indsats. Det gælder kun, hvis rollesættet forbliver lille og ryddeligt, og derfor er ejerskab og gennemgang vigtige.
En kort tjekliste
- Hver rolle har en navngivet ejer og en beskrivelse i almindeligt sprog.
- Ingen rettigheder tildeles direkte til enkeltpersoner.
- Modstridende opgaver (for eksempel at oprette og godkende betalinger) holdes adskilt.
- Rolleændringer udløses af ansættelser, interne skift og fratrædelser.
- Adgang med høje privilegier er midlertidig og godkendt.
- Nogen gennemgår undtagelser og afvigere efter en fast plan.
RBAC vs. ABAC: hvilken har du brug for?
ABAC afgør adgang ved at vurdere attributter for brugeren, ressourcen, handlingen og nogle gange omgivelserne i forhold til en politik. NIST SP 800-162 definerer det på denne måde og bemærker, at ACL'er og RBAC på nogle måder er specialtilfælde af ABAC, hvad angår de anvendte attributter.
Kort sagt: RBAC spørger “hvad er dit job?” ABAC spørger “hvad er dit job, hvad rører du ved, hvor meget står på spil, og hvorfra?”
Oktas sammenligning siger, at RBAC passer til små, enkelt opbyggede arbejdsgrupper og miljøer med klart definerede jobfunktioner. ABAC passer til geografisk spredte eller tidsbestemte arbejdsgrupper og til tilfælde, hvor adgangsbehov ændrer sig pr. dokument snarere end pr. rolle.
| Spørgsmål | RBAC | ABAC |
|---|---|---|
| Grundlag for beslutningen | Rolle | Attributter for bruger, ressource, handling og kontekst |
| Lettest at forklare for en revisor | Ja | Kræver mere arbejde |
| Håndterer “kun aftaler under et fastsat beløb” | Besværligt, fører ofte til flere roller | Naturligt |
| Håndterer “kun konti i din region” | Kræver en rolle pr. region | Naturligt |
| Opsætningsindsats | Lavere | Højere |
De fleste voksende SaaS-virksomheder vælger ikke det ene eller det andet. Oktas identitetsteam bemærker, at mange organisationer bruger en hybrid: RBAC til brede adgangsniveauer og ABAC til finmaskede kontroller. Avatier fremhæver det samme fra den anden side: RBAC er grundlaget, og kontekstfølsomme beslutninger som tid, placering, beløb eller enhed hører til ABAC lagt oven på. Den praktiske regel er at starte med RBAC og kun tilføje attributregler, hvor antallet af roller ellers ville vokse kraftigt, for eksempel ved regionale grænser eller grænser for aftalestørrelse.
Interne værktøjer og RBAC
Interne værktøjer er stedet, hvor adgangskontrol stille svigter. En regnearkseksport fra CRM-systemet, et administrationspanel bygget af én udvikler, et økonomidashboard delt via et link: hver af dem er et sted, hvor roller omgås. Tre vaner hjælper:
- Én kilde til identitet. Login og roller kommer fra jeres identitetsudbyder og ikke fra separate brugerlister i hvert værktøj.
- Roller defineres én gang og kobles overalt. Forretningsrollen er enheden, og hvert værktøjs lokale rettigheder udledes af den.
- Logfiler, man kan læse. Hver læsning og skrivning af følsomme poster efterlader en post, der viser hvem, hvad og hvornår.
Hvis I bygger eller køber interne portaler, så spørg, hvordan roller defineres, hvem der kan ændre dem, og om ændringer logges. Det er de spørgsmål, en sikkerhedsgennemgang eller et kundespørgeskema vil stille.
RBAC, når AI-agenter kommer ind i billedet
AI ændrer adgangsspørgsmålet på én bestemt måde: En assistent eller agent kan række ind i mange systemer i én forespørgsel. Hvis den er forbundet via en bred servicekonto, kan den returnere data, som den spørgende person aldrig havde lov til at se.
Løsningen er ikke en ny sikkerhedsmodel. Den består i at anvende den, I allerede har:
- Agenten handler som brugeren. Den modtager rettighederne fra personens rolle, aldrig mere.
- Læsning og skrivning holdes adskilt. At hente data (spørge, rapportere, slå op) er én rettighed. At sende data (opdatere poster, udløse processer, give adgang) er en anden, som regel snævrere.
- Godkendelse, hvor det tæller. Handlinger, der ændrer penge, kontrakter eller adgang, venter på, at et menneske bekræfter dem.
- Alt logges. Et revisionsspor registrerer, hvilken person der gjorde hvad gennem hvilken agent.
Der er også et sted, hvor AI ikke hører hjemme: at beslutte, hvem der får adgang. At give, ændre og godkende roller bør forblive hos navngivne personer, der følger jeres politik. En agent kan udarbejde en gennemgangsliste eller markere afvigelser, men det er et menneske, der ejer beslutningen.
Reguleringen peger i samme retning. GDPR, NIS2 og EU AI Act berører alle, hvordan data og systemer kontrolleres, og en veludformet adgangskontrol er en almindelig byggesten, når virksomheder arbejder med dem. RBAC gør ikke i sig selv en virksomhed compliant, og denne artikel er ikke juridisk rådgivning. Spørg jeres juridiske rådgiver, hvad der gælder for jer.
Hvis du vil vide mere om, hvordan governance og AI hænger sammen, kan du læse vores AI governance framework for B2B SaaS-virksomheder.
Perspektiv
Vi ser det samme mønster i SaaS-virksomheder med 20 til 200 medarbejdere. Roller blev aldrig designet. Adgangen voksede med hvert nyt værktøj, og så kom AI og begyndte at læse på tværs af det hele.
Derfor bygger vi i en fast rækkefølge. Først datafundamentet: jeres CRM- og økonomidata som den aftalte kilde til sandhed, med roller, der betyder det samme i alle systemer. Derefter AI-laget, der forbinder disse data med den assistent, jeres team allerede bruger. Så afdelingsagenter til Finance, Sales og Customer Success. Hvert lag arver adgangsreglerne fra laget under sig.
Vores holdning er, at en agent aldrig bør have mere tillid end den person, der bruger den. Den arbejder inden for denne persons rettigheder, beder om godkendelse, hvor en handling har betydning, og efterlader et revisionsspor. Rolledesign er ikke en sideopgave i et AI-projekt. Det er det første skridt.
Claus Nielsen
Hvor NordOps Consulting kommer ind
Hvis jeres team allerede bruger AI, men ingen ejer, hvordan det berører jeres data, er adgangsdesign et godt sted at starte. NordOps Consulting fungerer som Fractional Chief AI Officer for B2B SaaS-virksomheder i Europa: én navngiven person, der beslutter, hvor AI betaler sig, opbygger datafundamentet og bygger agenter, som jeres medarbejdere bruger på almindeligt sprog, inden for rettigheder og med et revisionsspor.
AI Readiness Assessment er et defineret udgangspunkt fra €4,500. Til løbende ejerskab starter Fractional CAIO-aftalen fra €1,500 pr. måned. Du kan også begynde med et gratis opdagelsesopkald på 30 minutter via vores hjemmeside. For at se, hvordan arbejdet forløber i etaper, kan du læse sådan fungerer det eller se Admin Portal, hvor brugerroller og adgang styres sammen med agenterne.
FAQ
Hvad er forskellen på en rolle og en rettighed?
En rettighed er én enkelt tilladt handling på en ressource, for eksempel at læse en faktura eller redigere en deal. En rolle er en navngiven samling af rettigheder, der svarer til en jobfunktion. Brugere tildeles roller, og rollerne bærer rettighederne.
Er RBAC nok, eller har jeg brug for ABAC?
For de fleste teams er RBAC det rette udgangspunkt, fordi det er enkelt at forklare og revidere. Tilføj først ABAC-regler, når konteksten har betydning, for eksempel ved begrænsning af adgang efter region, dealstørrelse eller tidspunkt. Mange organisationer bruger begge dele, med RBAC til brede niveauer og ABAC til finere detaljer.
Hvor mange roller bør en virksomhed have?
Der er intet standardtal. Hold rollerne knyttet til reelle jobfunktioner, giv hver rolle en ejer, og behandl enkeltstående behov som tidsbegrænsede undtagelser. Hvis en rolle kun ville have én indehaver, er det et tegn på, at det er en undtagelse og ikke en rolle.
Hvor ofte bør roller og adgang gennemgås?
Fastlæg en fast plan, og gennemgå derudover, hver gang nogen skifter job eller stopper. IBM’s vejledning anbefaler periodiske adgangsgennemgange med fokus på undtagelser og afvigelser samt automatiske ændringer udløst af HR-hændelser. Vælg en rytme, jeres team kan holde, da en sprunget gennemgang er værre end en lettere.
Hvordan bør AI-agenter håndteres i en RBAC-model?
Behandl dem som handlende på vegne af en person, med den persons rolle og ikke mere. Adskil læse- og skriverettigheder, kræv godkendelse til følsomme handlinger, og før log over hver handling. Beslutninger om, hvem der får adgang, bør forblive hos mennesker.
Kilder
- NIST CSRC: Role Based Access Control FAQs
- NIST: Role Engineering: Methods and Standards
- ANSI INCITS 359-2004-standarden
- IBM: What Is Role-Based Access Control
- IBM: RBAC Implementation Guide
- Oracle: Role Engineering and Management
- Avatier: Enterprise RBAC Implementation Best Practices
- Okta: What Is Role-Based Access Control
- Okta: RBAC vs. ABAC
- NIST SP 800-162: Guide to ABAC