Tekoälyn hallintamalli on joukko rooleja, käytäntöjä, kontrolleja ja tarkistuksia, jotka ratkaisevat, miten yrityksesi valitsee, rakentaa, käyttää ja valvoo tekoälyä. 20–200 hengen SaaS-yrityksessä se tiivistyy viiteen asiaan: nimetty omistaja, rekisteri kaikista tekoälyn käyttötavoista, riskitaso jokaiselle käyttötavalle, lyhyt ohje, jota ihmiset pystyvät noudattamaan, ja itse järjestelmiin rakennetut kontrollit. Tämä opas näyttää, miten kukin niistä rakennetaan, mitä ulkopuolisia viitekehyksiä kannattaa hyödyntää ja missä tekoälyä ei pitäisi käyttää lainkaan.
Tiivistelmä
- Hallintamalli on toimivaa hallintaa, ei PDF-tiedosto: yksi vastuuhenkilö, luettelo tekoälyn käyttötavoista, riskitasot, lyhyt käyttöohje ja seuranta.
- Sinun ei tarvitse keksiä sitä itse. NIST:n AI RMF ja ISO/IEC 42001 antavat rakenteen, ja EU AI Act sekä GDPR asettavat lakisääteiset velvoitteet sen päälle.
- Luokittele tekoäly epäonnistumisen seurausten mukaan, ei sen mukaan, kuinka kehittynyt työkalu on.
- CRM-, talous- ja käyttöoikeusjärjestelmiisi rakennetut kontrollit kestävät paremmin kuin säännöt, jotka ihmisten pitää muistaa.
- Joidenkin päätösten pitää jäädä ihmisille. Kirjaa ne nimeltä ylös.
Sisällysluettelo
- Mikä tekoälyn hallintamalli on
- Osat, joita jokainen hallintamalli tarvitsee
- Kuka omistaa tekoälyn hallinnan
- Vaihe 1: Rakenna luettelo
- Vaihe 2: Luokittele jokainen käyttötapa seurausten mukaan
- Missä tekoäly ei kuulu
- Mitä tekoälyn käyttöohjeen tulisi kattaa
- Eurooppa: mitä laki lisää
- Vaihe 3: Rakenna kontrollit järjestelmiisi
- Vaihe 4: Seuraa ja arvioi
- Näkemyksemme
- Miten NordOps Consulting voi auttaa
- UKK
- Lähteet
Mikä tekoälyn hallintamalli on
Kun toimittajien kieli jätetään pois, määritelmä on yksinkertainen. NIST:n AI Risk Management Framework kuvaa hallinnan käytäntöinä, prosesseina, dokumentaationa, rooleina ja osaamisena, joilla tekoälyriskiä hallitaan koko elinkaaren ajan, organisaation arvojen mukaisesti ja kolmansien osapuolten järjestelmät ja data mukaan lukien. Selkeästi sanottuna: kuka päättää, millä perusteella, minkä näytön pohjalta ja kuka vastaa, kun jokin menee pieleen.
Jos haluat laajemmat liiketoimintaperustelut hallinnalle oppialana, yrityksen hallinnoinnin perusteet osoittavat saman vastuun ja valvonnan logiikan sovellettuna koko yritykseen.
Miksi kasvava SaaS-yritys tarvitsee sellaisen
Useimmat SaaS-tiimit käyttävät jo tekoälyä. Myynti luonnostelee yhteydenottoja avustajan avulla, asiakastuki liittää tikettejä chatbotiin, talous kokeilee mallia täsmäytyksissä ja kehittäjät käyttävät koodiavustajia. Kukaan ei päättänyt tästä yrityksenä, eikä kukaan omista sitä. Juuri tämän aukon hallintamalli sulkee.
Käytännön hyöty on nopeus, ei paperityö. Hyvin johdettu hallintamalli antaa sen, mitä BetterCloud kutsuu rooleista ja kontrolleista koostuvaksi perustavaksi käyttöjärjestelmäksi, joka tekee tekoälyn käyttöönotosta nopeampaa, turvallisempaa ja auditoitavaa SaaS-yrityksille tyypillisissä jaetun vastuun malleissa. Yritysasiakkaasi myös pyytävät sitä tietoturvakyselyissä, yleensä ennen kuin he kysyvät mallistasi.
Osat, joita jokainen hallintamalli tarvitsee
Human Technology Institute at UTS luettelee olennaiset osat: vastuurakenteet, tekoälyperiaatteet ja -käytännöt punaiset linjat mukaan lukien, riskienhallinta sekä käytännön kontrollit seurantaan ja raportointiin koko elinkaaren ajalta. Sama julkaisu tekee huomion, joka kannattaa muistaa: periaatteet eivät yksin riitä. Niistä on tehtävä täsmällisiä punaisia linjoja tekoälyn hankintaan, suunnitteluun ja käyttöönottoon.
Näin tämä käytännössä näyttää 20–200 hengen yrityksessä.
| Osa | Miltä se näyttää SaaS-yrityksessä |
|---|---|
| Vastuu | Yksi nimetty johtotason omistaja sekä nimetty omistaja jokaiselle tekoälyn käyttötavalle |
| Periaatteet ja punaiset linjat | Puolen sivun luettelo siitä, mitä tekoäly ei saa meillä koskaan tehdä |
| Luettelo | Ajan tasalla pidettävä rekisteri jokaisesta tekoälytyökalusta ja käyttötavasta |
| Riskitasot | Matala, keskitaso ja korkea, kullekin vaaditut kontrollit |
| Käytännöt ja kontrollit | Tarkistuslistat, hyväksyntävaiheet, käyttöoikeudet, lokitus |
| Seuranta | Ajoitetut katselmoinnit, poikkeamien käsittely, toimittajamuutosten seuranta |
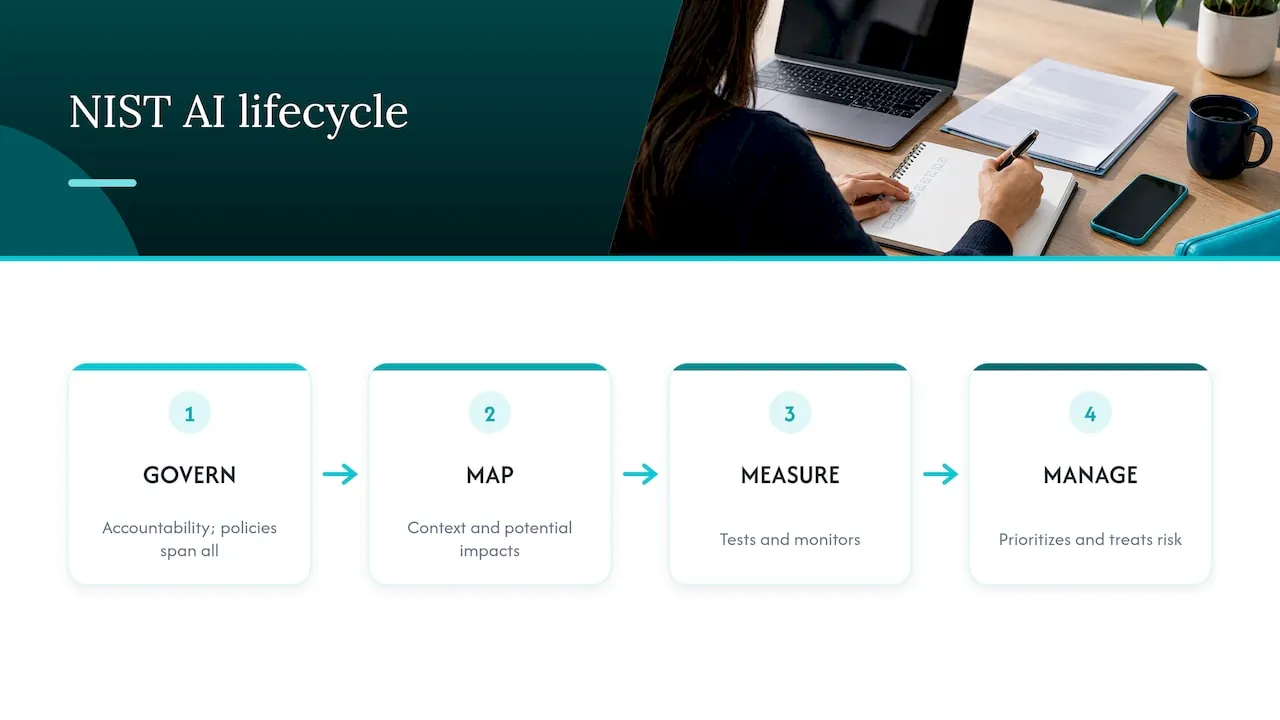
NISTin neljä toimintoa
NIST jäsentää työn neljään toisiinsa kytkeytyvään toimintoon. GOVERN määrittää vastuut ja toimintaperiaatteet, MAP luo kontekstin ja kartoittaa mahdolliset vaikutukset, MEASURE testaa ja seuraa, ja MANAGE priorisoi ja käsittelee riskit. GOVERN kulkee kaiken muun läpi, kun taas kolme muuta koskevat yksittäisiä tekoälyjärjestelmiä ja elinkaaren vaiheita. Pienessä yrityksessä tätä kannattaa lukea kehänä: päätä, kuka vastaa, ymmärrä jokainen käyttötapa, tarkista, miten järjestelmä toimii, korjaa se, mikä on vialla, ja toista.
ISO/IEC 42001 johtamisjärjestelmänä
ISO/IEC 42001:2023 määrittelee tekoälyn johtamisjärjestelmän seuraavasti: toisiinsa liittyvät organisaation osat, jotka asettavat toimintaperiaatteet, tavoitteet ja niiden saavuttamiseen tarvittavat prosessit, ja se edellyttää jatkuvaa parantamista. Standardi on tarkoitettu kaikenkokoisille organisaatioille, jotka kehittävät, tarjoavat tai käyttävät tekoälyä. Sertifiointia ei tarvita, jotta voit hyödyntää sen logiikkaa. Jos suuri asiakas kysyy siitä myöhemmin, viitekehyksesi noudattaa jo tunnistettavaa rakennetta.
Kuka omistaa tekoälyn hallinnan
Yleisin virhe on jaettu omistajuus, joka tarkoittaa, ettei omistajaa ole. HTI:n raportti suosittelee vastuiden hierarkiaa, joka määrittää, kuka vastaa tekoälyn hankintaa, hallintaa ja jatkuvaa valvontaa koskevista päätöksistä. Tässä toimiva jako kasvuvaiheen SaaS-yritykselle:
- Yksi johtajatason omistaja. Henkilö, jolla on valtuudet yli talouden, myynnin, asiakkuuksien ja tuotteen rajojen. Tämänkokoisessa yrityksessä se on yleensä toimitusjohtaja tai COO tai fractional-johtaja.
- Prosessin omistaja jokaiselle tekoälyn käyttötavalle. Sen osaston johtaja, joka on siitä riippuvainen, ei oletuksena IT.
- Tietosuojan ja tietoturvan tarkastaja. Se, joka hoitaa GDPR- ja tietoturvakysymyksiä jo nyt.
- Tiivis katselmointirytmi. Aluksi kuukausittain, tilanteen vakiinnuttua neljännesvuosittain.
Älä perusta suurta komiteaa. 60 hengen yrityksessä kahdeksan hengen komitea on kokous, johon kukaan ei osallistu.
Vaihe 1: Rakenna luettelo
Mitä ei näe, sitä ei voi hallita. CBA:n Chartered Banker -tyylinen käytäntöohje ehdottaa kartoituksen aloittamista seuraavista: hankinnat ja sopimukset, hyväksyttyjen sovellusten rekisterit, toimittajien julkaisutiedot, kulut, tiimikyselyt ja prosessinomistajien haastattelut. Kuluraportit paljastavat paljon: etsi pieniä kuukausittaisia tekoälytyökalujen tilauksia, jotka eivät koskaan kulkeneet hankinnan kautta.
Luo sen jälkeen elävä rekisteri. Kirjaa kustakin käyttötavasta:
- Käyttötarkoitus ja prosessi, jota se tukee
- Päätös, jota se tukee tai jonka se tekee
- Keihin se vaikuttaa
- Omistaja
- Toimittaja tai se, onko ratkaisu itse rakennettu
- Data, jota se käsittelee
- Miten tuotokset tarkistetaan
- Tila: ehdotettu, hyväksytty, keskeytetty, poistettu käytöstä
Aloittamiseen riittää taulukkolaskenta. Muista, että toimittajat lisäävät tekoälyominaisuuksia työkaluihin, jotka sinulla on jo, joten tarkista rekisteri uudelleen suurten tuotepäivitysten jälkeen.
Vaihe 2: Luokittele jokainen käyttötapa seurausten mukaan
Sama käytäntöohje suosittelee luokittelemaan tekoälyn epäonnistumisen seurausten, ei teknologian kehittyneisyyden mukaan. Tekijöitä ovat mahdollinen haitta yksilöille, ihmisiä koskevat päätökset, laajuus ja nopeus, havaittavuus ja palautettavuus sekä henkilötietojen tai luottamuksellisen datan käyttö.
Sovellettuna SaaS-yritykseen:
- Matala: sisäisten muistiinpanojen luonnostelu, julkisten asiakirjojen tiivistäminen, ideointi. Väärä vastaus huomataan, ja se maksaa minuutteja.
- Keskitaso: asiakaspuheluiden tiivistäminen, henkilön tarkistamien asiakasvastausten luonnostelu, myyntiputken ennustaminen. Virheet ovat todennäköisiä ja leviävät, jos niitä ei tarkisteta.
- Korkea: kaikki, mikä muuttaa asiakastietoja, rahaa, käyttöoikeuksia tai työsuhdepäätöksiä ilman ihmisen tekemää tarkistusta.
Seurauksiltaan vakaviin käyttötapoihin ohje edellyttää vahvempia kontrolleja, mukaan lukien vaikutusten arviointi ja ihmisen ohitusmahdollisuus, joka todella toimii. Kirjaa ylös, miksi kukin käyttötapa sijoittui tiettyyn tasoon, jotta perustelut säilyvät henkilöstömuutosten yli.
Missä tekoäly ei kuulu
Viitekehys, joka vain sanoo kyllä, ei ole hallintaa. Pitäisimme tekoälyn poissa näistä tai tiukasti rajattuna niissä:
- Ihmisiä koskevat lopulliset päätökset. Rekrytointi, irtisanominen, suoritusarvioinnit ja palkka. Malli voi tiivistää; esihenkilö päättää ja osaa perustella päätöksen.
- Talouskirjausten tarkistamattomat muutokset. Laskut, tuloutus, hyvitykset ja maksuliikenne vaativat ihmisen hyväksyntävaiheen ja jäljen.
- Käyttöoikeuksien myöntäminen ilman hyväksyntää. Tuotanto- tai asiakasdatan käyttöoikeuksien luominen ei saa koskaan perustua pelkästään mallin arvioon.
- Luottamuksellisen datan liittäminen hyväksymättömiin työkaluihin. Asiakassopimukset, henkilötiedot ja lähdekoodi kuuluvat vain rekisterissäsi lueteltuihin työkaluihin.
- Kaikki, mihin lopputulosta ei voi selittää tai perua. Jos virhettä ei voi havaita ja se on pysyvä, ihminen pysyy mukana prosessissa.
- Rikkinäiset prosessit. Tekoäly sotkuisen CRM- tai talousdatan päällä tuottaa itsevarmoja vääriä vastauksia nopeammin. Korjaa data ensin.
Nämä ovat sinun punaiset linjasi. Kirjaa ne yhdelle sivulle.
Mitä tekoälyn käyttöohjeen tulisi kattaa
Käyttöpolitiikka on se osa viitekehystä, jonka henkilöstösi todella lukee. HTI kuvaa käytännöt ja kontrollit toiminnallisina työkaluina, kuten tarkistuslistoina tai suunnitteluvaatimuksina, jotka muuttavat korkean tason politiikat toimeenpantaviksi ohjeiksi. Pidä omasi kahdessa sivussa ja kata seuraavat:
- Hyväksytyt työkalut ja miten uutta työkalua pyydetään.
- Datasäännöt: mitä saa ja mitä ei saa syöttää, dataluokittain.
- Punaiset linjat: yllä oleva lista, mukautettuna yrityksellesi.
- Ihmisen tekemä tarkastus: mitkä tuotokset vaativat henkilön hyväksynnän ennen kuin ne lähtevät yrityksestä tai muuttavat tietuetta.
- Ilmoittaminen: milloin asiakkaille on kerrottava, että tekoäly on mukana.
- Poikkeamista raportointi: minne virheellinen tuotos tai datavuoto raportoidaan ja mitä sen jälkeen tapahtuu.
- Vastuu: keneltä kysytään ja kuka päivittää politiikan.
Politiikka on ohjeistuskerros. Viitekehys on politiikka sekä sen ympärillä olevat inventaario, tasot, vastuuhenkilöt, kontrollit ja katselmoinnit.
Eurooppa: mitä laki lisää
Vapaaehtoinen viitekehys ja lakisääteinen velvoite ovat eri asioita. NISTin ja ISO/IEC 42001:n kaltaiset viitekehykset ovat vapaaehtoisia rakenteita. GDPR, EU:n tekoälyasetus ja NIS2 ovat lakeja, joilla on omat soveltamisalansa. Seuraava on yleistä tietoa, ei oikeudellista neuvontaa, eikä viitekehyksen noudattaminen takaa minkään niistä noudattamista. Kysy pätevältä juristilta, miten ne soveltuvat tuotteisiisi.
GDPR
Kun tekoäly käsittelee henkilötietoja, GDPR soveltuu samoin kuin mihin tahansa käsittelyyn. Euroopan tietosuojaneuvosto toteaa, että tietosuojan vaikutustenarvioinnit ovat tärkeä osa vastuuvelvollisuutta, kun tekoälymallin suorittama käsittely todennäköisesti aiheuttaa korkean riskin ihmisten oikeuksille ja vapauksille. Se huomauttaa myös, että rekisterinpitäjät voivat dokumentoida toimet, joilla henkilötietojen keruuta rajoitetaan, tunnistettavuutta vähennetään ja tietojen poimimiselta suojaudutaan. Rekisterisi ja tasosi ovat luonteva paikka tälle dokumentaatiolle.
EU AI Act
Asetus (EU) 2024/1689 asettaa riskiperusteiset säännöt, jotka kattavat kielletyt käytännöt, korkean riskin tekoälyn, läpinäkyvyysvelvoitteet, yleiskäyttöiset tekoälymallit, hallinnoinnin ja täytäntöönpanon, joillakin poikkeuksilla. Muun muassa korkean riskin järjestelmien tarjoajien on hallittava riskejä koko elinkaaren ajan ja ylläpidettävä teknistä dokumentaatiota, ja asetus asettaa velvoitteita myös käyttöönottajille sekä läpinäkyvyysvelvoitteita joillekin järjestelmille. Se, oletko tarjoaja, käyttöönottaja vai molempia, riippuu siitä, mitä rakennat ja käytät. Velvoitteet tulevat voimaan vaiheittain, joten tarkista voimassa olevat soveltamispäivät komission virallisilta sivuilta.
Käytännön pointti on, että inventaario, jossa on vastuuhenkilöt, tasot ja todisteet, on raaka-ainetta kaikille näille velvoitteille. Jäljitettävät todisteet ovat myös se, mitä ostajat yhä useammin haluavat, kuten tämä kirjoitus EU:n tekoälyasetuksen jäljitettävistä todisteista perustelee säännellyissä kaupoissa myyville startup-yrityksille. Euroopan komission AI Alliance -yhteisö lisää, että hallintomallin pystyttäminen nyt voi auttaa yrityksiä valmistautumaan tekoälyasetukseen ja välttämään myöhempää vaatimustenmukaisuuden lisätyötä.
NIS2
NIS2 on EU:n kyberturvallisuusdirektiivi. Toimialastasi ja koostasi riippuen sinä tai asiakkaasi voitte kuulua sen piiriin, mikä vaikuttaa siihen, miten käsittelet tietoturvariskejä, poikkeamia ja toimittajia. Kohtele tekoälytyökaluja osana tuota toimitusketjua ja kysy juristiltasi, koskeeko direktiivi sinua.
Vaihe 3: Rakenna kontrollit järjestelmiisi
Muistin varassa oleva politiikka rapautuu. BetterCloud toteaa, että SaaS-yrityksille automaatio pitää hallinnoinnin kunnossa, koska manuaalinen politiikkojen seuranta johtaa ajautumiseen, kun toimittajat ja mallit päivittyvät. Microsoftin ohjeistus viittaa samoin kontrollien upottamiseen SaaSOps-pinoon, kuten tietovuotojen estoon ja pääsynhallintaan, sekä jatkuvaan seurantaan, auditointeihin ja suorituskykykatselmointeihin.
Käytännössä se tarkoittaa:
- Oikeudet seuraavat rooleja. Tekoälyavustaja voi lukea vain sen, minkä lukemiseen kysyjällä on oikeus.
- Hyväksyntäportit toimenpiteille. Datan lukeminen on matalan riskin toimi. Tietueen päivittäminen, prosessin käynnistäminen tai käyttöoikeuksien luominen vaatii hyväksynnän oikealla tasolla.
- Auditointijälki. Jokainen kysymys, muutos ja hyväksyntä kirjataan, jotta voit vastata, kuka teki mitä ja miksi.
- Yksi sovittu versio datasta. Jos CRM ja talous ovat eri mieltä, tekoäly valitsee toisen satunnaisesti. Ratkaise ensin, mikä on ensisijainen tietolähde.
Vaihe 4: Seuraa ja arvioi
NIST on selvä siitä, että hallinto on läpileikkaava ja ohjaa kaikkia muita toimintoja, eikä kertaluonteinen projekti. Aseta kalenteri: kuukausittainen katsaus uusiin työkaluihin ja poikkeamiin, neljännesvuosittainen korkean tason käyttötapausten katselmointi ja uudelleentasotus aina, kun käyttötapa muuttaa dataa, laajuutta tai toimittajaa. Lopeta se, mitä kukaan ei käytä.
Näkemyksemme
Näemme saman kaavan 20–200 hengen SaaS-yrityksissä: tekoäly on jo käytössä, eikä kukaan vastaa siitä. Erillisenä dokumenttina kirjoitettu hallinto jää silloin työn viereen sen sisällä olemisen sijaan.
Rakennamme kiinteässä järjestyksessä. Ensin datapohja: CRM- ja talousdata ensisijaisena tietolähteenä, yksi sovittu versio luvuista. Sitten tekoälykerros, joka yhdistää datan assistenttiin, jota tiimisi jo käyttää. Sitten osastoagentit taloudelle, myynnille ja asiakasmenestykselle, jotka toimivat oikeuksien puitteissa, tarvittaessa hyväksynnällä ja auditointijäljellä. Hallinto ei ole kerros, joka lisätään lopuksi. GDPR, NIS2 ja EU:n tekoälyasetus ovat suunnitteluvaatimuksia ensimmäisestä päivästä alkaen, ja rakennus-, pilotti- ja testausvaiheemme toimivat itse ylläpidetyllä eurooppalaisella infrastruktuurilla Saksassa.
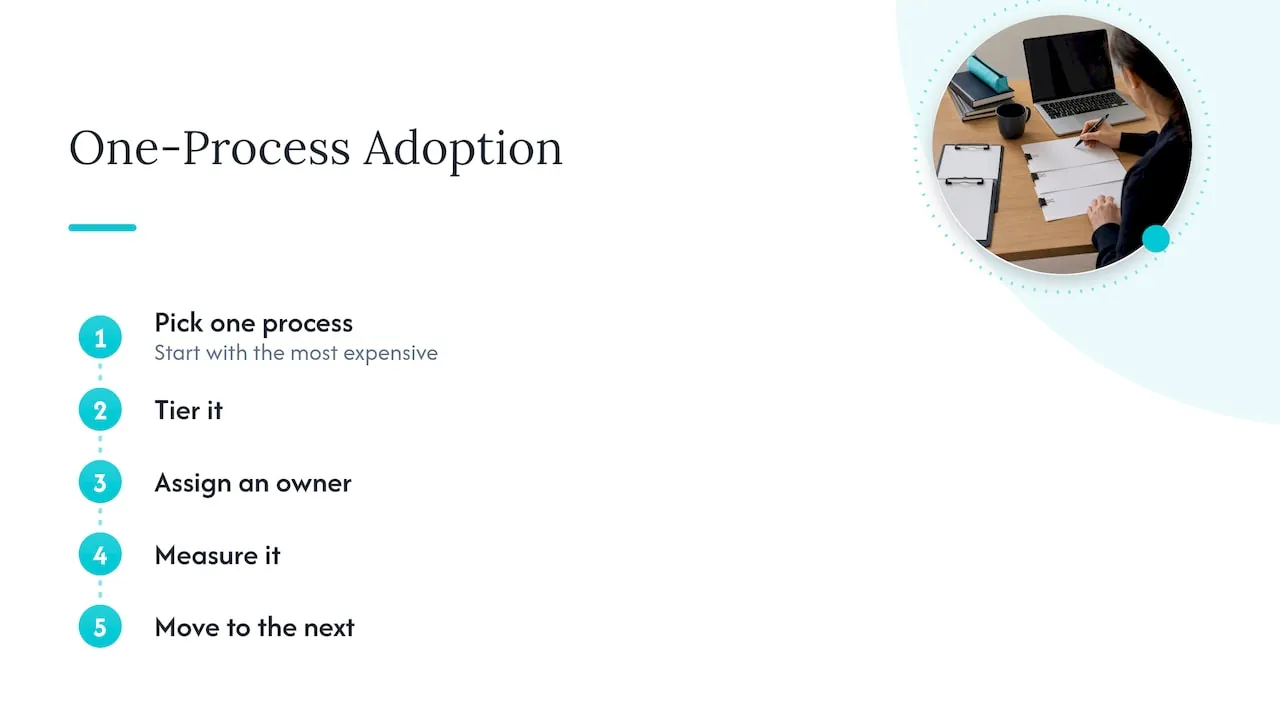
Uskomme myös, että tekoäly tulisi ottaa käyttöön yksi prosessi kerrallaan, aloittaen kalleimmasta. Viidentoista kokeilun hallinnointi kerralla on tapa, jolla viitekehyksistä tulee hyllytavaraa. Valitse yksi prosessi, tasota se, nimeä sille vastuuhenkilö, mittaa se ja siirry sitten seuraavaan.
Mikään tässä ei korvaa juristiasi. Viitekehys auttaa valmistautumaan ja osoittamaan tekemäsi työn, mutta se ei takaa vaatimustenmukaisuutta.
, Claus Nielsen
Miten NordOps Consulting voi auttaa
Jos tiimisi käyttää tekoälyä eikä kukaan vastaa siitä, osa-aikainen Chief AI Officer -palvelumme antaa sinulle yhden nimetyn henkilön, jolla on 25 vuoden operatiivinen johtamiskokemus ja joka päättää, missä tekoäly kannattaa, asettaa hallinnon ja rakentaa agentit.
Aloittaa voi usealla tavalla. AI Snapshot on kertaluonteinen, hinta €2,500-€3,500. AI Readiness Assessment alkaa hinnasta €4,500. Osa-aikainen Chief AI Officer maksaa Advisor-tasolla alkaen €3,000 kuukaudessa, Operating-tasolla alkaen €6,500 kuukaudessa ja Embedded-tasolla alkaen €11,000 kuukaudessa. Rakennukset hinnoitellaan 30%:iin ensimmäisen vuoden säästöstä, kun se on mitattu ja todennettu, tai ennen työn alkua sovittuun kiinteään hintaan. Omistat sen, mitä rakennetaan, mukaan lukien lähdekoodin, dokumentaation ja infrastruktuurin luovutushetkellä. Aloita maksuttomalla 30 minuutin tutustumispuhelulla NordOps Consulting -verkkosivustolla.
UKK
Mikä ero on tekoälyn hallintomallilla ja tekoälyn käyttöpolitiikalla?
Politiikka on lyhyt sääntökirja, jota henkilöstö noudattaa: hyväksytyt työkalut, datasäännöt, punaiset linjat ja tarkastusvaiheet. Viitekehys on koko sen ympärillä oleva järjestelmä, johon kuuluvat vastuut, inventaario, riskitasot, kontrollit ja seuranta. Tarvitset molempia, ja politiikka on yleensä ensimmäinen kirjoitettava asia.
Tarvitsemmeko ISO/IEC 42001 -sertifioinnin?
Emme aluksi. Standardi on suunniteltu minkä kokoisille organisaatioille tahansa, jotka kehittävät, tarjoavat tai käyttävät tekoälyä, ja sen rakennetta voi lainata ilman sertifiointia. Harkitse sertifiointia, jos asiakkaat tai tarjouskilpailut alkavat vaatia sitä.
Mistä viitekehyksestä pienen SaaS-yrityksen kannattaa aloittaa?
NIST AI RMF on käytännöllinen aloitus, koska sen neljä toimintoa, GOVERN, MAP, MEASURE ja MANAGE, soveltuvat helposti inventaarioon, tasoihin ja katselmointeihin. BetterCloud toteaa, että SaaS-hallinnossa voi hyödyntää NIST AI RMF:ää ja COBITia yhdenmukaistettuna olemassa olevan IT- ja liiketoimintastrategian kanssa. Lisää GDPR:n ja EU:n tekoälyasetuksen lakivaatimukset siltä osin kuin ne koskevat sinua.
Kenen tulisi vastata tekoälyn hallinnosta 50 hengen yrityksessä?
Yksi johtaja, tyypillisesti toimitusjohtaja, COO tai fractional-tekoälyjohtaja, ja jokaisessa osastossa nimetty vastuuhenkilö omille tekoälyn käyttötapauksilleen. Vältä komiteaa. Selkeä vastuu hankinnoista, hallinnasta ja valvonnasta on tärkeämpää kuin titteli.
Kuinka kauan käyttöönotto kestää?
Ensimmäinen versio luettelosta, riskitasoista ja kahden sivun periaatteista on realistista saada valmiiksi muutamassa viikossa, koska työ on pääosin kartoitusta ja päätöksentekoa. Jatkuva osa on tarkastusrytmi, joka ei suunnitellusti koskaan pääty.
Lähteet
- NIST: Artificial Intelligence Risk Management Framework (AI RMF 1.0)
- UTS Human Technology Institute: Essential Components of AI Governance
- ISO/IEC 42001:2023: AI management systems
- CBA Practice Note: Establishing an AI system inventory
- EDPB Opinion 28/2024 on data protection aspects of AI models
- EUR-Lex: Rules for trustworthy artificial intelligence in the EU
- Future of Life Institute: EU AI Act overview
- European AI Alliance: Implementing AI Governance, from Framework to Practice
- BetterCloud: AI governance for SaaS
- Microsoft: AI Governance Frameworks for software development companies